CVE-2024-2997 扫描器


概述
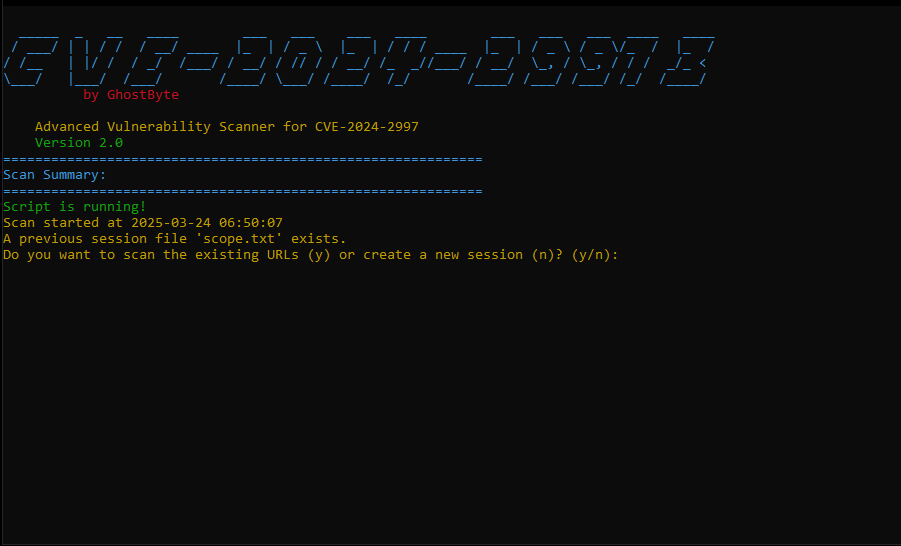
CVE-2024-2997 扫描器是一款先进漏洞扫描工具,旨在检测 Web 应用中的命令注入漏洞。此工具有助于安全专业人员识别其应用中的潜在安全风险。
免责声明
本工具仅用于教育目的。请仅在你拥有或获得测试权限的应用程序上使用。作者不对因滥用或误用本工具造成的任何损害负责。
功能特点
- 高性能扫描:利用多线程(最多 20 个线程)实现快速扫描
- 全面 URL 生成:生成广泛的潜在易受攻击 URL
- 实时进度追踪:通过动态进度条显示扫描进度
- 详细报告生成:生成文本和 HTML 格式的扫描结果报告
- 漏洞分类:按置信度级别(低、中、高、严重)对发现结果进行分类
- 智能检测:识别 CVE-2024-2997 及类似漏洞
- 批量处理:分批处理 URL,防止系统过载
- 可自定义设置:可调整线程数、超时、延迟和批量大小
- 深色主题 HTML 报告:专业、现代的报表,包含详细的漏洞信息
- 会话管理:能够保存和恢复扫描会话
安装
- 克隆仓库:
git clone https://github.com/0xUho/CVE-2024-2997.git
cd CVE-2024-2997
- 使用命令行选项运行脚本:
python CVE-2024-2997.py -u http://example.com -v
- 或者以交互模式运行,并按照屏幕提示操作:
python CVE-2024-2997.py
命令行选项
本扫描器支持以下命令行选项:
| 选项 | 描述 |
|---|
-u, --url | 要扫描的基础 URL |
-p, --proxy | 代理 URL(例如 http://127.0.0.1:8080) |
-v, --verbose | 启用详细模式 |
-o, --output | 易受攻击 URL 的输出文件(默认:sus.txt) |
-d, --details | 漏洞详细信息输出文件(默认:vulnerable_details.txt) |
-s, --scan-delay | 扫描延迟(秒)(默认:0.1) |
-t, --threads | 使用的线程数(默认:20) |
-r, --resume | 从现有 scope.txt 恢复扫描 |
--timeout | 请求超时(秒)(默认:5) |
--user-agent | 自定义 User-Agent 字符串 |
--batch-size | 每批扫描的 URL 数量(默认:50) |
工作原理
- 脚本打印 ASCII 艺术横幅并开始扫描过程。
- 检查是否存在之前的会话文件
scope.txt:
- 如果存在,用户可以选择继续扫描上一会话中的 URL 或开始新会话。
- 如果不存在,则启动新会话。
- 用户输入基础 URL(或通过命令行提供)。
- 脚本基于基础 URL 生成广泛的 URL,包括:
- 管理路径
- API 端点
- 认证路径
- 内容管理路径
- 常见 CMS 路径
- 已知易受攻击路径
- 扫描开始,并显示实时进度条,展示完成状态。
- 脚本扫描每个 URL 以查找命令注入漏洞,并以颜色编码格式显示结果:
- 易受攻击的 URL 以红色显示并附带置信度级别。
- 安全的 URL 以绿色显示(启用详细模式时)。
- 扫描完成后,生成一份全面的 HTML 报告,包含:
- 扫描摘要统计信息
- 漏洞详细信息及置信度级别
- 漏洞严重性的可视化指示
- 响应式深色主题设计
理解结果
扫描器按置信度级别对漏洞进行分类:
- 严重:通过多个载荷确认漏洞
- 高:发现强烈漏洞指标
- 中:检测到潜在漏洞或类似问题
- 低:指标较弱,需要进一步调查
输出文件
- sus.txt:包含易受攻击的 URL 列表
- vulnerable_details.txt:包含每个漏洞的详细信息
- report.html:交互式 HTML 报告,包含全面的扫描结果
- scope.txt:包含当前/上一会话生成的所有 URL
- response_*.txt:包含来自易受攻击端点的原始响应(针对已确认的漏洞)
社区
加入我们的 Discord 社区,获取更新、支持和讨论:
许可证
本项目采用 MIT 许可证 - 详情请参阅 LICENSE 文件。