User-ID™ 身份验证门户(强制门户)中的缓冲区溢出——已在野被积极利用
PAN-OS 的 User-ID 身份验证门户中存在一个严重的缓冲区溢出漏洞(CWE-787),允许未认证攻击者通过发送特制数据包实现以 root 权限执行的远程代码执行。
CVE ID:CVE-2026-0300
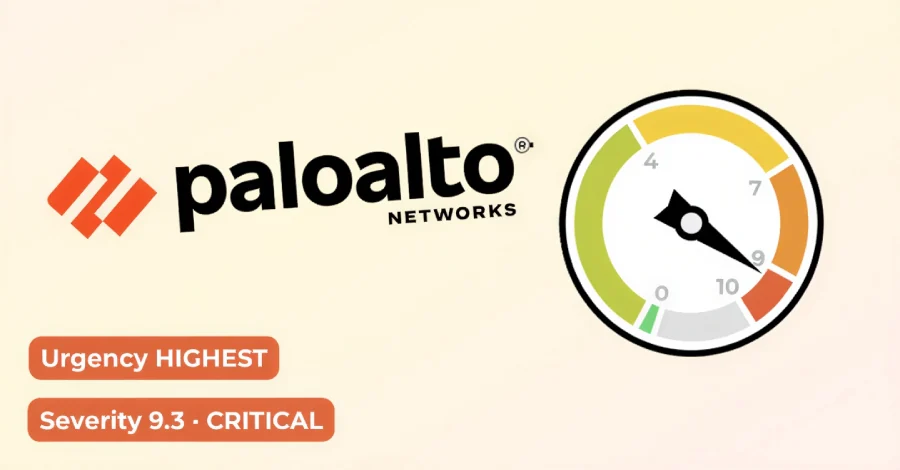
CVSS 4.0 评分:9.3(严重)
紧急程度:最高
| PAN-OS 分支 | 受影响版本 | 修复版本(预计) |
|---|---|---|
| 12.1 | < 12.1.4-h5, < 12.1.7 | 12.1.4-h5(5 月 13 日) |
| 11.2 | 低于特定热修复版本的所有版本 | 多个(5 月 13 日至 28 日) |
| 11.1 | 低于特定热修复版本的所有版本 | 多个(5 月 13 日至 28 日) |
| 10.2 | 低于特定热修复版本的所有版本 | 多个(5 月 13 日至 28 日) |
不受影响:Cloud NGFW、Prisma Access、Panorama(在大多数配置下)
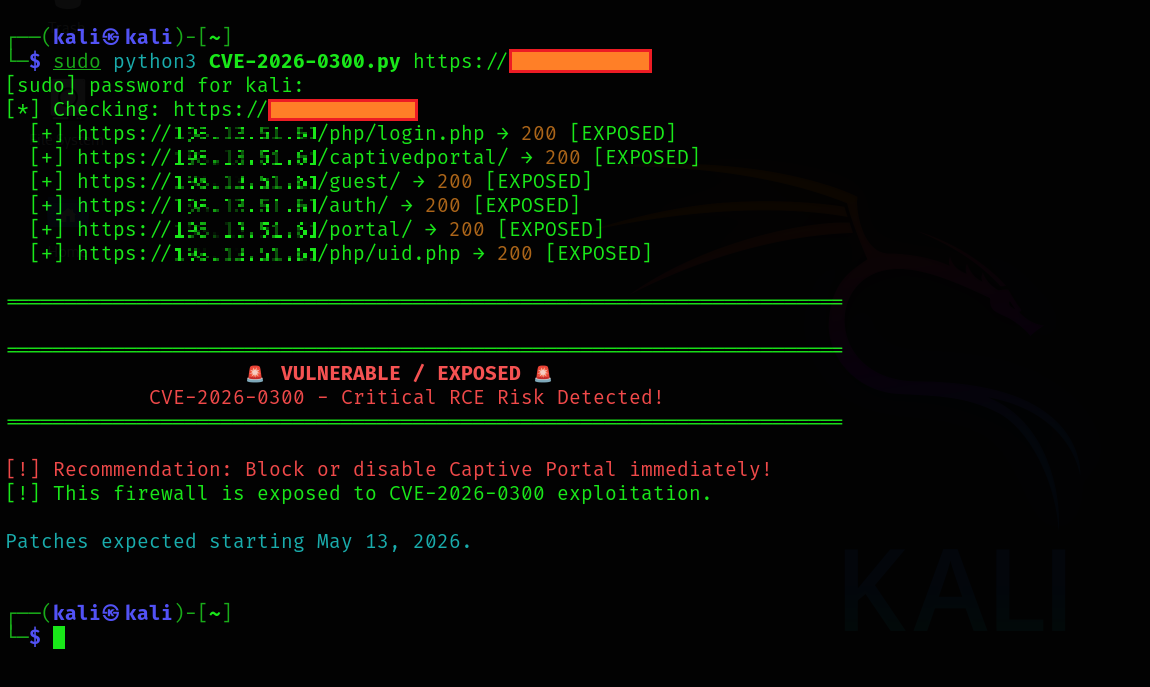
利用条件:User-ID 身份验证门户必须已启用,且可从不受信任的网络访问(例如暴露于互联网)。
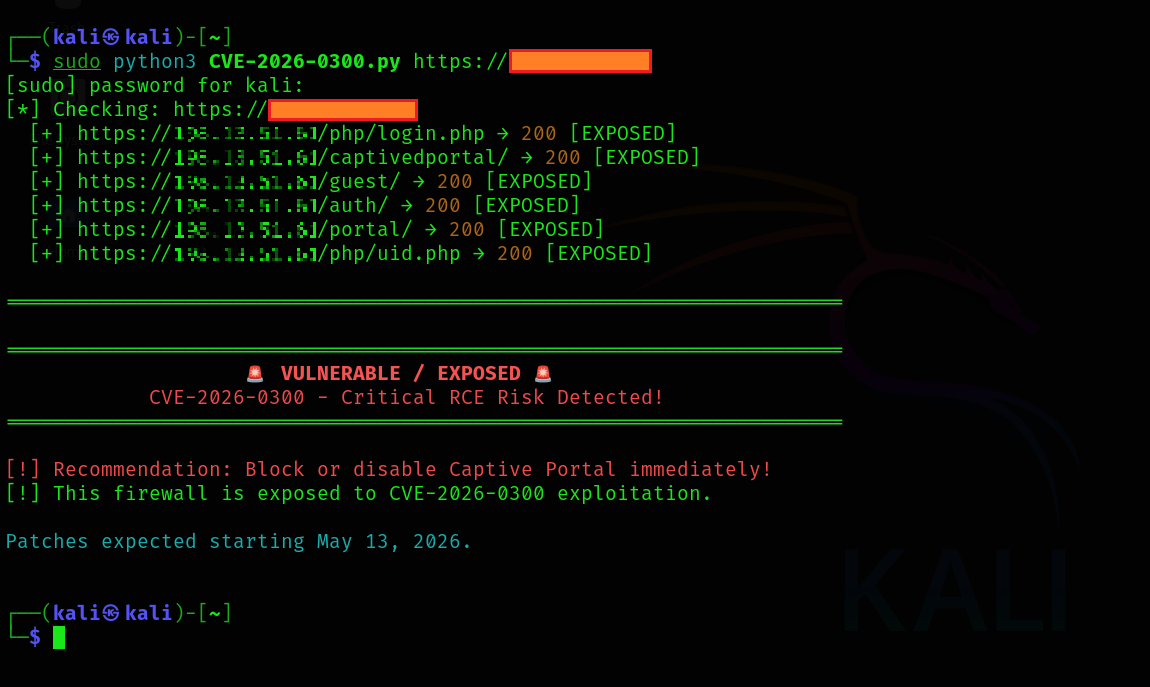
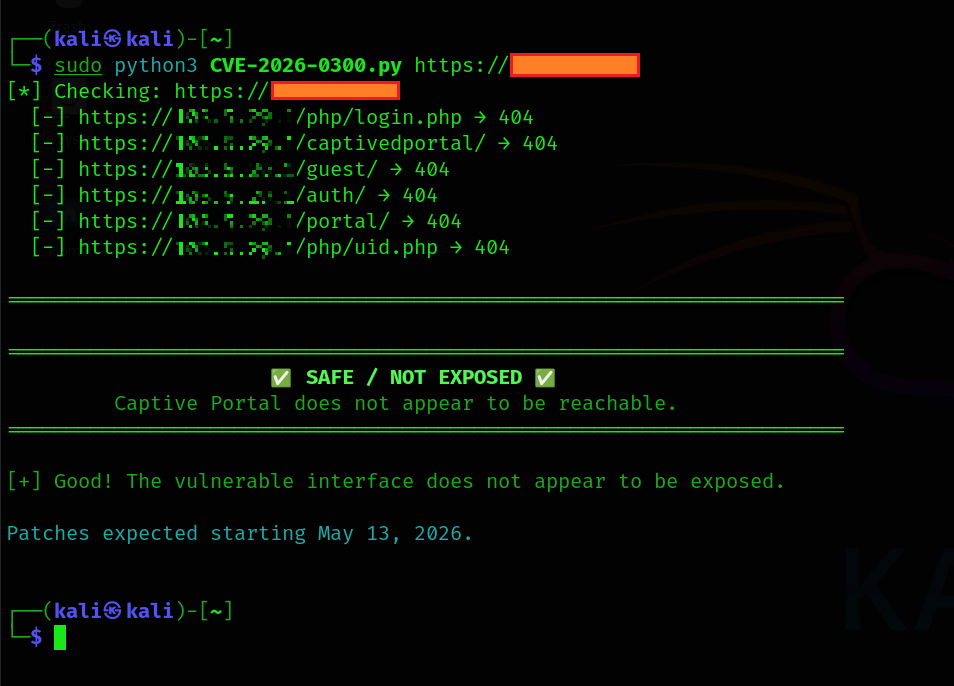
已在野被积极利用(截至 2026 年 5 月 6 日)。
已观察到针对暴露的 User-ID 门户的有限真实世界攻击。
补丁将从 2026 年 5 月 13 日起陆续发布。
/php/login.php 或强制门户端点的异常流量。保持安全 — 今天就检查你的防火墙暴露情况。
最后更新:2026年5月6日