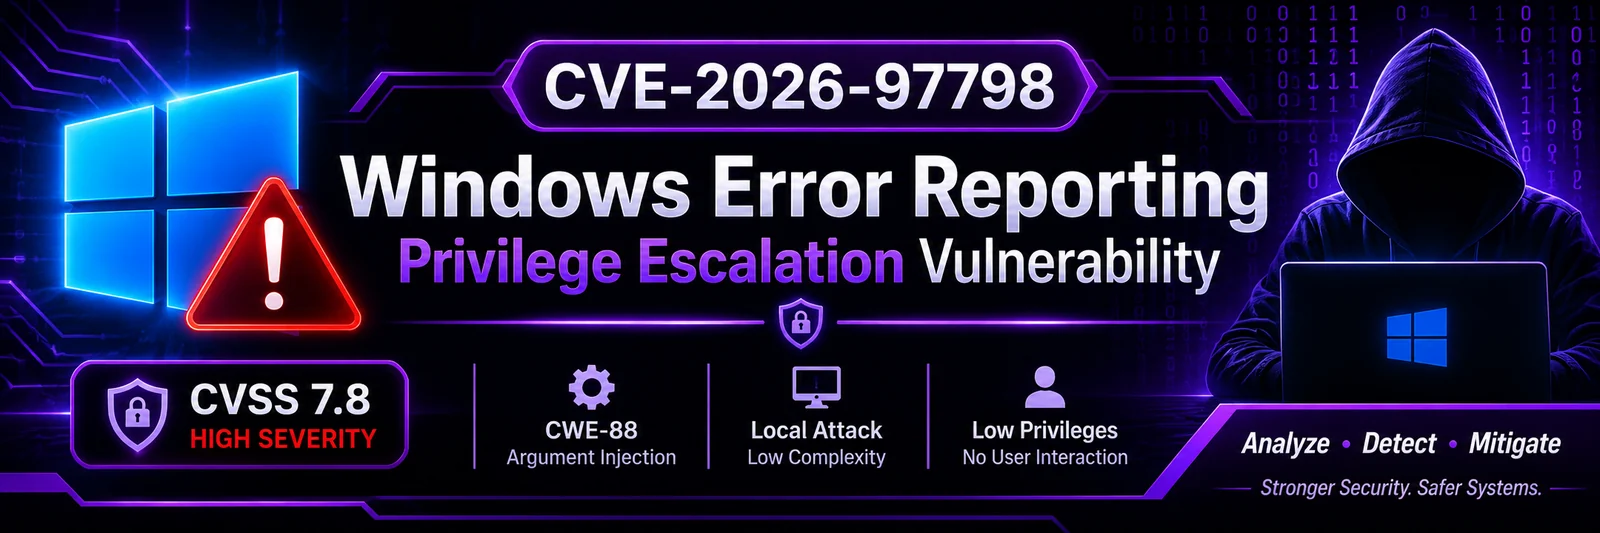


CVE-2026-97798 是 Windows 错误报告(WER)服务中的一个漏洞,涉及对命令中参数分隔符的不当处理,通常被称为参数注入。
该漏洞可能允许经过授权的本地攻击者在受影响的 Windows 系统上提升权限。
本仓库记录了该漏洞、其技术分类、潜在安全影响、受影响的 Windows 版本、防御性调查以及修复建议。
| 属性 | 详情 |
|---|---|
| CVE ID | CVE-2026-97798 |
| 厂商 | Microsoft |
| 组件 | Windows 错误报告 |
| 漏洞类型 | 参数注入 |
| CWE | CWE-88 |
| 攻击向量 | 本地 |
| 攻击复杂度 | 低 |
| 所需权限 | 低 |
| 用户交互 | 无 |
| 影响范围 | 不变 |
| CVSS 版本 | 3.1 |
| CVSS 评分 | 7.8 |
| 严重程度 | 高 |
| 发布日期 | 2026 年 10 月 13 日 |
成功利用该漏洞可能导致:
CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H
CWE-88 — 命令中参数分隔符的不当中和(“参数注入”)
参数注入发生在应用程序构造命令时未能正确分隔或验证其参数的情况下。
这可能使不可信输入影响另一个进程对命令行参数的解析方式。
# Conceptual example of unsafe command construction

user_input = get_user_input()

command = "application.exe " + user_input
该示例说明了一种不安全的编程模式。它并非针对 CVE-2026-97798 的漏洞利用。
以下 Windows 产品分支已在漏洞记录中被识别。
| 操作系统 | 修复前受影响版本 |
|---|---|
| Windows 10 21H2 | 19044.7807 |
| Windows 10 22H2 | 19045.7807 |
| Windows 11 23H2 | 22631.7652 |
| Windows 11 24H2 | 26100.9711 |
| Windows 11 25H2 | 26200.9711 |
| Windows 11 26H1 | 28000.3231 |
| Windows 11 26H2 | 26300.9711 |
| Windows Server 2022 | 20348.5761 |
| Windows Server 2025 | 26100.33650 |
重要: 所示版本为特定分支的修复阈值。请通过 Microsoft 官方公告核实适用的累积更新和服务状态。
以下命令可帮助管理员检查 Windows 系统信息。
Get-ComputerInfo |
Select-Object WindowsProductName, WindowsVersion, OsBuildNumber
[System.Environment]:https://raw.githubusercontent.com/0xblackash/cve-2026-97798/main/:OSVersion.Version
Get-WinEvent -ListLog *Windows Error Reporting*
Get-WinEvent -LogName System -MaxEvents 50 |
Select-Object TimeCreated, Id, ProviderName, Message
Get-HotFix |
Sort-Object InstalledOn -Descending |
Select-Object -First 10
这些命令执行基本的防御性检查。它们不会利用该漏洞,也无法独立证明系统是否存在漏洞。
建议采取的防御措施:
Microsoft Security Response Center — CVE-2026-97798
本仓库围绕防御性漏洞研究进行组织。
| 阶段 | 活动 |
|---|---|
| 01 | CVE 识别 |
| 02 | 漏洞分类 |
| 03 | 受影响版本分析 |
| 04 | 根本原因研究 |
| 05 | 防御性系统检查 |
| 06 | 补丁验证 |
| 07 | 安全文档编写 |
CVE-2026-97798/
│
├── README.md
│
├── assets/
│   └── banner.png
│
├── detection/
│   └── check_windows_version.ps1
│
├── documentation/
│   ├── technical-analysis.md
│   └── remediation.md
│
└── LICENSE
本仓库仅用于教育目的、网络安全研究、漏洞认知以及经授权的防御性安全评估。
所有测试均应在隔离的实验环境中进行,或在已获得明确授权的系统上进行。
作者不对本仓库所提供信息的滥用行为承担责任。
🔐 网络安全研究 | 漏洞分析 | 防御性安全
理解漏洞。强化安全。保护系统。