Comment2Shell
CVE-2026-93485 是一个影响 WordPress 核心 的高危跨站脚本漏洞。
该漏洞被描述为在网页生成过程中未能正确中和用户可控输入,从而导致 基于 DOM 的 XSS / 存储型 XSS 行为。
已发布的公告指出,未经身份验证的攻击者可以提交恶意评论内容,这些内容随后可能在查看受影响内容的用户浏览器中执行。
该问题与 WordPress 评论处理相关,可能影响使用默认评论配置的安装。
CVSS 向量:
CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:L
CVSS 7.1 评级和向量由 GitHub Advisory Database 和 Ubuntu 安全跟踪器报告。
所报告的漏洞涉及 WordPress 评论处理/渲染路径。
简化的攻击流程为:
┌───────────────┐
│ Unauthenticated│
│    Attacker    │
└───────┬───────┘
        │
        │ Malicious comment input
        ▼
┌────────────────────┐
│ WordPress Comment  │
│    Processing      │
└─────────┬──────────┘
          │
          │ Improper neutralization
          ▼
┌────────────────────┐
│ Stored Application │
│      Content       │
└─────────┬──────────┘
          │
          │ Victim views page
          ▼
┌────────────────────┐
│ Victim Browser     │
│    XSS Execution   │
└────────────────────┘
根据已发布的漏洞描述,在受影响条件下,评论者需要拥有先前已批准评论这一常规要求可以被绕过。
底层弱点被归类为:
CWE-79 — 网页生成过程中对输入的不当中和
当攻击者可控输入在未充分中和的情况下到达网页生成路径时,就会发生该漏洞。
所报告的问题与 WordPress 评论的处理以及换行符 / 生成 HTML 的处理尤为相关。CERT Santé 的技术摘要指出 wpautop() 处理路径与该漏洞相关。
概念上:
Attacker-controlled input
          │
          ▼
   Comment processing
          │
          ▼
      wpautop()
          │
          ▼
   HTML generation
          │
          ▼
 Insufficient neutralization
          │
          ▼
      Stored content
          │
          ▼
   Victim renders page
该公告列出了多个存在漏洞的 WordPress 分支。
7.1        < 7.1.1
7.0        <= 7.0.4
6.9        <= 6.9.7
6.8        <= 6.8.8
6.7        <= 6.7.7
6.6        <= 6.6.7
6.5        <= 6.5.10
6.4        <= 6.4.10
6.3        <= 6.3.10
6.2        <= 6.2.11
6.1        <= 6.1.12
6.0        <= 6.0.14
5.9        <= 5.9.16
5.8        <= 5.8.15
5.7        <= 5.7.17
5.6        <= 5.6.19
5.5        <= 5.5.20
5.4        <= 5.4.21
5.3        <= 5.3.23
5.2        <= 5.2.26
5.1        <= 5.1.24
5.0        <= 5.0.27
4.9        <= 4.9.31
4.8        <= 4.8.30
4.7        <= 4.7.35
这些受影响范围由 GitHub Advisory Database 和 Debian 安全跟踪器记录。
将 WordPress 升级到您所在分支的修复版本。
对于 7.1 分支,记录的修复版本为:
WordPress 7.1.1
WordPress 安全/维护版本发布于 2026 年 9 月 17 日。
检查已安装版本:
wp core version
或者从 WordPress 安装目录:
grep "wp_version" wp-includes/version.php
示例:
$ wp core version
7.1.1
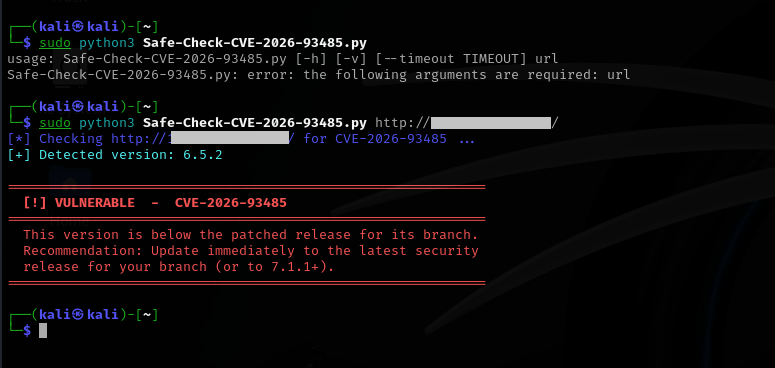
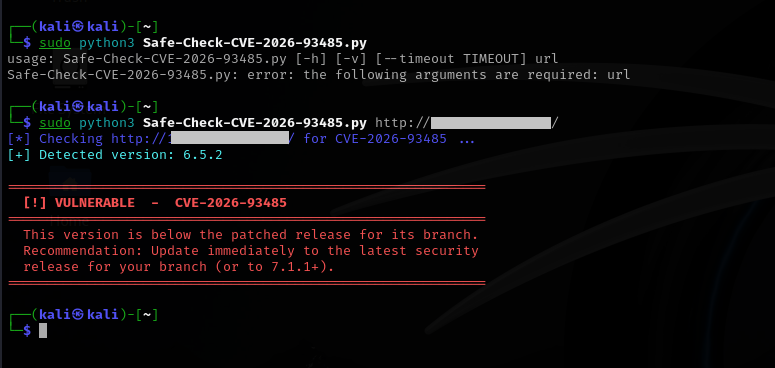
防御性版本检查可以在不提交 XSS 载荷的情况下识别可能受影响的安装。
#!/usr/bin/env python3

from packaging.version import Version

FIXED_VERSION = Version("7.1.1")


def check_version(version: str):
    current = Version(version)

    if current < FIXED_VERSION:
        print(f"[!] Potentially affected WordPress version: {version}")
        print("[!] Upgrade to a fixed release.")
    else:
        print(f"[+] WordPress version {version} is >= 7.1.1")


if __name__ == "__main__":
    version = input("WordPress version: ").strip()
    check_version(version)
注意: 这个简化检查器适用于 7.1 分支。WordPress 向后移植版本使用特定于分支的修复版本,因此生产扫描器应维护完整的版本矩阵,而不是将
7.1.1视为通用最低版本。
受控实验室评估应使用:
1. Deploy isolated WordPress instance
            │
            ▼
2. Determine exact WordPress version
            │
            ▼
3. Review comment configuration
            │
            ▼
4. Inspect affected processing path
            │
            ▼
5. Compare vulnerable vs patched release
            │
            ▼
6. Verify remediation
推荐的实验室设置:
┌─────────────────────────────────────┐
│          Isolated Test Lab          │
│                                     │
│  ┌─────────────┐   ┌─────────────┐ │
│  │ Vulnerable  │   │   Patched   │ │
│  │ WordPress   │   │ WordPress   │ │
│  └──────┬──────┘   └──────┬──────┘ │
│         │                   │       │
│         └────────┬──────────┘       │
│                  ▼                  │
│           Behavioral Diff           │
└─────────────────────────────────────┘
本仓库有意避免武器化载荷,并专注于 防御性验证和补丁验证。
成功利用可能允许攻击者可控脚本在存在漏洞的 WordPress 站点的安全上下文中执行。
潜在影响可能包括:
官方 CVSS 评估将机密性、完整性和可用性影响评为 低,并且 需要用户交互 且范围已更改。
[ ] Identify WordPress version
[ ] Check whether the branch is affected
[ ] Upgrade to a fixed release
[ ] Review comment configuration
[ ] Enable comment moderation where appropriate
[ ] Review suspicious recent comments
[ ] Monitor web/application logs
[ ] Inspect unexpected HTML/JavaScript in comments
[ ] Review administrator sessions after suspected compromise
[ ] Re-test after patching
CVE-2026-93485/
│
├── README.md
├── scanner/
│   └── wp_version_check.py
│
├── docs/
│   ├── technical-analysis.md
│   └── mitigation.md
│
├── screenshots/
│   └── lab/
│
├── research/
│   └── notes.md
│
└── LICENSE
本仓库适用于:
请 不要 在未经明确授权的情况下测试系统。
不提供武器化利用代码。
WordPress 核心安全研究
Research • Detect • Patch • Verify
⭐ 如果您觉得这项研究有用,请为这个仓库加星
| 属性 | 详情 |
|---|
| CVE | CVE-2026-93485 |
| 产品 | WordPress Core |
| 厂商 | Automattic |
| 类型 | 跨站脚本 |
| CWE | CWE-79 |
| 攻击类型 | 存储型 / 基于 DOM 的 XSS |
| 身份验证 | 不需要 |
| 用户交互 | 需要 |
| 攻击向量 | 网络 |
| 复杂度 | 低 |
| CVSS v3.1 | 7.1 — 高危 |
| 发布日期 | 2026 年 9 月 18 日 |
| 指标 | 值 |
|---|
| 攻击向量 | 网络 |
| 攻击复杂度 | 低 |
| 所需权限 | 无 |
| 用户交互 | 需要 |
| 范围 | 已更改 |
| 机密性 | 低 |
| 完整性 | 低 |
| 可用性 | 低 |
| 基础分数 | 7.1 / 高危 |