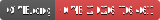
CVE-2026-76461 研究仓库,该漏洞是 Cisco Secure Email Gateway 中的严重 SQL 注入漏洞,可导致 root RCE,包含检测规则、缓解指南和实验环境验证。
严重 SQL 注入
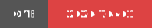


Cisco Secure Email Gateway 电子邮件解析逻辑中存在的一个严重、可远程利用的 SQL 注入漏洞,可导致以 root 权限执行任意命令。
CVE-2026-76461 是一个影响 Cisco AsyncOS Software for Cisco Secure Email Gateway 的严重 SQL 注入漏洞。
该漏洞源于电子邮件解析逻辑中的验证不足。
未经身份验证的远程攻击者可以向受影响的网关发送一封包含恶意 SQL 语句的特制电子邮件。成功利用可导致任意 SQL 执行,并最终在底层操作系统上以 root 权限执行命令。
Cisco 已确认该漏洞正在被积极利用(在野利用)。
严重程度:严重 — 建议立即修复。
                 INTERNET
                     │
                     │
              Crafted Email
                     │
                     ▼
        ┌─────────────────────────┐
        │  Cisco Secure Email     │
        │        Gateway          │
        └────────────┬────────────┘
                     │
                     ▼
             Email Parser
                     │
             Insufficient
              Validation
                     │
                     ▼
               SQL Injection
                     │
                     ▼
             Arbitrary SQL
                 Execution
                     │
                     ▼
          OS Command Execution
                     │
                     ▼
                ┌───────┐
                │ ROOT  │
                └───────┘
| 属性 | 详情 |
|---|---|
| CVE | CVE-2026-76461 |
| 厂商 | Cisco |
| 产品 | Cisco Secure Email Gateway |
| 软件 | Cisco AsyncOS |
| 漏洞类型 | SQL 注入 |
| CWE | CWE-89 |
| CVSS | 9.8 严重 |
| 攻击向量 | 网络 |
| 攻击复杂度 | 低 |
| 所需权限 | 无 |
| 用户交互 | 无 |
| 范围 | 不变 |
| 机密性 | 高 |
| 完整性 | 高 |
| 可用性 | 高 |
| 身份验证 | 不需要 |
| 影响 | Root 命令执行 |
| 利用情况 | 已报告积极利用 |
Malicious Email
      │
      ▼
Email Parsing
      │
      ▼
Insufficient Input Validation
      │
      ▼
SQL Injection
      │
      ▼
Arbitrary SQL Statements
      │
      ▼
Command Execution
      │
      ▼
ROOT PRIVILEGES
该漏洞的一个重要特征是,攻击面是电子邮件处理路径本身,而无需访问管理界面。
攻击者不需要:
❌ Valid credentials
❌ Administrative privileges
❌ Existing account
❌ User interaction
❌ Local network access
基本要求是能够将一封恶意构造的电子邮件投递到受影响的网关。
Remote Attacker
      │
      │  Malicious Email
      ▼
Cisco Secure Email Gateway
      │
      ▼
Vulnerable Email Parser
      │
      ▼
SQL Injection
      │
      ▼
Root Command Execution
成功入侵网关可能造成严重后果:
由于利用可导致 root 权限,入侵后调查不应仅依赖受影响设备上存储的日志。
Cisco 报告称 2026 年 9 月发生积极利用。
该漏洞也已被添加到 CISA 已知被利用漏洞(KEV) 目录中。
因此,运行受影响 Cisco Secure Email Gateway 部署的组织应将其视为紧急修复问题,而非例行补丁事件。
Cisco 建议检查设备的 mail_logs 中是否存在可疑的 SQL 语句。
一个特别重要的检测模式是:
COPY.*TO PROGRAM
管理员可以使用 Cisco ESA CLI 调查邮件日志:
grep -i "COPY.*TO PROGRAM" [mail_logs]
任何匹配的条目都应作为潜在恶意活动指标进行调查。
不要将调查局限于受影响的设备。
检查:
├── mail_logs
├── Network firewall logs
├── DNS logs
├── Proxy logs
├── Egress traffic
├── Authentication logs
├── Cluster member logs
└── Endpoint telemetry
查找:
Unexpected outbound connections
Unexpected downloads
Unexpected uploads
Suspicious external IP addresses
Unexpected configuration changes
Unknown processes
Unexpected authentication activity
Cisco 警告称,拥有 root 访问权限的攻击者可能能够删除或隐藏受感染设备上的证据。
安装包含安全修复的 Cisco 软件版本。
| Cisco AsyncOS 分支 | 首个修复版本 |
|---|---|
| 15.5 及更早版本 | 15.5.5-0141 |
| 16.0 | 16.0.4-302 |
| 16.5 | 16.5.0-780 |
在部署前,请务必对照 Cisco 当前的安全公告核实确切的修复版本。
对可能已被入侵的设备打补丁并不能自动证明其从未被入侵。
推荐的工作流程:
Identify Version
      │
      ▼
Determine Exposure
      │
      ▼
Review mail_logs
      │
      ▼
Review External Network Logs
      │
      ▼
Check for IoCs
      │
      ▼
Patch / Rebuild
      │
      ▼
Rotate Credentials
      │
      ▼
Rotate Cryptographic Material
      │
      ▼
Monitor
在可能的情况下:
本仓库旨在用于授权安全研究、防御性验证和受控实验室环境。
推荐的实验架构:
┌─────────────────────┐
│    Research Host    │
│                     │
│  Analysis / Tools   │
└──────────┬──────────┘
           │
           │ Isolated Network
           ▼
┌─────────────────────┐
│   Test Environment  │
│                     │
│ Cisco SEG / AsyncOS │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│   Log Collection    │
│                     │
│ SIEM / PCAP / IDS   │
└─────────────────────┘
未经明确授权,请勿针对生产系统或第三方基础设施进行测试。
本项目重点关注理解:
01  Email parsing attack surfaces
02  SQL injection in security appliances
03  Input validation failures
04  SQL-to-command execution chains
05  Root-level impact
06  Detection engineering
07  Incident response
08  Appliance compromise analysis
09  Patch validation
10  Threat hunting
Kali Linux
├── Wireshark
├── Nmap
├── Burp Suite
├── Python
├── tcpdump
├── jq
└── Git

Defensive Stack
├── SIEM
├── IDS/IPS
├── Firewall telemetry
├── DNS monitoring
└── Network flow monitoring
CVSS v3.1

9.8 / 10.0

CRITICAL
向量:
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H