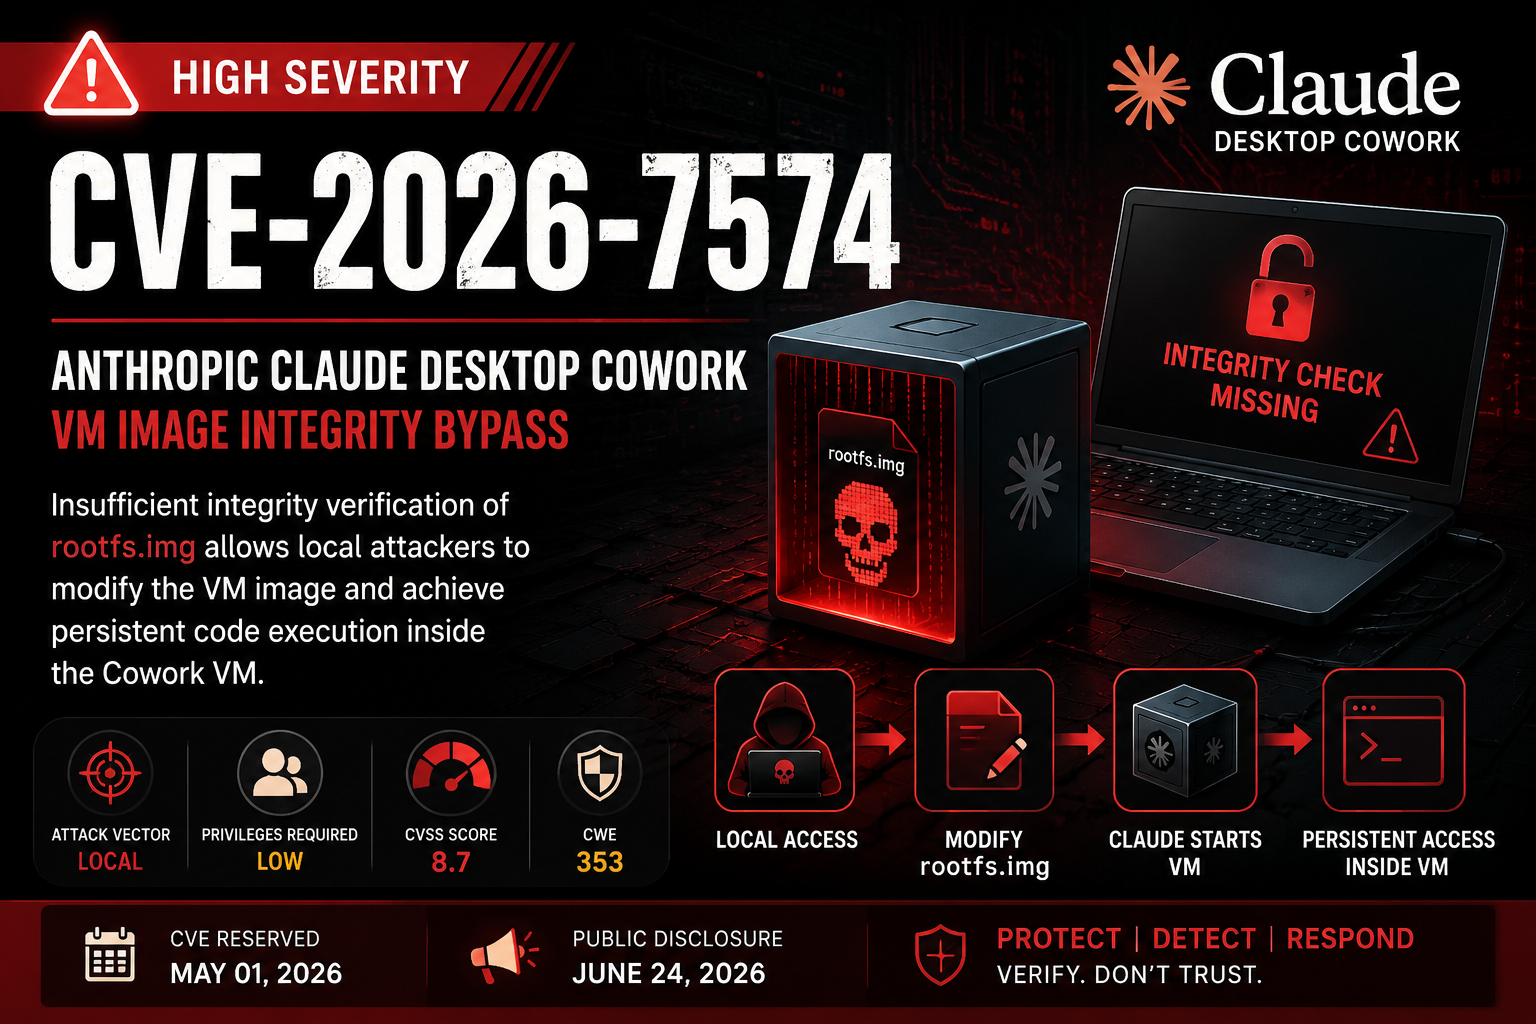


一项完整性验证缺陷,允许修改 Claude Desktop Cowork VM 文件系统镜像(rootfs.img),从而在 VM 环境内部实现持久化代码执行。
CVE-2026-7574 是一个影响 Anthropic Claude Desktop Cowork 的高危漏洞。
问题在于,应用程序在启动 VM 之前仅验证虚拟机文件系统镜像(rootfs.img)的存在性和版本元数据。镜像内容本身并未经过加密验证。
这使得具有本地访问权限的攻击者能够替换或修改 VM 镜像,并在 Cowork 虚拟机内部维持持久化执行能力。
| 产品 | 状态 |
|---|---|
| Claude Desktop Cowork | 存在漏洞 |
| macOS 部署 | 受影响 |
| Linux 部署 | 未确认 |
| Windows 部署 | 未确认 |
v1.1348.0 – v1.2278.0
| 字段 | 值 |
|---|---|
| CVE | CVE-2026-7574 |
| 严重性 | 高 |
| CVSS 评分 | 8.7 |
| CWE | CWE-353 |
| 攻击向量 | 本地 |
| 所需权限 | 低 |
| 用户交互 | 无 |
| 影响范围 | 已改变 |
| 可利用性 | 后入侵阶段 |
应用程序执行:
✓ 文件存在
✓ 版本匹配

✗ 完整性验证
✗ 加密签名验证
✗ 安全哈希验证
因此,修改后的 VM 文件系统镜像会在后续启动时被信任。
┌──────────────────────┐
│ 本地用户访问         │
└──────────┬───────────┘
           │
           ▼
┌──────────────────────┐
│ 修改 rootfs.img      │
└──────────┬───────────┘
           │
           ▼
┌──────────────────────┐
│ Claude 启动 VM       │
└──────────┬───────────┘
           │
           ▼
┌──────────────────────┐
│ 恶意镜像被信任并执行 │
└──────────┬───────────┘
           │
           ▼
┌──────────────────────┐
│ 在 Cowork VM 内部    │
│ 实现持久化访问       │
└──────────────────────┘
攻击者能够在 VM 重启后维持代码执行。
访问主机与 VM 之间挂载的目录。
适用于在初始入侵后维持立足点。
被修改的环境可能执行攻击者控制的服务和脚本。
仅作教育演示。
# 定位 VM 镜像

rootfs.img

# 修改文件系统镜像

# 替换启动脚本

# 重启 Claude Desktop Cowork

# 修改后的镜像自动执行
rootfs.img 意外的修改时间实施:
SHA-256 验证
加密签名
安全启动验证
镜像信任链
运行时完整性检查
| 事件 | 日期 |
|---|---|
| CVE 保留 | 2026-05-01 |
| 公开披露 | 2026-06-24 |
| CVE 发布 | 2026-06-24 |
CWE-353
缺少完整性检查支持
本仓库旨在用于:
未经明确授权,请勿使用此信息攻击系统。
未经验证的信任即持久化



