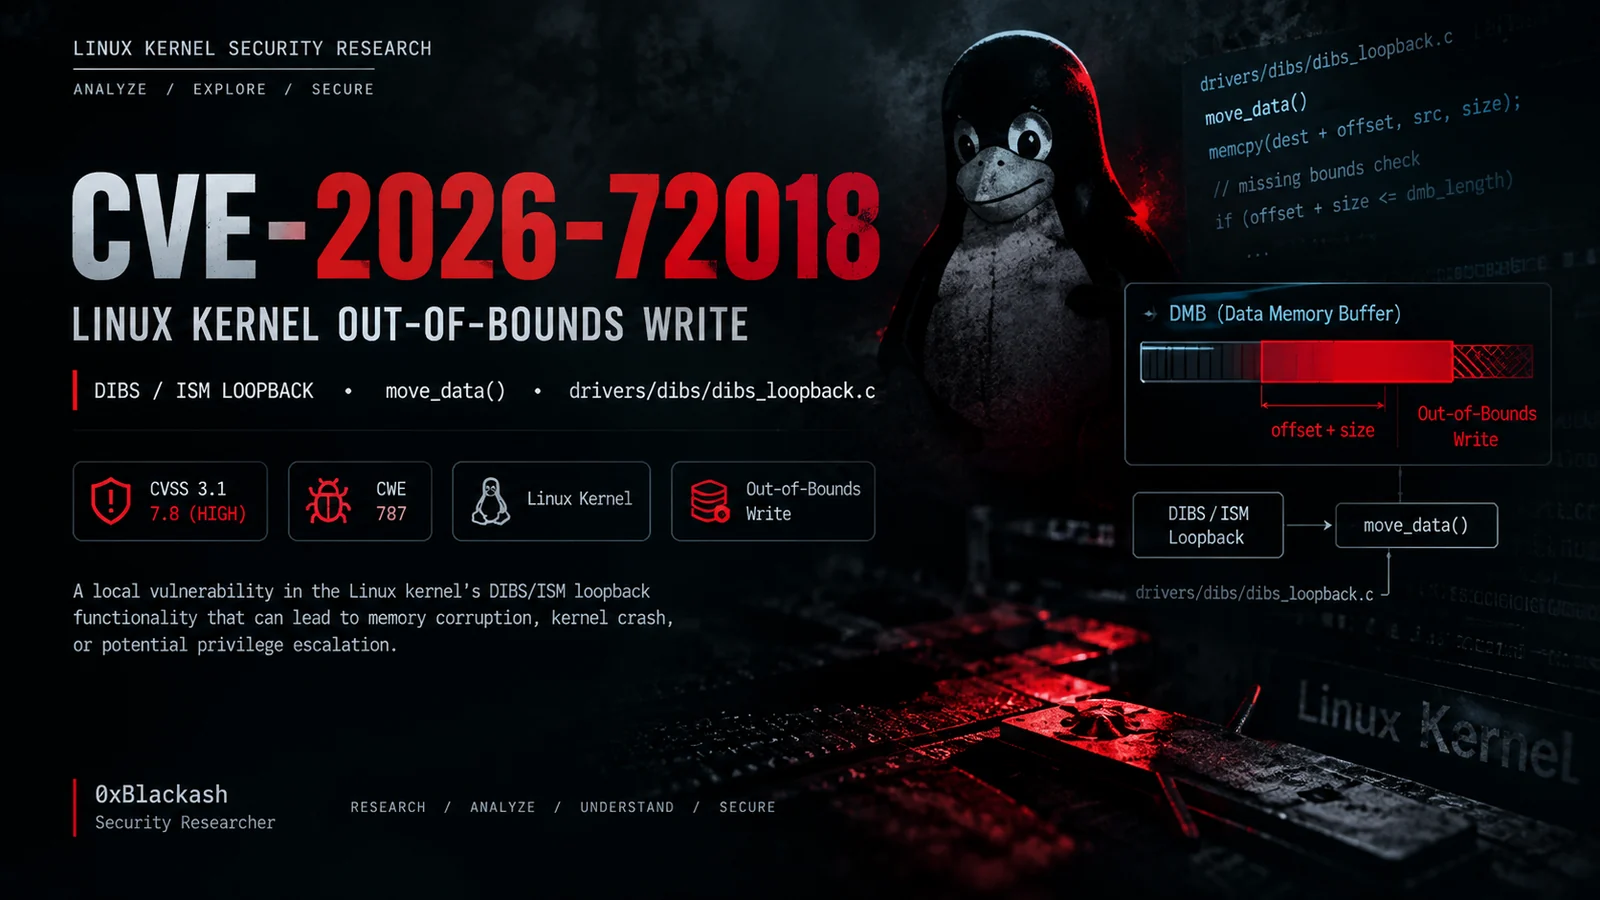
Linux 内核 • DIBS 回环 • 越界写入
CVE-2026-72018 的安全研究与技术分析。
01 — 概述CVE-2026-72018 是一个影响 DIBS/ISM 回环功能的 Linux 内核越界写入漏洞。
该漏洞与传入已注册 DMB(数据内存缓冲区) 的数据处理有关。
受影响的实现未在执行内存操作之前充分验证所提供的偏移量、传输大小与实际 DMB 边界之间的关系。
| 属性 | 值 |
|---|---|
| CVE | CVE-2026-72018 |
| CWE | CWE-787 — 越界写入 |
| CVSS v3.1 | 7.8 — 高 |
| 攻击向量 | 本地 |
| 所需权限 | 低 |
| 用户交互 | 无 |
| 机密性 | 高 |
| 完整性 | 高 |
| 可用性 | 高 |
| 组件 | Linux 内核 |
| 区域 | DIBS / ISM 回环 |
02 — 技术摘要受影响的代码路径涉及:
drivers/dibs/dibs_loopback.c
以及:
move_data()
函数。
从概念上讲,有问题的操作可以表示为:
memcpy(destination + offset, source, size);
必须维护的安全边界是:
offset + size <= DMB_length
如果这一关系未被正确强制执行,所产生的内存操作可能会超出有效的 DMB 区域。
             DMB
┌──────────────────────────────────────┐
│                                      │
│        有效内存区域                  │
│                                      │
│   ┌────────────────────────────┐     │
│   │      offset + size         │     │
│   └────────────────────────────┘     │
│                                      │
└──────────────────────────────────────┘
                    │
                    ▼
              边界检查
                    │
          ┌─────────┴─────────┐
          │                   │
        有效                无效
          │                   │
          ▼                   ▼
       memcpy()        越界写入
03 — 根本原因根本问题在于将数据复制到目标 DMB 之前,边界验证不充分。
安全的实现应确保:
offset <= dmb_length
以及:
size <= dmb_length - offset
在执行复制之前成立。
使用减法进行第二项检查还可以避免在处理攻击者控制的整数值时出现类似整数溢出的比较,例如:
offset + size <= dmb_length
if (offset > dmb_length)
    return -EINVAL;

if (size > dmb_length - offset)
    return -EINVAL;
只有在这些检查之后,才应继续执行内存操作。
04 — 安全影响内核空间中的越界写入可能导致:
用户控制的输入
        │
        ▼
边界验证不充分
        │
        ▼
越界内存写入
        │
        ├──► 内核内存损坏
        │
        ├──► 内核崩溃 / DoS
        │
        └──► 潜在的权限提升
实际的可利用性和影响取决于内核配置、内存布局、可达代码路径、缓解措施以及系统配置。
重要: CVSS 描述的是漏洞的潜在严重性;它本身并不证明存在可用的权限提升或代码执行漏洞利用。
05 — 受影响的代码drivers/
└── dibs/
└── dibs_loopback.c
相关函数:
move_data()
该漏洞涉及以下组件之间的交互:
DIBS
 │
 └── ISM 回环
       │
       └── DMB
            │
            └── 内存传输
06 — 受影响的版本务必根据你正在测试的内核发行版验证状态,因为 Linux 发行版可能会向后移植安全修复。
报告的受影响范围包括:
6.10.x

6.13.x – 6.18.39

6.19.x – 7.1.4
报告的已修复版本包括:
6.12.97
6.18.40
7.1.5
开发分支可能在不同修订点包含该修复。
uname -r
附加信息:
uname -a
针对发行版特定的软件包信息:
cat /etc/os-release
07 — 实验环境验证本仓库旨在用于经授权的安全研究和防御性测试。
推荐的工作流程:
# Identify the running kernel
uname -r

# Identify distribution
cat /etc/os-release

# Inspect kernel configuration
zgrep -i "DIBS\|ISM" /proc/config.gz 2>/dev/null

# Check loaded modules
lsmod | grep -Ei "dibs|ism"

# Inspect kernel messages
dmesg | grep -Ei "dibs|ism|smc"
用于源代码分析:
grep -R "move_data" drivers/dibs/ 2>/dev/null
可用的确切命令取决于内核源代码和发行版配置。
08 — 研究方法论一个有用的分析工作流程是:
       ┌──────────────────┐
       │ 识别内核         │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ 定位组件         │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ 审查数据流       │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ 查找边界         │
       │ 验证             │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ 比较已修补       │
       │ / 易受攻击的     │
       │ 实现             │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ 在隔离的实验     │
       │ 环境中验证       │
       └──────────────────┘
09 — 防御性分析在调查可能受影响的系统时:
uname -r
cat /etc/os-release
使用你的 Linux 发行版提供的安全公告,而不是仅依赖上游内核版本。
安装发行版提供的安全更新。
正在运行的内核在重启之前会继续使用当前加载的内核映像。
10 — 检测思路安全团队可以监控与受影响子系统相关的异常内核行为。
潜在的指标包括:
• 意外的内核崩溃
• 内核 Oops / BUG 报告
• 内存损坏警告
• 异常的 SMC-D / ISM 活动
• 与该子系统交互的异常本地进程
• DIBS 操作相关的反复失败
示例:
dmesg -T | grep -Ei \
"oops|bug|general protection|page fault|memory corruption|dibs|ism"
这并非 CVE-2026-72018 的确定性检测规则;它只是防御性调查的起点。
11 — 缓解措施主要的缓解措施是安装包含相应安全修复的内核版本。
推荐的流程:
检查版本
     ↓
检查供应商公告
     ↓
安装已修补的内核
     ↓
重启
     ↓
验证正在运行的内核
     ↓
记录修复情况
重启后:
uname -r
12 — 参考资料请参阅官方供应商/内核公告,以获取最新的受影响和已修复软件包信息。
13 — 免责声明本仓库仅用于教育目的、漏洞研究、防御性安全分析和经授权的测试。
请勿对你不拥有或未获得明确评估许可的系统进行测试。
CVE 的存在并不自动意味着某个特定系统可被利用。可利用性取决于配置、内核版本、缓解措施、权限以及可达功能。
14 — 作者0xBlackash
────────────────────────────
安全研究
Linux 内核分析
CTF • 逆向工程
网络安全
研究。分析。理解。保护。
0xBlackash // CVE-2026-72018