


针对影响 Oracle WebLogic Server 的 CVE-2026-60206 的技术分析。
CVE-2026-60206 是一个影响 Oracle WebLogic Server 的 严重(CVSS 9.9) 漏洞。根据 Oracle 的说法,具有网络访问权限的低权限认证攻击者通过 SAML 可完全攻陷易受攻击的 WebLogic 实例。
⚠️ 本仓库仅用于教育、防御和研究目的。
| 属性 | 值 |
|---|---|
| CVE | CVE-2026-60206 |
| 严重性 | 严重 |
| CVSS v3.1 | 9.9 |
| 攻击向量 | 网络 |
| 攻击复杂度 | 低 |
| 所需权限 | 低 |
| 用户交互 | 无 |
| 影响范围 | 已变更 |
| 受影响组件 | Oracle WebLogic Server(核心) |
| 访问方式 | SAML 身份验证 |
成功利用可能允许已认证的攻击者:
Authenticated User
        │
        ▼
Network Access via SAML
        │
        ▼
Exploit Authentication Logic
        │
        ▼
Privilege Escalation
        │
        ▼
Full WebLogic Compromise
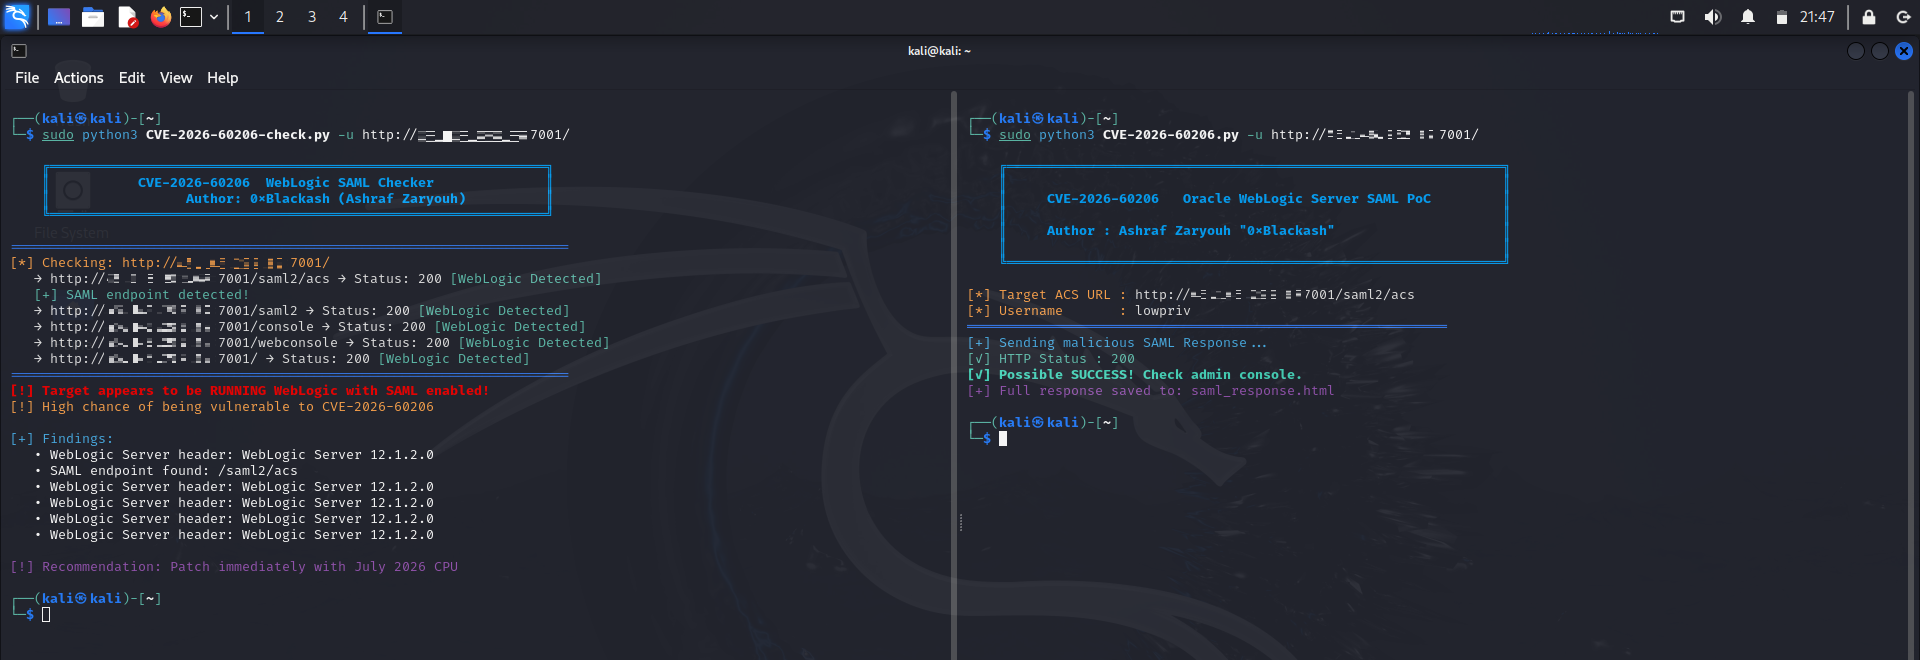
安全团队应监控以下方面:
.
├── README.md
├── LICENSE
├── docs/
│   ├── advisory.md
│   ├── timeline.md
│   └── references.md
├── detection/
│   ├── sigma/
│   └── yara/
├── iocs/
│   └── indicators.md
└── screenshots/
本仓库 不包含利用代码。其目的仅限于:
用户有责任遵守所有适用法律和组织政策。



