未认证文件上传漏洞
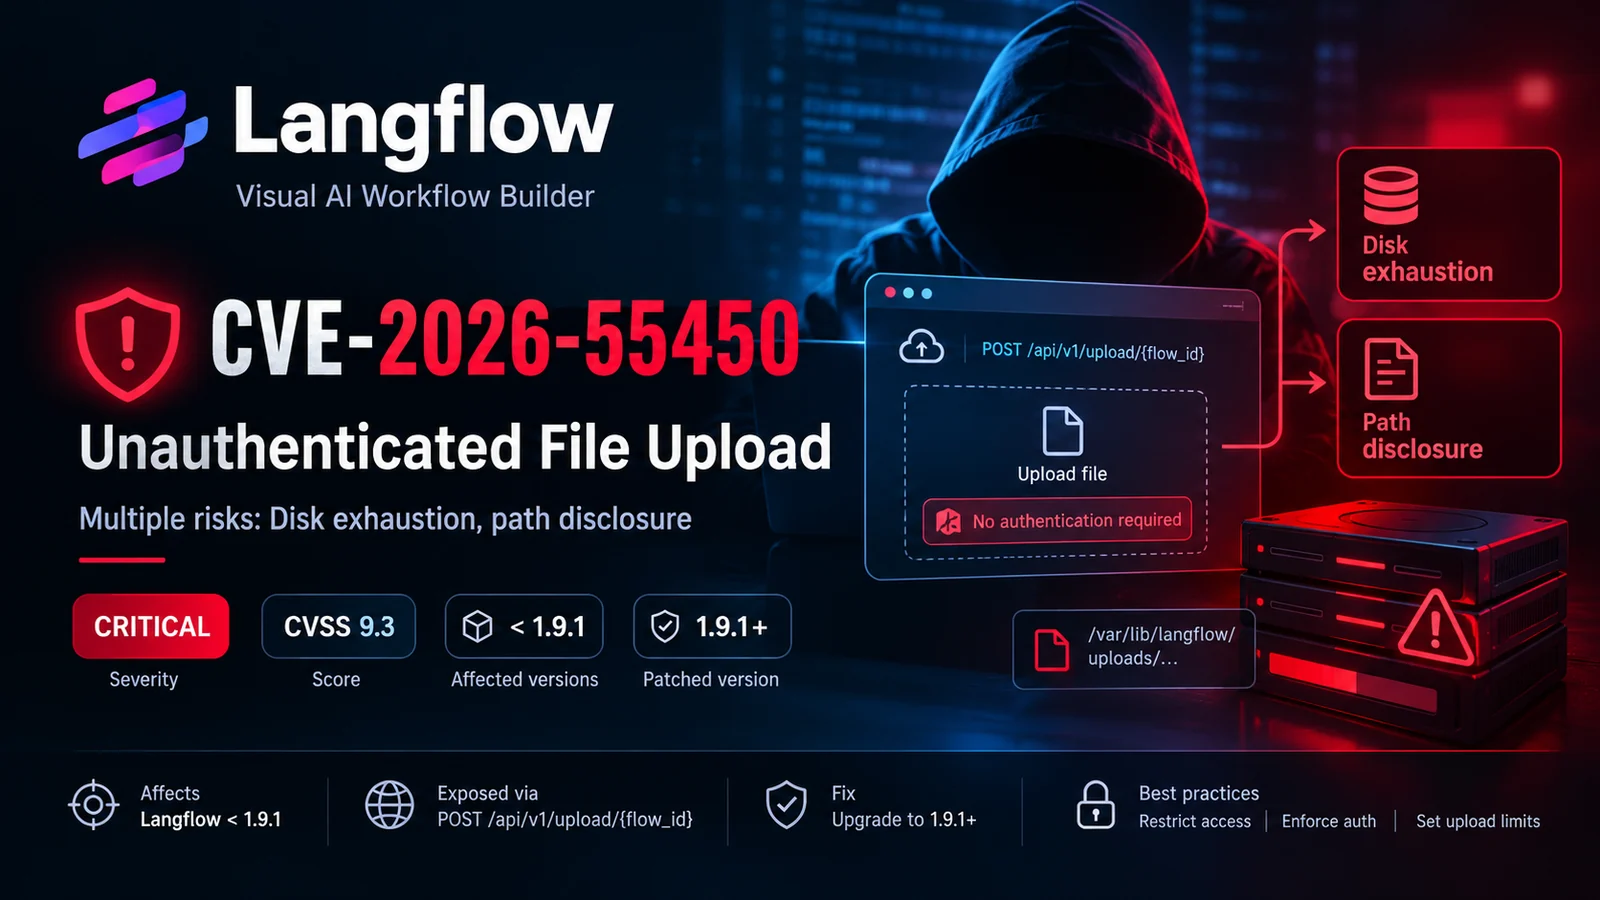
CVE-2026-55450 涉及一个已报告的文件上传漏洞,影响 Langflow,这是一个用于构建 AI 驱动工作流的开源平台。
一个暴露的上传端点可能允许未认证的文件上传,可能导致磁盘过度消耗以及内部文件系统路径的泄露。
本仓库记录了该漏洞、其潜在影响、检测参考以及建议的缓解措施。
| 属性 | 详情 |
|---|---|
| CVE ID | CVE-2026-55450 |
| 产品 | Langflow |
| 受影响版本 | 根据所引用的公告,早于 1.9.1 |
| 修复版本 | 1.9.1 或更高版本 |
| 攻击向量 | 网络 |
| 认证 | 所报告的易受攻击端点不需要 |
| 潜在影响 | 拒绝服务与信息泄露 |
| 相关弱点 | CWE-306、CWE-400、CWE-200 |
如需权威信息,请查阅官方 GitHub 安全公告。
所报告的漏洞涉及以下 API 端点:
POST /api/v1/upload/{flow_id}
认证与上传限制不足可能使部署暴露于未经授权的文件上传。
潜在后果包括:
仅存在此端点并不能确认某个部署易受攻击。必须核实版本、配置和补丁状态。
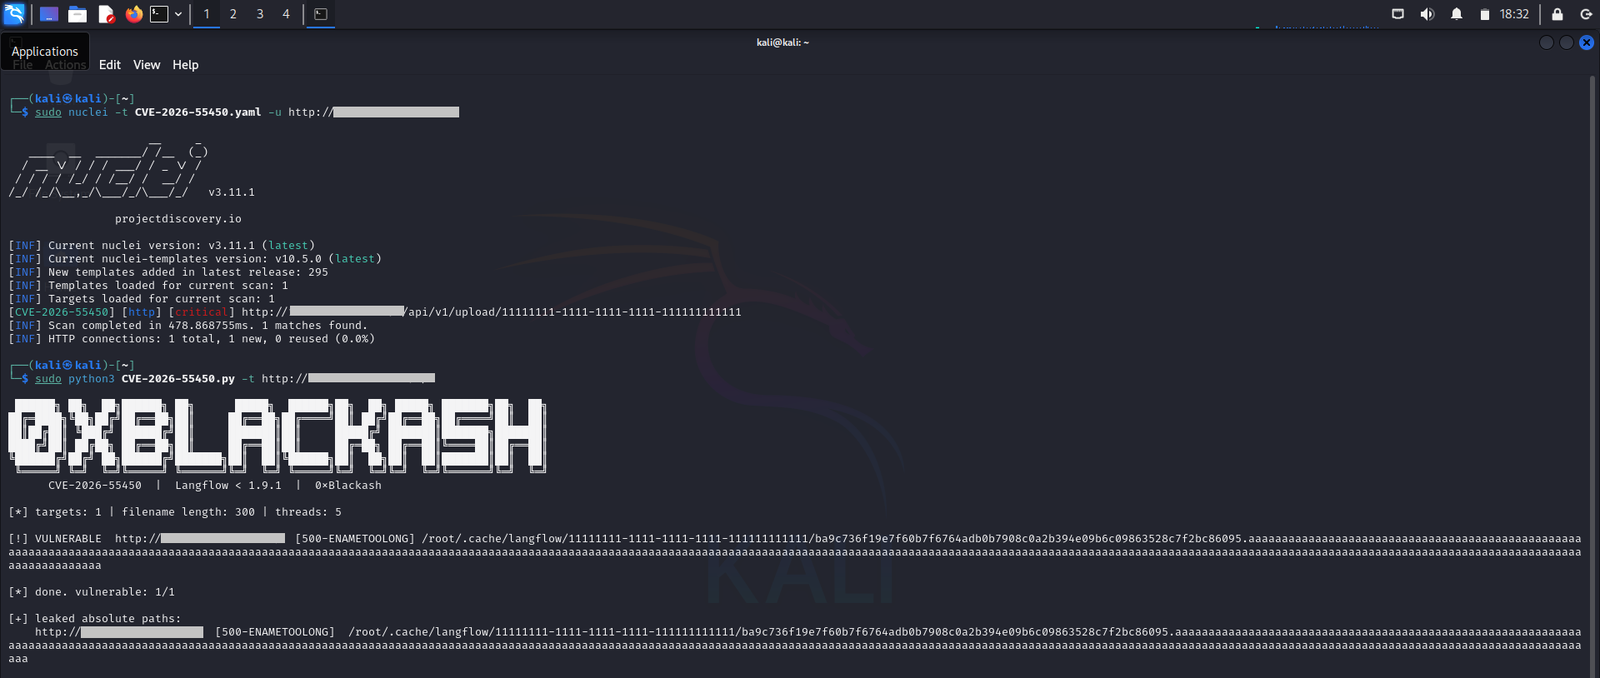
过度的文件上传可能消耗可用的存储资源并影响应用程序可用性。
暴露内部文件系统路径的响应可能泄露有助于进一步安全评估的实现细节。
未强制执行所需认证和授权控制的上传端点可能允许未经授权的操作。
安全团队应使用经授权的、非破坏性方法验证其 Langflow 部署。
建议检查:
自动化检测结果应被视为指示性信息,而非漏洞的确凿证据。主动测试必须仅限于已获得明确授权的系统。
建议的防御措施:
在支持的情况下,审查 max_file_size_upload 设置,并根据所部署版本的文档核实其有效值。
本仓库旨在用于防御性安全研究、漏洞认知和经授权的测试。
未经许可请勿测试系统。作者对未经授权活动造成的损害或滥用不承担任何责任。
安全研究 | 漏洞分析 | 防御性验证