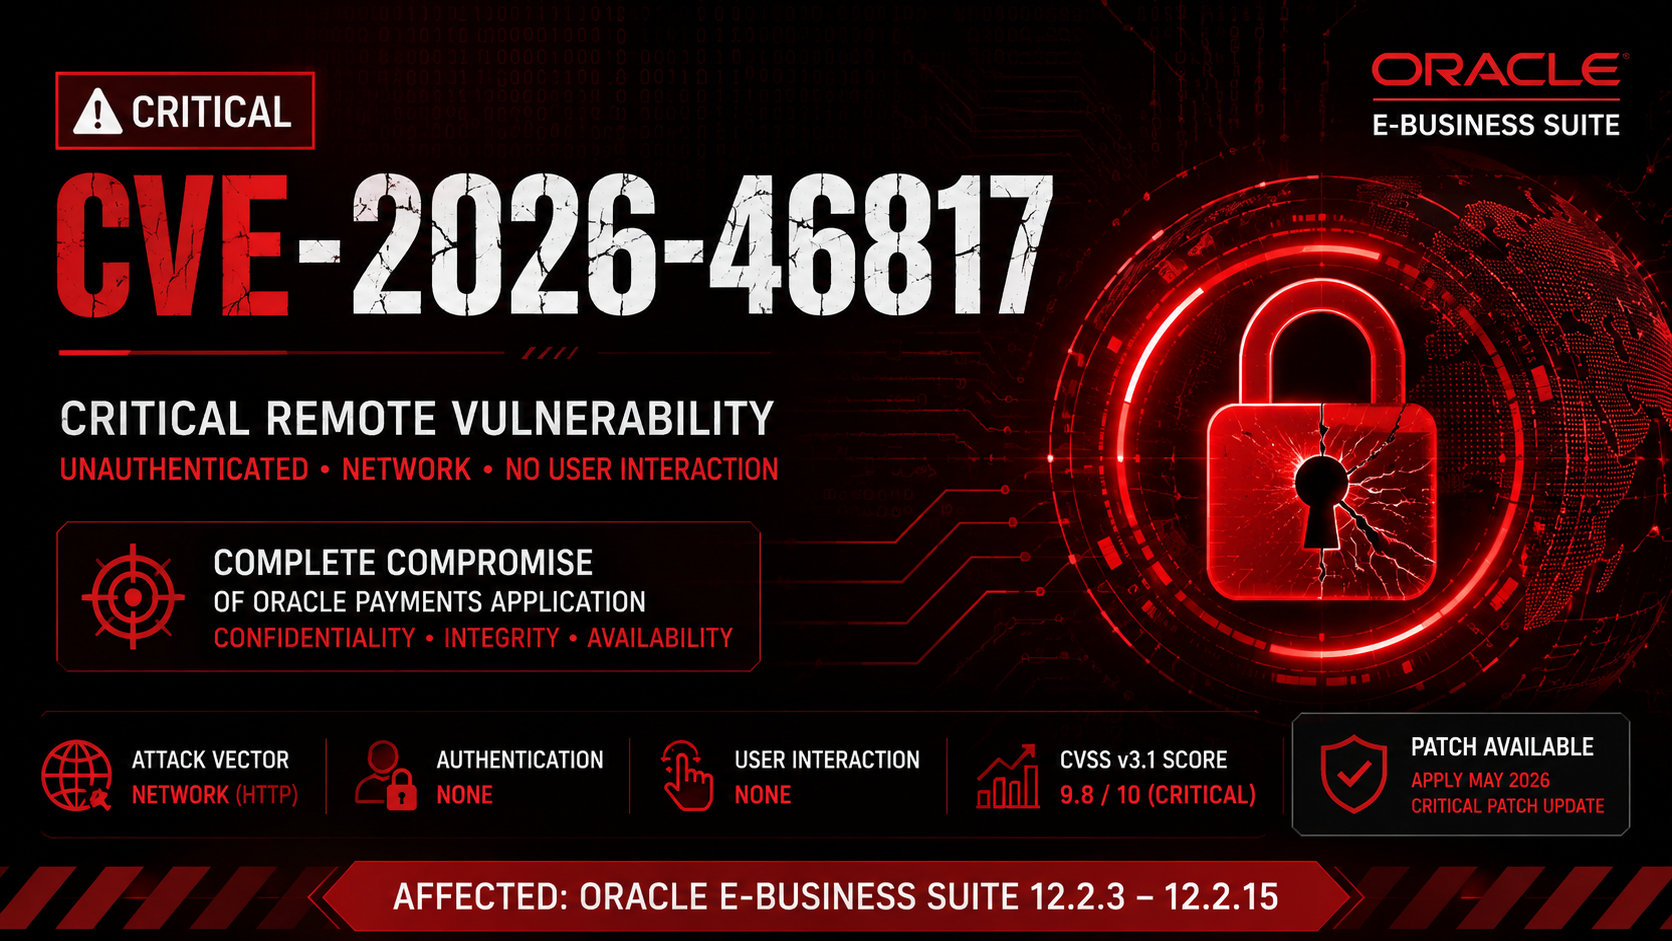


影响Oracle Payments(文件传输)的关键未认证远程漏洞,可能通过HTTP完全攻破该应用。
CVE-2026-46817 是 Oracle E-Business Suite 中 Oracle Payments 组件的一个 关键 漏洞。该缺陷影响 文件传输 功能,可通过 HTTP 远程利用,无需认证。
成功利用后,攻击者可完全攻破易受攻击的 Oracle Payments 应用,导致以下全部损失:
| 指标 | 值 |
|---|---|
| CVE ID | CVE-2026-46817 |
| CVSS v3.1 | 9.8(关键) |
| 攻击向量 | 网络 |
| 攻击复杂度 | 低 |
| 所需权限 | 无 |
| 用户交互 | 无 |
| 影响范围 | 未改变 |
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
| 产品 | 受影响版本 |
|---|---|
| Oracle E-Business Suite | 12.2.3 – 12.2.15 |
| 组件 | Oracle Payments – 文件传输 |
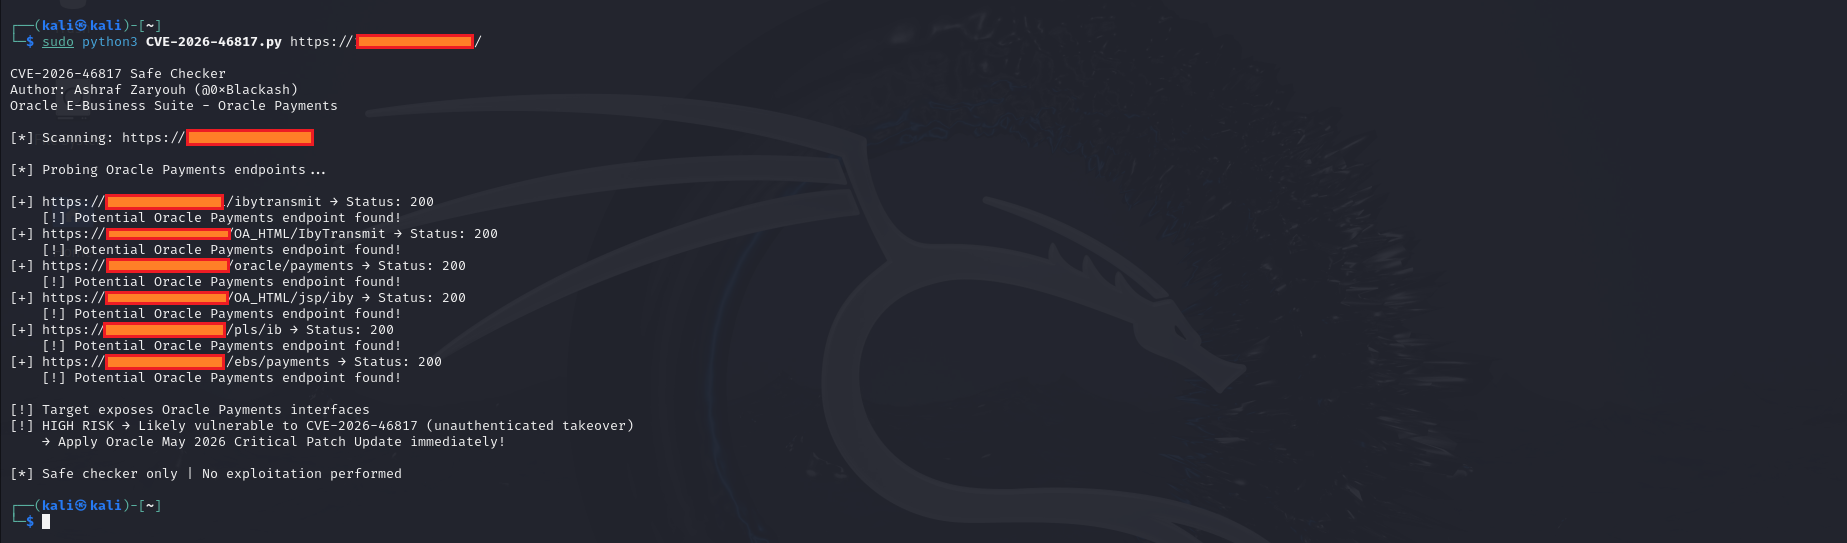
成功利用可允许攻击者:
Oracle 建议立即应用最新的 关键补丁更新(CPU)。
其他防御措施包括:
安全团队应监控以下内容:
| 项目 | 状态 |
|---|---|
| 严重性 | 🔴 关键 |
| CVSS | 9.8 |
| 远程利用 | ✅ 是 |
| 需要认证 | ❌ 否 |
| 用户交互 | ❌ 否 |
| 补丁可用 | ✅ 是 |
安全是一个过程,而不是一个产品。




