Skip to content
KitploitKITPLOIT
工具博客
Log in
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2026-21858 — CVE-2026-21858 | Kitploit
工具/GitHubGitHub/0xblackash/cve-2026-21858
侦察漏洞分析漏洞利用Web应用程序漏洞利用信息收集渗透测试
GitHub0xblackash/cve-2026-21858

CVE-2026-21858

CVE-2026-21858

查看仓库
186个月前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

🚨 CVE-2026-21858 — “Ni8mare”

G-ELe0qa4AA62WN

Severity CVSS Attack Vector Auth Required

一个无需认证的远程代码执行漏洞,影响开源工作流自动化平台。


📖 目录

  • 概述
  • 技术细节
  • 严重等级与 CVSS
  • 受影响版本
  • 影响
  • 利用
  • 检测
  • 修复
  • 临时措施
  • 总结

🔎 概述

CVE-2026-21858,代号 “Ni8mare”,是 n8n 中的一个严重漏洞。n8n 是一个用于构建自动化工作流(例如自动化 API 调用、集成、SaaS 连接器)的流行平台。

该漏洞允许未经认证的远程攻击者与未正确验证的 webhook/表单端点交互,从而未经授权访问文件及内部服务器资源。

成功利用该漏洞可能导致完全远程代码执行(RCE),并完全接管实例。


🧠 技术细节

  • 根本原因: webhook/表单处理逻辑中的输入验证不足及 Content-Type 混淆。
  • 攻击者可发送精心构造的 HTTP 请求,诱骗系统暴露文件内容或触发不安全的工作流。
  • 该漏洞允许攻击者:
    • 读取主机上的任意文件
    • 泄露敏感凭证和令牌
    • 伪造管理员会话令牌
    • 滥用工作流节点(例如 Execute Command)执行任意操作系统命令
    • 完全破坏服务器实例

📊 严重等级与 CVSS

指标详情
CVSS 评分(v3.1)10.0 — 严重
攻击向量网络
所需权限无
是否需要认证❌ 不需要
用户交互❌ 不需要
机密性影响高
完整性影响高
可用性影响无

这代表了远程代码执行漏洞的最高可能严重等级。


📦 受影响版本

该漏洞影响开源 n8n 平台:

= 1.65.0 且 < 1.121.0

id="vsurvey1"

所有运行版本早于 1.121.0 的自托管实例均受影响。


🔥 影响

利用此漏洞的攻击者可以:

  • 🔓 读取任意系统文件
  • 🔑 泄露数据库凭证、API 密钥、令牌
  • 🔐 伪造认证会话
  • 🛠 执行任意系统命令
  • 💥 完全控制主机
  • ↔ 横向移动至连接的系统及集成

暴露在公网上的实例尤其面临风险。


🧨 利用

cve-2026-21858

该漏洞:

  • 远程利用: 无需额外网络限制,仅需访问 webhook/表单端点即可
  • 无需认证: 无需登录或凭证
  • 低复杂度: 攻击者易于构造利用请求

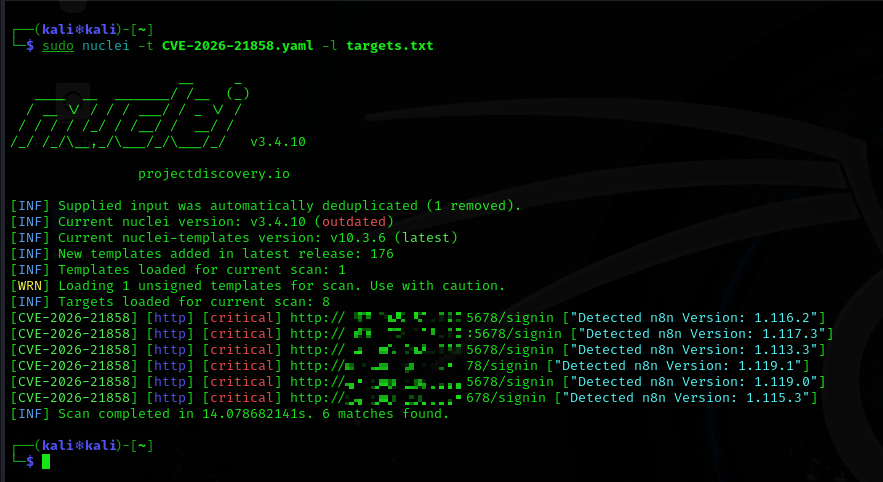
互联网扫描证据表明,仍有数万个可能暴露的实例在线可被访问。


🔍 检测

请留意:

  • 带有异常 Content-Type 头的意外 HTTP 请求
  • 来自不可信来源的 webhook/表单端点访问模式
  • 可疑的文件访问或节点执行日志
  • Web 服务器日志中出现非正常的工作流执行

🛠 修复

✅ 立即打补丁

将 n8n 升级到 1.121.0 或更高版本——该版本包含对 CVE-2026-21858 的修复。

  1. 停止当前 n8n 实例
  2. 升级到 1.121.0+
  3. 重新启动服务
  4. 验证未暴露未修复的节点

🧱 临时缓解措施(如果补丁延迟)

在升级期间,减少暴露:

  • 限制外部对 webhook 和表单端点的访问
  • 要求所有传入请求均需认证
  • 使用防火墙规则限制入站流量
  • 禁用公开 webhook 直至打上补丁

🔐 安全清单

  • 运行 n8n >= 1.121.0
  • 将网络访问限制为受信任的 IP
  • 轮换所有存储的密钥(API 密钥/令牌/凭证)
  • 检查工作流定义中是否存在不安全内容
  • 审计访问日志,查找利用尝试

📌 总结

字段值
CVE IDCVE-2026-21858
代号Ni8mare
产品n8n 工作流自动化
严重等级严重(CVSS 10.0)
类型无需认证的远程代码执行
是否需要认证否
修复版本>= 1.121.0

⚠️ 最终建议

如果您在任何地方运行 n8n——尤其是自托管、面向互联网的实例——请立即打补丁至 1.121.0 或更高版本。完全系统被攻陷的风险很高,鉴于该问题的公开细节,自动利用是可能的。

下载工具