📌 1. 执行摘要
CitrixBleed 2 指的是一种严重的内存泄露漏洞,影响:
- 🏢 Citrix NetScaler ADC
- 🌐 NetScaler Gateway
- 🔐 面向互联网的 VPN 设备
该漏洞允许未认证的攻击者通过精心构造的网络请求从受影响设备中检索敏感内存内容。
此类问题在本质上与原始 CitrixBleed (CVE-2023-4966) 类似。
🧠 2. 受影响厂商与产品
受影响系统包括:
- Citrix NetScaler ADC
- Citrix NetScaler Gateway
- 暴露于公共互联网的设备
这些设备通常部署在企业网络边界。
🔎 3. 漏洞分类
| 字段 | 值 |
|---|
| 漏洞类型 | 内存越界读取 |
| 影响类型 | 敏感数据泄露 |
| 可利用性 | 远程 |
| 认证 | 无需 |
| 所需权限 | 无 |
| 用户交互 | 无 |
🔬 4. 根本原因(技术说明)
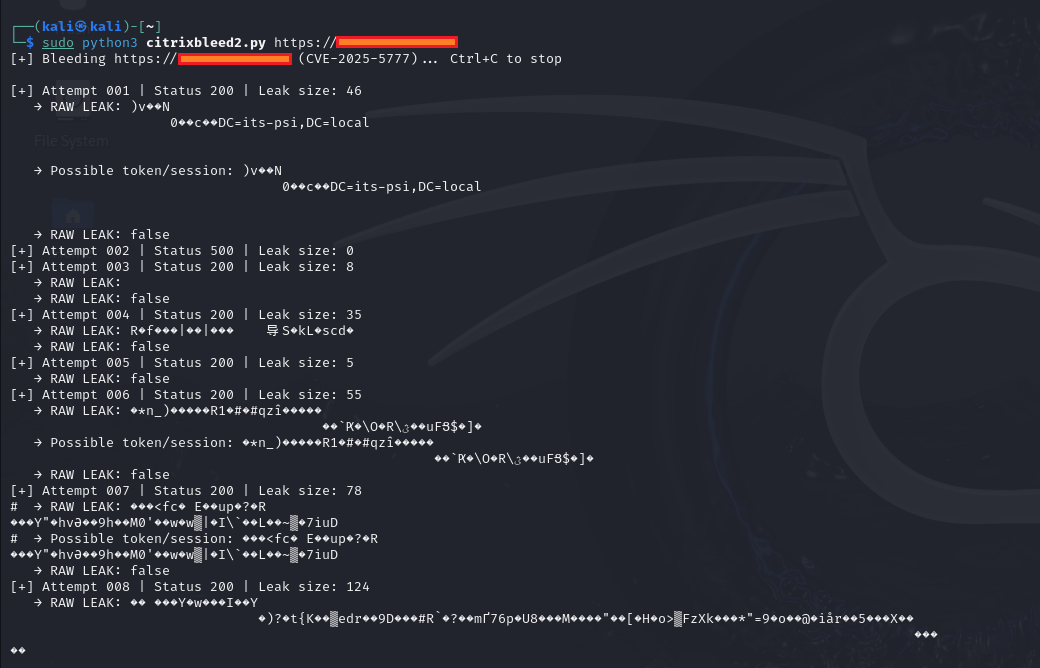
漏洞源于:
- 不正确的内存边界校验
- 不充分的输入大小检查
- 错误的响应缓冲区处理
在处理特制的 HTTP 请求时,设备会返回超出预期边界的内存内容。
这可能泄露:
- 会话令牌
- 认证 Cookie
- 内部内存缓冲区
- 其他用户会话的片段
这在概念上与以下漏洞类似:
- Heartbleed(OpenSSL 内存越界读取)
- 其他缓冲区越界读取漏洞
🚨 5. 实际影响
由于 NetScaler 设备:
- 位于网络边界
- 保护 VPN 访问
- 处理认证和 SSO
后果包括:
- 🔑 会话劫持
- 👤 账户冒充
- 🛜 VPN 绕过
- 🧭 横向移动
- 💣 勒索软件部署
- 🏢 企业全面沦陷
📊 6. 严重性评估
| 安全属性 | 影响 |
|---|
| 机密性 | 🔴 高 |
| 完整性 | 🟡 间接 |
| 可用性 | 🟡 间接 |
| 整体风险 | 🔥 严重 |
边界设备被攻陷会极大增加爆炸半径。
🌍 7. 边界设备漏洞为何危险
边界设备:
- 面向互联网
- 拥有特权网络位置
- 常绕过内部监控
- 可能不遵循正常补丁周期
一旦被攻陷,攻击者可利用看似合法的会话进行横向渗透。
🛠 8. 缓解与响应策略
立即行动
- 应用最新的 Citrix 安全补丁
- 使所有活跃会话失效
- 轮换管理凭据
- 若怀疑泄露则重置用户密码
- 审查日志查找异常活动
防御加固
- 强制多因子认证 (MFA)
- 将管理接口限制为内部 IP 范围
- 启用详细日志记录
- 监控会话重用异常
- 实施网络分段
🔍 9. 检测指标
安全团队应监控:
- 意外的 VPN 会话重用
- 异常地理位置登录模式
- 高容量可疑 HTTP 请求
- 来自新 VPN 会话的内部访问
- 认证后的横向移动
📅 10. 事件响应考量
若怀疑被利用:
- 立即修补
- 使所有会话失效
- 轮换凭据
- 审查认证日志
- 寻找持久化机制
- 扫描内部系统确认横向移动
仅修补是不够的,如果令牌已被泄露。
🧩 11. 与类似漏洞对比
| 漏洞 | 软件 | 类型 | 影响 |
|---|
| Heartbleed | OpenSSL | 内存泄露 | 密钥与内存泄漏 |
| Shellshock | Bash | RCE | 完全系统执行 |
| Log4Shell | Log4j | RCE | 远程代码执行 |
| CitrixBleed | NetScaler | 内存泄露 | 会话劫持 |
CitrixBleed 类漏洞因设备位置而尤为危险。
⚖️ 12. 道德与法律声明
此信息仅用于:
未经明确书面许可,请勿利用系统。
未经授权的利用是非法的。
🧠 13. 关键安全教训
- 内存安全仍是主要风险类别
- 边界设备需要快速修补
- 内存泄露后使会话失效至关重要
- VPN 设备是高价值目标
- 监控应包括认证异常
🔐 最终总结
当网关泄露内存时,
整个企业都处于风险之中。