无服务器蜜罐


honeyλ - 一个简单的无服务器应用,用于创建和监控URL {蜜}令牌,基于AWS Lambda和Amazon API Gateway
honeyλ 允许您自动创建和监控虚假HTTP端点。然后您可以将这些URL蜜令牌放置在例如收件箱、文档、浏览器历史记录中,或将它们作为{隐藏}链接嵌入到网页中(注意:honeybits 可用于在系统中散布诱饵,引诱攻击者走向陷阱)。根据您实施蜜令牌的方式和位置,您可以检测到人类攻击者、恶意内部人员、内容抓取器或恶意机器人。
此应用基于 Serverless框架,可部署到多个云提供商,如Amazon Web Services (AWS)、Microsoft Azure、IBM OpenWhisk 或 Google Cloud(仅在AWS上测试过;主函数可能需要稍作修改以支持其他提供商)。如果您的云提供商是AWS,它会自动使用Amazon API Gateway创建HTTP端点,然后使用honeyλ Lambda函数监控这些HTTP端点。
npm install -g serverlessserverless install --url https://github.com/0x4d31/honeyLambdaserverless.yml 并设置HTTP端点路径(默认:/v1/get-pass)config.json 并填写您的Slack Webhook URL。根据需求修改陷阱/令牌配置serverless deploy输出:
Serverless: Packaging service...
Serverless: Creating Stack...
Serverless: Checking Stack create progress...
.....
Serverless: Stack create finished...
Serverless: Uploading CloudFormation file to S3...
Serverless: Uploading artifacts...
Serverless: Uploading service .zip file to S3 (116.22 KB)...
Serverless: Validating template...
Serverless: Updating Stack...
Serverless: Checking Stack update progress...
.................................
Serverless: Stack update finished...
Service Information
service: honeyLambda
stage: dev
region: ap-southeast-2
api keys:
  None
endpoints:
  GET - https://rz1bEXAMPLE.execute-api.ap-southeast-2.amazonaws.com/dev/v1/get-pass
functions:
  honeylambda: honeyLambda-dev-honeylambda
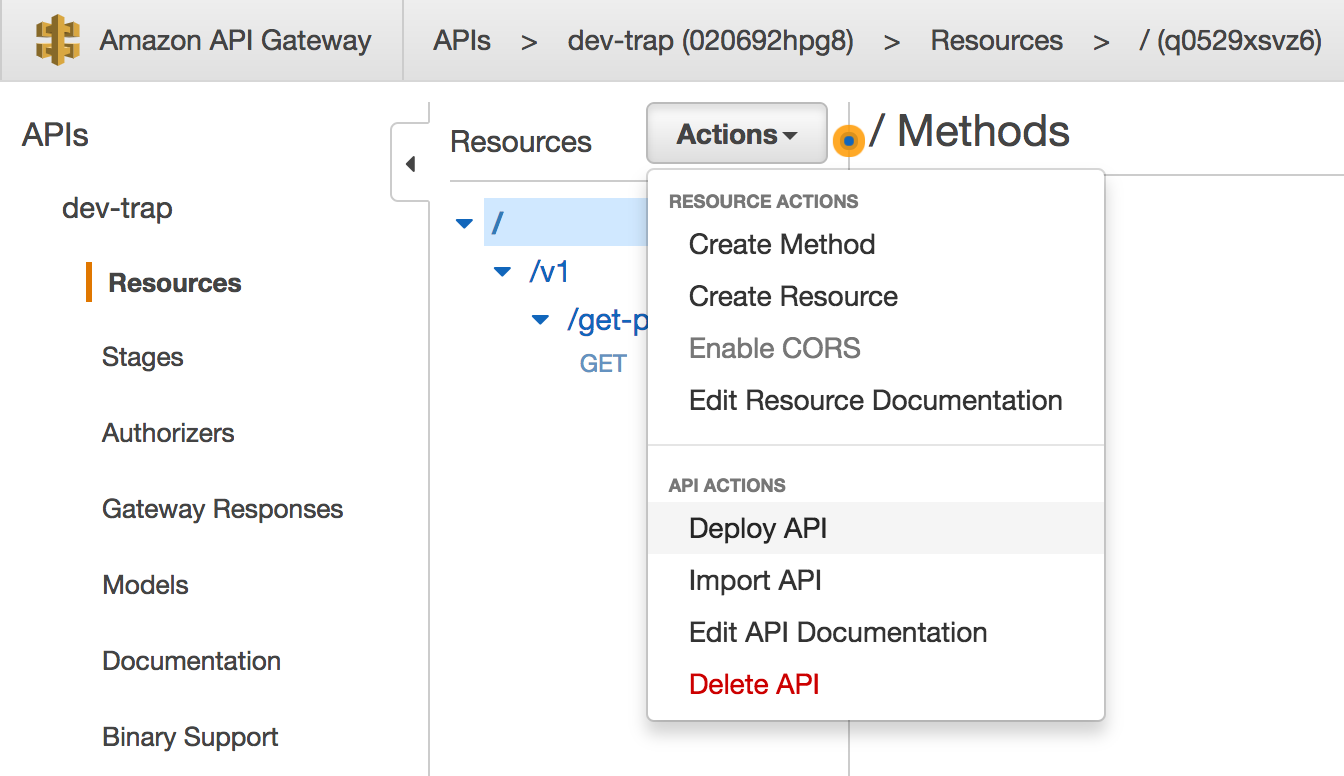
打开Amazon API Gateway控制台,添加二进制媒体类型 */*,然后保存。

完成后,您需要将API重新部署到dev阶段

在浏览器中打开生成的URL/端点以测试是否工作: