
tirreno v0.10.1
开源安全框架,用于实时事件跟踪、威胁检测和风险评分。通过规则引擎和审计跟踪监控用户行为,检测欺诈、机器人攻击和账户劫持。
tirreno

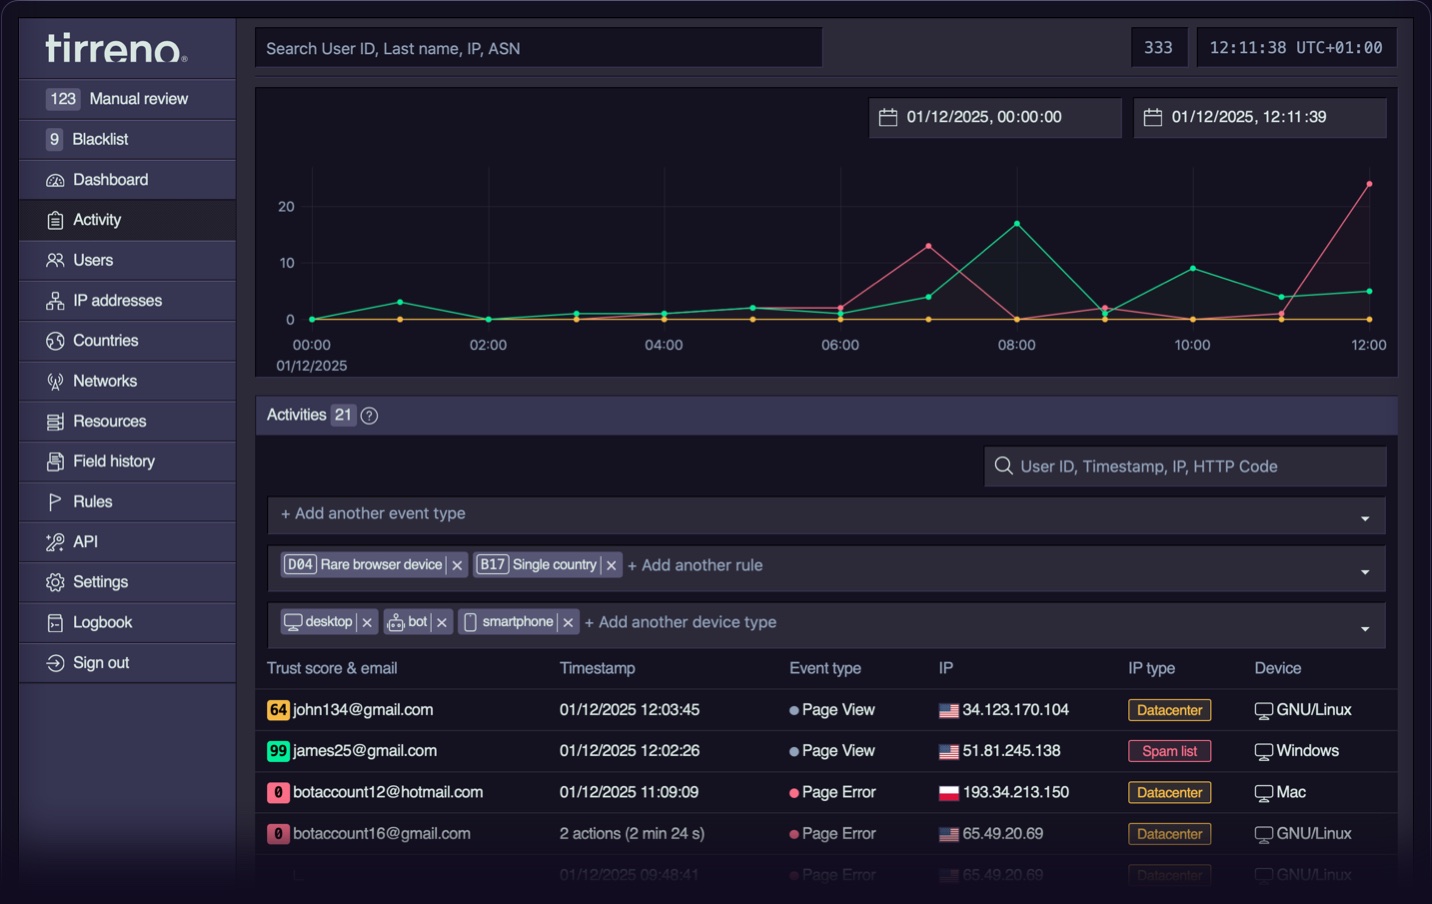
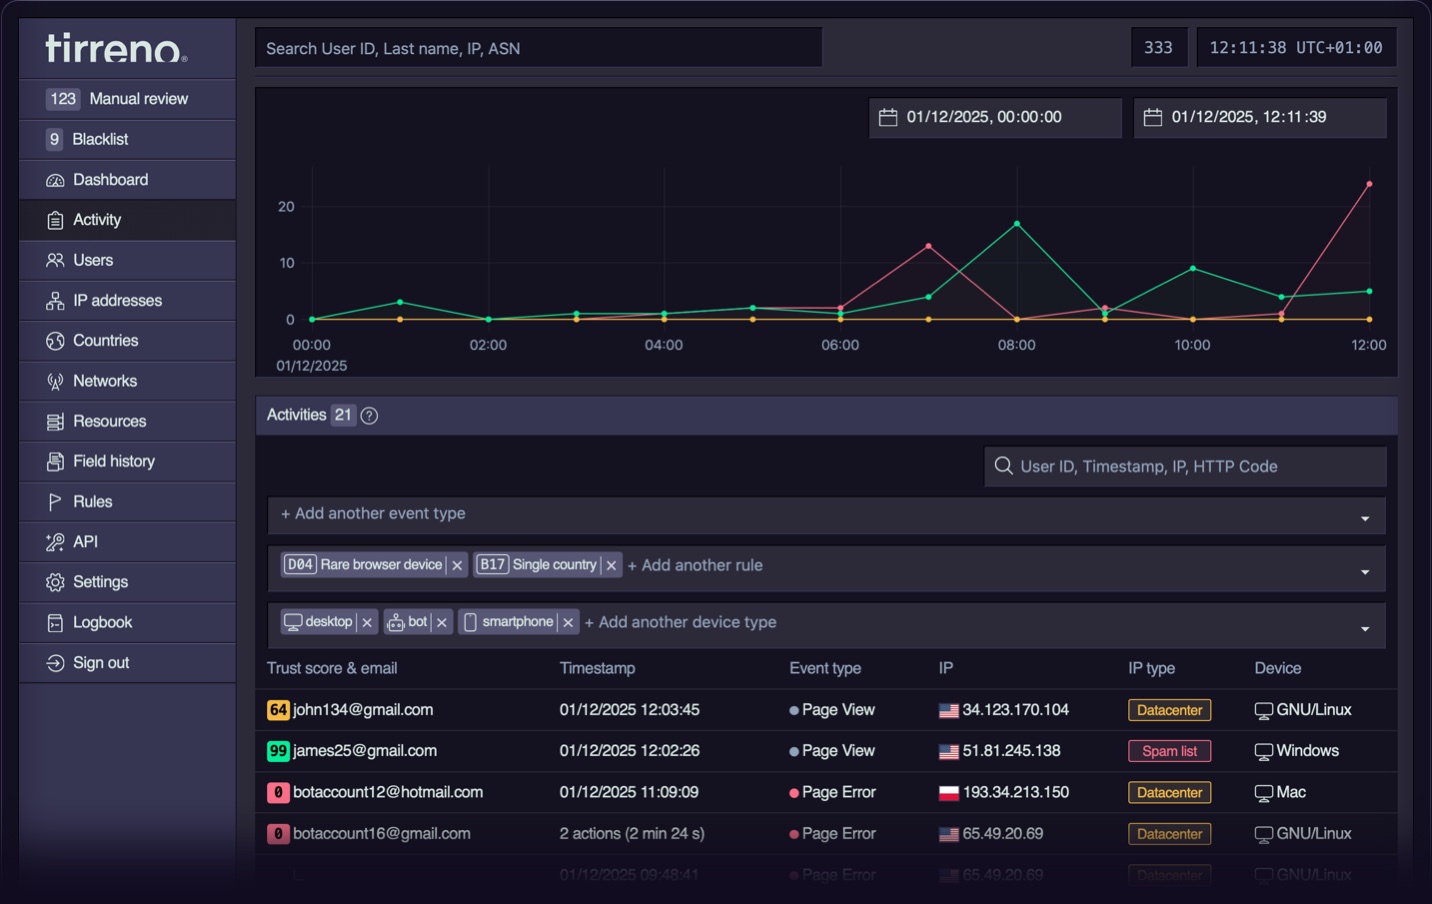
tirreno 是一个安全框架。
tirreno [tir.ˈrɛ.no] 帮助您理解、监控并保护您的产品免受威胁、欺诈和滥用。传统网络安全侧重于基础设施和网络边界,而大多数入侵事件是通过账户被盗用和应用程序逻辑滥用发生的,这些攻击能够绕过防火墙、SIEM、WAF 和其他防御措施。tirreno 在威胁真正发生的地方——您的产品内部——检测它们。
tirreno 是一个手写的、依赖极少的“低技术”PHP/PostgreSQL 应用程序。经过简单的五分钟安装后,您就可以通过 API 调用摄取事件,并立即访问仪表板。
核心组件
- SDK 与 API 通过 SDK 将 tirreno 集成到任何产品中。 只需几行代码即可发送包含完整上下文的事件。
- 内置仪表板 从单一界面监控并理解您产品的 安全和风险事件。几分钟内即可使用。
- 单用户视图 分析特定实体的行为模式、风险评分、 关联身份和活动时间线。
- 规则引擎 使用预设规则自动计算风险评分, 或创建针对您产品的自定义规则。
- 审查队列 通过阈值设置自动暂停有风险事件的实体, 或将其标记为需要人工审查。
- 字段审计追踪 跟踪重要字段的修改, 包括更改内容和时间,以简化审计和合规工作。
预设规则
账户接管 撞库攻击 内容垃圾信息 账户注册 欺诈预防 内部威胁
机器人检测 休眠账户 多账户 促销滥用 API 保护 高风险地区
适用场景
- 自托管、内部和遗留应用:嵌入安全层, 通过审计追踪扩展您的安全性,保护用户账户 免遭接管,检测网络威胁并监控内部威胁。
- SaaS 和数字平台:防止跨租户数据泄露、 在线欺诈、权限提升、数据窃取和业务 逻辑滥用。
- 电子商务和在线市场:检测支付欺诈、账户 滥用、虚假评论、促销代码利用、库存操纵, 并防御撞库和信用卡盗刷攻击。
- 关键任务应用:敏感应用保护, 即使在气隙部署环境中也是如此。
- 工业控制系统 (ICS) 和指挥与控制 (C2):保护 运营技术、指挥系统和关键基础设施 平台免受未经授权的访问和恶意命令。
- 非人类身份 (NHI):监控服务账户、API 密钥、 机器人行为,并检测被入侵的机器身份。
- API 优先应用:防御滥用、速率限制 绕过、抓取和未经授权的访问。
在线演示
请访问 play.tirreno.com 查看在线演示(admin/tirreno)。
系统要求
- PHP:版本 8.0 至 8.3
- PostgreSQL:版本 12 或更高
- PHP 扩展:
PDO_PGSQL、cURL - HTTP Web 服务器:
Apache,需启用mod_rewrite和mod_headers - 操作系统:推荐使用类 Unix 系统
- 最低硬件要求:
- PostgreSQL:512 MB RAM(推荐 4 GB)
- 应用程序:128 MB RAM(推荐 1 GB)
- 存储:每 100 万事件约需 3 GB PostgreSQL 存储空间
基于 Docker 的安装
要在 Docker 容器中运行 tirreno,您可以使用以下命令:
curl -sL tirreno.com/t.yml | docker compose -f - up -d
继续执行快速开始的第 4 步。
快速开始安装
- 下载 最新版本的 tirreno(ZIP 文件)。
- 将 tirreno-master.zip 文件解压到您希望安装在 Web 服务器上的位置。
- 在浏览器中访问
http://localhost:8585/install/index.php以启动安装过程。 - 安装成功后,删除
install/目录及其内容。 - 在浏览器中访问
http://localhost:8585/signup/以创建管理员账户。 - 对于 cron 任务设置,使用
crontab -e命令或编辑/var/spool/cron/your-web-server文件,插入以下调度表达式(每 10 分钟执行一次):
*/10 * * * * /usr/bin/php /absolute/path/to/tirreno/index.php /cron
使用 Heroku(可选)
点击此处启动 Heroku 部署。
通过 Composer 和 Packagist 安装(可选)
tirreno 已发布在 Packagist 上,可以使用 Composer 安装:
composer create-project tirreno/tirreno
或将其拉取到现有项目中:
composer require tirreno/tirreno
SDK
API 参考
tirreno('…')` 是 tirreno 的内置 API。它为您自己的代码提供了与控制台相同的构建模块:当前请求和页面、已摄取的数据、规则引擎、tirreno('queries') 构建器、日志记录和实用工具。使用它来定制 tirreno。以下示例展示了使用此 API 构建的自定义部分。
LLM 机器人
风险用户
文档
有关如何使用 tirreno 的详细信息,请参阅用户指南;有关自定义集成的信息,请参阅开发者文档;有关安装、维护和更新的信息,请参阅管理员文档。
关于
tirreno 是一个用于构建自主安全、合规和欺诈预防应用程序的开源框架。
该项目于 2021 年作为专有系统启动,并于 2024 年 12 月开源(AGPL)。
我们以对苦行式代码和开放技术的热爱,解决真实人们的挑战。tirreno 不受 VC 驱动。我们的灵感来自有组织网络犯罪分子带来的日常威胁,这驱使我们重新构想安全在现代组织中的位置。
为什么叫 tirreno?
第勒尼安人(Tyrrhenian people)可能早在公元前 800 年就居住在托斯卡纳和瑞士东部。“第勒尼安”一词后来更常与伊特鲁里亚人联系在一起,第勒尼安海的名字正是源于他们,至今仍在使用。
根据历史资料,第勒尼安人是最早使用号角发出威胁预警信号的人,后来被希腊和罗马军队采用。
在设计标志时,我们进行了自己的历史研究,将“tirreno”的提及追溯到 15 世纪印刷版的《武加大译本》(拉丁文圣经)。我们保持小写以忠于原文——名副其实地,按书行事。tirreno 字标位于地平线之后,隐喻威胁格局无尽的演化循环以及我们超越它的承诺。
链接
报告安全问题
如果您发现 tirreno 存在与安全相关的问题,请发送电子邮件至 [email protected]。在 GitHub 上提交问题会将漏洞暴露给公众,使其容易被利用。我们将在安全问题解决后公开披露。
收到报告后,tirreno 将采取以下步骤:
- 确认已收到报告并正在处理。
- 尝试重现问题并确认漏洞。
- 发布所有受影响软件包的新版本。
- 在发行说明中显著公布该问题。
- 如经要求,向报告者致谢。
许可证
本程序是自由软件:您可以根据自由软件基金会发布的 GNU Affero 通用公共许可证(AGPL)第 3 版的条款重新分发和/或修改它。
“tirreno”名称是 tirreno technologies sàrl 的注册商标,tirreno technologies sàrl 特此拒绝根据 GNU Affero 通用公共许可证第 3 版第 7(e) 条授予“tirreno”商标许可,除非与 tirreno technologies sàrl 另行达成协议。
本程序的发布是希望它有用,但不提供任何保证;甚至不提供适销性或特定用途适用性的默示保证。有关更多详细信息,请参阅 GNU Affero 通用公共许可证。
您应该已随本程序收到 GNU Affero 通用公共许可证的副本。如果没有,请参阅 GNU Affero 通用公共许可证 v3。
作者
tirreno 版权所有 (C) 2026 tirreno technologies sàrl,瑞士沃州。(许可证 AGPLv3)
't'