Watcher v3.5.3
AI驱动的威胁情报平台,用于自动化CVE/勒索软件监控、域名监控、数据泄露检测和事件响应,并集成MISP/TheHive。
AI 驱动的自动化网络安全威胁检测平台
Watcher 是一个基于 Django 和 React JS 的平台,旨在通过 AI 驱动的威胁情报分析 发现并监控新兴的网络安全威胁。它可部署在 Web 服务器上,也可通过 Docker 快速运行。
Watcher 功能
Watcher 通过全面的威胁检测与监控能力为您的安全运营提供支持:
-
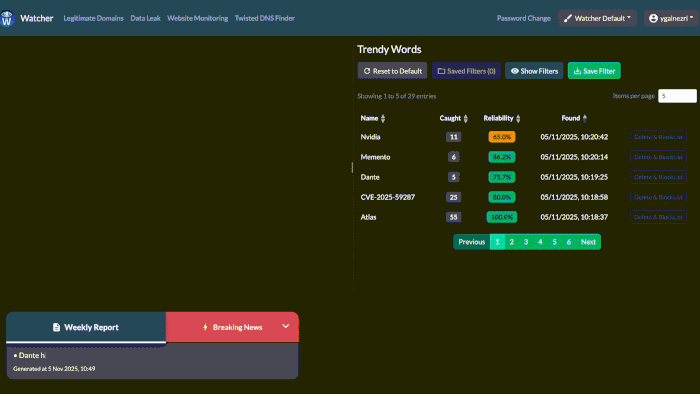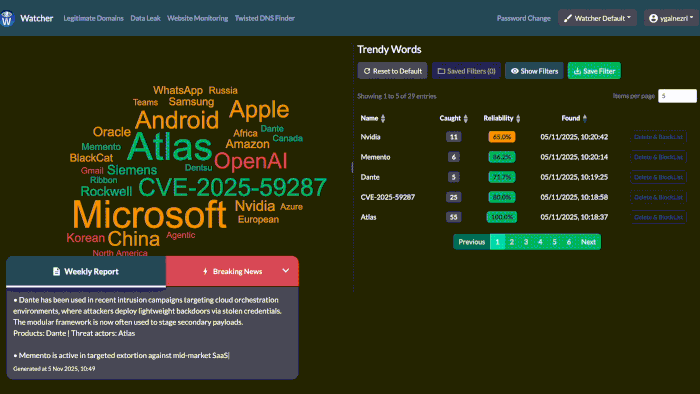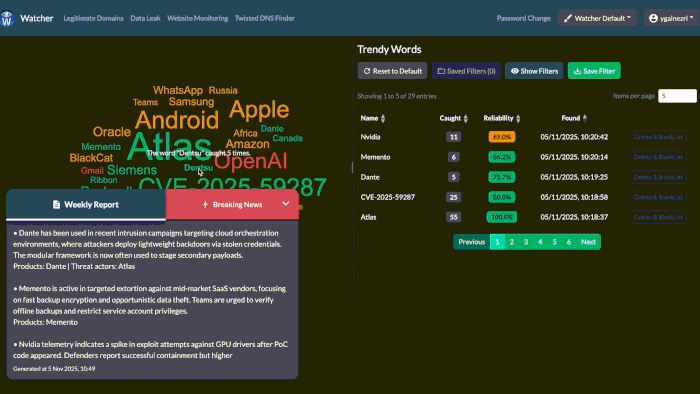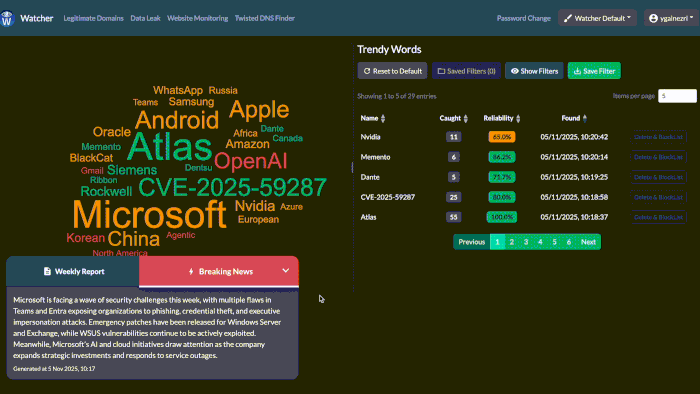
AI 驱动的威胁情报 - 将原始威胁数据转化为可执行的威胁情报,包括自动生成每周摘要,涵盖排名前五的热门网络安全话题;在威胁出现时提供实时突发新闻警报;针对任意安全关键词提供按需摘要,并包含相关 CVE 和威胁行为者详情。
-
CVE 与勒索软件情报 - 持续获取、关联并呈现外部威胁数据:来自 cve.circl.lu 的 CVE,以及来自 ransomware.live 和 ransomlook.io 的勒索软件受害者和组织。定义基于关键词的监控规则,在特定威胁与您组织的环境匹配时收到警报。
-
新兴威胁检测 - 通过来自 CERT-FR (www.cert.ssi.gouv.fr)、CERT-EU (www.cert.europa.eu)、US-CERT (www.us-cert.gov)、澳大利亚网络安全中心 (www.cyber.gov.au) 等机构的 RSS 源监控网络安全趋势。跟踪新出现的漏洞、恶意软件活动和威胁公告。
-
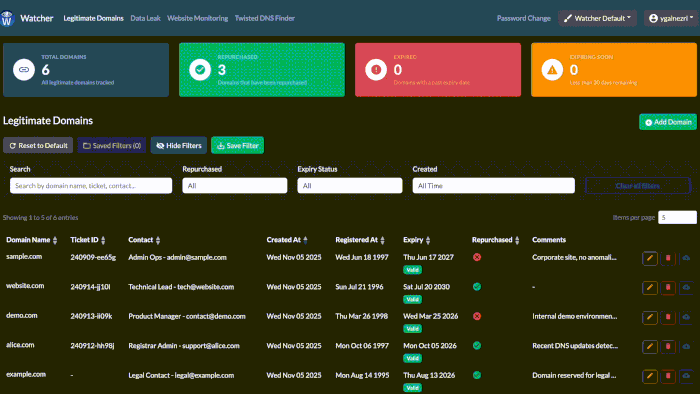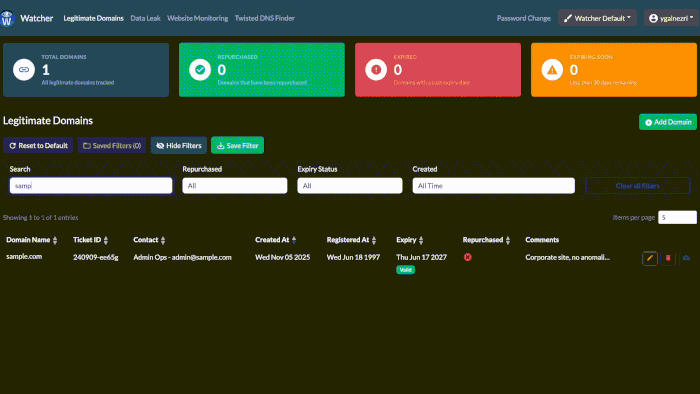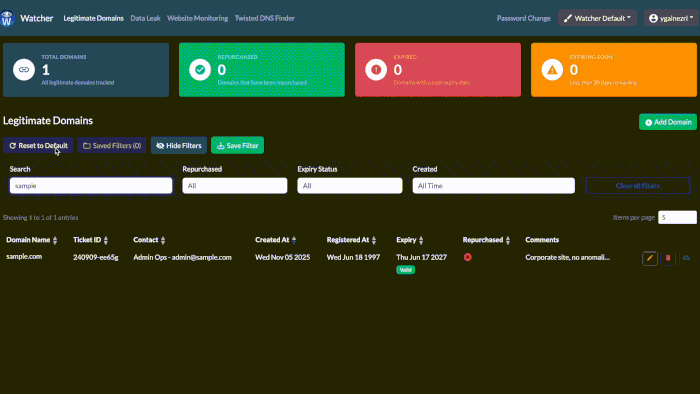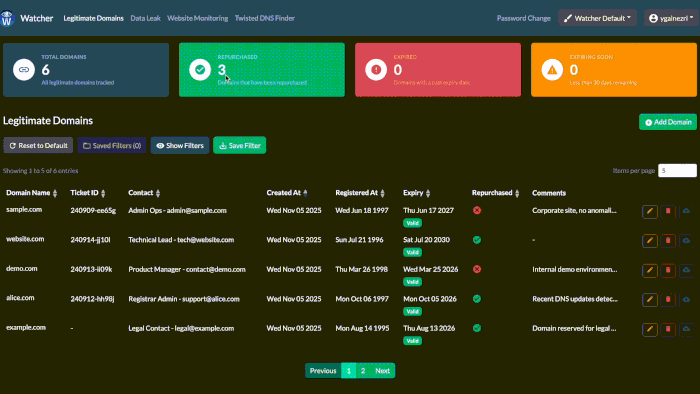
合法域名管理 - 集中管理已批准域名,包括到期时间、续购状态、注册商信息和联系人。轻松将受监控的恶意域名转换为合法域名。自动跟踪 UDRP 案件。
-
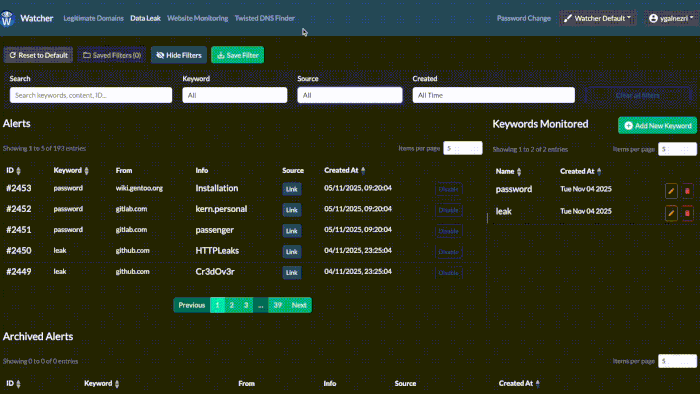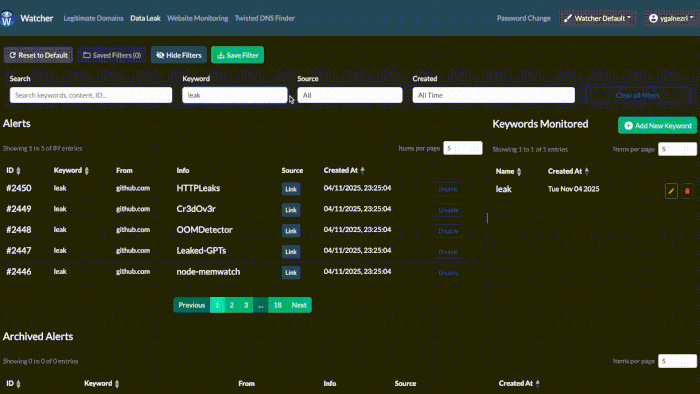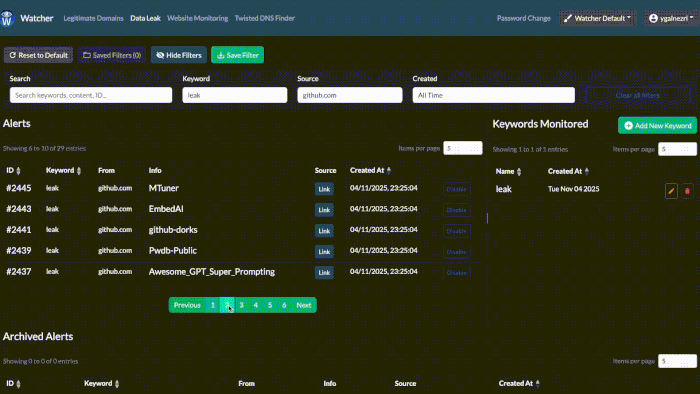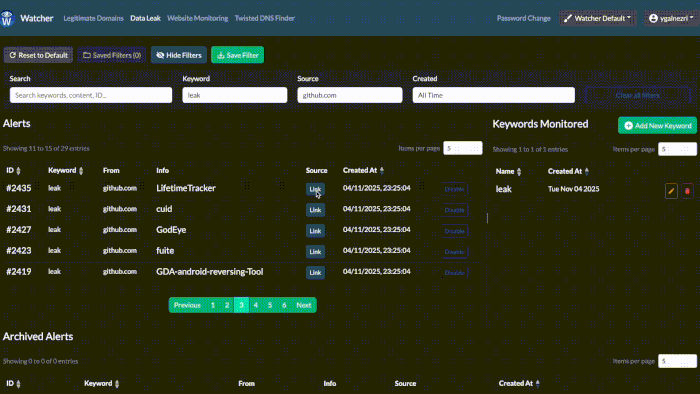
信息泄露监控 - 检测 Web 上包括 Pastebin、StackOverflow、GitHub、GitLab、Bitbucket、APKMirror、npm 注册表及其他平台在内的敏感数据暴露情况。及早发现泄露的凭据、API 密钥和机密信息。
-
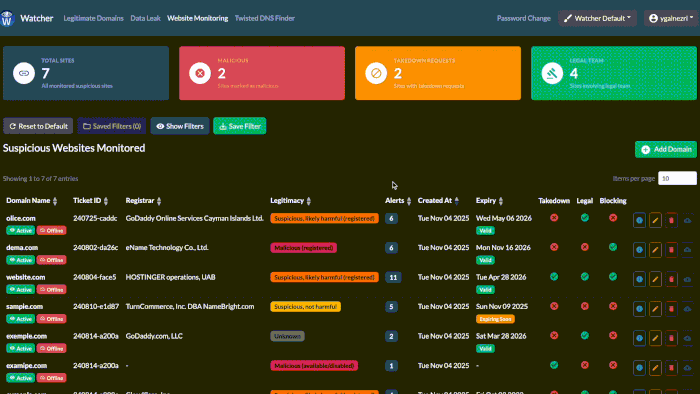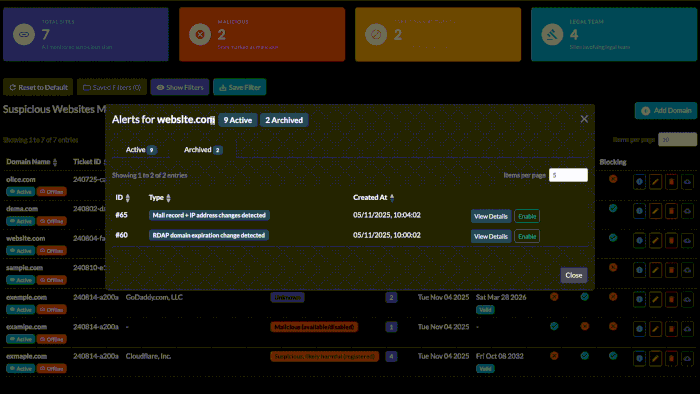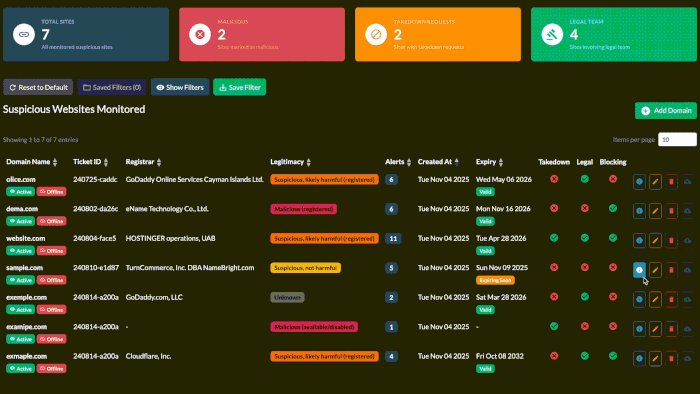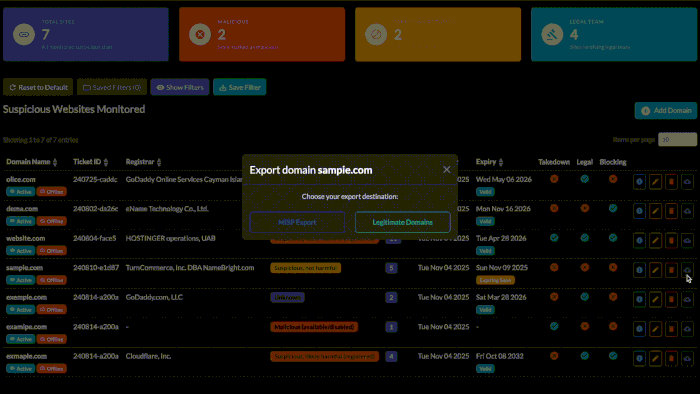
恶意域名监控 - 监控恶意域名的 IP 地址、邮件/MX 记录和网页内容变化。使用 TLSH 模糊哈希检测修改。自动进行 RDAP/WHOIS 检查,并提供注册商和到期提醒。
-
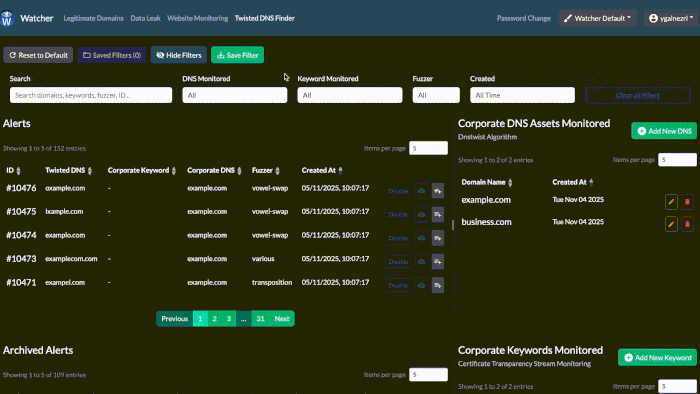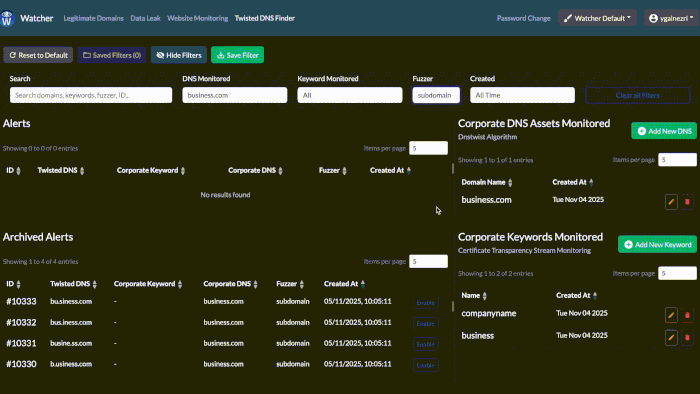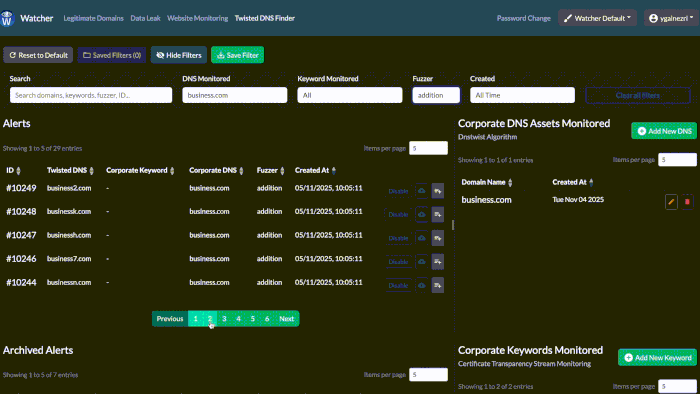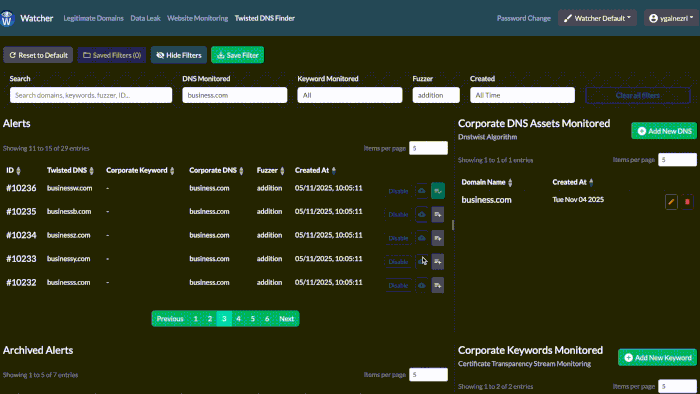
可疑域名检测 - 通过以下方式识别针对您组织的潜在恶意域名:
- 域名生成算法检测,使用 dnstwist 查找域名抢注、同形异义攻击及类似域名变体
- 证书透明度监控,通过 certstream 实时捕获新注册的可疑域名
附加功能
通过强大的集成和管理工具扩展 Watcher 的能力:
- TheHive 完全同步 - 与 TheHive 集成,具备自动告警创建、智能案件管理、IOC 富化和即用型 Cortex Analyzers & Responders。详细配置见此处文档。
- MISP 集成 - 将入侵指标(IOC)无缝导出至 MISP,具备智能 UUID 跟踪、自动对象创建和手动属性更新,用于协作式威胁情报共享
- SSO / OpenID Connect - 通过任意 OIDC 提供商(Keycloak、Azure AD 等)进行联合登录,支持 PKCE 和 Knox 令牌签发。可通过
.env按实例配置 - 批量添加与批量操作 - 使用每行一项开关一次添加多个项目(带有不写入的预览以及逐项创建/跳过/错误摘要),或在任意表格中勾选行以一次性编辑、删除或导出(至 Legitimate Domains 或 MISP)
- 灵活认证 - 支持 LDAP、本地和 SSO/OIDC 认证系统
- 连接器仪表板 - 仅超级用户可访问的
/connectors页面,可在一个地方查看、编辑和测试所有外部集成(SMTP、Slack、Citadel、TheHive、MISP、CyberWatch 源等),具备加密凭据存储和逐连接器健康检查。 - 智能通知 - 接收电子邮件、Slack 或 Citadel 告警,涵盖所有模块(包括 CyberWatch 和 UDRP 裁决)中的关键发现和阈值违规
- 交互式 API 文档 - 由 drf-spectacular 提供支持,在
/api/docs/自动生成 Swagger UI,在/api/schema/提供 OpenAPI 3 架构 - 工单系统集成 - 自动将安全发现推送至您的工单系统
- 全面的管理界面 - 通过 Django 强大的管理面板管理 Watcher 的各个方面
- 高级访问控制 - 细粒度的用户权限和组管理,便于团队协作
- 现代 UI 体验 - 现代化界面,支持可自定义主题、可调整大小的仪表板面板、带保存筛选集的高级筛选以及持久化用户偏好
相关依赖
Watcher 利用以下开源工具和库:
- Hugging Face Transformers - 驱动威胁情报摘要和实体提取的 AI/ML 框架
- google/flan-t5-base - 用于 AI 驱动威胁摘要的文本到文本生成模型
- dslim/bert-base-NER - 用于自动 IOC 提取的命名实体识别
- certstream - 证书透明度监控
- dnstwist - 域名排列引擎
- SearxNG - 尊重隐私的元搜索引擎
- PyMISP - MISP 威胁情报平台集成
- TLSH - 用于内容相似性检测的模糊哈希
- mozilla-django-oidc - OpenID Connect 身份验证后端
- drf-spectacular - OpenAPI 3 模式生成和 Swagger UI
- deck.gl - WebGL 驱动的地理空间可视化(WorldMap)
- MUI (Material UI) - 用于 KPI 卡片和图表的 React 组件库
- shadow-useragent - User-Agent 轮换库
- NLTK - 用于文本处理的自然语言工具包
应用预览
以下所有截图均使用虚构数据(一家虚构公司“Altair Dynamics”)。
概览
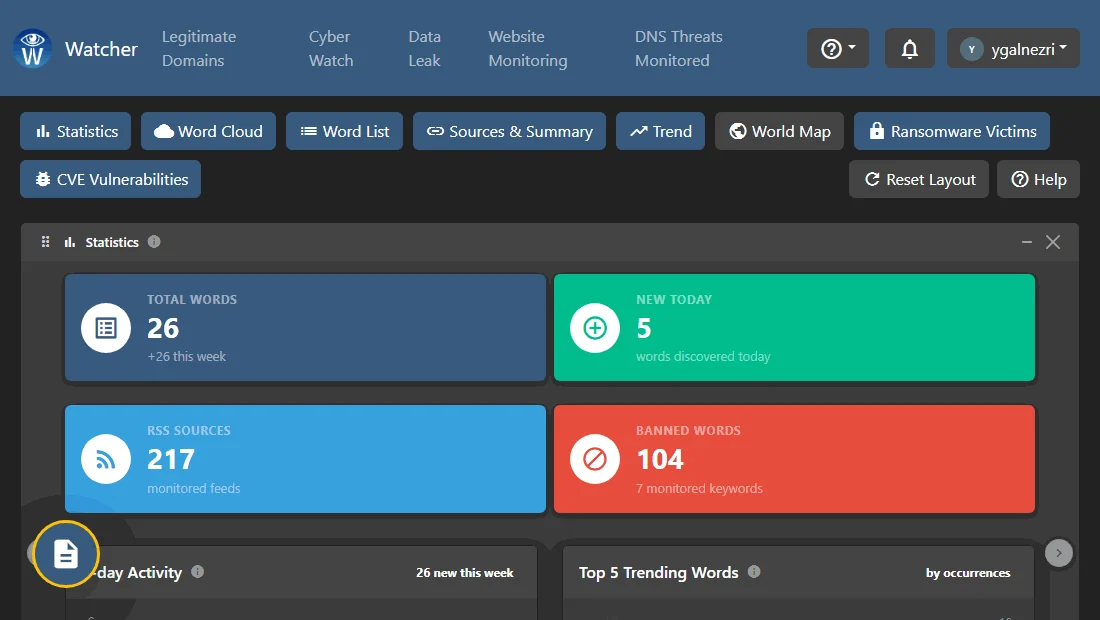
平台导览:AI 周报和突发新闻、威胁仪表板、合法和可疑域名、DNS 威胁、数据泄露和 Cyber Watch。
威胁检测
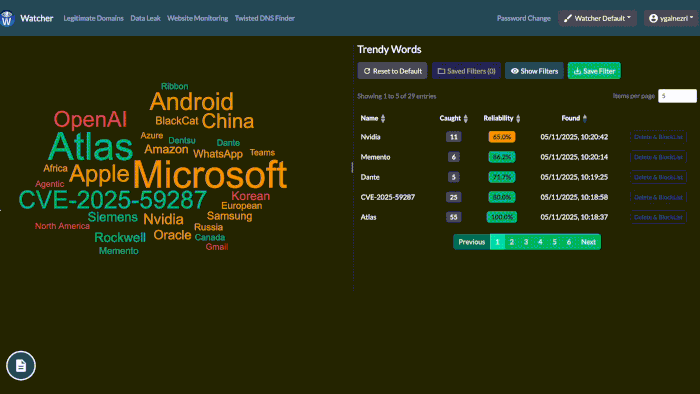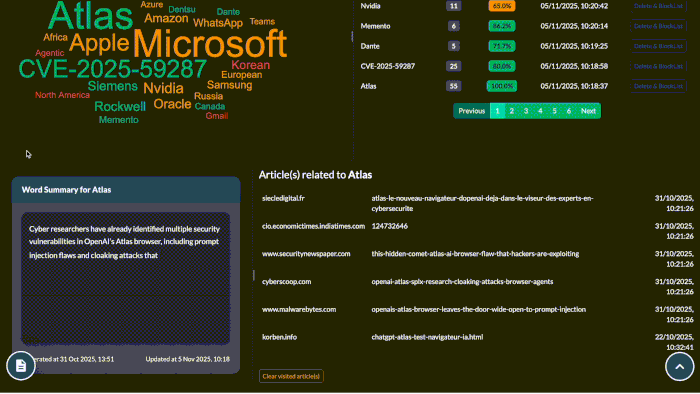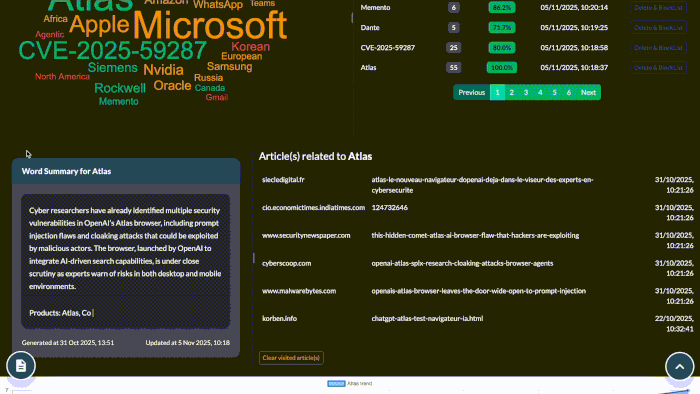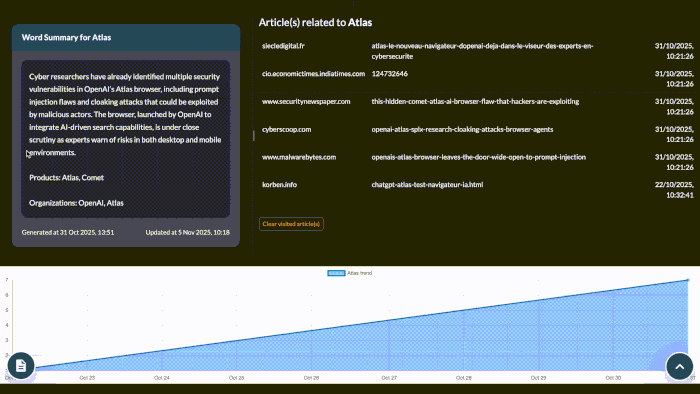
AI 驱动的每周摘要和突发新闻
可疑域名检测
合法域名列表
使用 One item per line 开关一次性添加多个域名:被 defang 的链接会被还原,Preview 会在保存任何内容之前显示结果,摘要会列出每个域名的状态:已创建、已跳过或出错。
数据泄露检测
可疑域名监控
选择多个域名并同时更改合法性、下架、法律和阻止标志。
批量操作和导出