

Decepticon v1.1.44
红队自主黑客代理
Decepticon — 自主红队智能体
"又一个 AI 黑客?让我们猜猜——它运行 nmap 然后写一份报告。"


☁️ 不想自托管?Decepticon 已在云端上线。
跳过 Docker 配置——直接在浏览器中运行自主红队演练。

安装
前置条件:Docker 和 Docker Compose v2。 支持 macOS(Apple Silicon + Intel)、Linux(amd64 + arm64)和 Windows(amd64 + arm64)——可通过 PowerShell 原生运行,或通过 WSL2(Ubuntu / Kali)运行。
macOS / Linux / WSL2
curl -fsSL https://decepticon.red/install | bash
decepticon onboard   # Interactive setup wizard (provider, API key, model profile)
decepticon           # Start the core stack and drop into the terminal CLI
默认启动会拉起核心管理平面(LiteLLM、PostgreSQL、Neo4j、Skillogy、LangGraph、sandbox)并启动终端 CLI。专家工作负载(BloodHound CE、Sliver C2、Ghidra MCP 等)和 Web 仪表盘按需启动——编排器通过 ops_start("ad") 等命令生成专家,你可以在 CLI 内使用 /web 启动仪表盘(参见 Web Dashboard)。
Windows(PowerShell,原生)
irm https://decepticon.red/install.ps1 | iex
decepticon onboard
decepticon
从 Claude Code 或 Codex 使用
启动 Decepticon 后,在你的编码智能体中注册其 MCP 服务器:
claude mcp add --scope user decepticon -- decepticon mcp serve
codex mcp add decepticon -- decepticon mcp serve
使用你所安装的编码智能体对应的命令,然后运行
decepticon skill install 将操作员指南添加到两个智能体中。有关 Agent Skill、
工具工作流和源码安装路径,请参阅
外部智能体指南。
作为库使用(pip)
在智能体之上构建——无论是产品、研究集成还是自定义编排器?从 PyPI 安装 SDK:
pip install decepticon              # core SDK
pip install "decepticon[neo4j]"     # + the knowledge-graph attack-chain tools
decepticon 是一个客户端 SDK:它提供智能体工厂、中间件、工具和技能,并通过 HTTP 将 LLM 调用和沙箱执行路由到运行时服务(DECEPTICON_LLM__PROXY_URL、SANDBOX_URL)。运行智能体仍然需要这些服务——请使用上方的 Docker 栈,或将 URL 指向你自己的等效服务。有关工厂覆盖接口、声明式 PluginBundle 插件和安全门控,请参阅 Decepticon 作为库使用。
💖 支持 Decepticon
我们正在将 Decepticon 打造为应对 AI 驱动威胁格局的进攻性疫苗。如果你相信自主红队是通往更强防御的道路,请考虑支持本项目。
基准测试
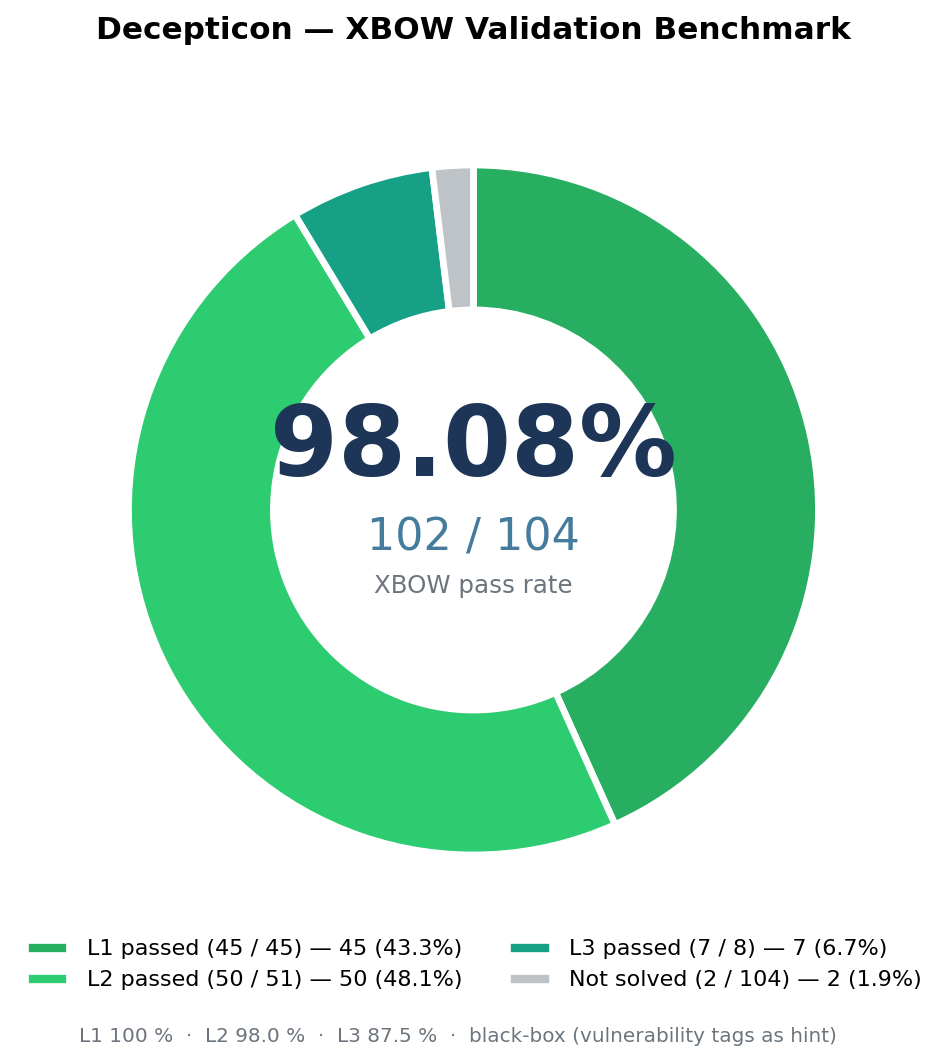
| 基准测试 | 难度 | 通过率 |
|---|---|---|
| XBOW validation-benchmarks | 简单(Level 1) | 45 / 45(100 %) |
| XBOW validation-benchmarks | 中等(Level 2) | 50 / 51(98.0 %) |
| XBOW validation-benchmarks | 困难(Level 3) | 7 / 8(87.5 %) |
| XBOW validation-benchmarks | 所有级别 | 102 / 104(98.08 %) |
什么是 Decepticon?
"AI + 黑客"领域充斥着运行 nmap 并打印报告的演示。这不是那种东西。
Decepticon 是一个专业的自主红队智能体。 它像真正的对手那样执行逼真的攻击链——侦察、利用、权限提升、横向移动、C2——而不是像扫描器那样。
但更重要的是:它遵循将红队成员与脚本小子区分开来的纪律。在任何一个数据包离开网线之前,Decepticon 会生成完整的演练包——RoE、ConOps、Deconfliction Plan 以及带有 MITRE ATT&CK 映射的 OPPLAN——并且每一个操作都在这些既定规则内运行。
为什么选择 Decepticon?
真正的杀伤链,而非勾选式扫描。 Decepticon 读取 OPPLAN 并通过任何打开的路径追求目标——转向、适应、串联技术。
真正的交互式 shell。 真正的进攻性工具是交互式的(msfconsole、sliver-client、evil-winrm)。Decepticon 在持久化的 tmux 会话中运行每条命令,并带有自动提示检测——因此当工具进入交互式提示符时,智能体会发送后续命令,无需任何变通方法。
强化的沙箱隔离。 所有命令都在专用操作网络(sandbox-net)上的 Kali Linux 沙箱内运行,与管理平面(decepticon-net)分离。LangGraph 通过 Docker socket 驱动沙箱。→ 架构
进攻服务于防御。 计划中的进攻性疫苗循环将通过攻击 → 防御 → 验证的周期将发现转化为防御改进。
架构

双网络设计。常驻管理平面(LiteLLM、PostgreSQL、Skillogy、LangGraph)和常驻沙箱平面在整个演练期间保持运行;其他一切都是动态生成——Web 仪表盘通过 CLI 中的 /web 启动,专家工作负载(BloodHound CE、Sliver C2、Ghidra MCP 等)仅在编排器调用 ops_start(...) 时启动(参见 ADR-0006)。网络:管理平面位于 decepticon-net;沙箱 + C2 服务器 + 目标位于 sandbox-net。Neo4j 双宿主,因此智能体(位于管理平面)可以持久化从沙箱内部写入的发现。
智能体
16 个专家智能体按杀伤链阶段组织,每个目标都有全新的上下文窗口——没有累积的噪声。
编排 · 侦察 · 利用 · 后利用 · 漏洞研究 · 领域专家(AD、云、智能合约、逆向、分析师)。
模型与提供商
基于层级、感知凭据的回退链。你按优先级顺序声明你拥有哪些凭据;Decepticon 据此在每个层级构建主→回退链。