

opencve v3.1.0
聚合、筛选和追踪来自多个来源的CVE,支持团队协作、自定义仪表板、警报和人工智能驱动的分析,用于漏洞情报。


什么是 OpenCVE?
OpenCVE 是一个漏洞情报平台,可帮助你高效地监控和管理 CVE。
它从多个来源(MITRE、NVD、RedHat、Vulnrichment……)聚合漏洞,并允许你按供应商、产品、严重程度等条件进行筛选、跟踪和整理。
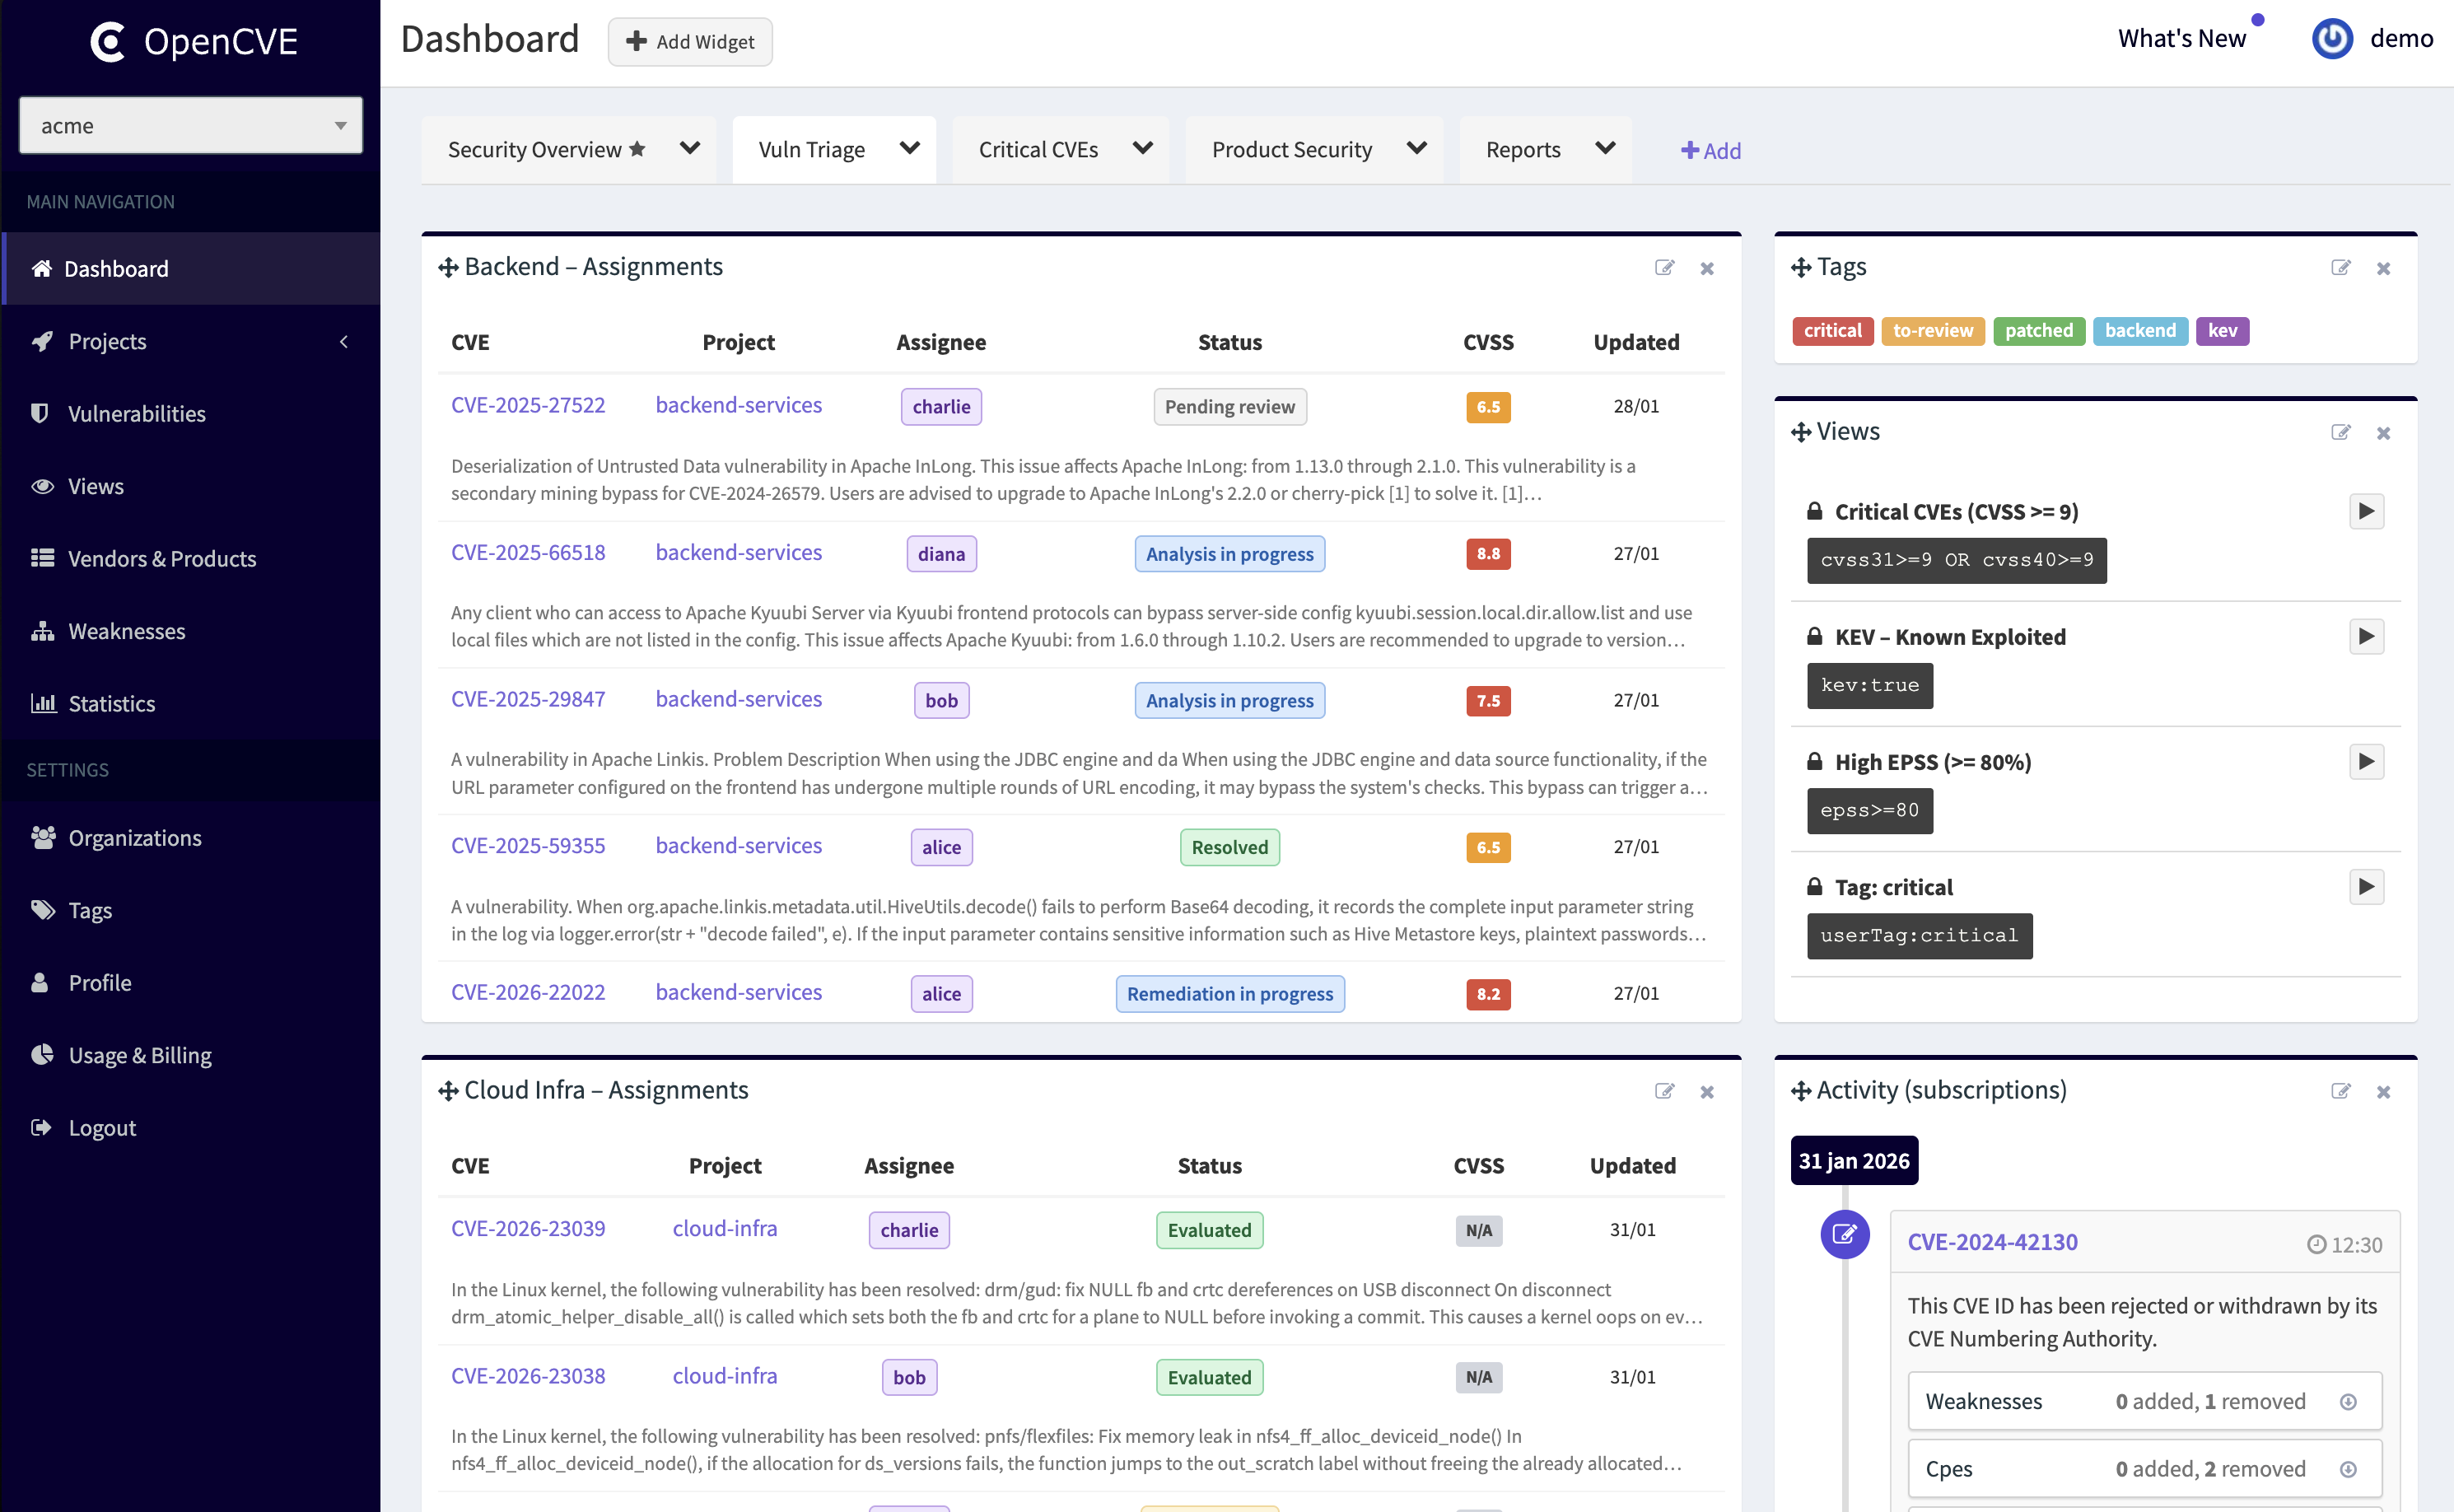
你可以订阅产品、接收告警、分析变更,并与团队协作——这一切都通过一个简单而强大的界面完成。将成员分配到 CVE 以跟踪进度(例如分析中、风险已接受),让所有人保持一致。
核心功能
📚 探索、筛选与整理
- 按供应商、产品、CVSS、KEV、EPSS、CWE、发布日期等条件筛选 CVE。
- 订阅供应商和产品,并通过项目和组织开展监控管理。
- 将复杂筛选条件保存为可复用的视图。
🔖 标记、优先级排序与通知
- 使用自定义标签对 CVE 进行分类(例如未读、严重、已分配给开发)。
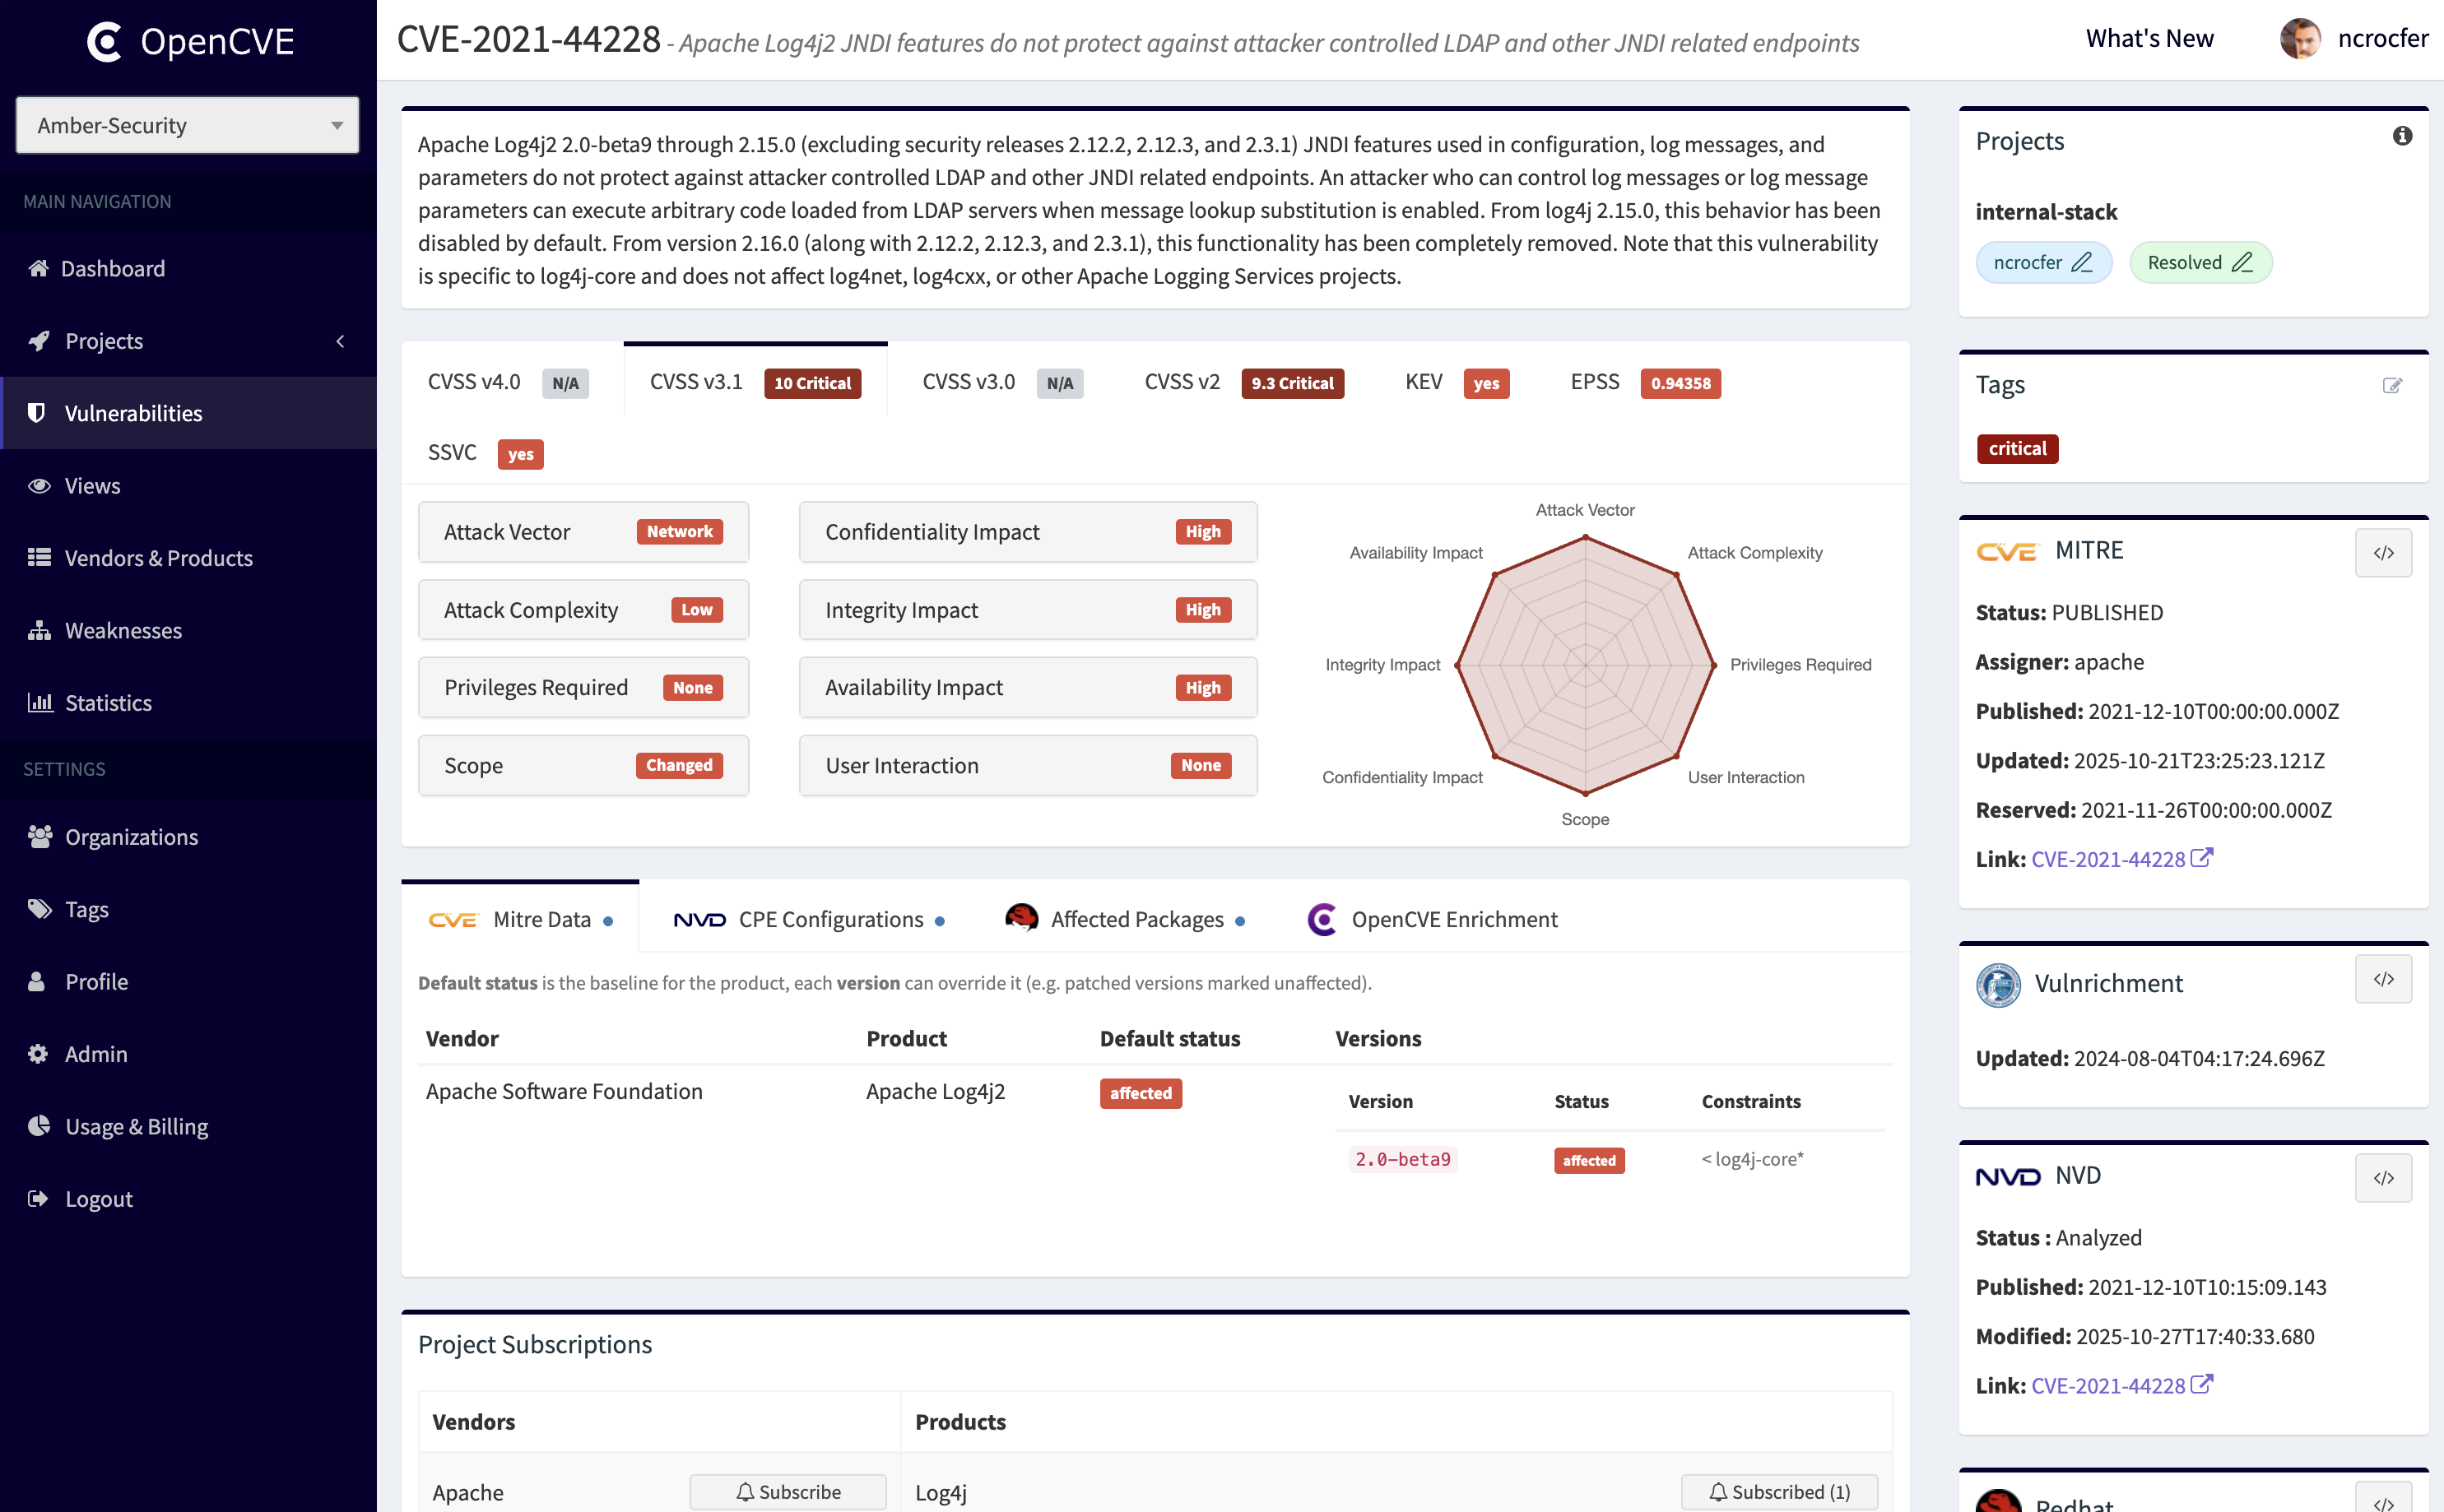
- 为 CVE 分配用户和状态以跟踪进度(分析中、风险已接受等)。
- 通过电子邮件或 webhook 即时接收告警(Slack 和 Teams 即将推出)。
🔁 跟踪变更并生成报告
- 访问 CVE 的完整变更历史:评分、描述、参考链接等。
- 按项目生成每日报告,保持领先。
- 获取 AI 驱动的报告摘要,一眼看清优先事项和即时行动。
📊 自定义你的仪表板
- 创建多个仪表板,按你的方式组织工作。
- 使用“每个项目的 CVE”或“最近的报告”等小组件构建你自己的仪表板。
- 按组织拖拽、调整大小并保存布局。
✨ OpenCVE 增强
- 自动将 CVE 与供应商、产品和受影响版本关联。
- 高级 AI 驱动的分析,包括影响评估和修复建议,可在 OpenCVE Cloud 中使用。
OpenCVE 社区版 vs OpenCVE 云版
OpenCVE 同时提供自托管的社区版和托管的云平台。
社区版允许你跟踪 CVE、组织监控并构建自己的工作流。
对于需要更高级能力的团队,OpenCVE Cloud 提供以下附加功能:
- AI 驱动的 CVE 分析和修复建议
- 企业级安全(SAML SSO、MFA 强制)
- 托管、可扩展的基础设施
- 高级审计、SIEM 与威胁情报(即将推出)
👉 了解更多:https://www.opencve.io/pricing
如何使用 OpenCVE
✅ SaaS(推荐)
使用 https://www.opencve.io 上的托管版本——无需设置,即可访问高级功能和企业能力。
🐳 自托管
使用 Docker 在你自己的基础设施上运行 OpenCVE。详情请参阅安装指南。
截图


贡献
我们热烈欢迎对 OpenCVE 的贡献!
我们最近收到了大量贡献,部分原因可能在于 AI 编程工具。每个 PR 仍然需要人工审查和持续维护,而我们的能力有限。
在开始工作之前,无论你是否使用 AI 工具,请亲自阅读我们的贡献指南。
对于功能和重大行为变更,请与维护者讨论需求和拟议方案,并在实施前等待明确同意。已有 issue 并不意味着某个解决方案已被批准或已排定优先级。
在大多数情况下,小型、聚焦的缺陷修复和文档更正无需事先讨论即可提交。在开启多个不相关的 PR 之前,请先进行协调。
欢迎 AI 辅助的贡献,前提是你理解、验证并对你的更改负责。审查和合并取决于项目优先级和维护者的可用时间。
保持关注
OpenCVE 正在积极开发并定期改进。
⭐ 为本仓库加星并 🔔 关注发布,以便在未来更新时收到通知。
许可证
OpenCVE Community 在 Business Source License (BSL) 下发布,允许免费使用,但对商业用途有一些限制。
更多详情请参阅 LICENSE 文件。