
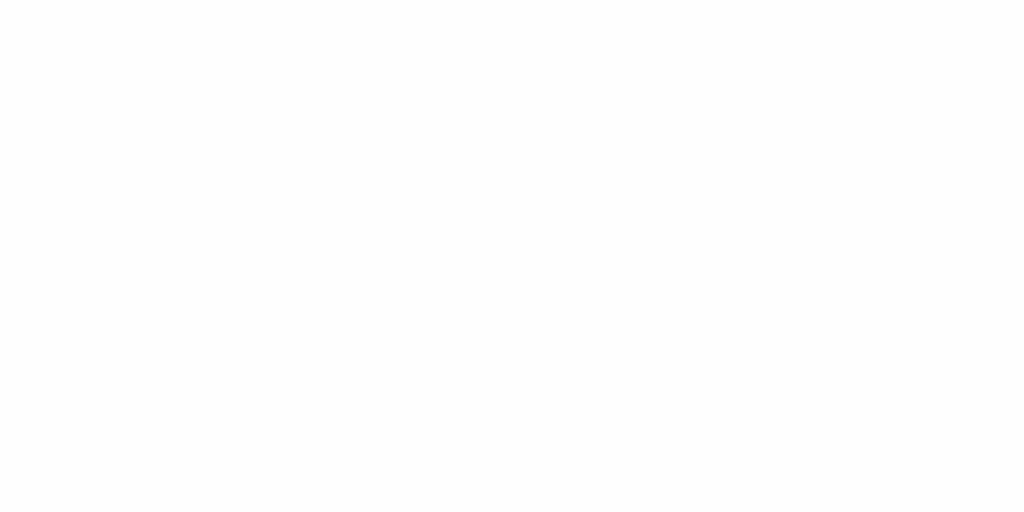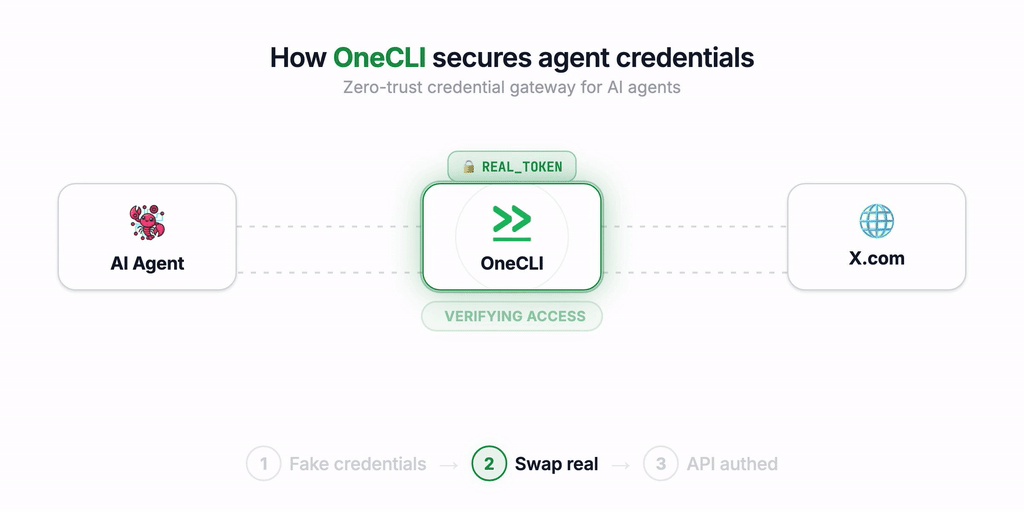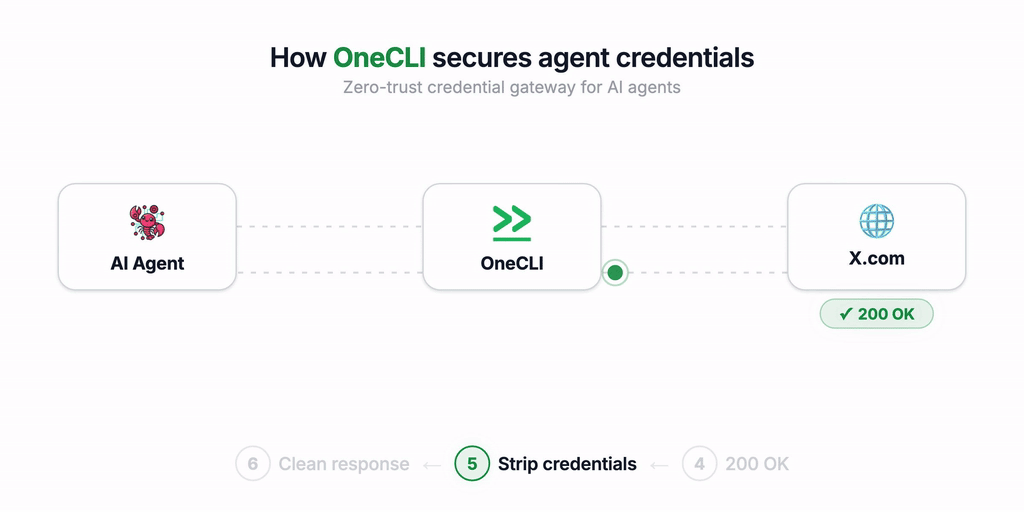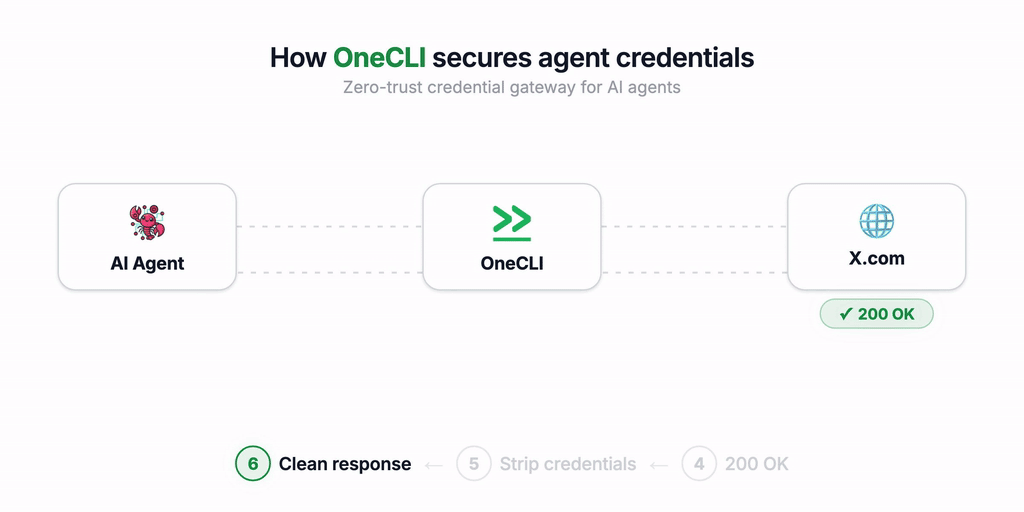
onecli v2.0.1
开源沙箱化智能体框架,适用于团队协作。为每位员工提供安全的个人智能体。
为团队打造的 agent harness。
面向企业的专业助手。为每位员工提供一个安全、沙箱化的个人 agent。
快速开始
云端托管:onecli.sh
自托管
git clone https://github.com/onecli/onecli.git && cd onecli
pnpm install
pnpm run setup
在 Kubernetes 上,请改为安装 Helm chart:
helm install onecli oci://ghcr.io/onecli/charts/onecli。
自托管指南 涵盖这两种方式。
什么是 OneCLI v2?
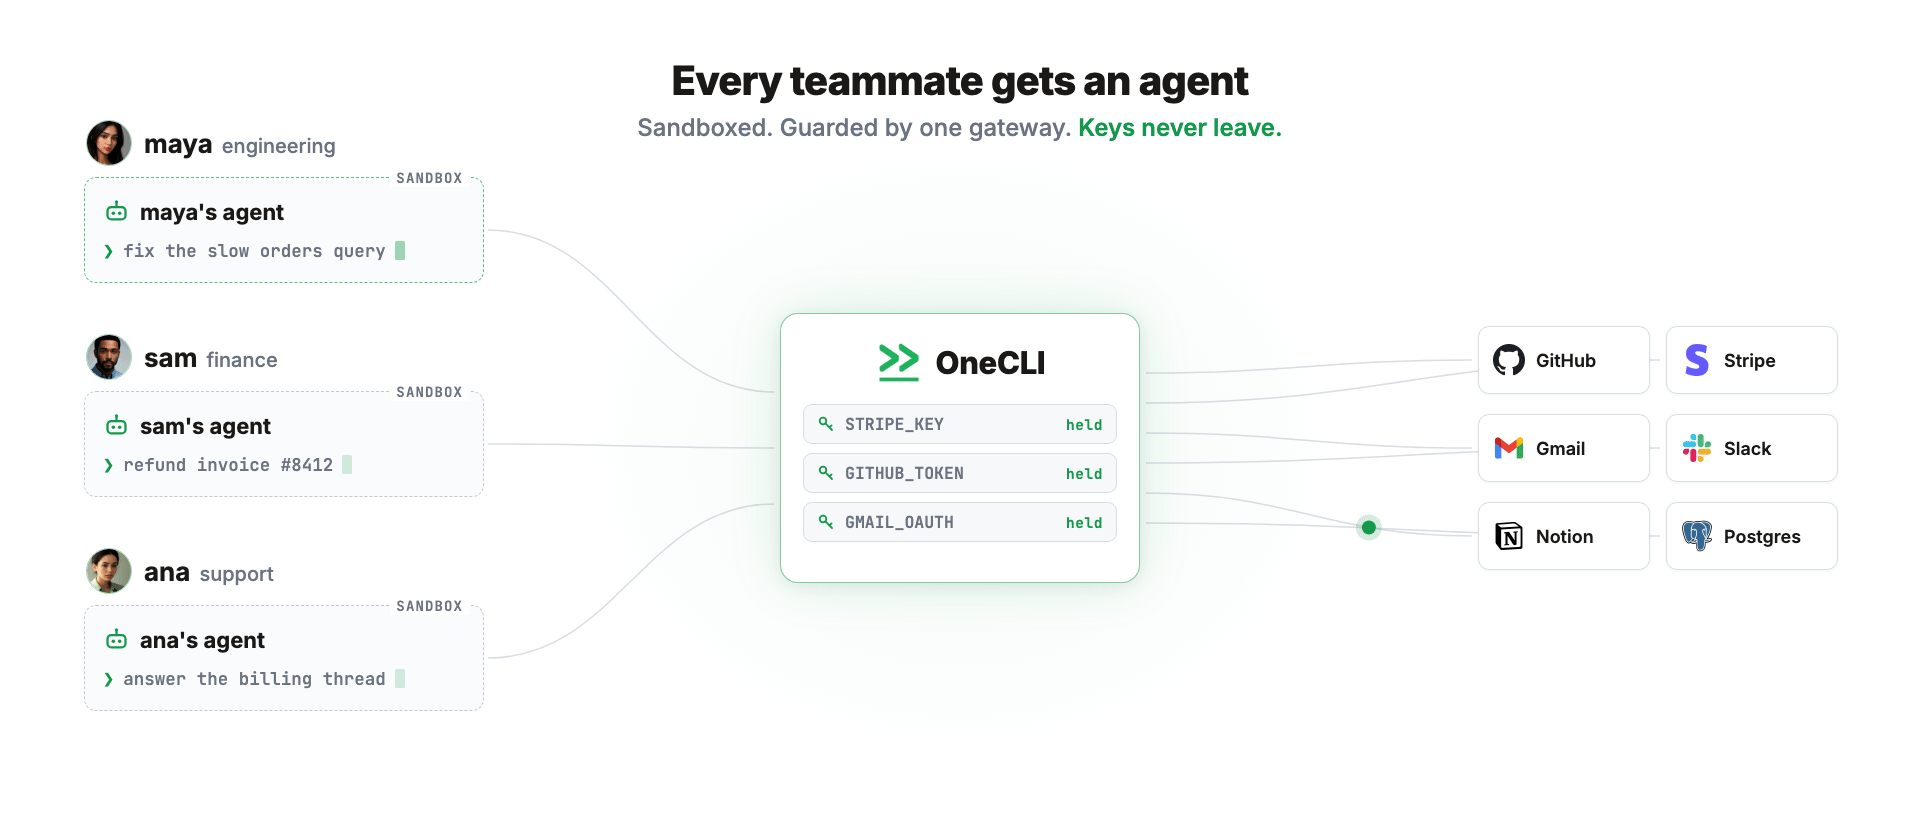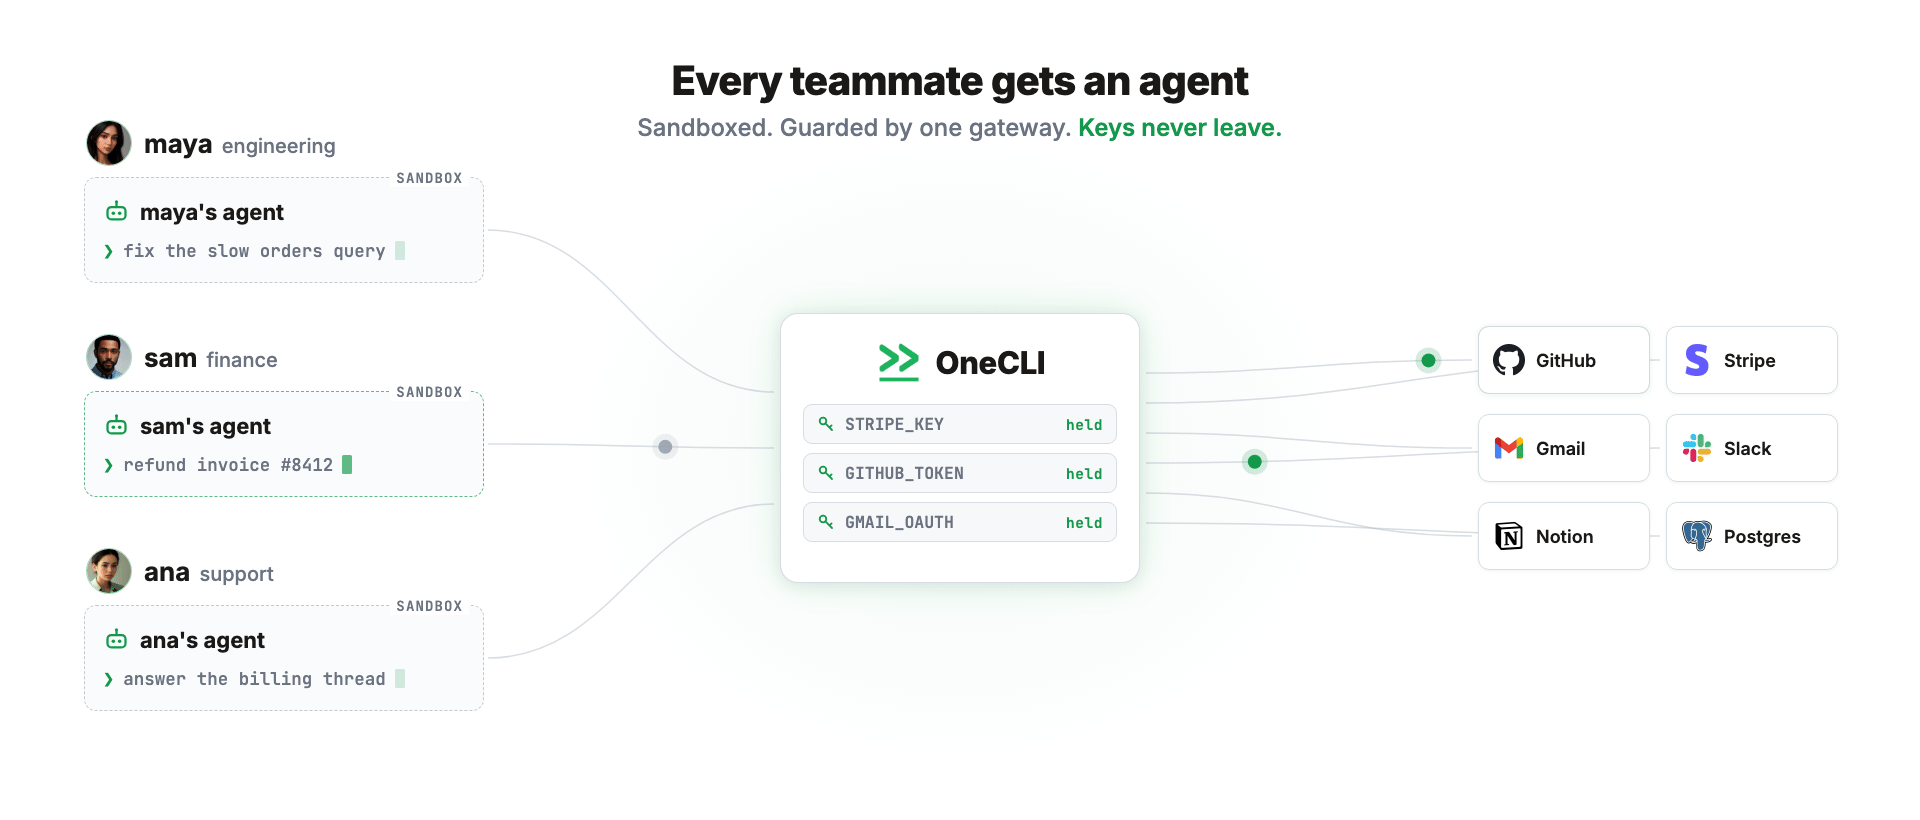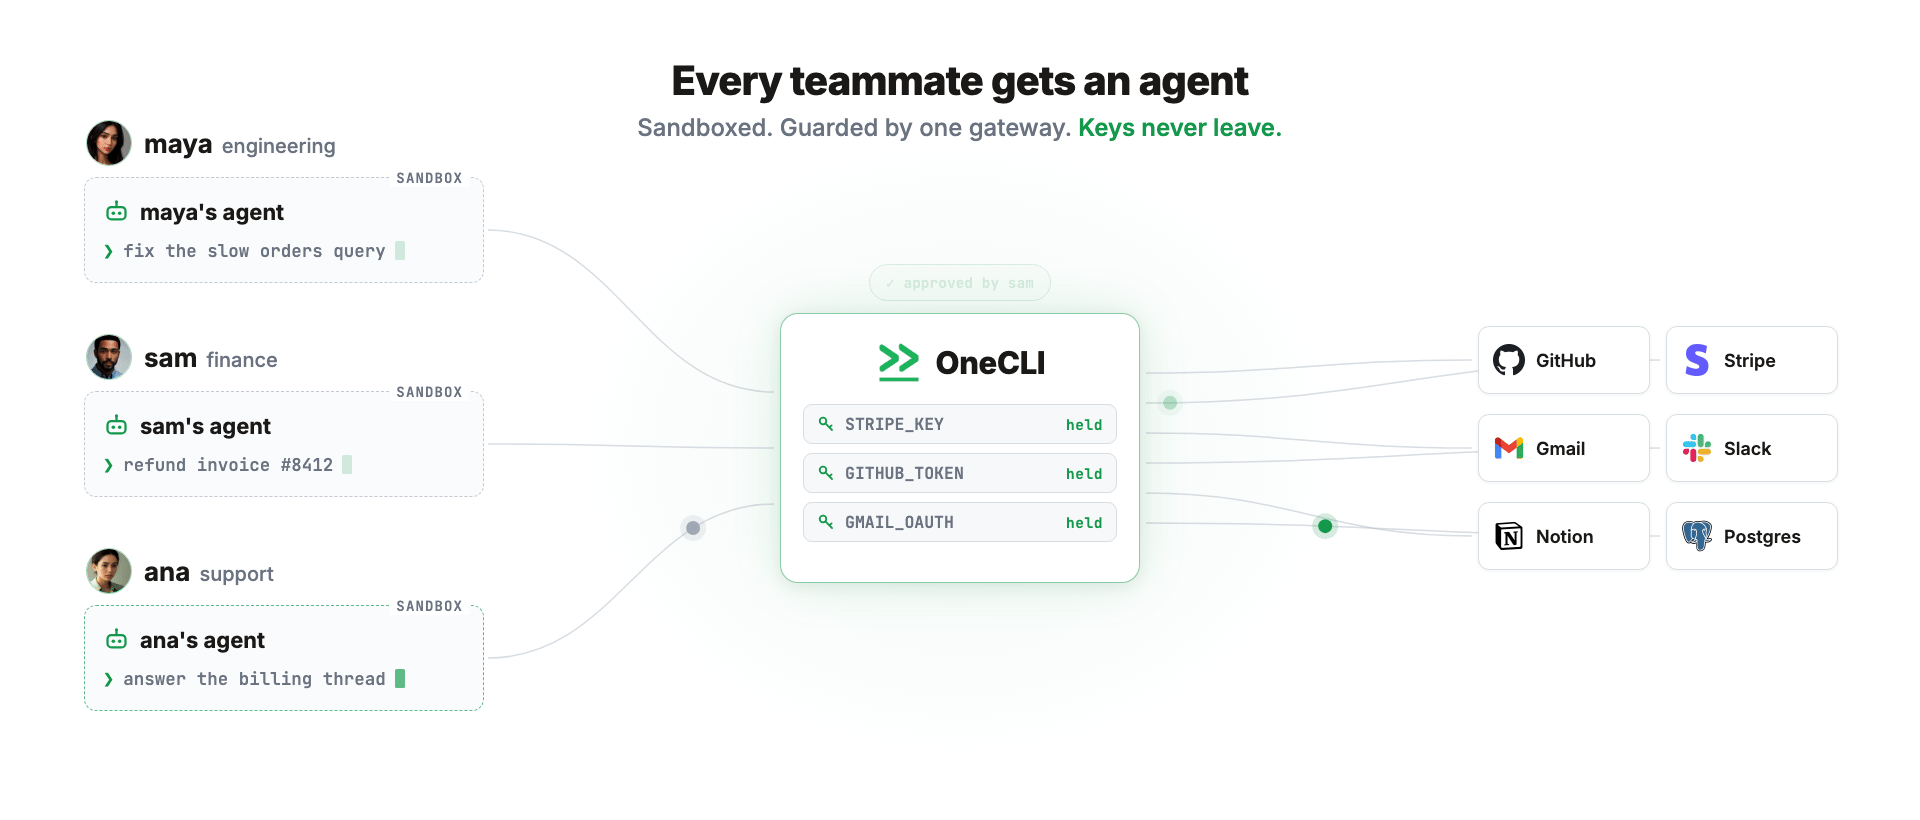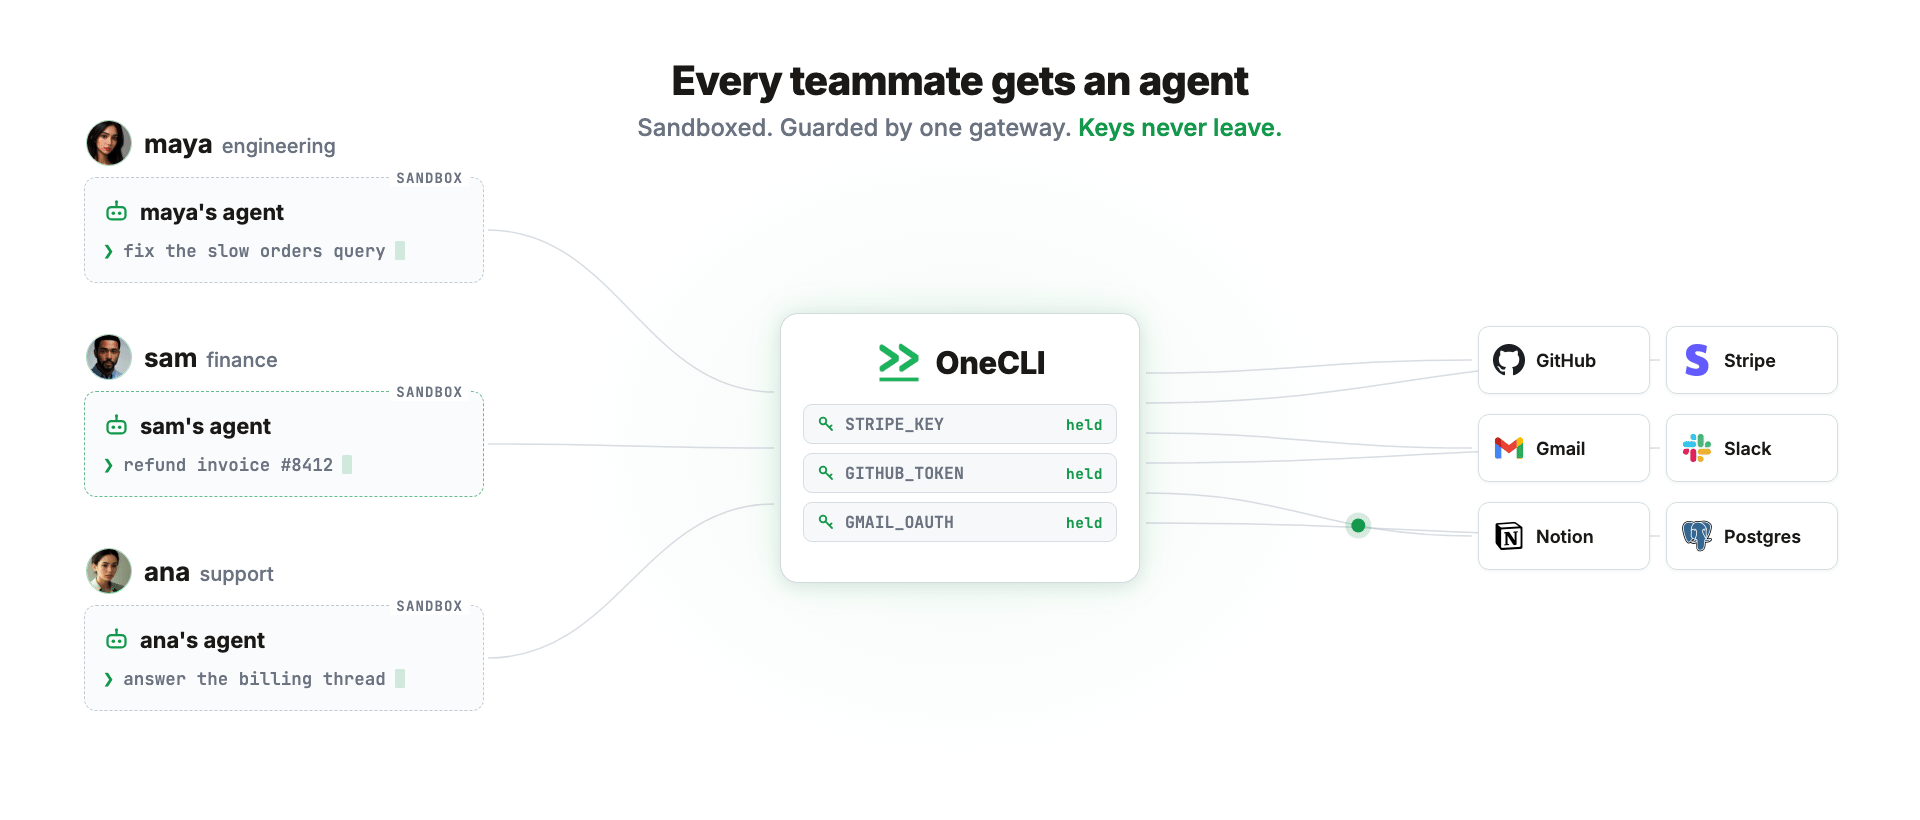
OneCLI 是一个开源平台,用于以团队形式运行 AI 智能体。你为每个人创建一个智能体,为每个智能体授予其所需的访问权限,它便在沙箱中运行,并通过网关路由,由网关注入凭据并执行你的策略。
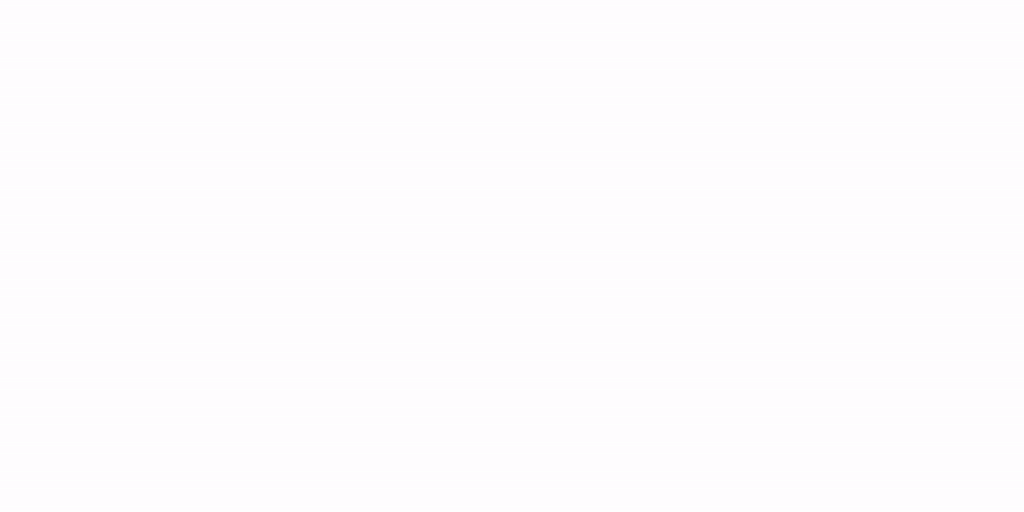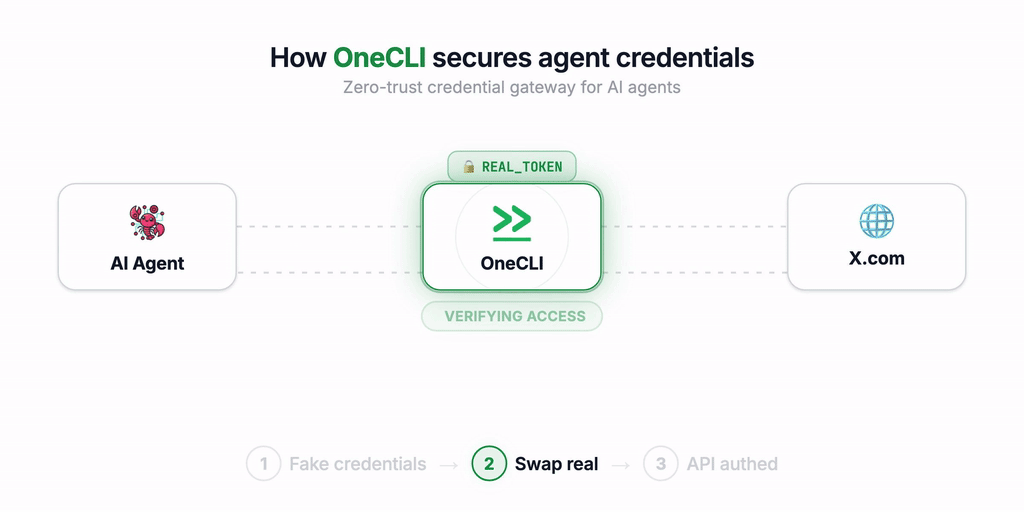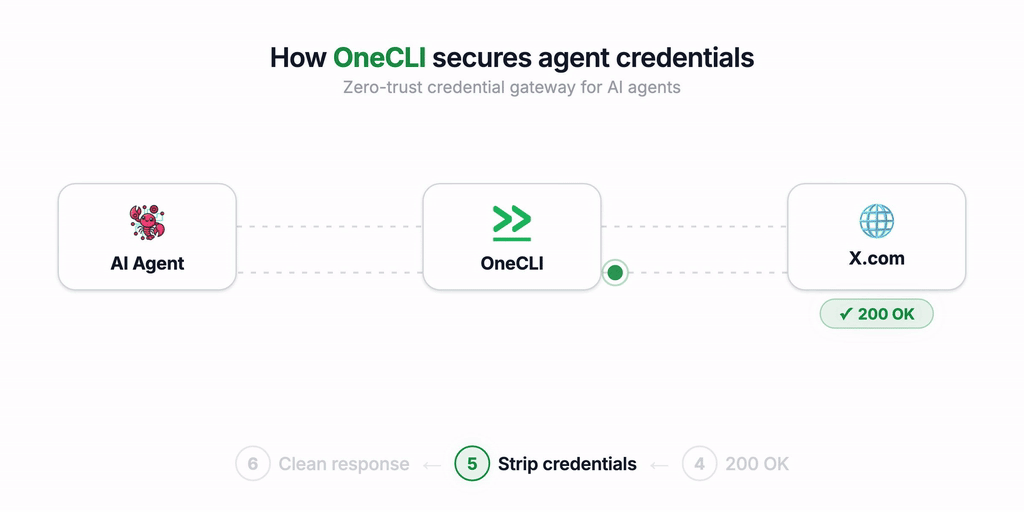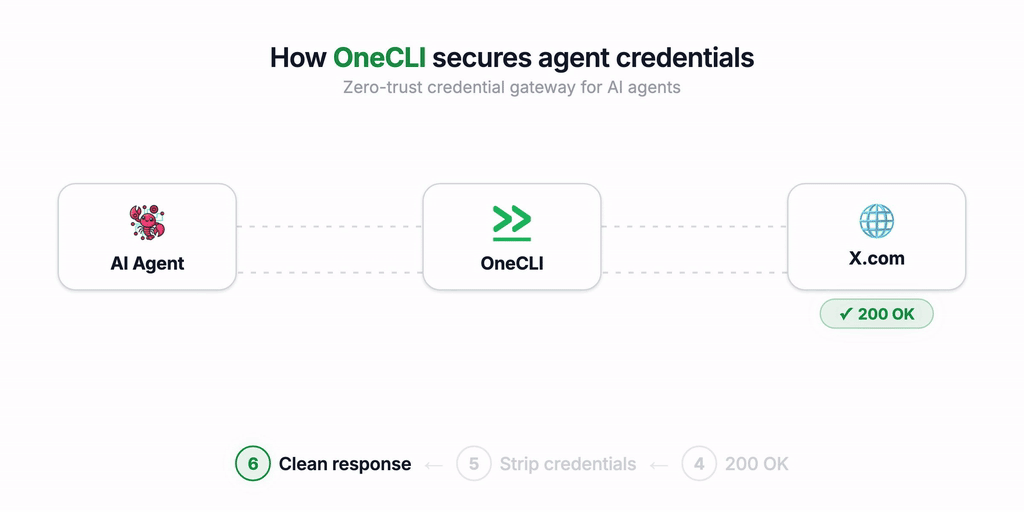
我们为什么构建 OneCLI?
OneCLI 最初是一个用 Rust 构建的、面向 AI 智能体的凭据保险库。我们发现,大部分需求来自运行自主智能体(如 Hermes、OpenClaw 和 NanoClaw)的个人和团队。人们希望智能体能为运行它的人做真正的工作,但缺少了两部分:
- 管理密钥和权限。
- 以及面向团队的——多人管理。
市面上的每个自主智能体都是为单个人构建的。对单个人来说,它们很棒。但当你需要将其复制到整个团队时,事情就变得混乱了:启动每个智能体、决定每个智能体能做什么和不能做什么、托管它们、跟踪哪个智能体属于谁。
于是我们转变了方向,构建了 OneCLI v2。
为团队而构建
- 集成你的身份提供商:代表每位员工的身份,直接从公司 IdP 配置智能体。
- 每人一个智能体:工作区中的每个人都有自己的沙箱化智能体,可从仪表盘或 Slack 访问。
- 一处策略,处处执行:在一个地方管理团队策略,工作区中的任何智能体都将受其约束。
- 确定性的人工介入审批:在聊天中直接进行,适用于你需要 100% 掌控的事情,例如发送邮件、删除 Linear 工单、清空 S3 存储桶。
- 共享连接:在团队级别连接一次,例如 LLM 密钥或服务账户,按智能体授予,而绝不会直接交给某个智能体。
智能体
智能体是一个持久存在的事物,而不是单条提示。它拥有:
- 一台计算机:自己的隔离沙箱,带有文件系统和 shell。唯一的出口是网关,因此它只能访问你授予的内容,别无其他。
- 一段对话:在仪表盘或 Slack 中有自己的页面。包含图片和文件。在智能体工作时发送的消息会立即重定向它,而不是排在它后面。
- 记忆:智能体学到的东西由平台保存,因此永不丢失。你可以随时阅读和编辑。
- 技能:你编写一次的指令和辅助工具,始终可供智能体使用。
- 日程:智能体可以规划未来的工作,平台会在合适的时间唤醒它。
- 它永远看不到的凭据:每个智能体只获得你授予的访问权限,网关会在每次请求时执行该权限。或者连接 Bitwarden 或 1Password 以实现按需注入,服务器上不存储任何内容。
- 它自己的 Slack 应用:连接一次后,它便以自己的名称和头像在频道和私信中应答,支持文件和图片。删除智能体,它的 Slack 应用也随之删除。
智能体运行在你自己的基础设施上。运行器仅向外发起连接,不持有任何入站端口,因此笔记本电脑、家庭实验室或 NAT 后的 VPC 都能工作,无需入站流量,也无需隧道。
架构

- Web 仪表盘:Next.js 应用。创建智能体、与其对话、编辑其记忆和技能、管理连接、密钥和授权。
- API 服务器:控制平面。拥有数据库、会话平面以及运行器轮询的工作队列。
- Rust 网关:拦截出站请求(包括 HTTPS,通过 MITM)并注入凭据。智能体通过
Proxy-Authorization头使用访问令牌进行身份验证。 - 运行器:启动、停放和回收智能体沙箱。仅出站,且从不接触数据库。
- 沙箱监督器:在每个沙箱内运行,使用供应商中立的 harness 接口,使智能体运行时可以替换。
- SSH 终结器:SSH 前门——使用短期证书终结
ssh连接,并通过可插拔的底层后端将它们桥接到智能体沙箱中。 - 通道适配器:Slack 守护进程,每个智能体一个应用。
- 密钥存储:静态时使用 AES-256-GCM 加密,仅在请求时解密,按主机和路径模式匹配,作为头或查询参数注入。
本地开发
git clone https://github.com/onecli/onecli.git && cd onecli
mise install
pnpm install
pnpm dev
整个配置就是这样:pnpm dev 会生成包含所有必需密钥的 .env,启动 PostgreSQL,应用迁移,并运行完整技术栈。前置条件、命令参考、项目结构和配置说明见 docs/development.md。
贡献
欢迎贡献。开始之前,请阅读贡献指南和行为准则。贡献按贡献者许可协议的条款接受。
安全
如需报告漏洞,请遵循我们的安全策略。请勿为安全报告创建公开 issue。
许可证
Apache-2.0,但有一个例外:ee/ 目录包含
OneCLI 企业许可证下的企业功能,
每个目录都带有指向该许可证的声明。该许可证可免费用于开发、
测试和评估,生产使用需要订阅。
其余所有内容均为 Apache-2.0,可在生产环境中自托管,无需
商业许可证。LICENSE-ENTERPRISE 载有
许可路径的权威列表。