
新发布Aug 30, 2026
TeamPass v3.2.2.0
协作密码管理器
Teampass
整个团队都能信赖的自托管密码管理
文件夹级访问控制 · 经认证的 AES-256-GCM 加密 · 合规证据
你的机密永远不会离开你的基础设施。
🌐 teampass.net · 📖 文档 · 💬 讨论 · 🐳 Docker Hub
目录
关于
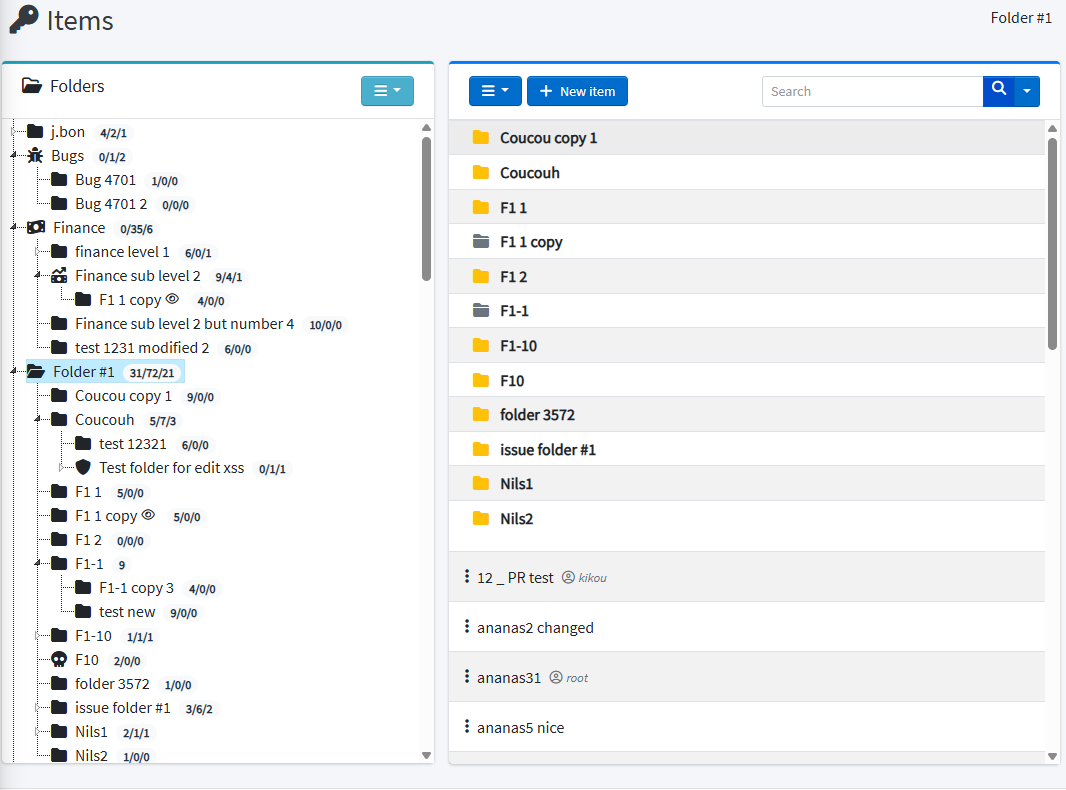
Teampass 是一个由你自己运行的开源凭据保险库。 无需创建账户,幕后没有公司持有你的数据——只有运行在你自己服务器上的 PHP/MySQL 应用,具备文件夹级访问控制、每用户加密密钥和完整的审计追踪。
它自 2009 年起持续构建和维护,驱动力来自真实团队实际遇到的问题:谁应该看到哪条凭据、如何向审计员证明这一点,以及如何阻止密码散落在聊天记录和电子表格中。
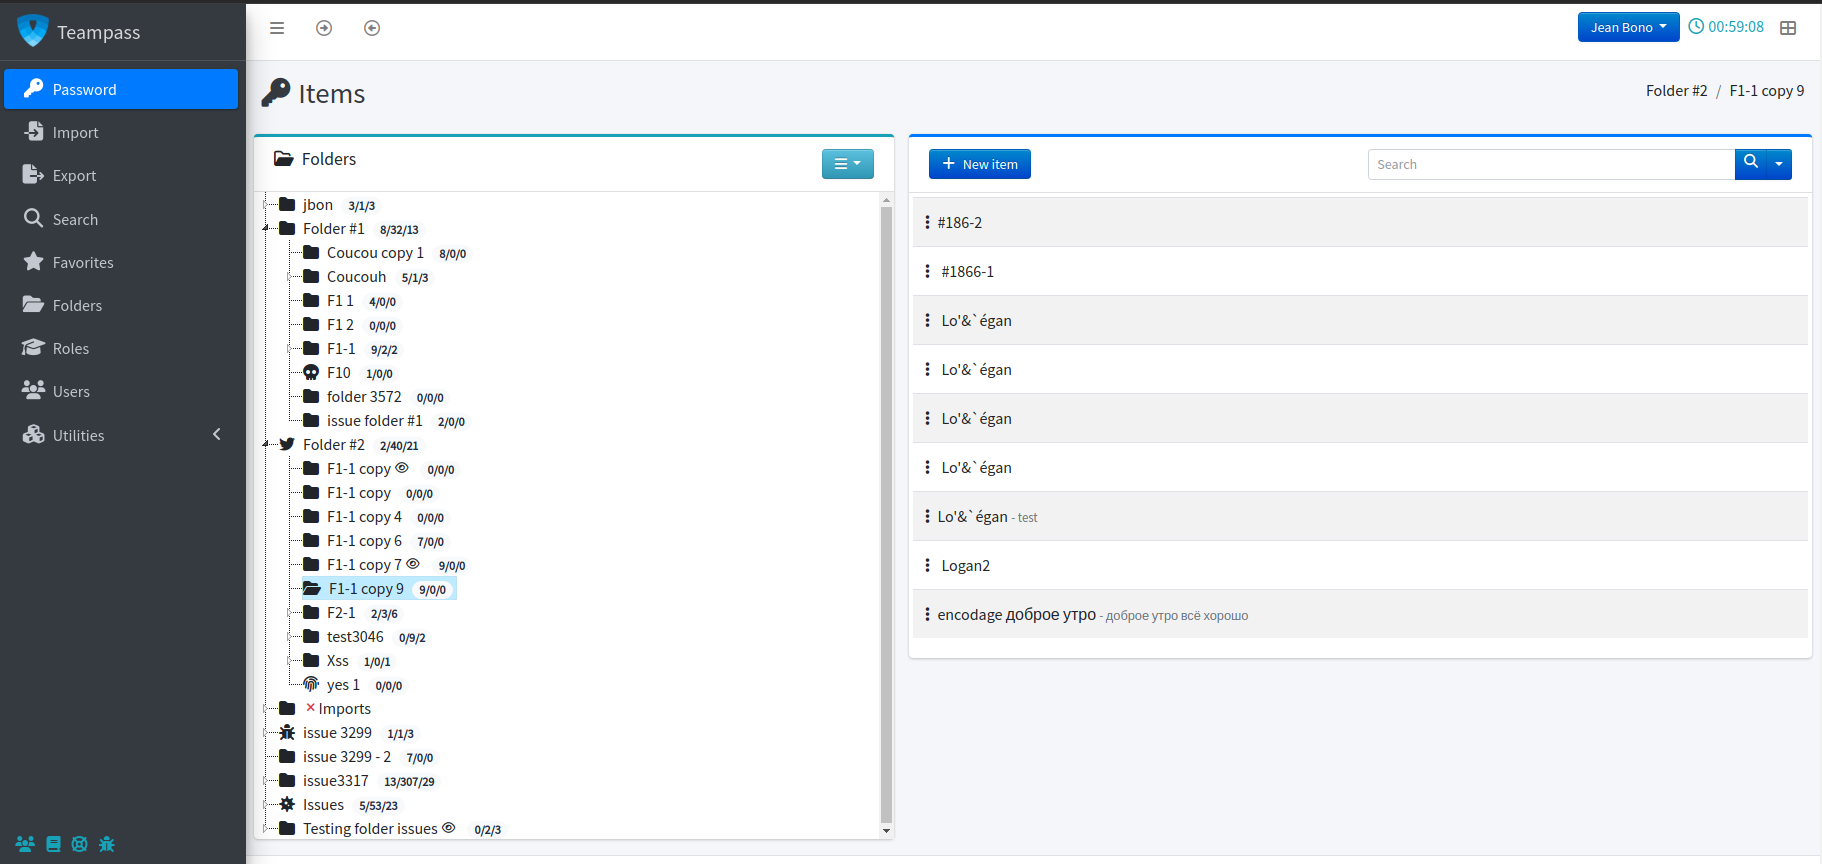
📸 更多截图
条目与机密


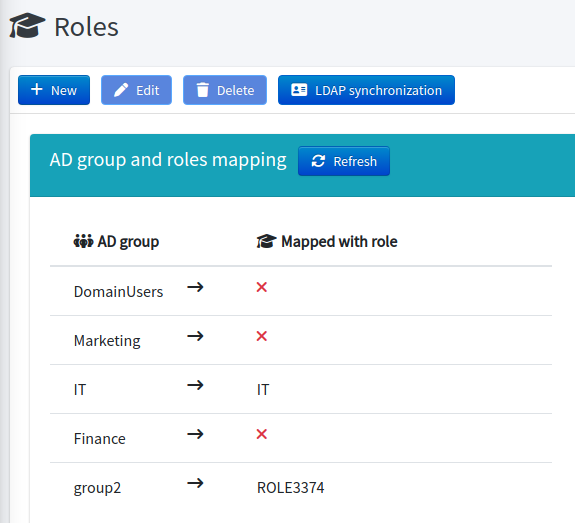
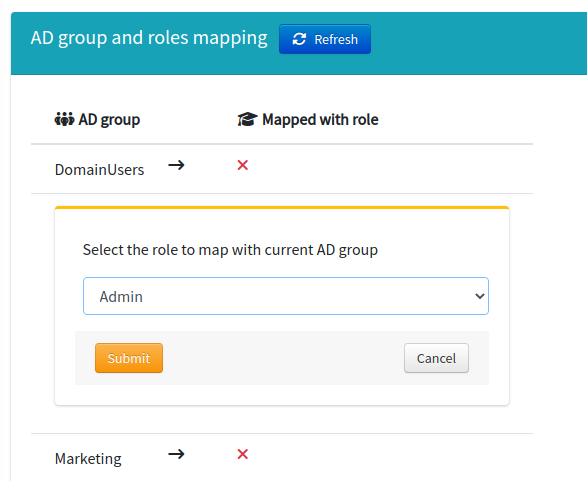
文件夹与角色

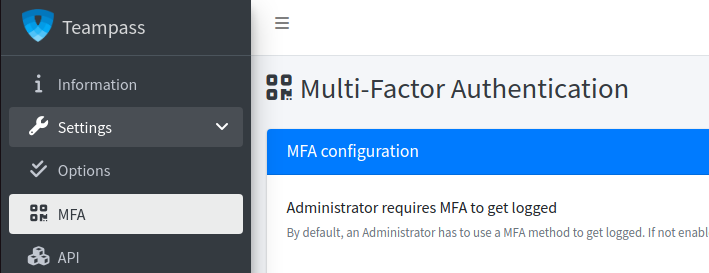
身份验证与 MFA
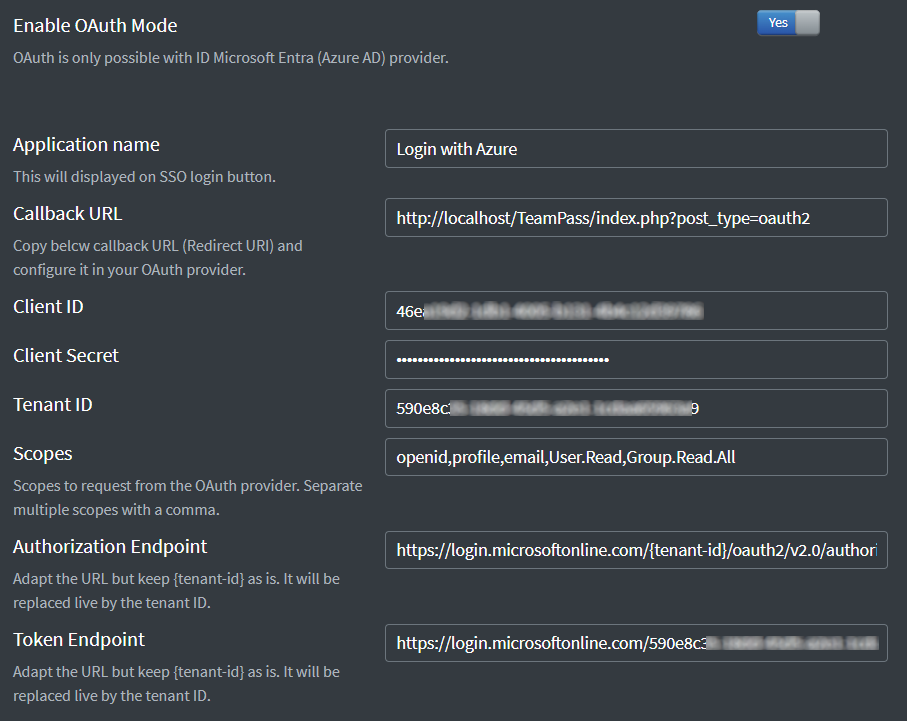
加密密钥
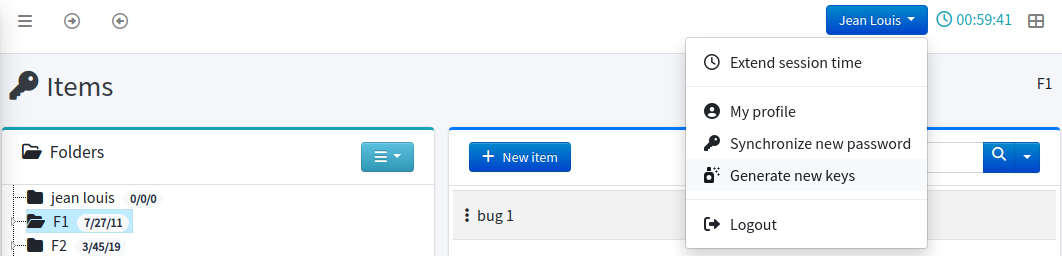
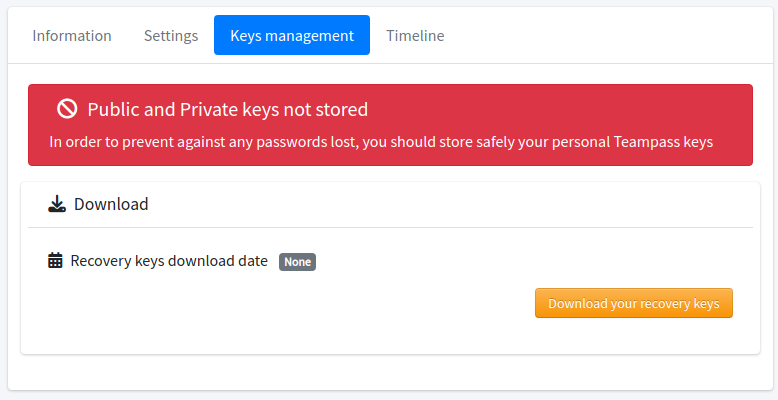
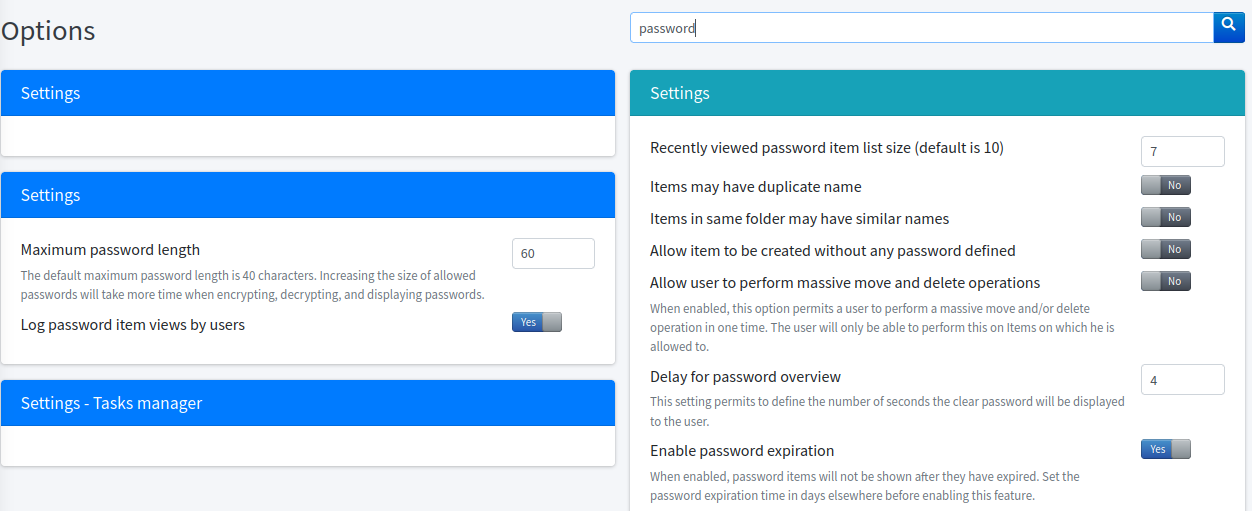
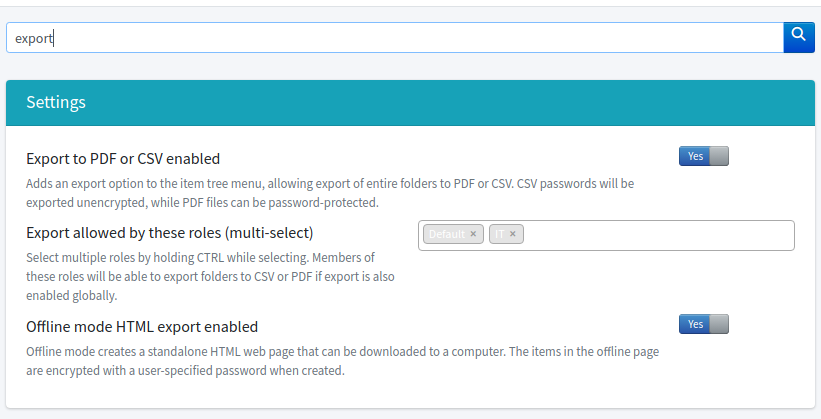
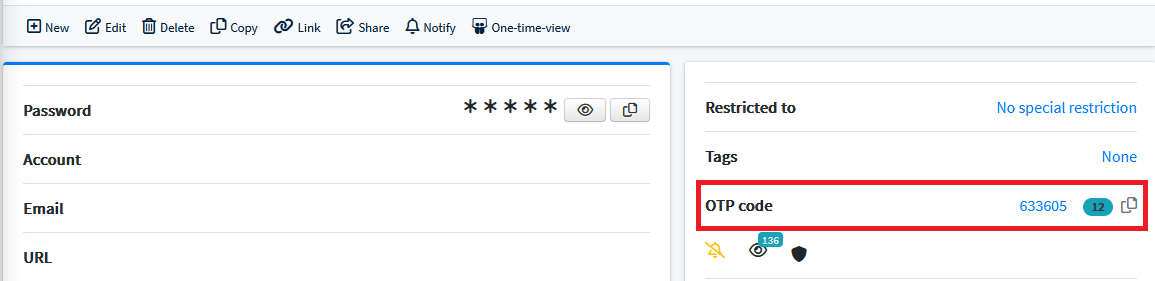
搜索、导出、一次性查看
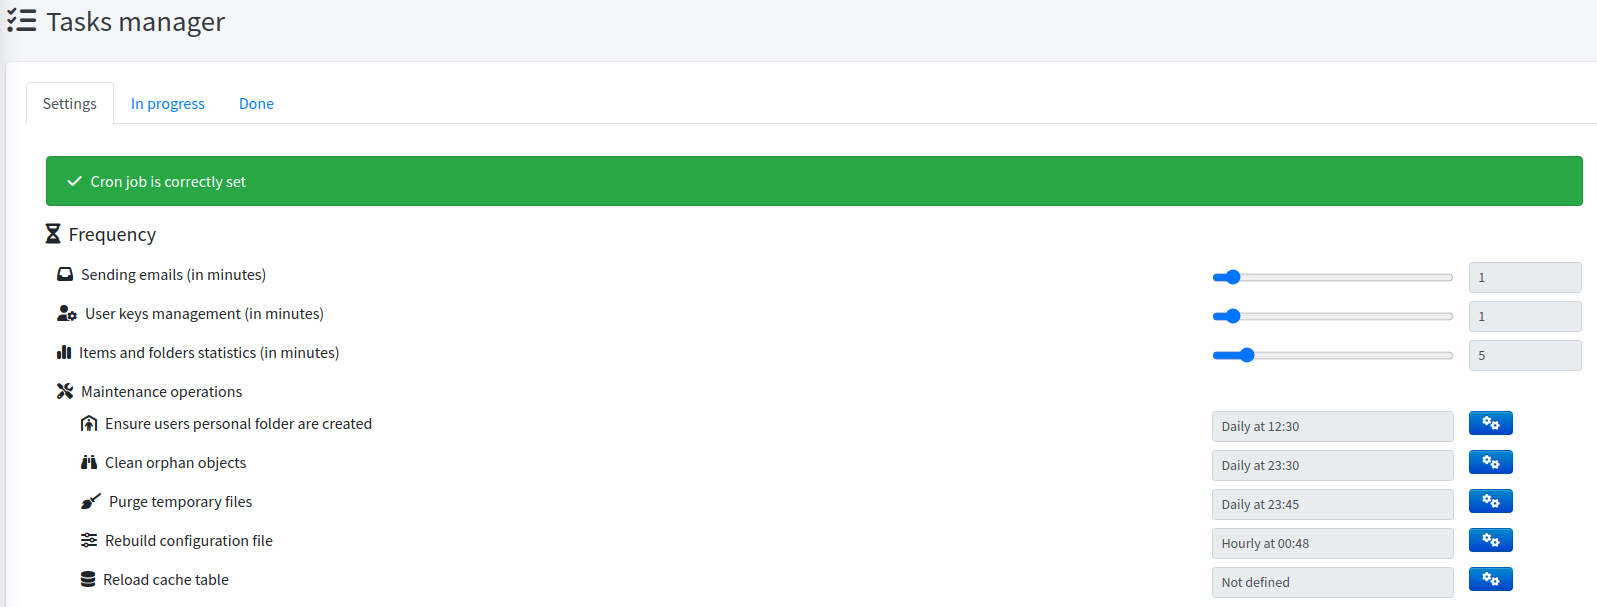
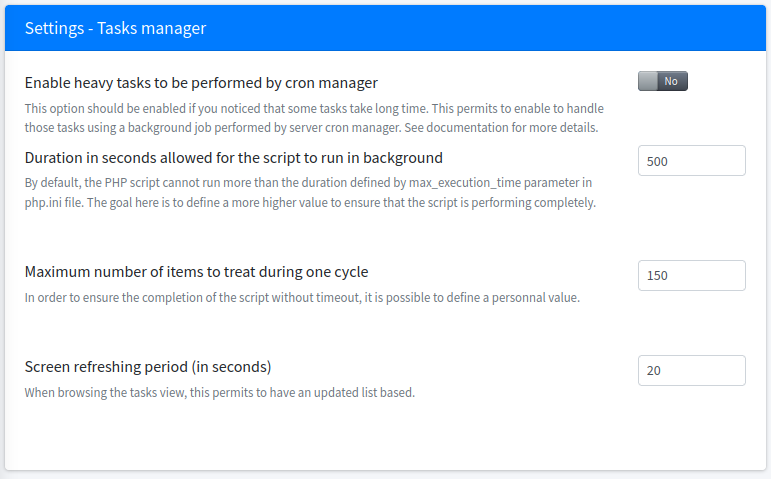
后台任务
适用对象
🏠 个人与 Homelab真正拥有你的保险库。
|
👥 团队与中小企业别再在聊天中共享密码。
|
🏛️ 企业与受监管行业证明你的访问控制,而不只是声称拥有。
|
安全性
你可以向审计员描述的加密
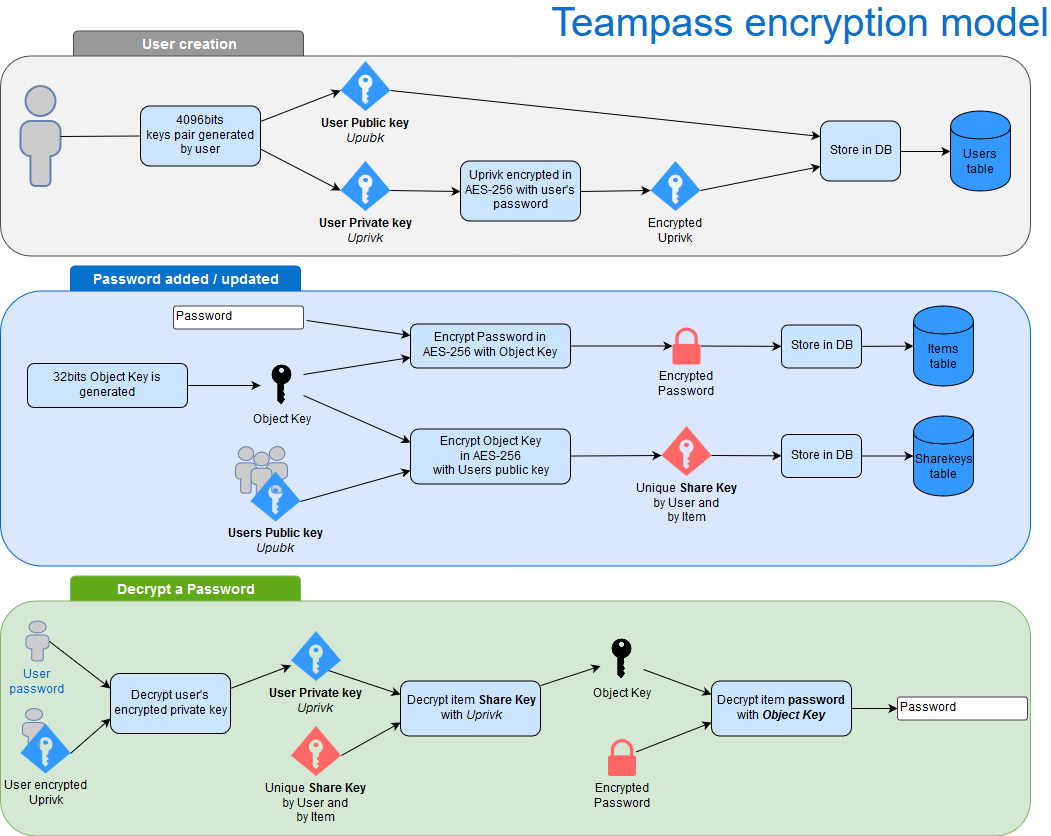
机密使用 AES-256-GCM 加密,采用随机 nonce 和每条机密独立的 salt,并基于 256 位对象密钥。用于解锁它们的私钥通过 PBKDF2-SHA256、600 000 次迭代 从你的密码派生。
- 认证加密 — 篡改会被检测到,而不是被静默解密 - 每用户密钥分发 — 每个用户都持有每个对象密钥的 RSA 封装副本,因此删除账户会真正撤销访问权限,而不只是隐藏一个按钮
- 惰性迁移 — 格式升级在访问时进行,无需维护窗口
透明而非沉默
一个报告没有漏洞的密码管理器,并不等于一个没有漏洞的密码管理器。
发现的问题会被分类、修复,并作为带有 CVE 标识符的 GitHub Security Advisories 发布。
发现了漏洞? 请通过 GitHub Security Advisories 私下报告——绝不要提交公开 issue。