
新发布Aug 19, 2026
TeamPass v3.2.1.7
协作密码管理器
Teampass
自托管密码管理,值得整个团队信赖
文件夹级访问控制 · 认证 AES-256-GCM 加密 · 合规性证据
您的机密信息永不离开您的基础设施。
🌐 teampass.net · 📖 文档 · 💬 讨论 · 🐳 Docker Hub
目录
关于
Teampass 是一款开源凭据保险库,由您自行部署运行。 无需注册账号,没有幕后公司掌控您的数据——只需在您自己的服务器上运行一个 PHP/MySQL 应用,即可获得文件夹级访问控制、按用户分配的加密密钥以及完整的审计追踪。
自 2009 年起持续开发和维护,始终围绕真实团队的实际痛点:谁应该看到哪条凭据、如何向审计人员证明这一点、以及如何杜绝密码散落在聊天记录和电子表格中。
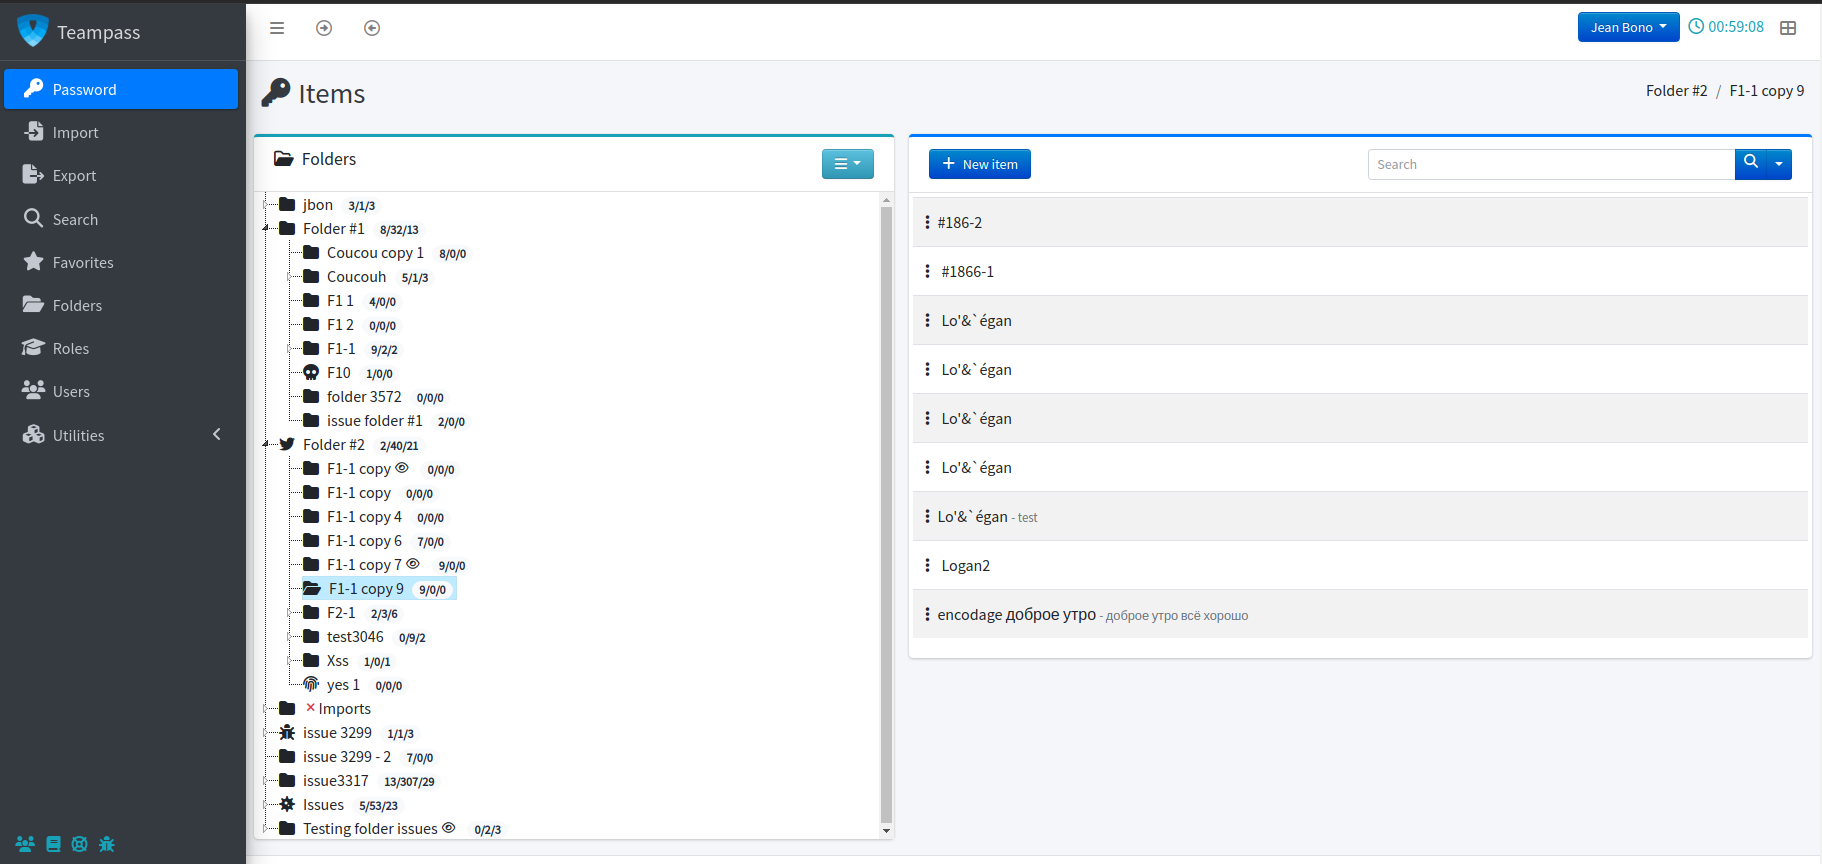
📸 更多截图
条目与机密


文件夹与角色
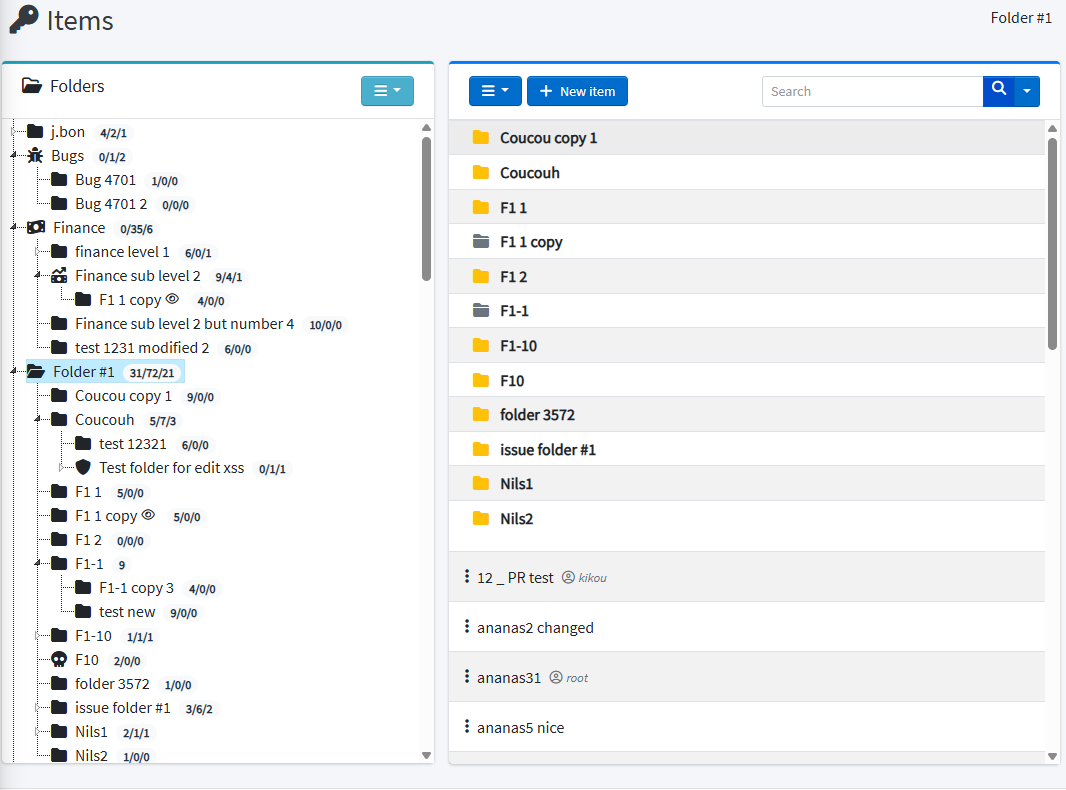

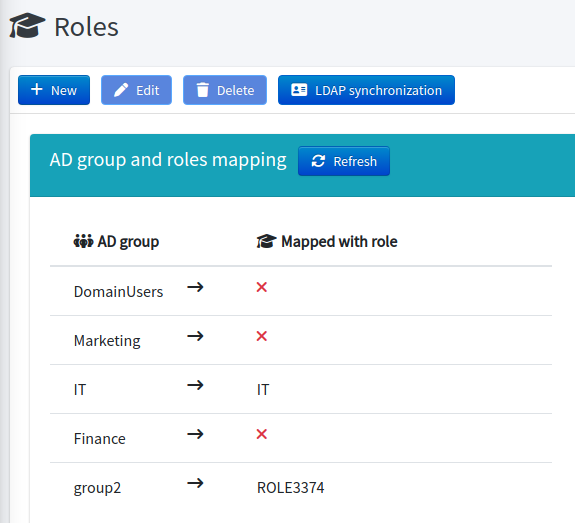
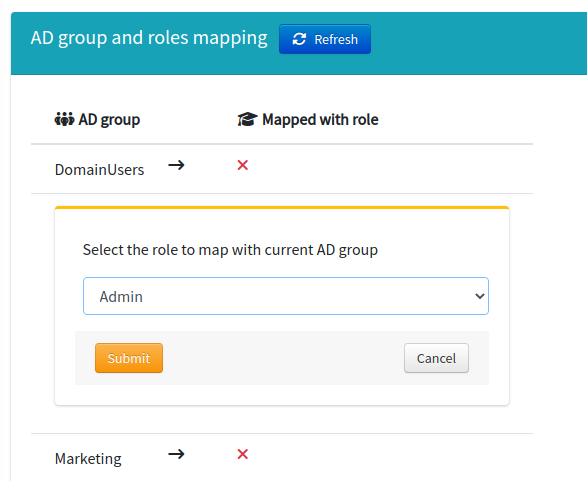
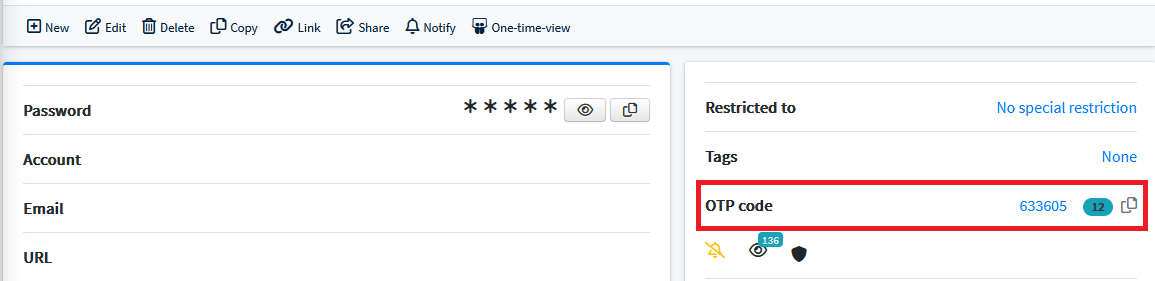
认证与 MFA
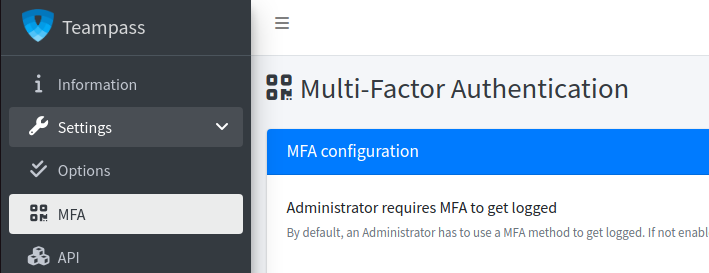
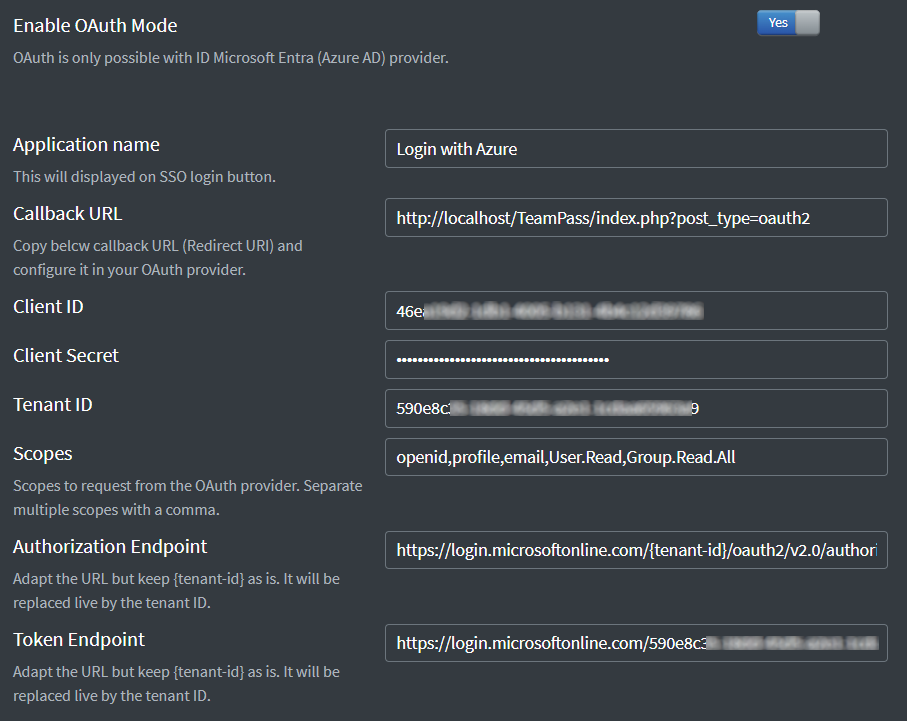
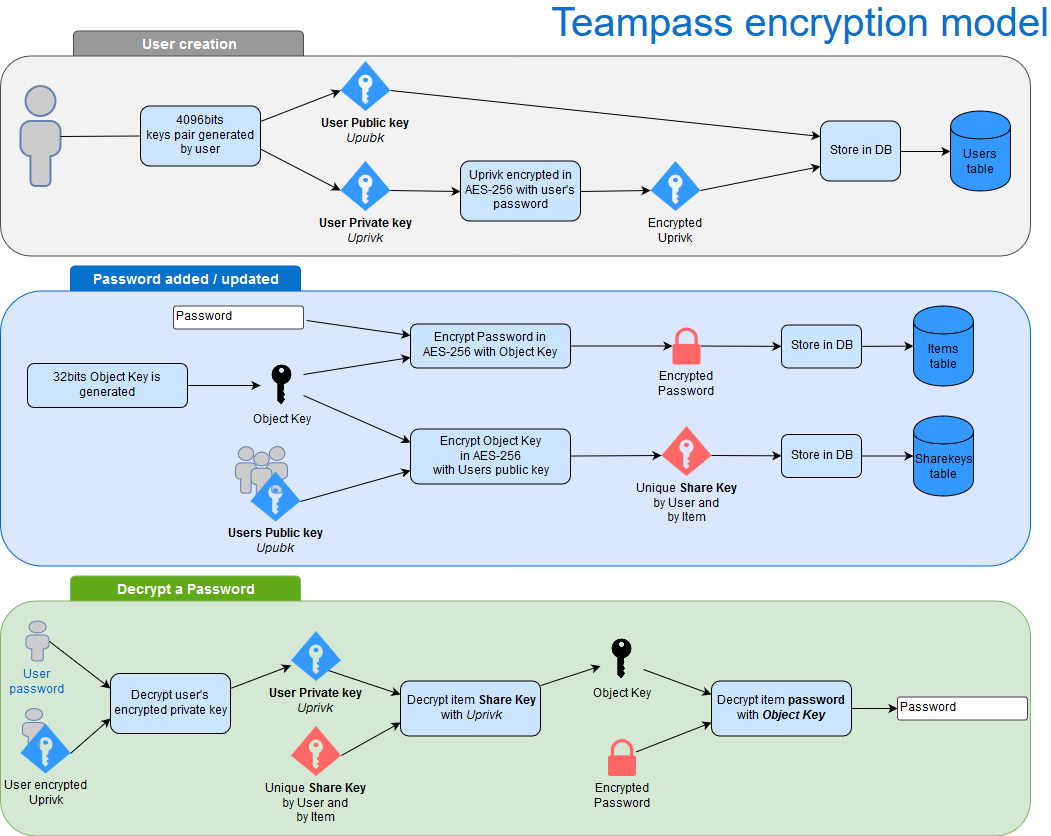
加密密钥
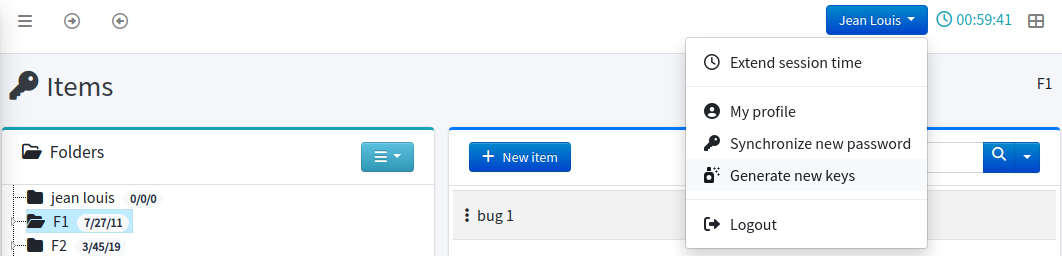
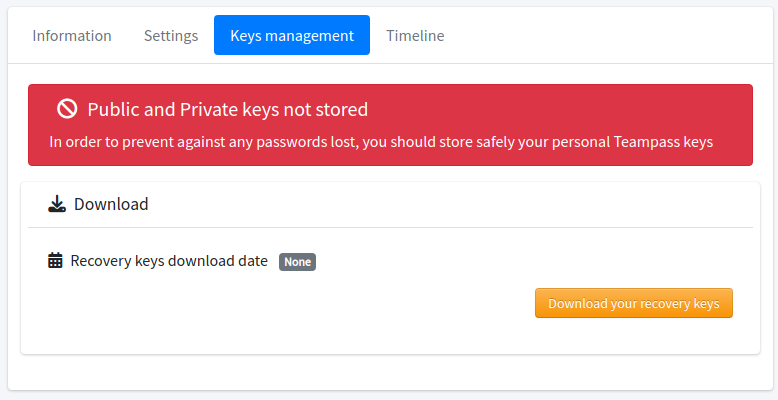
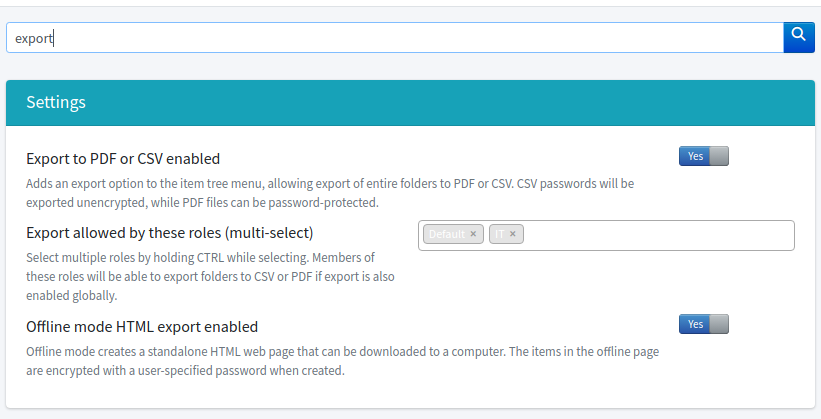
搜索、导出、一次性查看
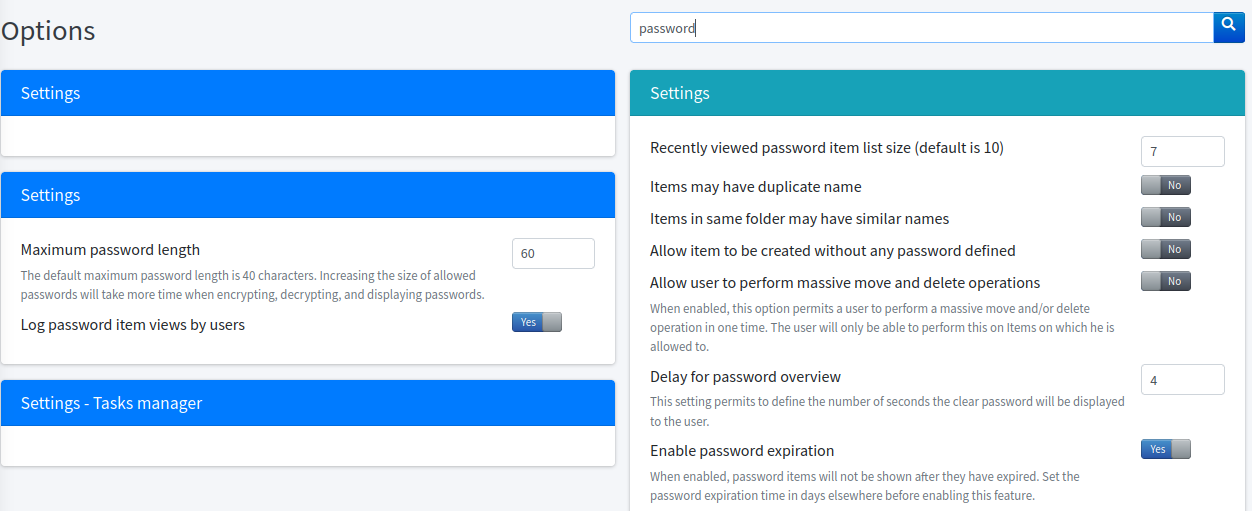
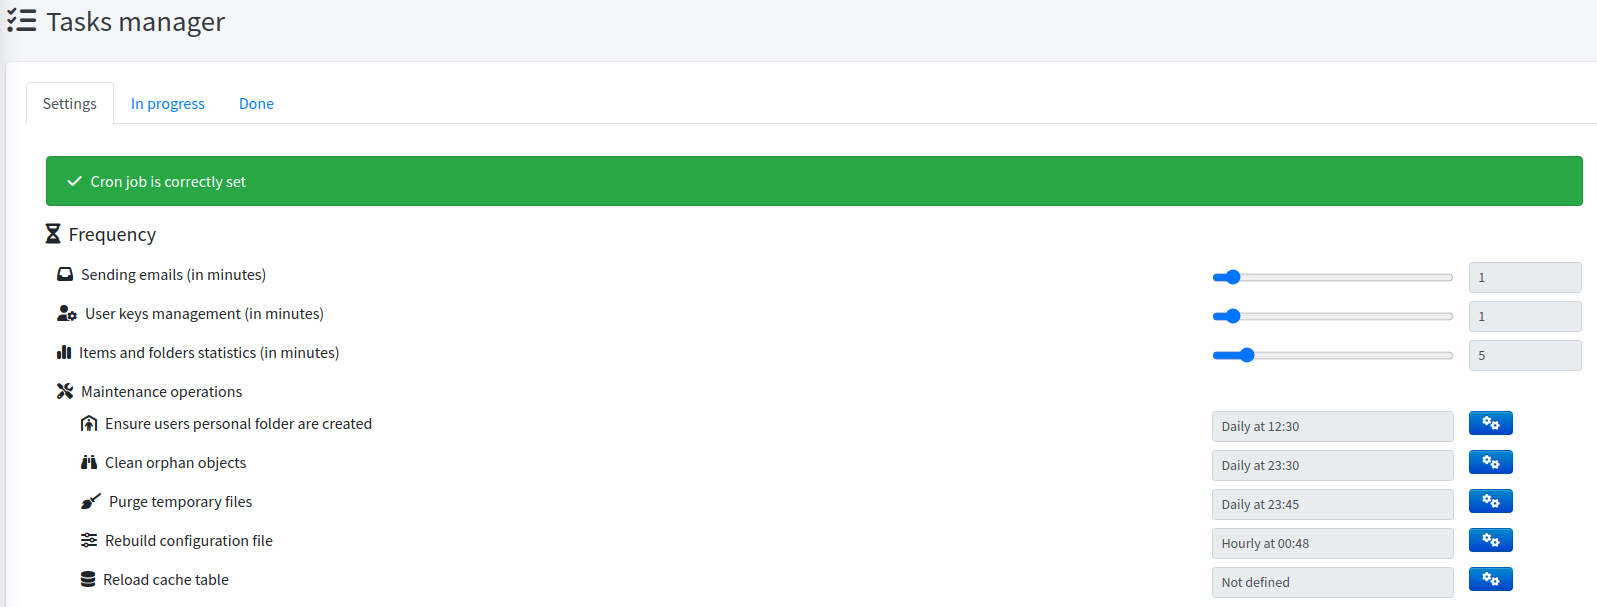
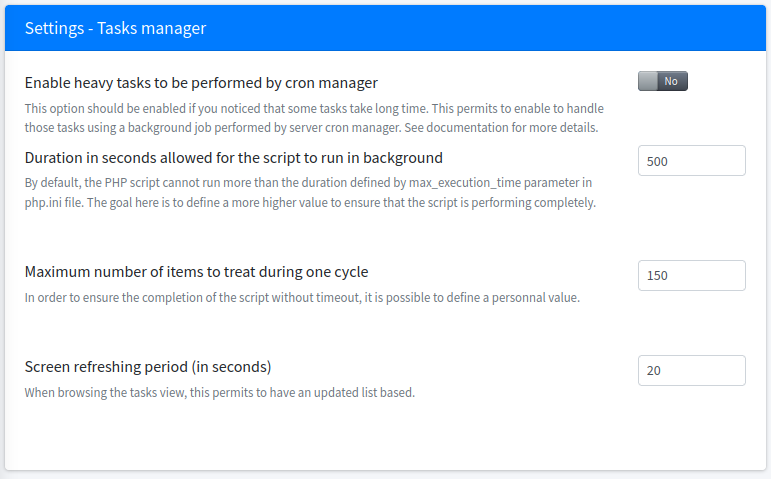
后台任务
适用人群
🏠 个人与家庭实验室真正拥有您的保险库。
|
👥 团队与中小企业别再在聊天中共享密码。
|
🏛️ 企业与受监管行业证明您的访问控制,而不只是口头宣称。
|
安全性
可以向审计人员解释清楚的加密方案
机密信息使用 AES-256-GCM 加密,采用随机 nonce 和每条机密独立的盐值,密钥为 256 位对象密钥。解锁这些密钥的私钥由您的密码通过 PBKDF2-SHA256、600,000 次迭代 派生而来。
- 认证加密 — 可检测篡改,而非静默解密 - 按用户分发密钥 — 每位用户持有每个对象密钥的 RSA 包装副本,因此移除账号即真正撤销访问权限,而非仅仅隐藏一个按钮
- 惰性迁移 — 格式升级在访问时进行,无需停机维护窗口
透明胜过沉默
一个不报告漏洞的密码管理器,并不代表它没有漏洞。
发现的问题经过分类、修复后,以 GitHub Security Advisories 形式发布,并附带 CVE 标识符。
发现漏洞? 请通过 GitHub Security Advisories 私下报告——切勿在公开 issue 中提交。