
NetAlertX v26.9.0
集中式网络可见性和持续的资产发现。监控设备,检测变化,并在分布式网络中保持感知。


NetAlertX - 网络可见性与资产智能框架
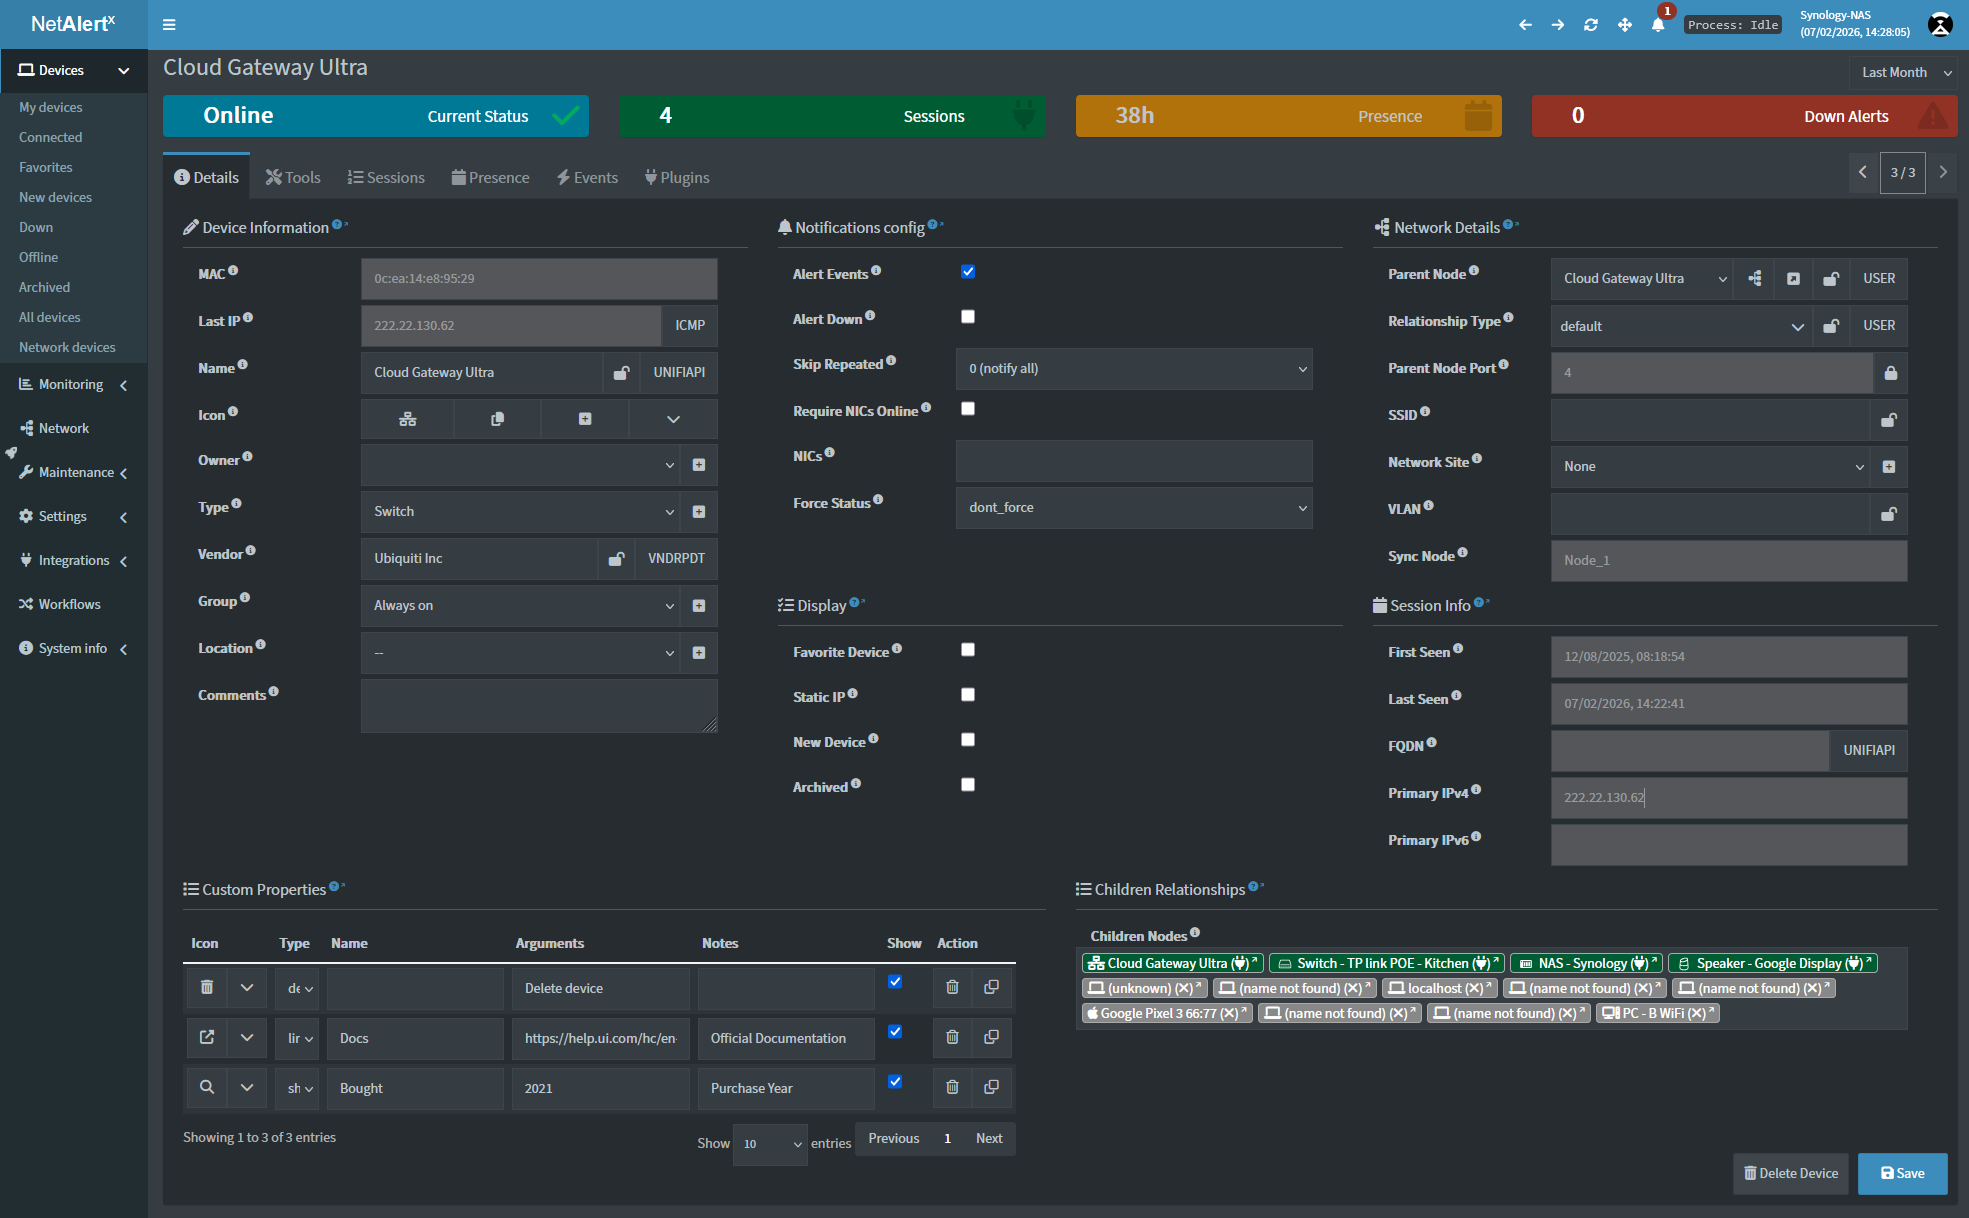
![main][main]
📷 点击查看更多截图
| ![Main screen][main] | ![device_details 1][device_details] | ![Screen network][network] |
|---|---|---|
| ![presence][presence] | ![maintenance][maintenance] | ![settings][settings] |
| ![sync_hub][sync_hub] | ![report1][report1] | ![device_nmap][device_nmap] |
前往 https://netalertx.com/ 查看更多 gif 和截图 📷。
NetAlertX 是一个面向家庭实验室、IT 团队、MSP 和分布式环境的网络可见性与资产智能平台。它通过单一界面为远程站点、VLAN、分支机构和分段网络提供集中式网络可见性和持续的资产发现。
NetAlertX 为您提供已连接设备的实时可信数据源,帮助识别影子 IT 和未授权硬件,支持合规性举措,并在分布式客户环境中自动化运维工作流。
使用 NetAlertX 可以发现影子 IT、未授权硬件、IPAM 漂移以及其他对服务团队至关重要的变更。借助多站点同步、报告、工作流和 Webhook,它帮助 MSP 在无需完整 NMS 或 SIEM 开销的情况下提前发现问题。
目录
快速开始
[!WARNING] 重要提示: 如果您要升级旧版本安装,请阅读迁移指南以获取详细说明——其中按版本列出了每种迁移场景,请选择与您已安装版本相匹配的场景。
使用 Docker 在几秒钟内启动 NetAlertX:
docker run -d \
  --network=host \
  --restart unless-stopped \
  --cap-add=NET_RAW \
  --cap-add=NET_ADMIN \
  --cap-add=NET_BIND_SERVICE \
  -v /local_data_dir:/data \
  -v /etc/localtime:/etc/localtime:ro \
  --tmpfs /tmp:uid=20211,gid=20211,mode=1700 \
  -e PORT=20211 \
  -e APP_CONF_OVERRIDE='{"GRAPHQL_PORT":"20214"}' \
  ghcr.io/netalertx/netalertx:latest
注意:您的 /local_data_dir 应包含 config 和 db 文件夹。
要直接从源代码仓库部署容器化实例,请执行以下 BASH 命令序列:
git clone https://github.com/netalertx/NetAlertX.git
cd NetAlertX
docker compose up --force-recreate --build
# To customize: edit docker-compose.yaml and run that last command again
Home Assistant 用户:点击此处添加 NetAlertX
其他安装方式,请查看安装文档
|| Docker 指南 || 版本发布 || 文档 || 插件 || 网站
功能特性
发现与资产智能
持续监控未授权资产发现、连接状态变化和 IP 地址管理(IPAM)漂移。发现与扫描方法包括:arp-scan、Pi-hole - 数据库导入、Pi-hole - DHCP 租约导入、通用 DHCP 租约导入、UNIFI 控制器导入、支持 SNMP 的路由器导入。请查看插件文档以获取可用插件的完整列表。
通知网关
通过 Apprise 向 80 多种服务发送通知(包括 Telegram),或使用原生的 Pushsafer、Pushover 或 NTFY 发布器。
集成与插件
将您的数据和设备变更接入 Home Assistant,读取 API 端点,或使用 Webhook 设置自定义自动化流程。您还可以通过插件系统在短短15 分钟内构建自己的扫描器。
工作流
工作流模块通过强制执行设备分类和清理策略来自动化 IT 治理。无论您需要将新发现的设备分配到特定的网络节点、自动分组来自某个供应商的设备、在检测到设备在线时取消归档,还是自动删除设备,该模块都能提供灵活性,让您根据需求定制自动化流程。
MSP 与多站点监控
NetAlertX 通过用于 VLAN 和分支机构的中继节点(Sync Nodes),实现跨远程站点和隔离环境的集中监控,为多个网络中的资产提供统一可见性。它支持 NOC 风格的大屏仪表板、Prometheus 指标导出、用于设备治理的工作流自动化,以及面向可扩展网络运营的分布式发现与集中告警。
文档
浏览此处所有文档,或通过下方链接跳转到特定的安装选项。
支持的浏览器:Chrome、Firefox
安全与隐私
NetAlertX 会扫描您的本地网络,并可能存储有关已连接设备的元数据。默认情况下,所有数据都存储在本地。除非您明确配置通知或集成,否则不会向外部服务发送任何信息。
合规与加固:
- 在带身份验证的反向代理后运行
- 使用防火墙限制对 Web UI 的访问
- 定期更新到最新版本以获取安全补丁
- 通过反向代理实现基于角色的访问控制(RBAC):与您现有的 SSO/身份提供商集成,实现安全的仪表板访问。
更多详情请参阅安全最佳实践。
专为 MSP、NOC 和分布式网络设计
NetAlertX 支持跨 VLAN、分支机构、客户环境、隔离网络和远程站点的集中监控。
通过中继节点(Sync Nodes),分布式采集器将设备清单和网络可见性数据安全地发送回中央枢纽,从而实现所有位置的统一监控、告警和资产跟踪。
这为 MSP 和 NOC 提供了对多个独立网络的单一运营视图,无需直接访问或集中式扫描基础设施。
常见部署包括 MSP 大屏、NOC 仪表板、多站点清单监控和远程办公室发现。
常见问题
问:如何监控 VLAN 或远程子网?
答:确保容器具有适当的网络访问权限(例如,在 Linux 上使用 --network host)。同时检查您的扫描方法是否已在 UI 中正确配置。
问:高可用性的推荐部署方式是什么? 答:我们建议通过 Docker 部署并挂载持久卷以保证数据库完整性,并在反向代理后运行以实现安全访问。
问:这会将任何数据发送到互联网吗? 答:不会。所有扫描和数据都保留在本地,除非您设置了基于云的通知。
问:我可以在没有 Docker 的情况下使用吗? 答:您可以按照裸机安装指南直接将应用程序安装在自己的硬件上。
问:数据存储在哪里?
答:存储在 /data/config 和 /data/db 文件夹中。请定期备份这些文件夹。
故障排除提示
- 某些扫描器(例如 ARP)可能无法检测到不同子网上的设备。请参阅远程网络指南了解解决方法。
- 仅 Wi-Fi 网络可能需要替代扫描器才能准确检测。
- 大型网络可能需要通知节流以防止垃圾信息。
- 在某些系统上,低级扫描可能需要提升权限(如
CAP_NET_RAW)。
请查看 GitHub Issues 获取最新的错误报告和解决方案,并查阅官方文档。
其他内容
获取新版本通知
获取新版本发布、可使用的新功能以及破坏性变更的通知。
![Follow and star][follow_star]
其他替代应用
- Fing - 用于互联网安全的网络扫描应用(商业、手机应用、专有硬件)
- NetBox - 网络可信数据源(NSoT)和 IPAM 的黄金标准。
- Zabbix 或 Nagios - 专注于基础设施监控。
- Domotz - 面向 MSP、IT 团队和多站点环境的商业网络监控与远程管理平台。
- NetAlertX - 精简、以发现为核心的选择,实现实时资产智能和无噪音告警。
🏗 贡献者
没有社区的出色工作,这个项目将一无所有,特别感谢:
pucherot/Pi.Alert(PiAlert 的原始创建者)、leiweibau:深色模式(以及更多)、Macleykun(协助 Dockerfile 清理)、vladaurosh 提供 Alpine 重构帮助、Final-Hawk(协助 NTFY、样式和其他修复)、TeroRERO(西班牙语翻译)、Data-Monkey(拆分 python.py 文件及更多)、cvc90(西班牙语翻译和各种 UI 工作)等等。查看所有出色的贡献者。