
新发布Jul 14, 2026
KubeArmor v1.7.5-rc1
运行时安全执行系统。利用LSMs(LSM-BPF、AppArmor)轻松实现工作负载加固/沙箱化及实施最小权限策略。





KubeArmor 是一个云原生运行时安全强制系统,在系统层面限制 pod、容器和节点(虚拟机)的行为(如进程执行、文件访问和网络操作)。
KubeArmor 利用 Linux 安全模块(LSM)(如 AppArmor、SELinux 或 BPF-LSM)来强制实施用户指定的策略。KubeArmor 通过利用 eBPF 生成带有容器/pod/命名空间身份的丰富告警/遥测事件。
| 💪 加固基础设施 ⛓️ 保护关键路径,如证书捆绑包 📋 基于 MITRE、STIG、CIS 的规则 🛅 限制对原始数据库表的访问 | 💍 最小权限访问 🚥 进程白名单 🚥 网络白名单 🎛️ 控制对敏感资产的访问 |
| 🔭 应用行为 🧬 进程执行、文件系统访问 🧭 服务绑定、入站、出站连接 🔬 敏感系统调用分析 | ❄️ 部署模型 ☸️ Kubernetes 部署 🐋 容器化部署 💻 虚拟机/裸机部署 |
架构概览
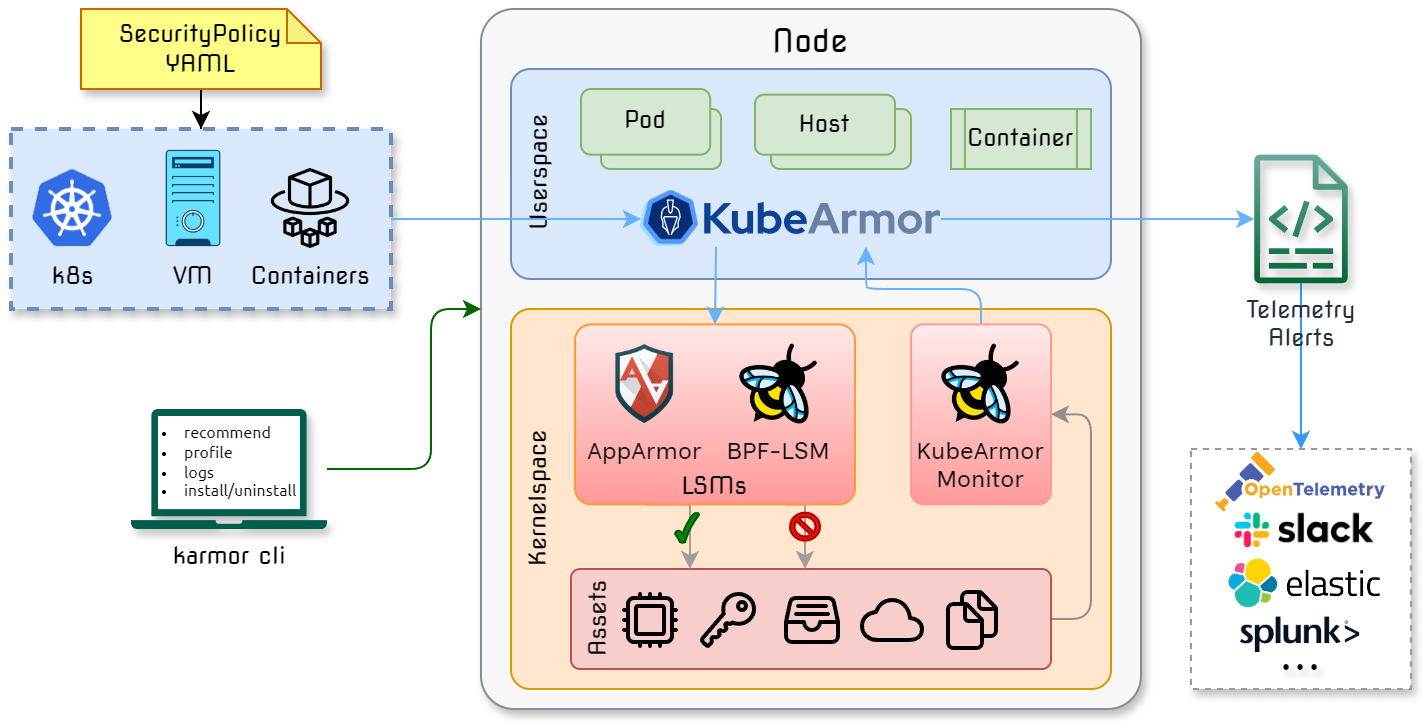
文档 📓
- 👉 快速入门
- 🎯 使用场景
- ✔️ KubeArmor 支持矩阵
- ♟️ KubeArmor 有何不同?
- 📜 Pod/容器安全策略 [规范] [示例]
- 📜 Pod/容器集群级安全策略 [规范] [示例]
- 📜 主机/节点安全策略 [规范] [示例]
- 📜 主机/节点网络安全策略 [规范] [示例]
... 详细文档
贡献者 👥
- 📘 贡献指南
- 🧑💻 开发指南、测试指南
- ✋ 加入 KubeArmor Slack
- ❓ 常见问题
双周会议
社区与治理
KubeArmor 是一个社区治理的项目。以下文档描述了项目的运作方式:
- 📜 治理 — 角色、决策机制、供应商中立性、子团队、投票。
- 👥 维护者 — 当前的维护者、评审者和荣誉维护者,附所属机构。
- 🤝 行为准则 — 我们遵循 CNCF 行为准则。
- 📦 发布流程 — 节奏、候选版本、发布经理、支持窗口。
- 🔒 安全策略 — 如何报告漏洞。
声明/致谢 🤝
- KubeArmor 使用 Tracee 的系统调用工具函数。
CNCF
KubeArmor 是云原生计算基金会的 沙箱项目。
路线图
KubeArmor 路线图通过 KubeArmor 项目 进行跟踪
相关仓库
KubeArmor 不仅仅是一个单一仓库。以下位于 kubearmor GitHub 组织下的仓库属于更广泛的项目的一部分。每个仓库均受 GOVERNANCE.md 治理 — 请参阅其中的 子项目 部分,了解核心子项目和社区子项目如何分类。
注意: 此列表涵盖积极维护的仓库。完整列表(包括已归档的)请参阅组织页面。