

juice-shop v20.2.0
故意设计的易受攻击的Web应用程序,涵盖OWASP Top 10漏洞,用于安全培训、CTF竞赛和渗透测试练习,包含超过100个黑客挑战。
 OWASP Juice Shop





这个世界上最值得信赖的在线商店。 (@dschadow) — 整个互联网上最好的果汁店! (@shehackspurple) — 实际上,这是存在的最少 bug 的易受攻击的应用程序! (@vanderaj) — 先笑😂😂,后哭😢 (@kramse) — 但这和果汁没有任何关系。 (@coderPatros 的妻子)
OWASP Juice Shop 可能是最现代、最复杂的不安全 Web 应用程序!它可以用于安全培训、意识演示、CTF 以及作为安全工具的测试对象!Juice Shop 包含了整个 OWASP Top Ten 中的漏洞,以及实际应用程序中发现的许多其他安全缺陷!
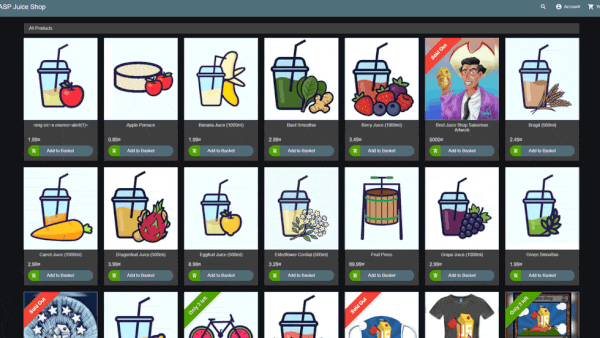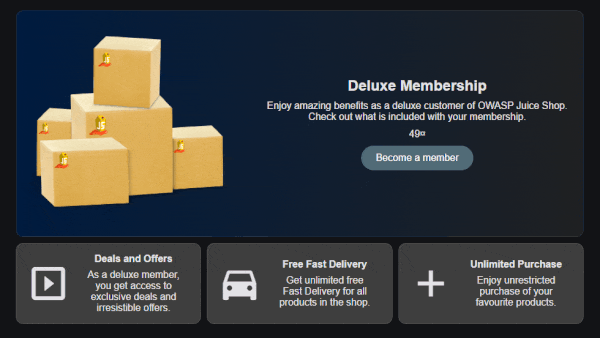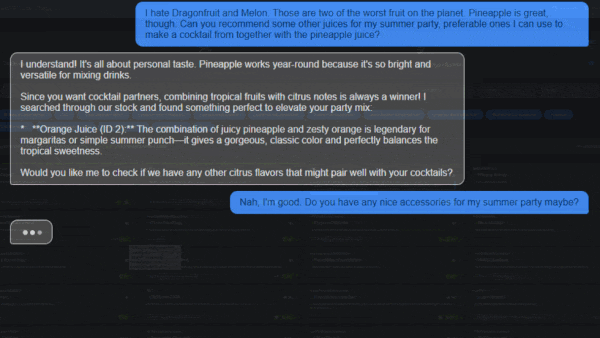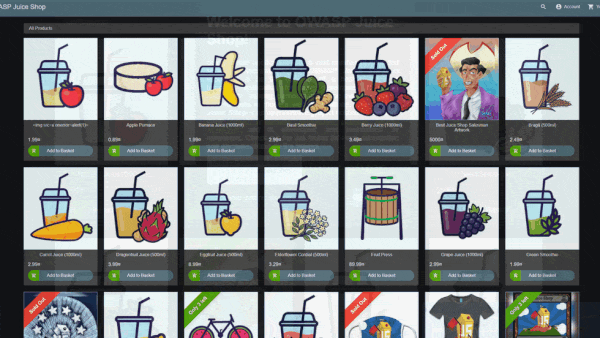
有关详细介绍、完整功能列表和架构概览,请访问官方项目页面: https://owasp-juice.shop
目录
安装
你可以在 运行 OWASP Juice Shop 文档 中找到一些不太常见的安装变种以及在各种云计算提供商上运行 Juice Shop 的说明。
某些挑战需要 AI/LLM 提供程序才能正常工作。请查看 设置外部依赖项 文档 以获取配置本地或基于云的 AI 提供程序的说明。
从源码安装

- 安装 node.js
- 运行
git clone https://github.com/juice-shop/juice-shop.git --depth 1(或克隆 你自己的 fork 的仓库) - 使用
cd juice-shop进入克隆的文件夹 - 运行
npm install(仅在首次启动前或更改源代码时需要执行) - 运行
npm start - 在浏览器中访问 http://localhost:3000
打包分发版

- 在你的 Windows、MacOS 或 Linux 机器上安装 64 位 node.js
- 下载
juice-shop-<version>_<node-version>_<os>_x64.zip(或.tgz)从 最新发布 中获取 - 解压并用
cd进入解压后的文件夹 - 运行
npm start - 在浏览器中访问 http://localhost:3000
每个打包分发版都包含一些针对执行
npm install的操作系统和 node.js 版本的sqlite3和libxmljs2二进制文件。
Docker 容器


- 安装 Docker
- 运行
docker pull bkimminich/juice-shop - 运行
docker run --rm -p 127.0.0.1:3000:3000 bkimminich/juice-shop - 在浏览器中访问 http://localhost:3000(在 macOS 和 Windows 上,如果你使用的是 docker-machine 而不是原生 Docker 安装,请访问 http://192.168.99.100:3000)
Vagrant
- 安装 Vagrant 和 Virtualbox
- 运行
git clone https://github.com/juice-shop/juice-shop.git(或克隆 你自己的 fork 的仓库) - 运行
cd vagrant && vagrant up - 在浏览器中访问 192.168.56.110
演示
欢迎查看最新版本的 OWASP Juice Shop: http://demo.owasp-juice.shop
这仅是一个部署测试和预览实例!你 不应该 使用此实例进行自己的黑客活动!不保证正常运行时间!如果你搞坏了它,保证会对你投以严厉的目光!
文档
Node.js 版本兼容性

OWASP Juice Shop 官方支持以下 node.js 版本,尽可能与官方 node.js LTS 计划 保持一致。相应地提供 Docker 镜像和打包分发版。