
新发布Aug 26, 2026
infisical v0.162.24
Infisical 是用于密钥、证书和特权访问管理的开源平台。
开源安全基础设施平台:在一个平台中管理密钥、证书、密钥材料、特权访问和 AI 代理访问。
社区 | Infisical Cloud | 自托管 | 文档 | 网站 | X | 招聘(远程/旧金山)


简介
Infisical 是一个开源安全基础设施平台,团队用它来管理密钥、证书、特权访问管理和 AI 代理访问。
我们的使命是让安全工具对所有人都更易于使用,而不仅仅是安全团队,这意味着要从头重新设计整个开发者体验。
功能
密钥管理
集中管理跨每个环境的应用程序密钥和配置,内置版本控制、轮换和泄漏防护。
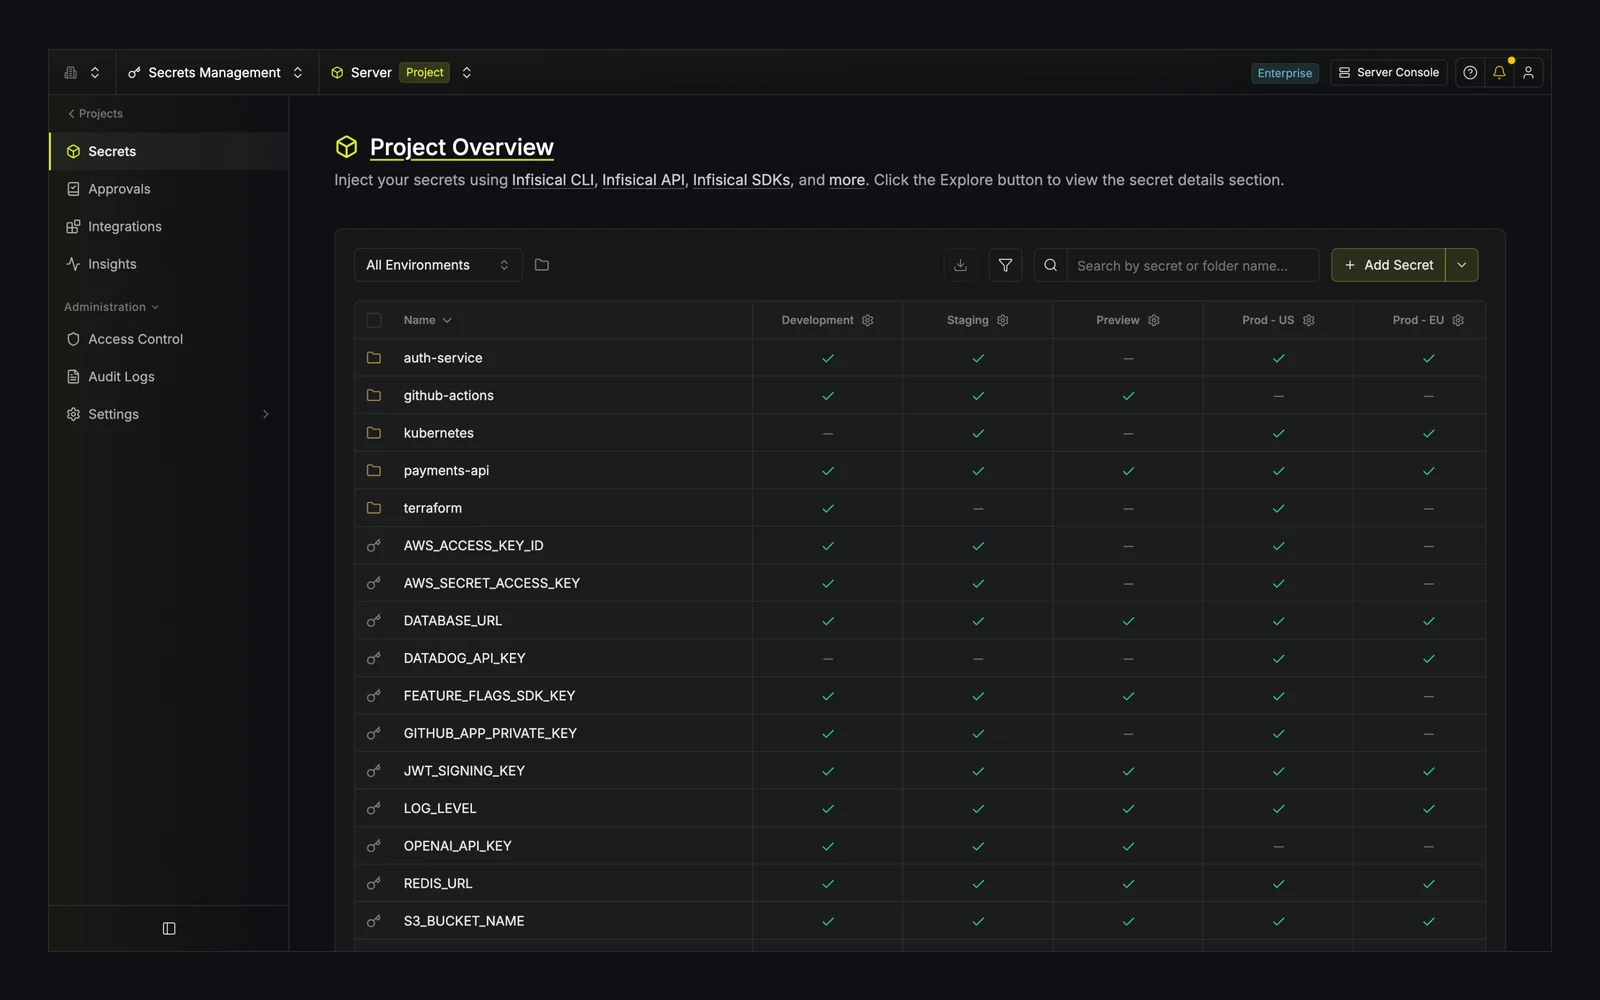
- 仪表盘:通过用户友好的界面跨项目和环境(例如开发、生产等)管理密钥。
- 密钥同步:将密钥同步到 GitHub、Vercel、AWS 等平台,并使用 Terraform、Ansible 等工具。
- 密钥版本控制 和 时间点恢复:跟踪每个密钥和项目状态;在需要时回滚。
- 密钥轮换:为 PostgreSQL、MySQL、AWS IAM 等服务定期轮换密钥。
- 动态密钥:为 PostgreSQL、MySQL、RabbitMQ 等服务按需生成临时密钥。
- 密钥共享:通过链接与任何人共享密钥,该链接在设定的时间或查看次数后过期。
- Infisical Kubernetes Operator:将密钥交付到你的 Kubernetes 工作负载,并自动重新加载部署。
- Infisical Agent:无需修改任何代码逻辑即可将密钥注入应用程序。
- 蜜罐令牌:在真实密钥旁放置诱饵凭据,一旦有人尝试使用它们就立即收到警报。
密钥扫描
查找已提交到代码中的密钥,并阻止添加新密钥的提交。
- 仓库扫描:扫描你的 GitHub、GitLab 和 Bitbucket 仓库的完整历史以及每次新推送,然后在 Infisical 中查看扫描结果。
- 本地扫描:从 CLI 扫描文件、目录和 git 历史,并安装预提交钩子,以阻止任何包含密钥的提交。
证书管理
从内部或外部 CA 签发、跟踪和续订 X.509 证书,并对软件制品进行签名。
- 内部 CA:直接在 Infisical 中创建和管理私有 CA 层级结构。
- 外部 CA:与 Let’s Encrypt、DigiCert、Microsoft AD CS 等第三方证书颁发机构集成,以利用现有 PKI 基础设施或签发受公开信任的证书。
- 证书生命周期管理:创建证书配置文件和策略,以控制证书的签发方式,包括 注册方式(如 API、ACME、EST 或 SCEP)。通过 CRL 和清单跟踪,管理从签发到续期和吊销的完整生命周期。
- 证书发现:扫描网络以发现证书,并在 Infisical 中跟踪它们。
- 证书同步:将证书同步到 AWS Certificate Manager 和 Azure Key Vault 等外部平台。
- 告警:在证书被签发、续期、吊销或即将过期时收到通知。
- 代码签名:使用托管的代码签名证书、集中审批和完整审计跟踪,对容器、安装程序和软件包等软件制品进行签名。
Infisical 密钥管理系统(KMS)
将加密密钥保存在 Infisical 中,并通过 API 使用它们,从而使你的应用程序无需持有密钥。
- 加密密钥:在 Infisical UI 中或通过 API 创建密钥,然后对其进行轮换、导入和导出。
- 加密操作:加密和解密数据、对数据签名并验证签名,以及生成和验证 MAC。
- KMIP:让存储阵列、数据库和其他 KMIP 客户端在 Infisical 中管理它们的密钥。
- 集成:将你的密钥用于 Kubernetes 静态加密和 Sigstore Cosign 签名。
特权访问管理(PAM)
通过基于策略的控制、审批和完整的会话可见性,管理和保护对数据库和服务器等关键基础设施的访问。