

新发布Sep 9, 2026
CyberStrikeAI v1.7.18
AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。
CyberStrikeAI
CyberStrikeAI 是 AI 原生网络安全的智能执行中枢——让意图转化为受治理的行动,让证据沉淀为运营记忆,并让每次行动优化下一次行动。
CyberStrikeAI 将规划、执行、人工监督、证据与复盘连接在同一个可审计工作空间中。项目基于 Go 构建,融合 Eino 智能体、MCP 原生工具、RAG 知识、可视化工作流以及攻击链建模与分析能力,面向已获得明确授权的安全任务。
[!IMPORTANT] 仅可对自有系统或已获得明确授权的目标使用 CyberStrikeAI。在共享或生产环境启用高风险工具、WebShell 或 C2 前,请先阅读安全模型和安全加固指南。
界面与集成预览
系统仪表盘概览
浅色模式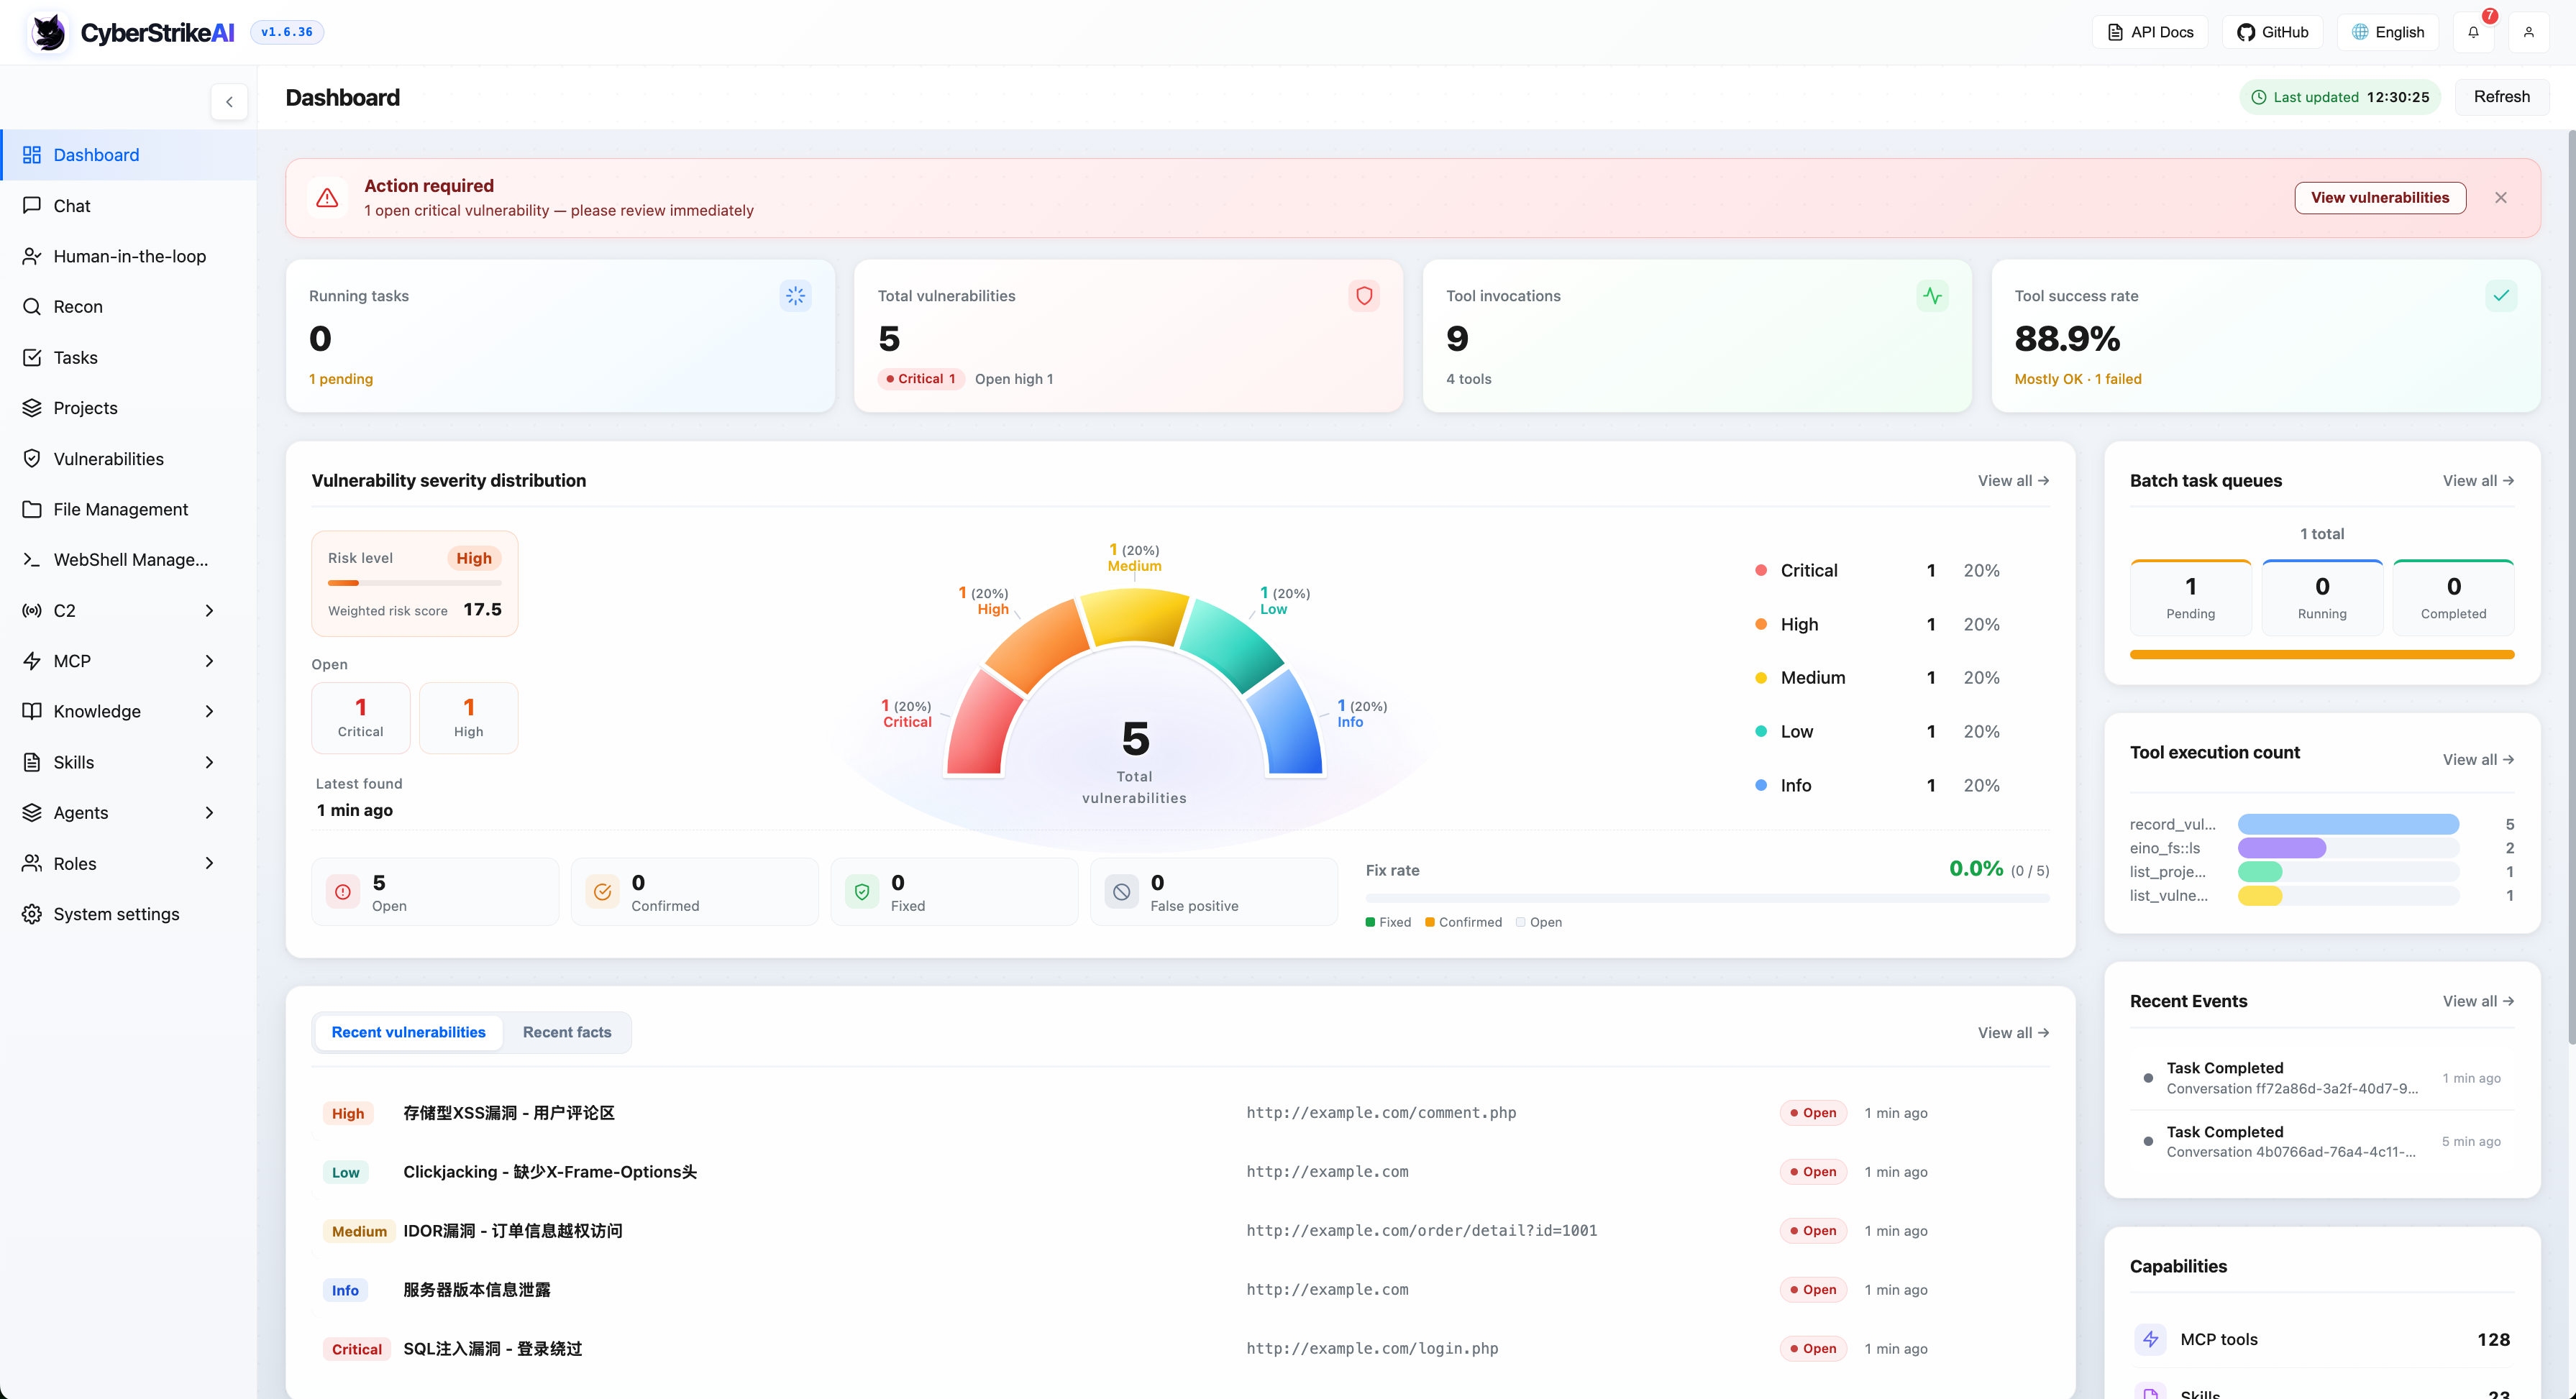
|
深色模式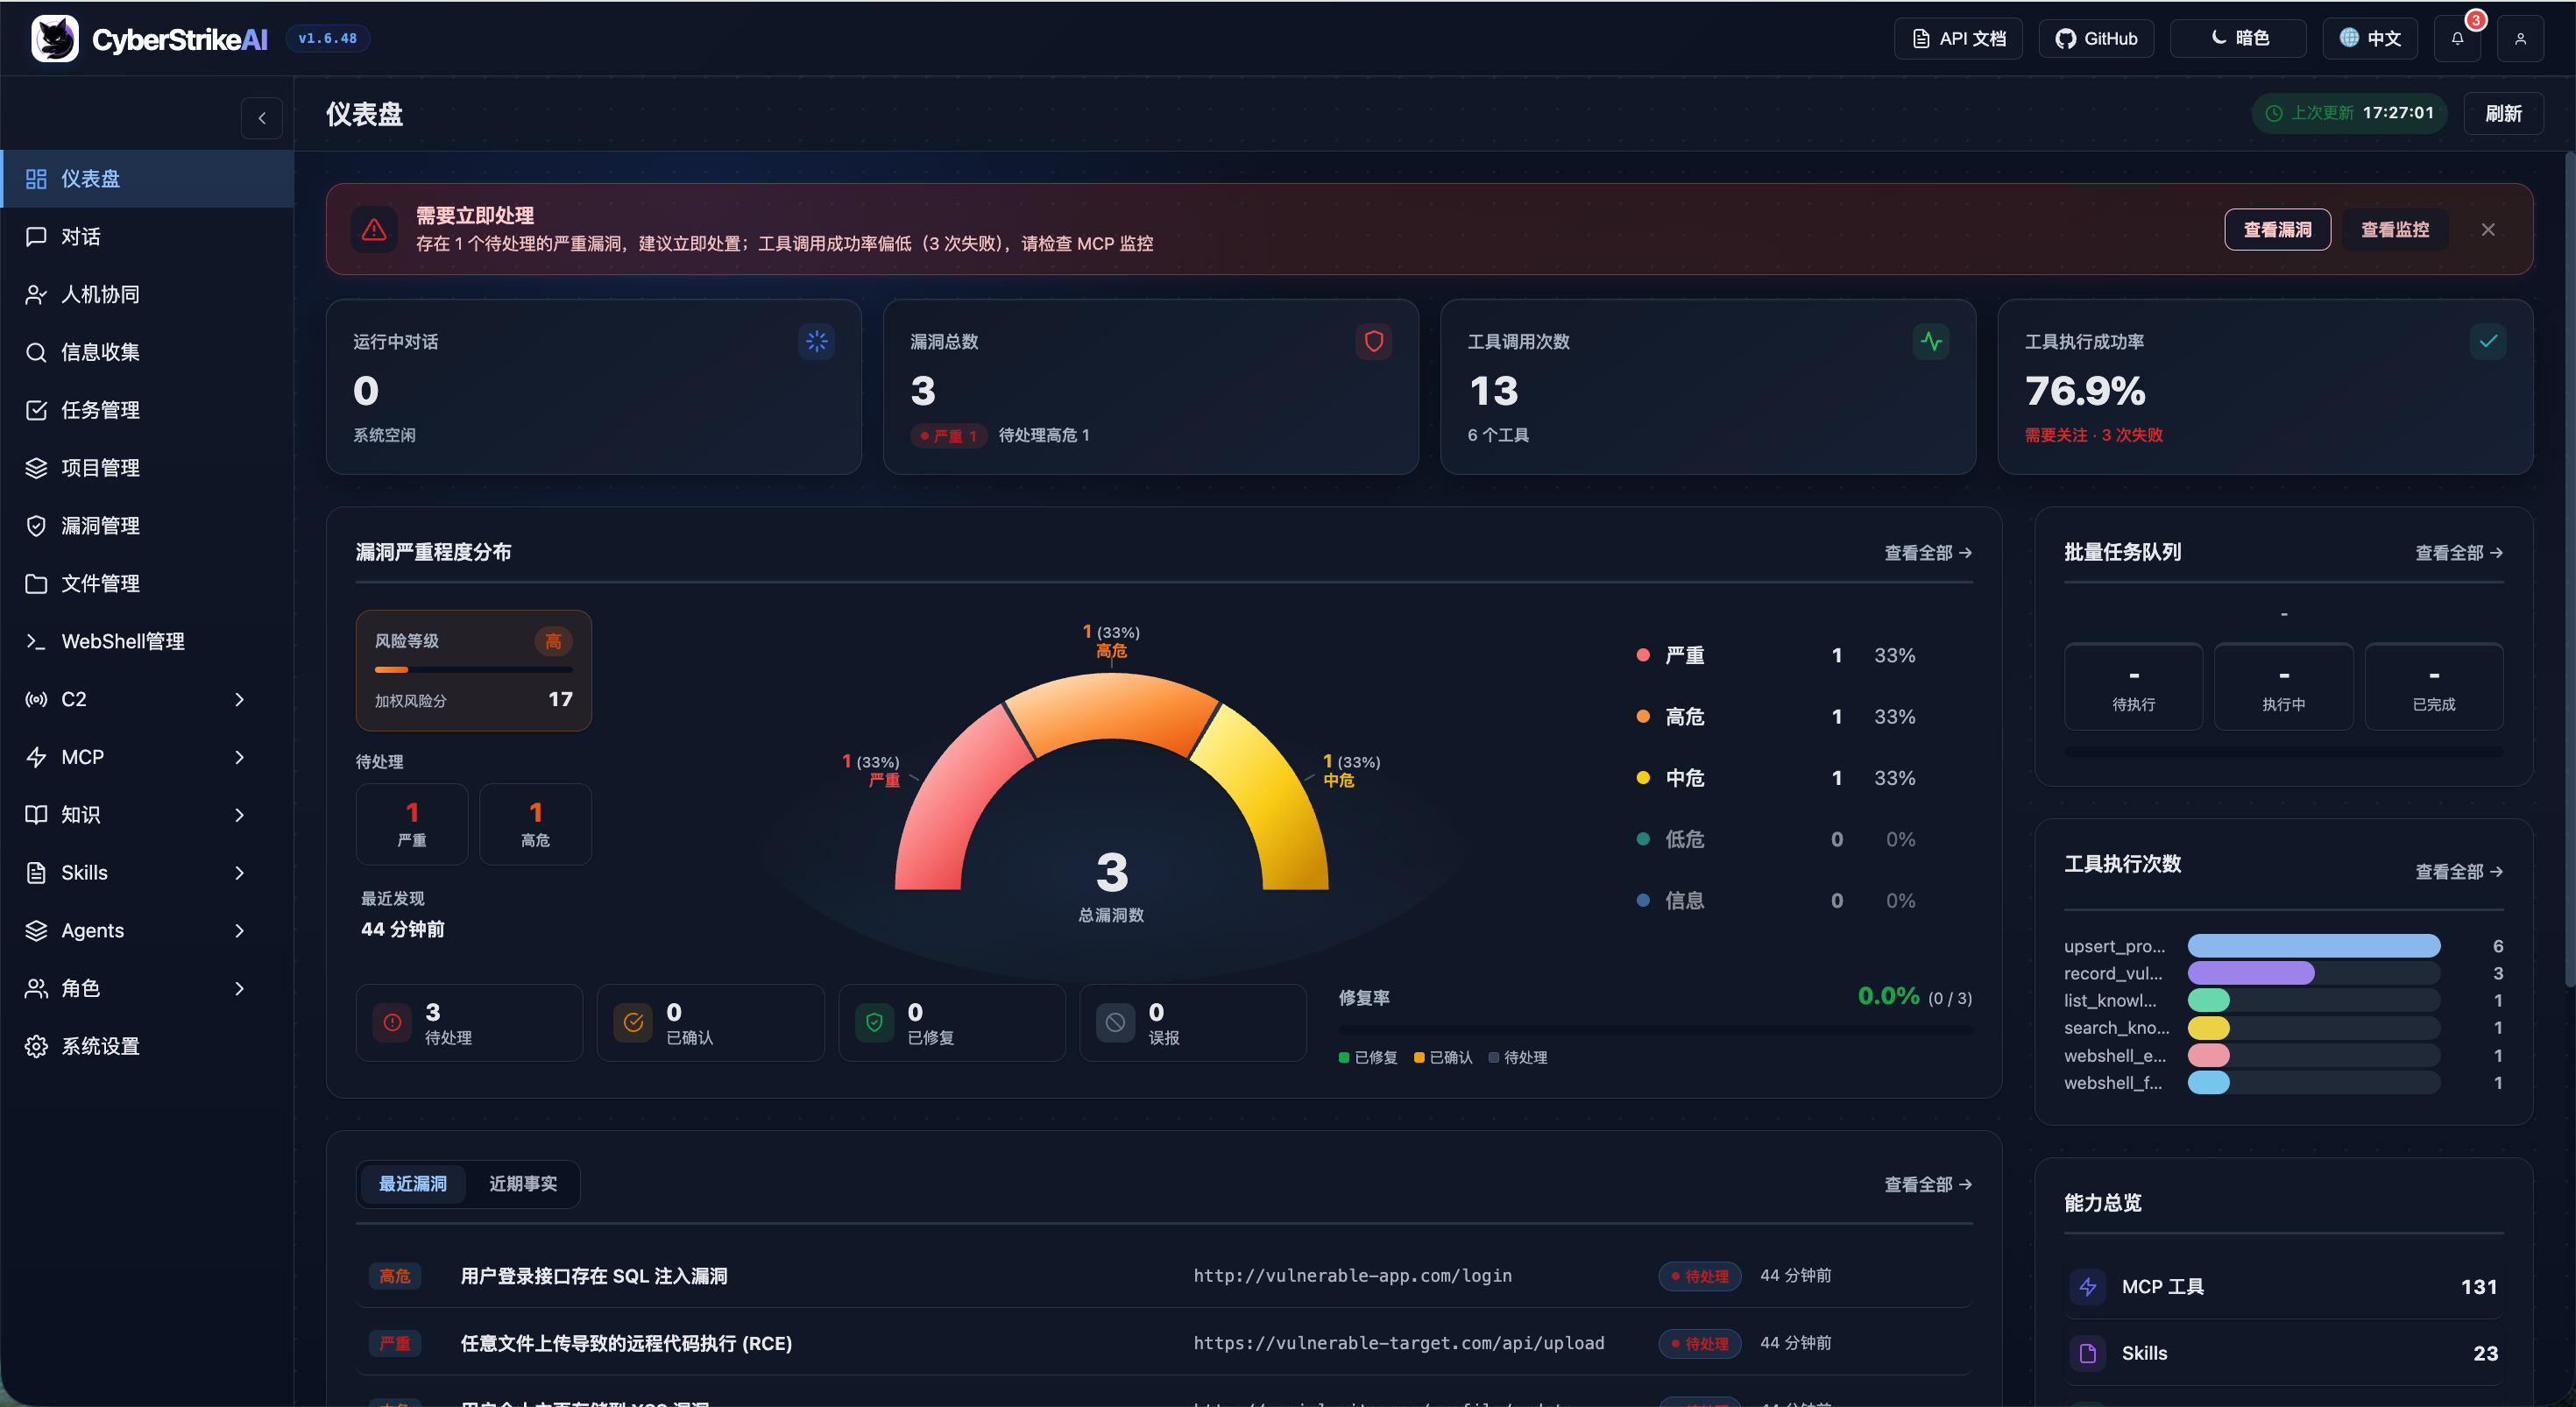
|
仪表盘提供系统运行状态、安全漏洞、工具使用情况和知识库的全面概览,帮助用户快速了解平台核心功能和当前状态。
查看更多界面截图
核心功能概览
Web 控制台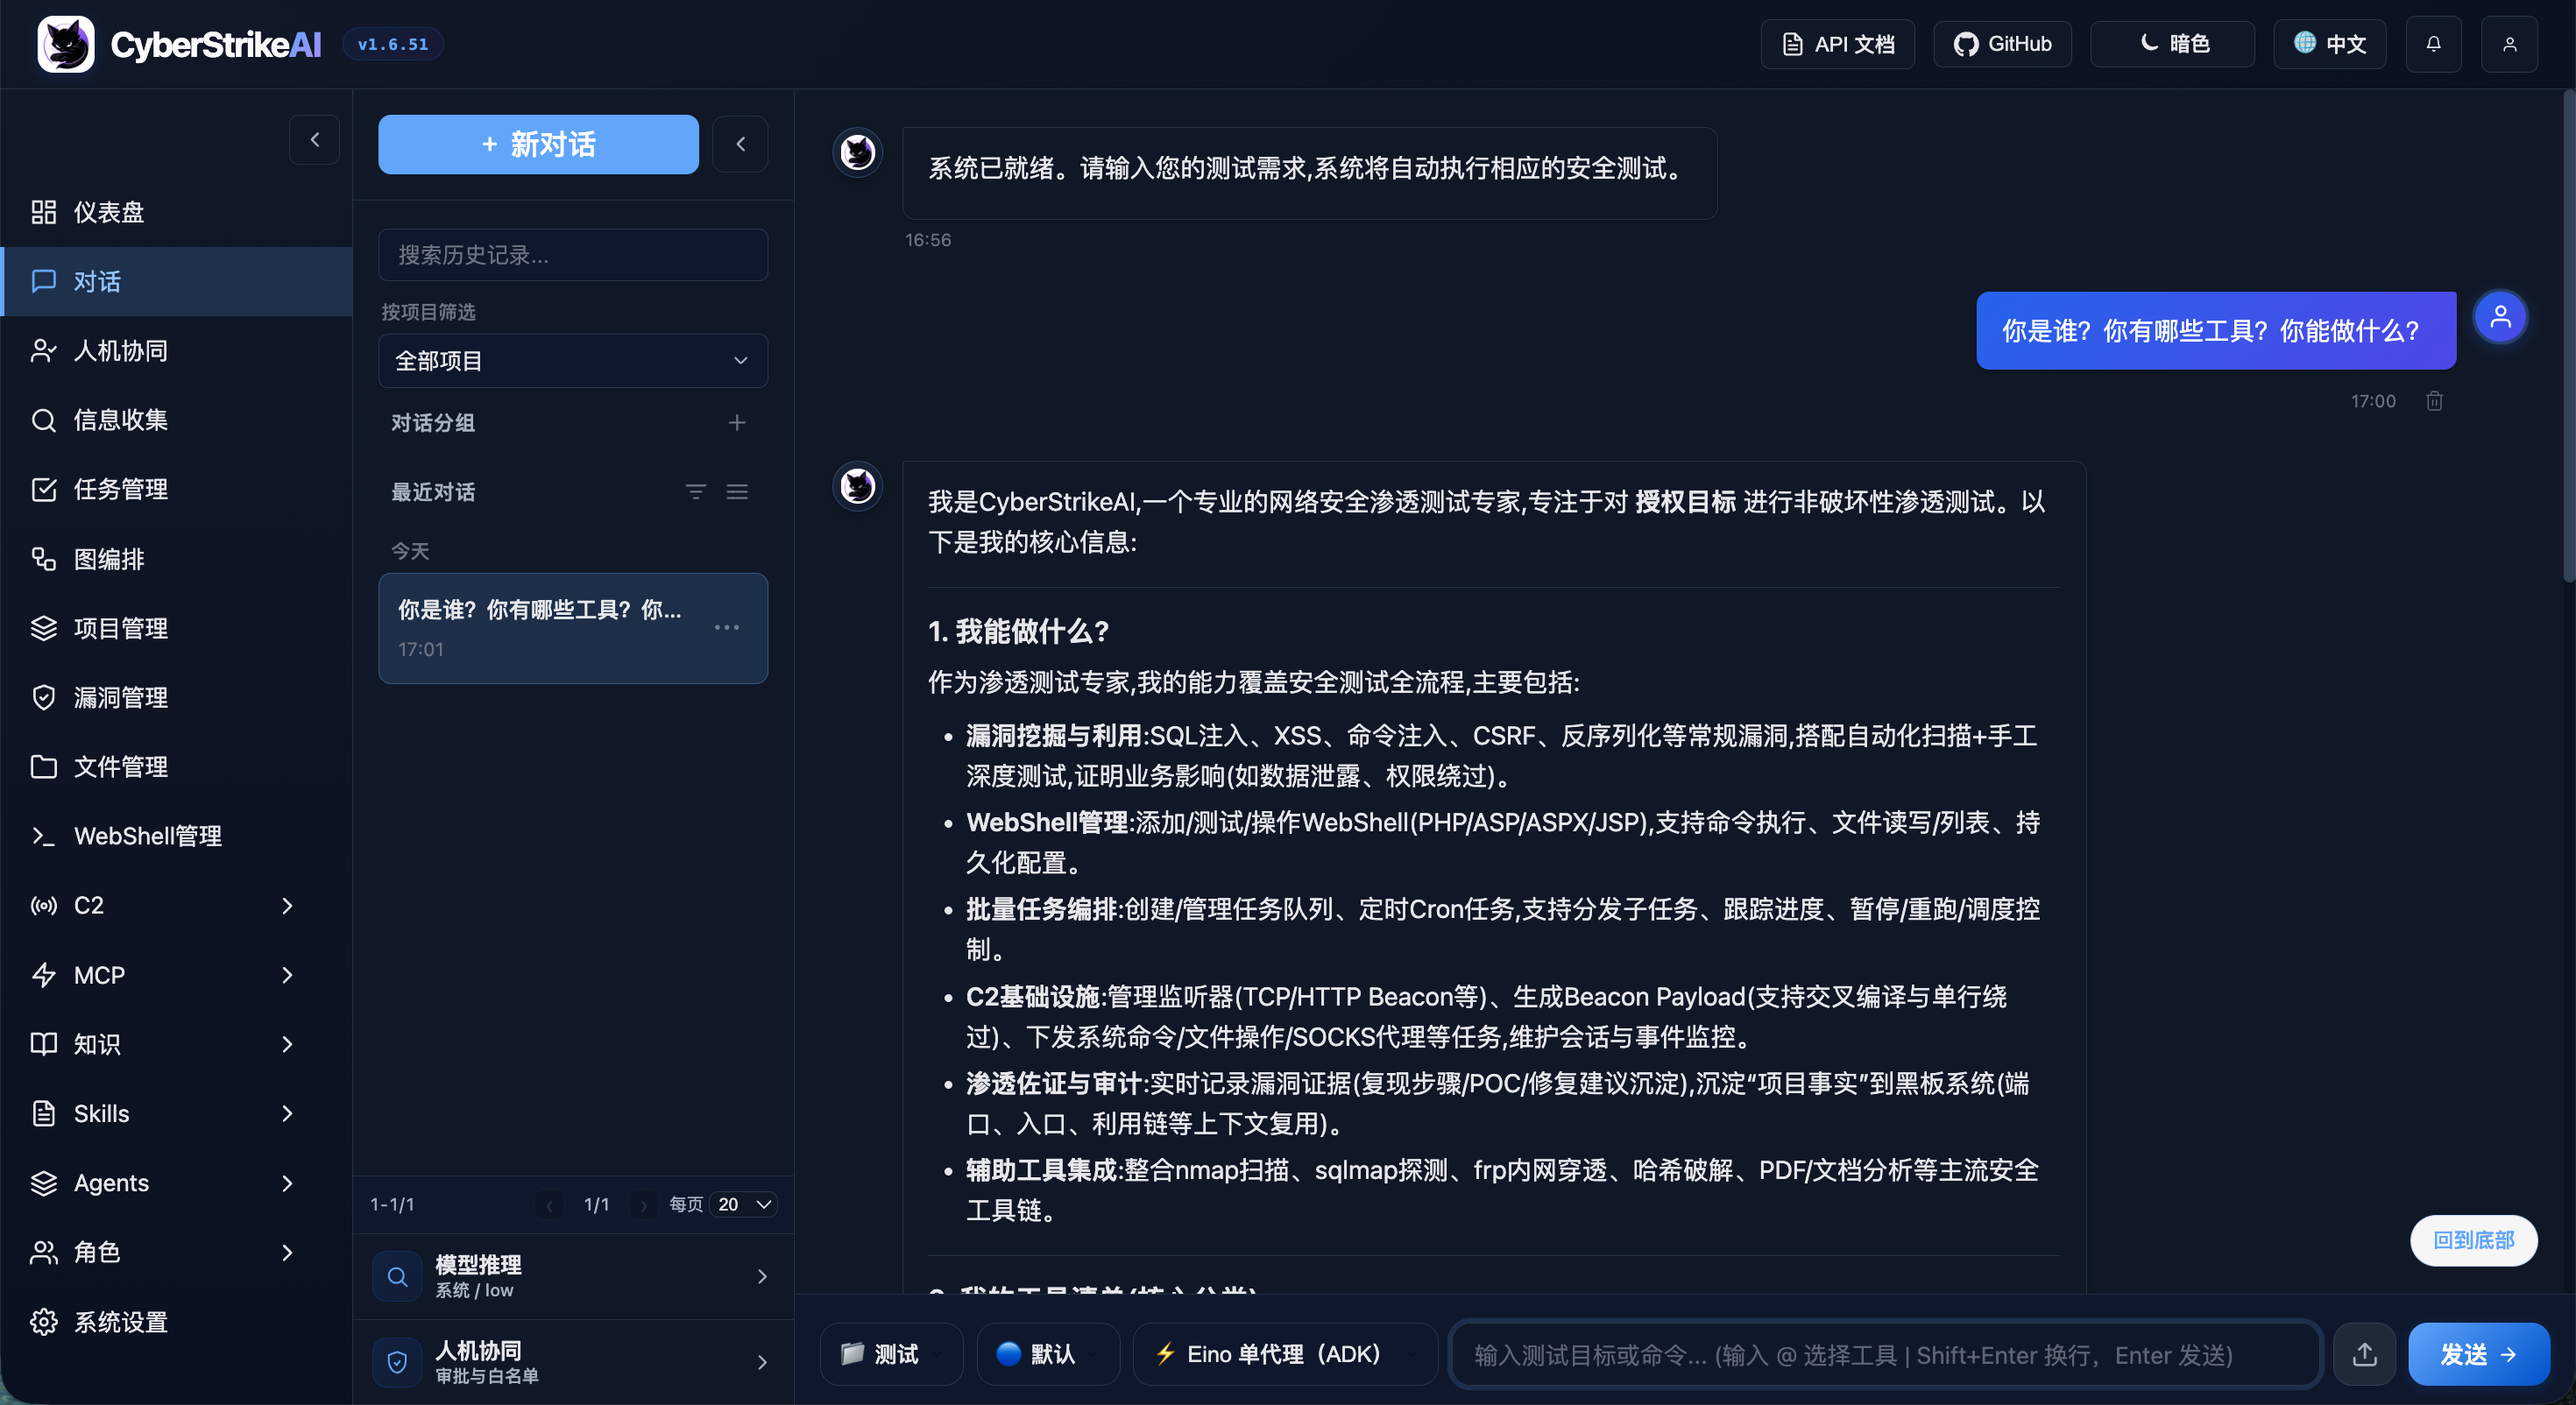
|
任务管理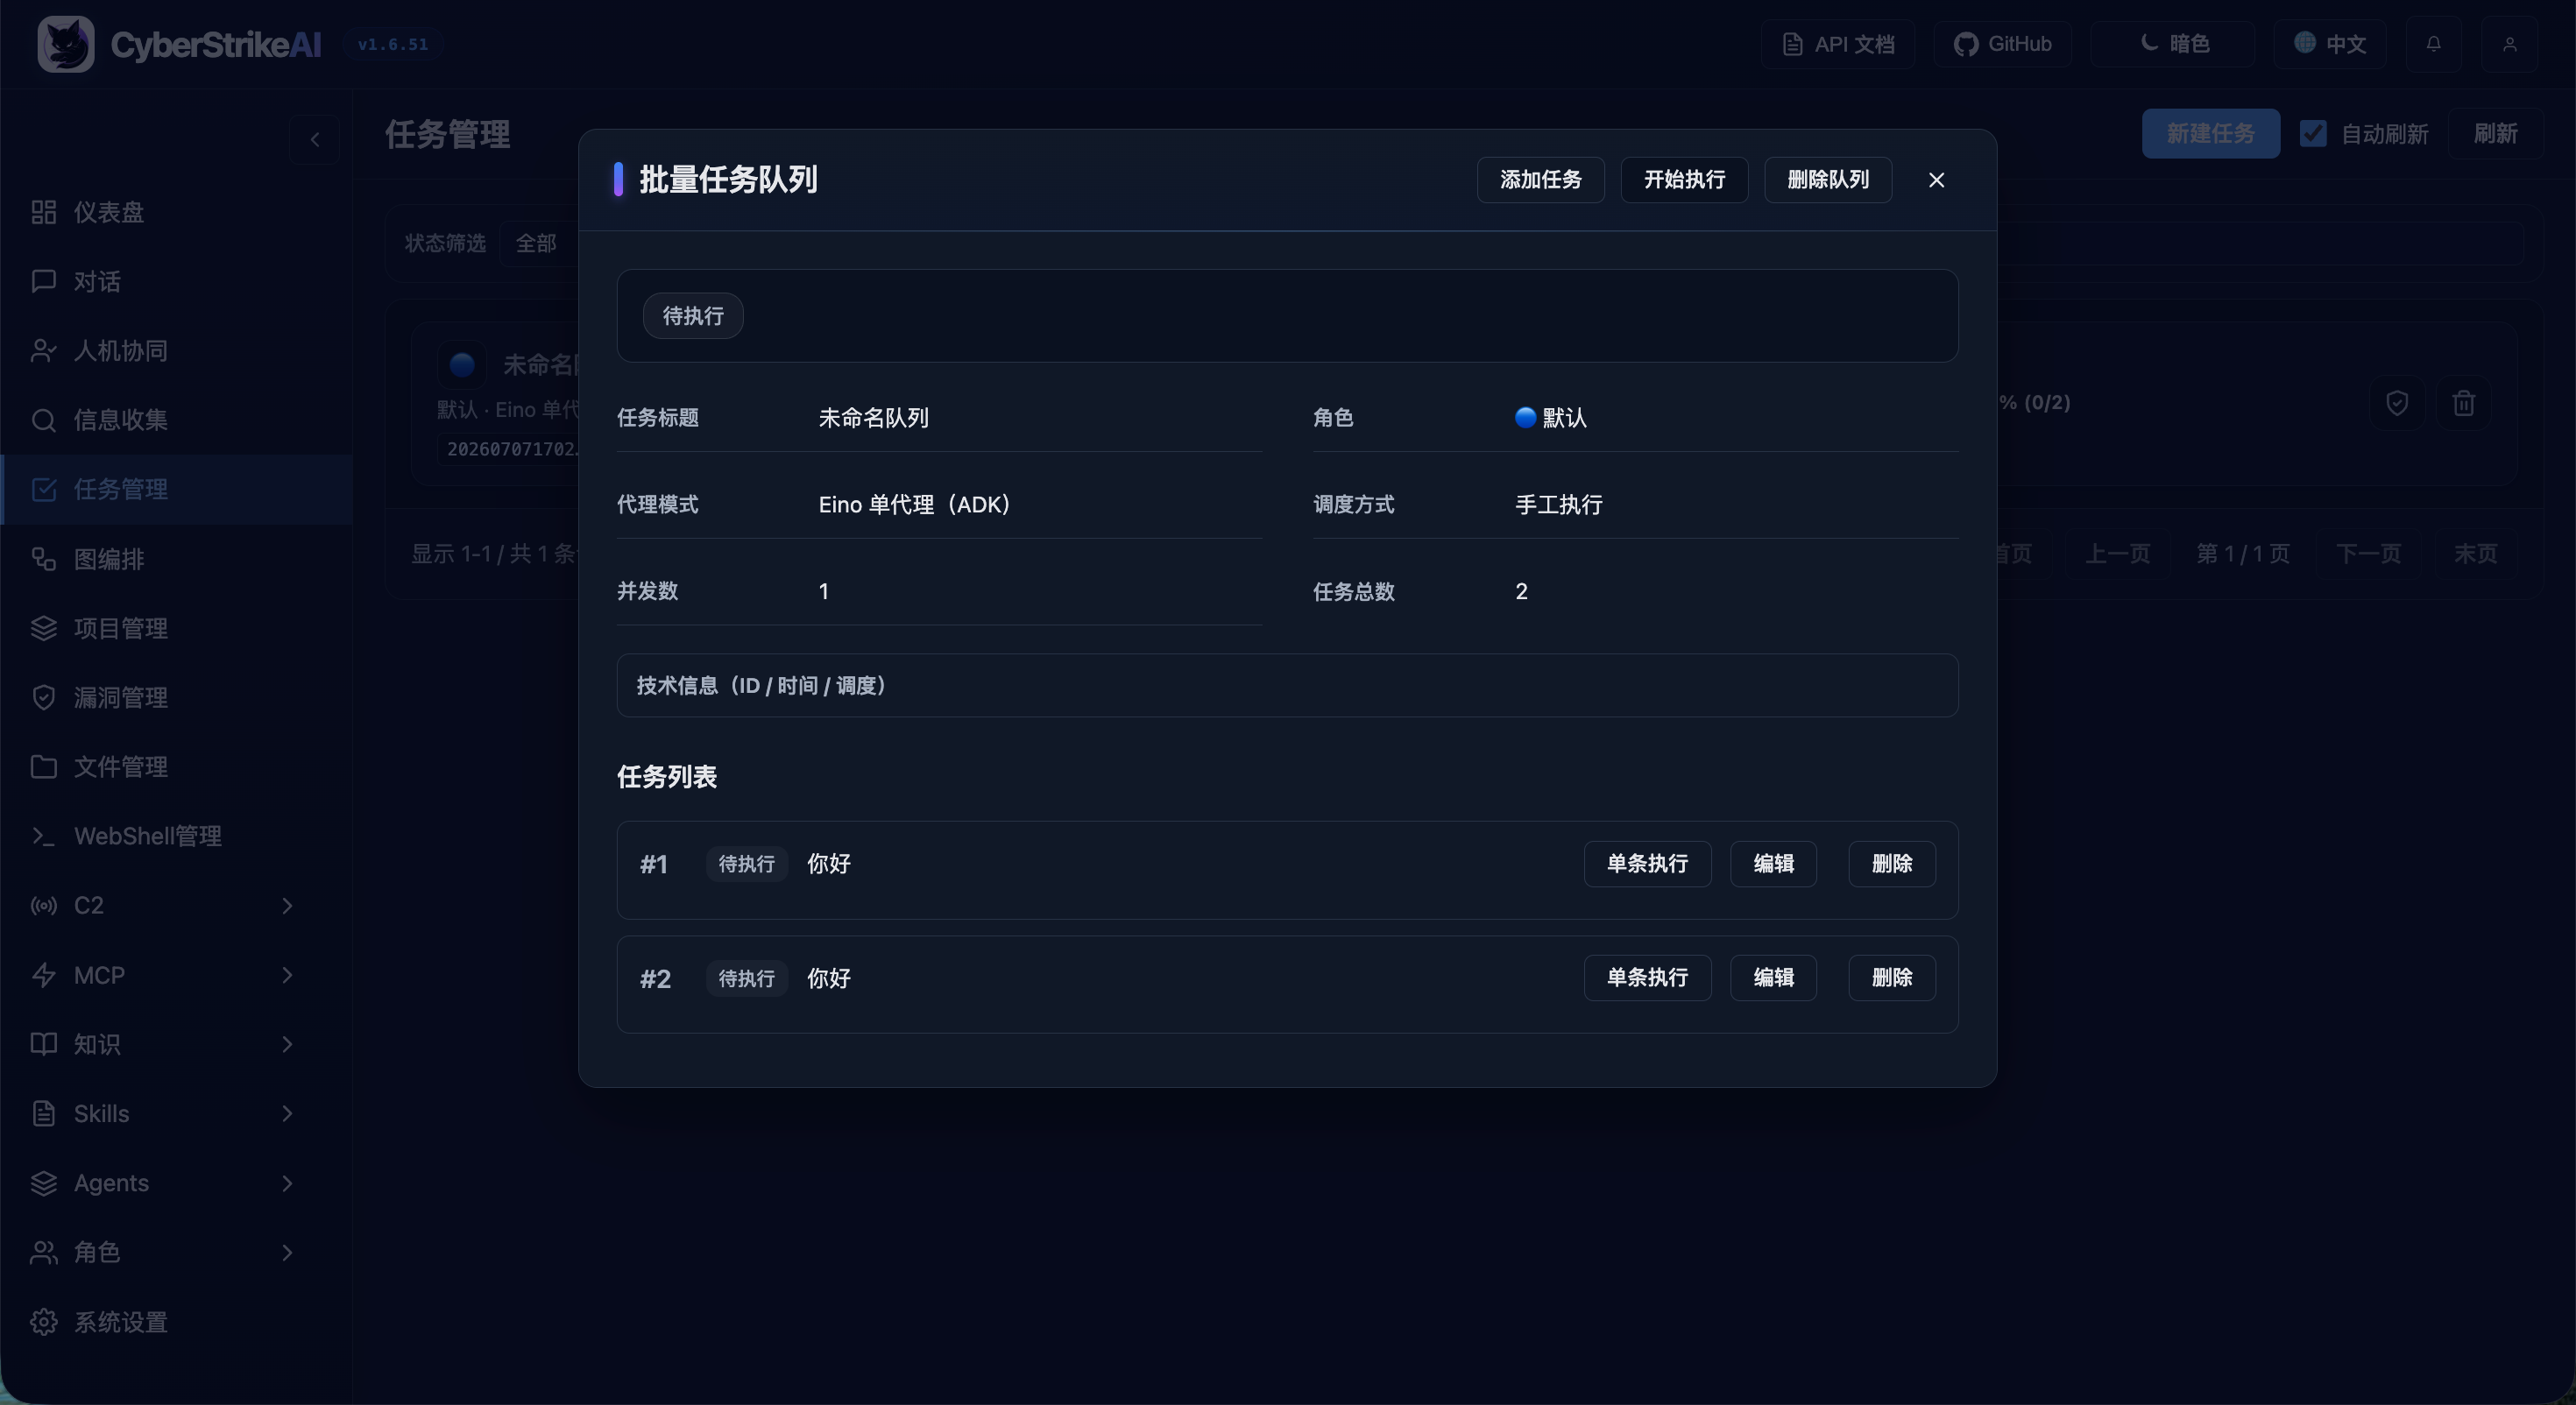
|
漏洞管理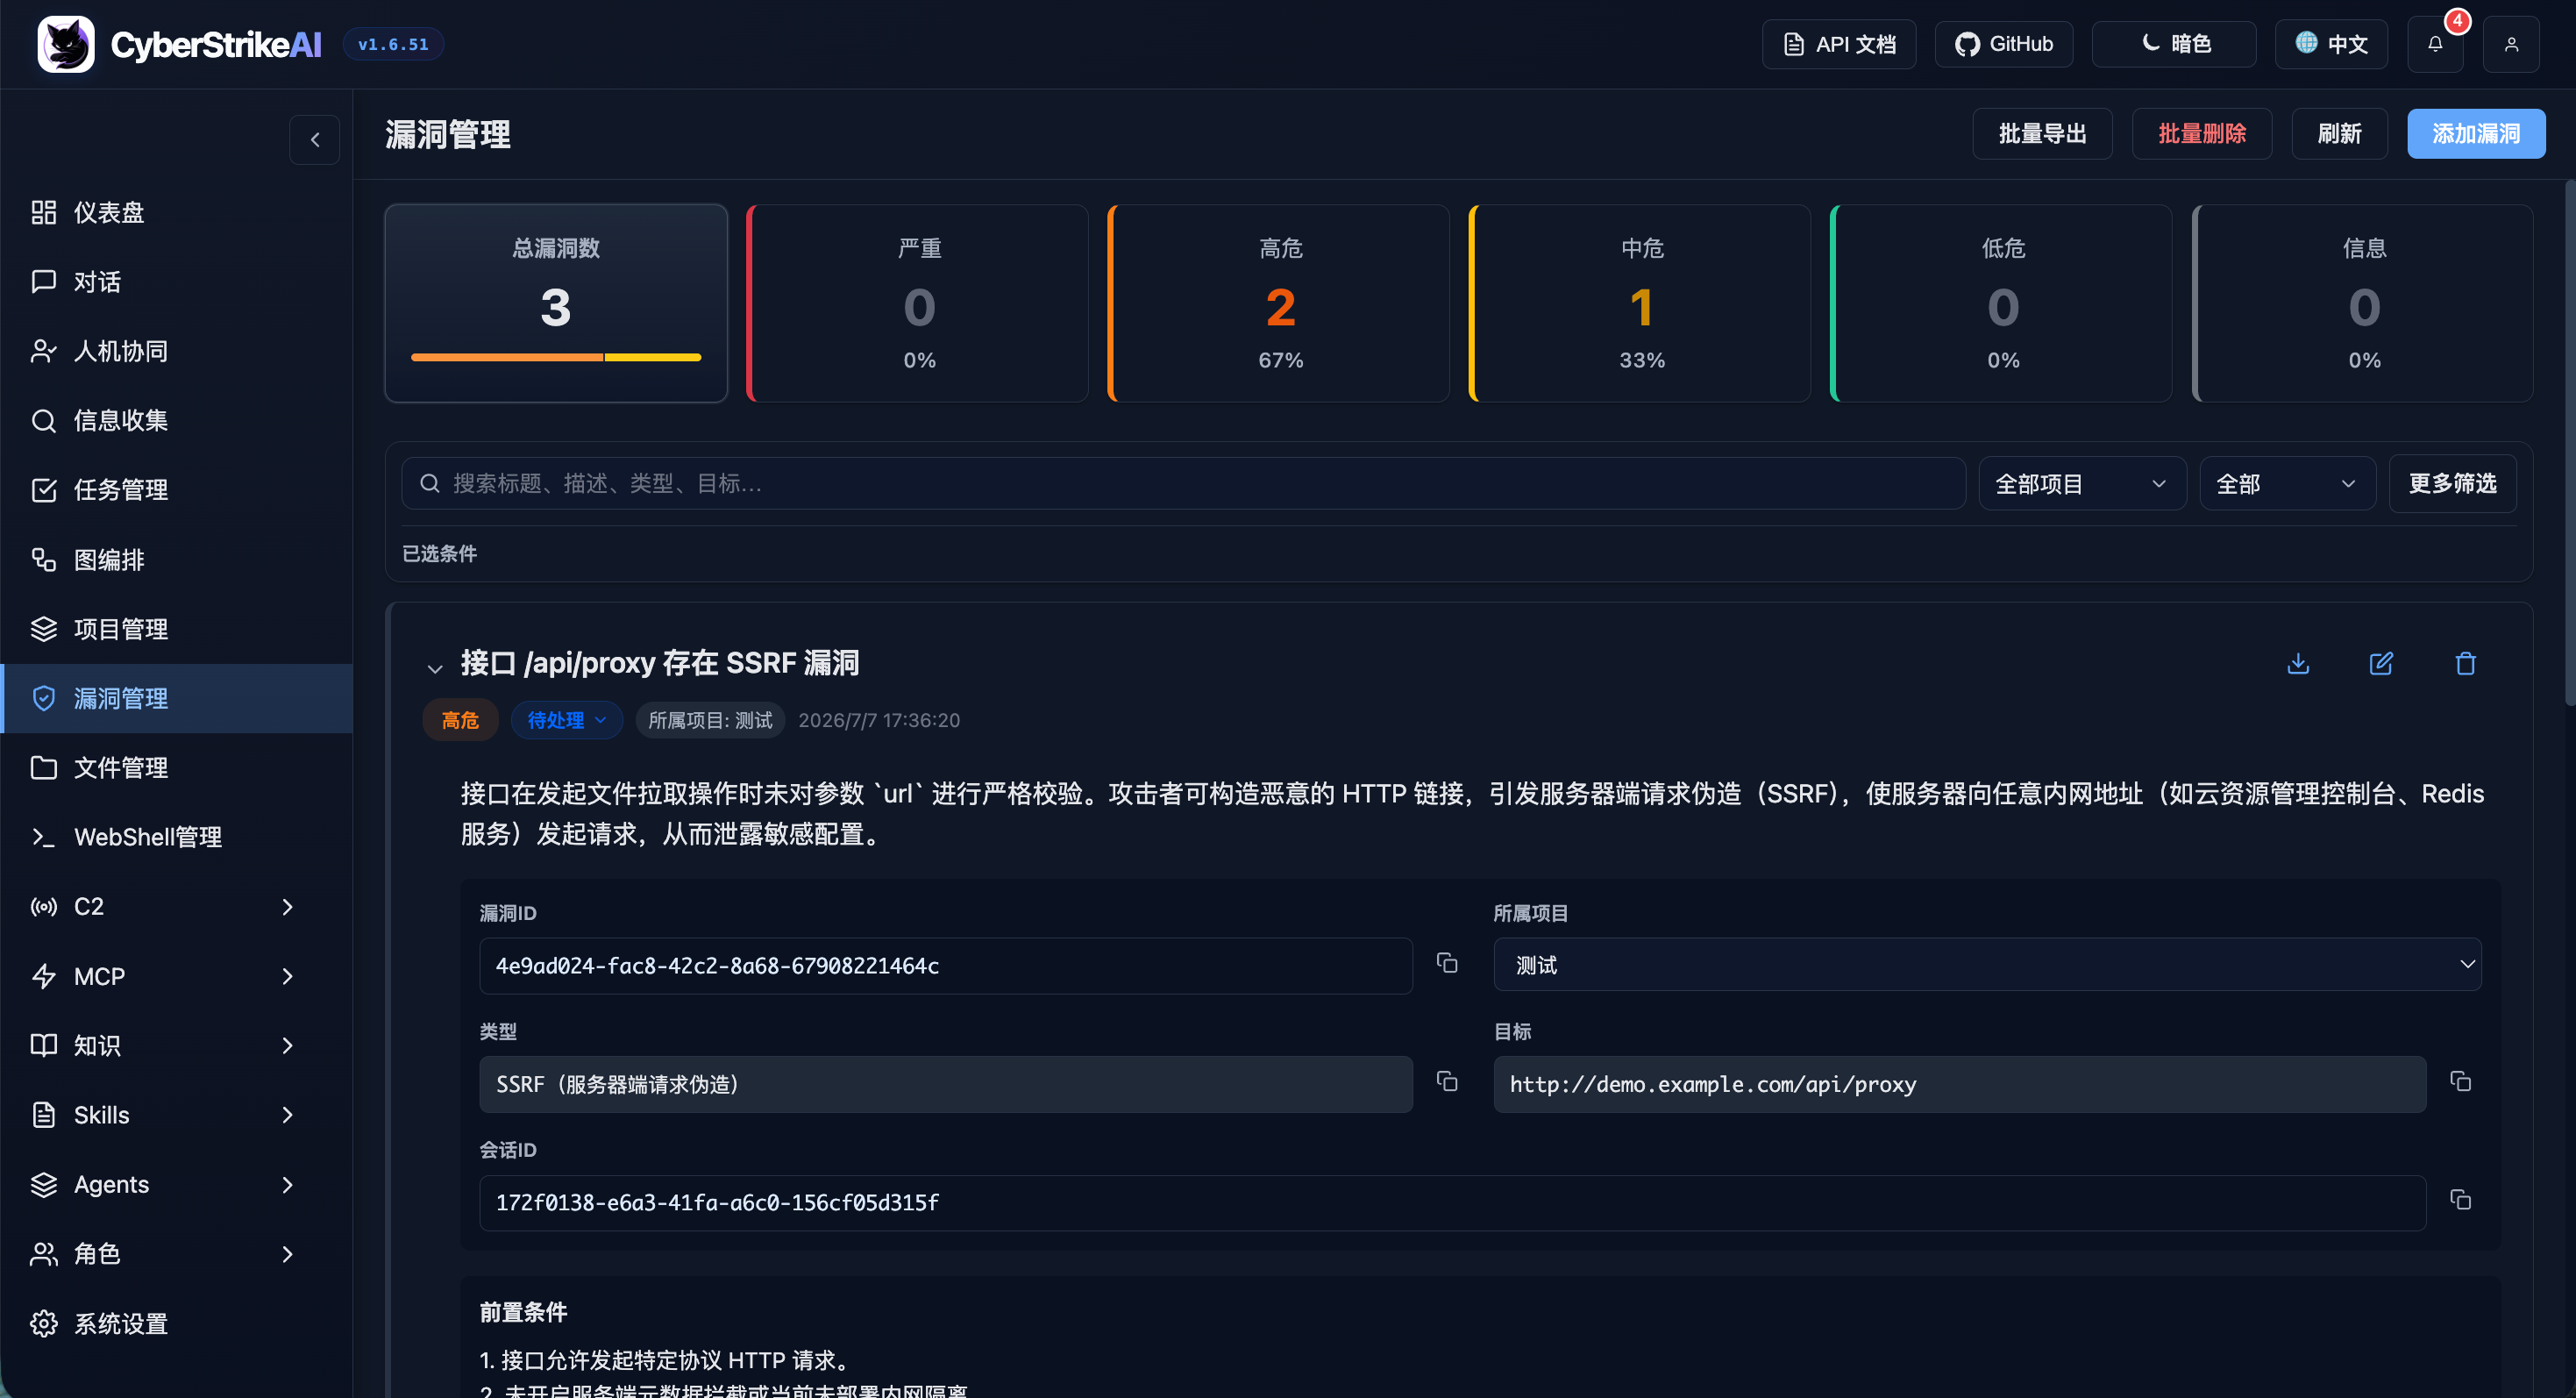
|
WebShell 管理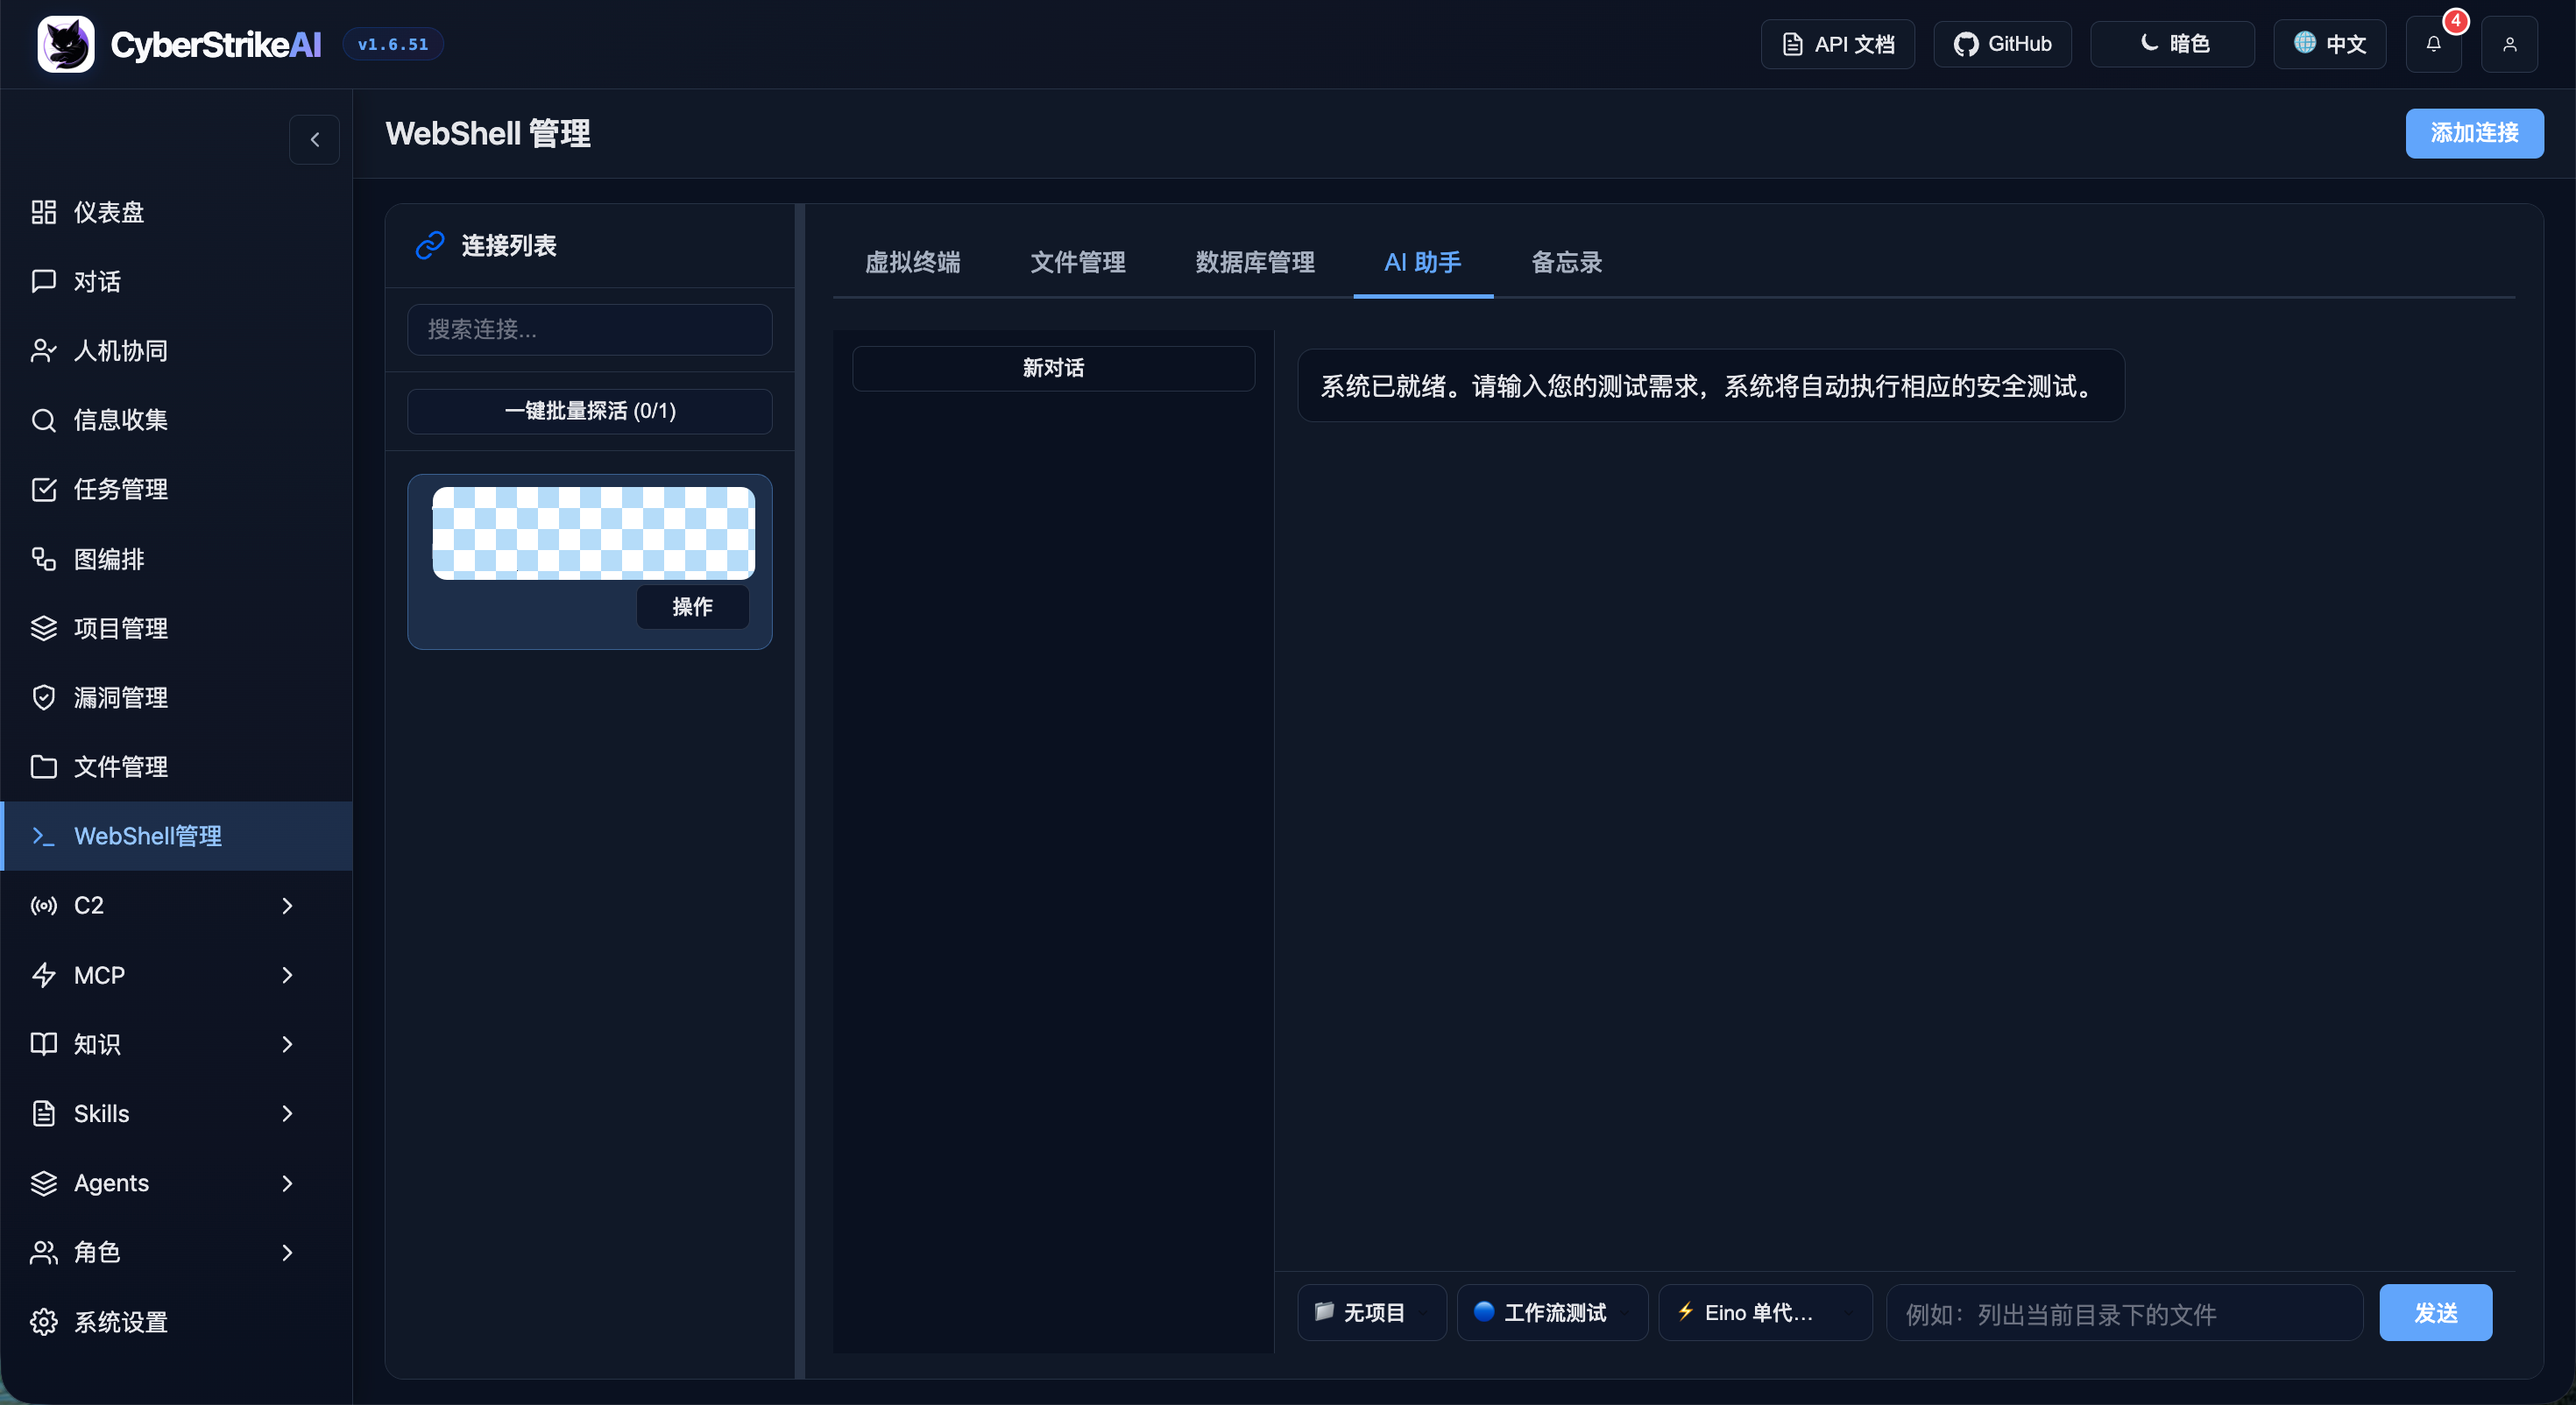
|
MCP 管理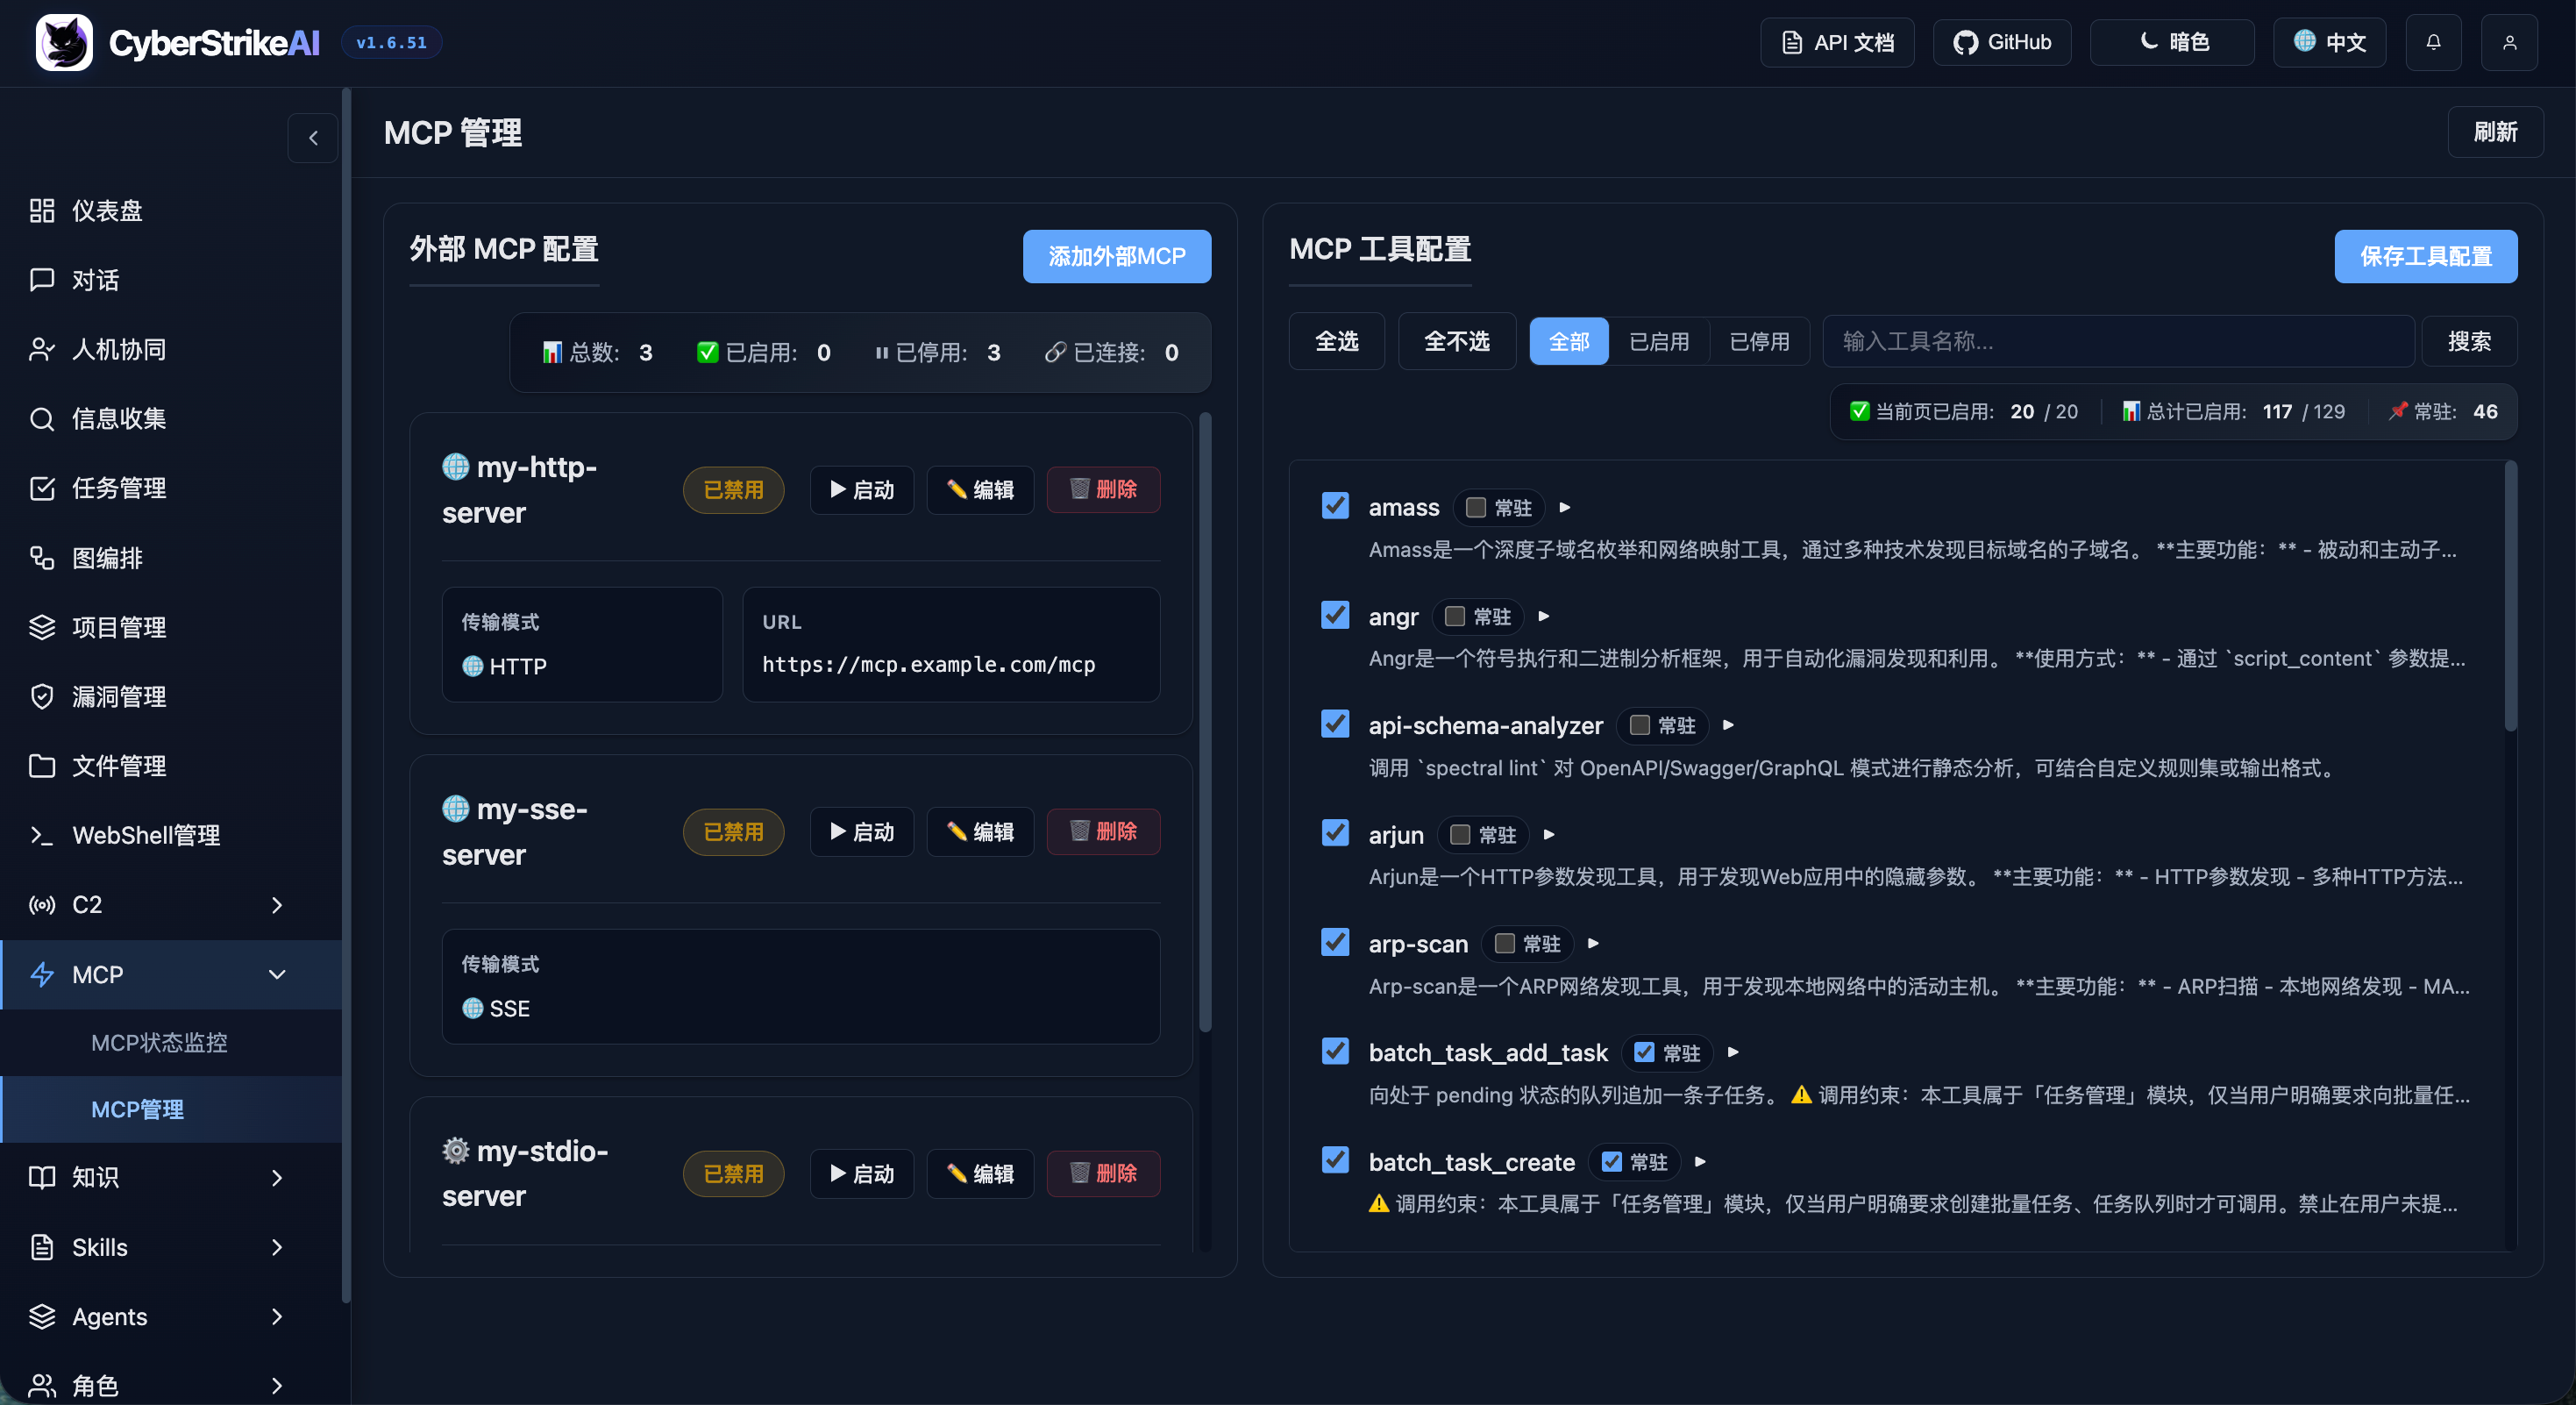
|
知识库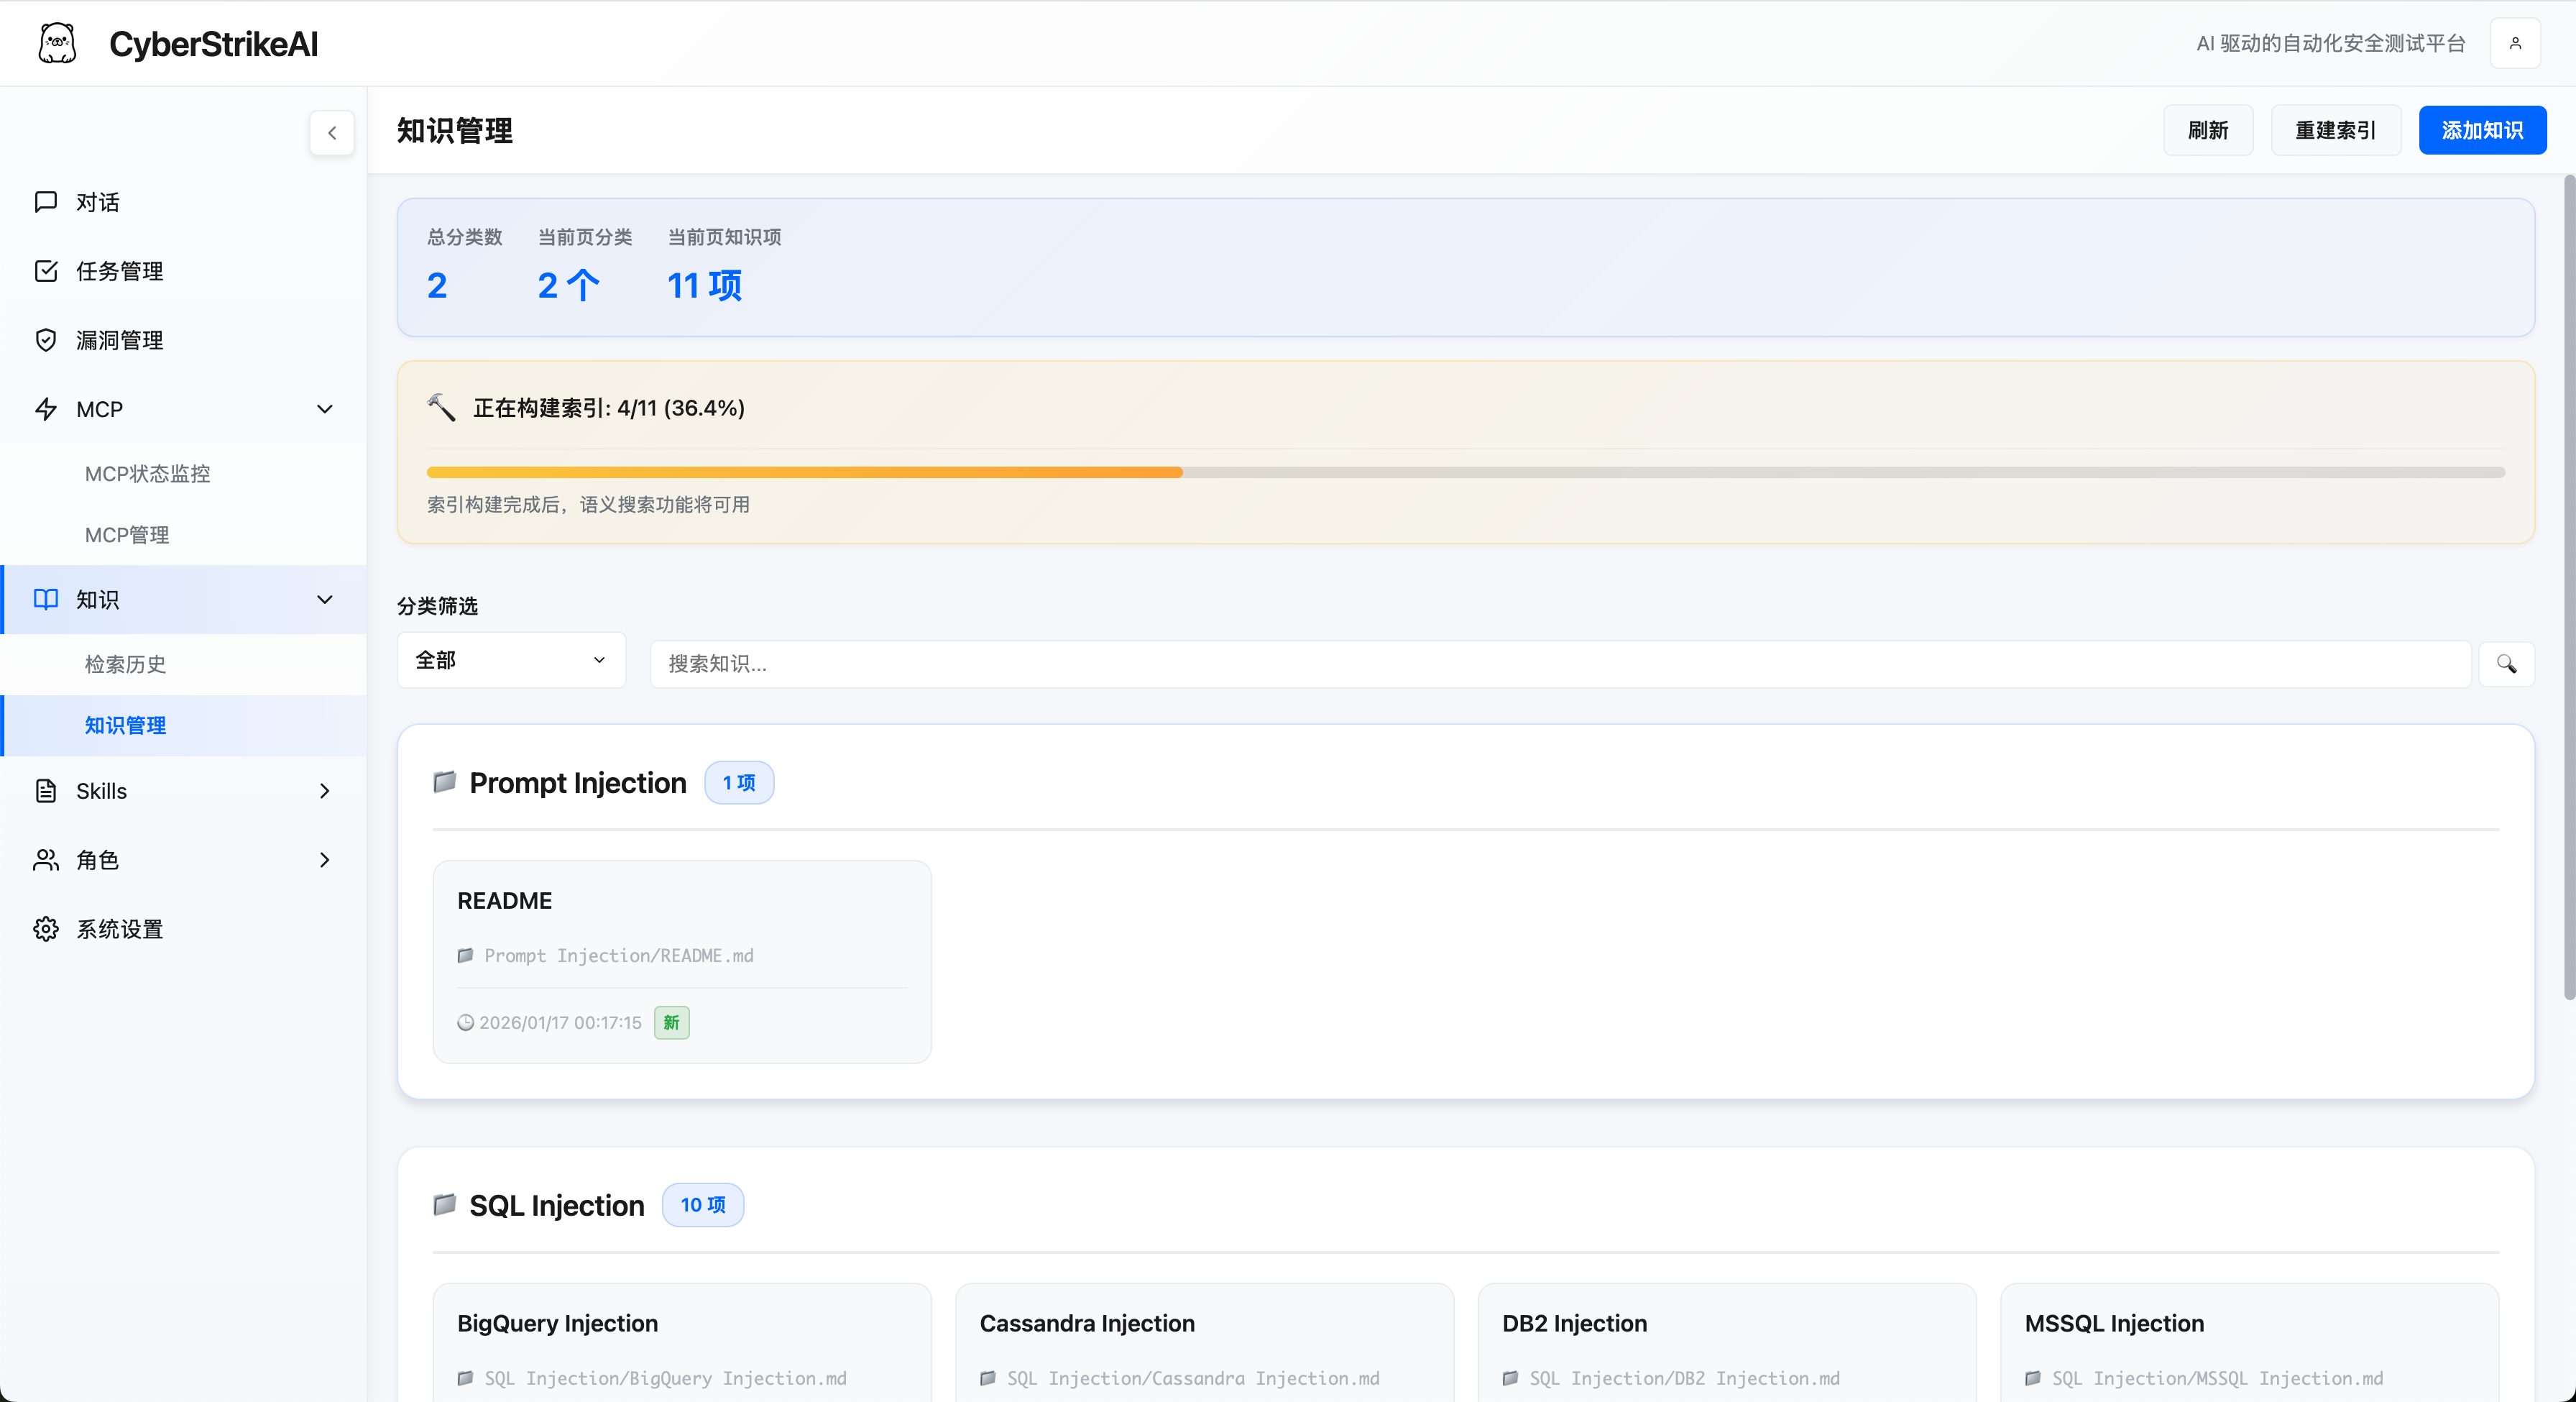
|
Skills 管理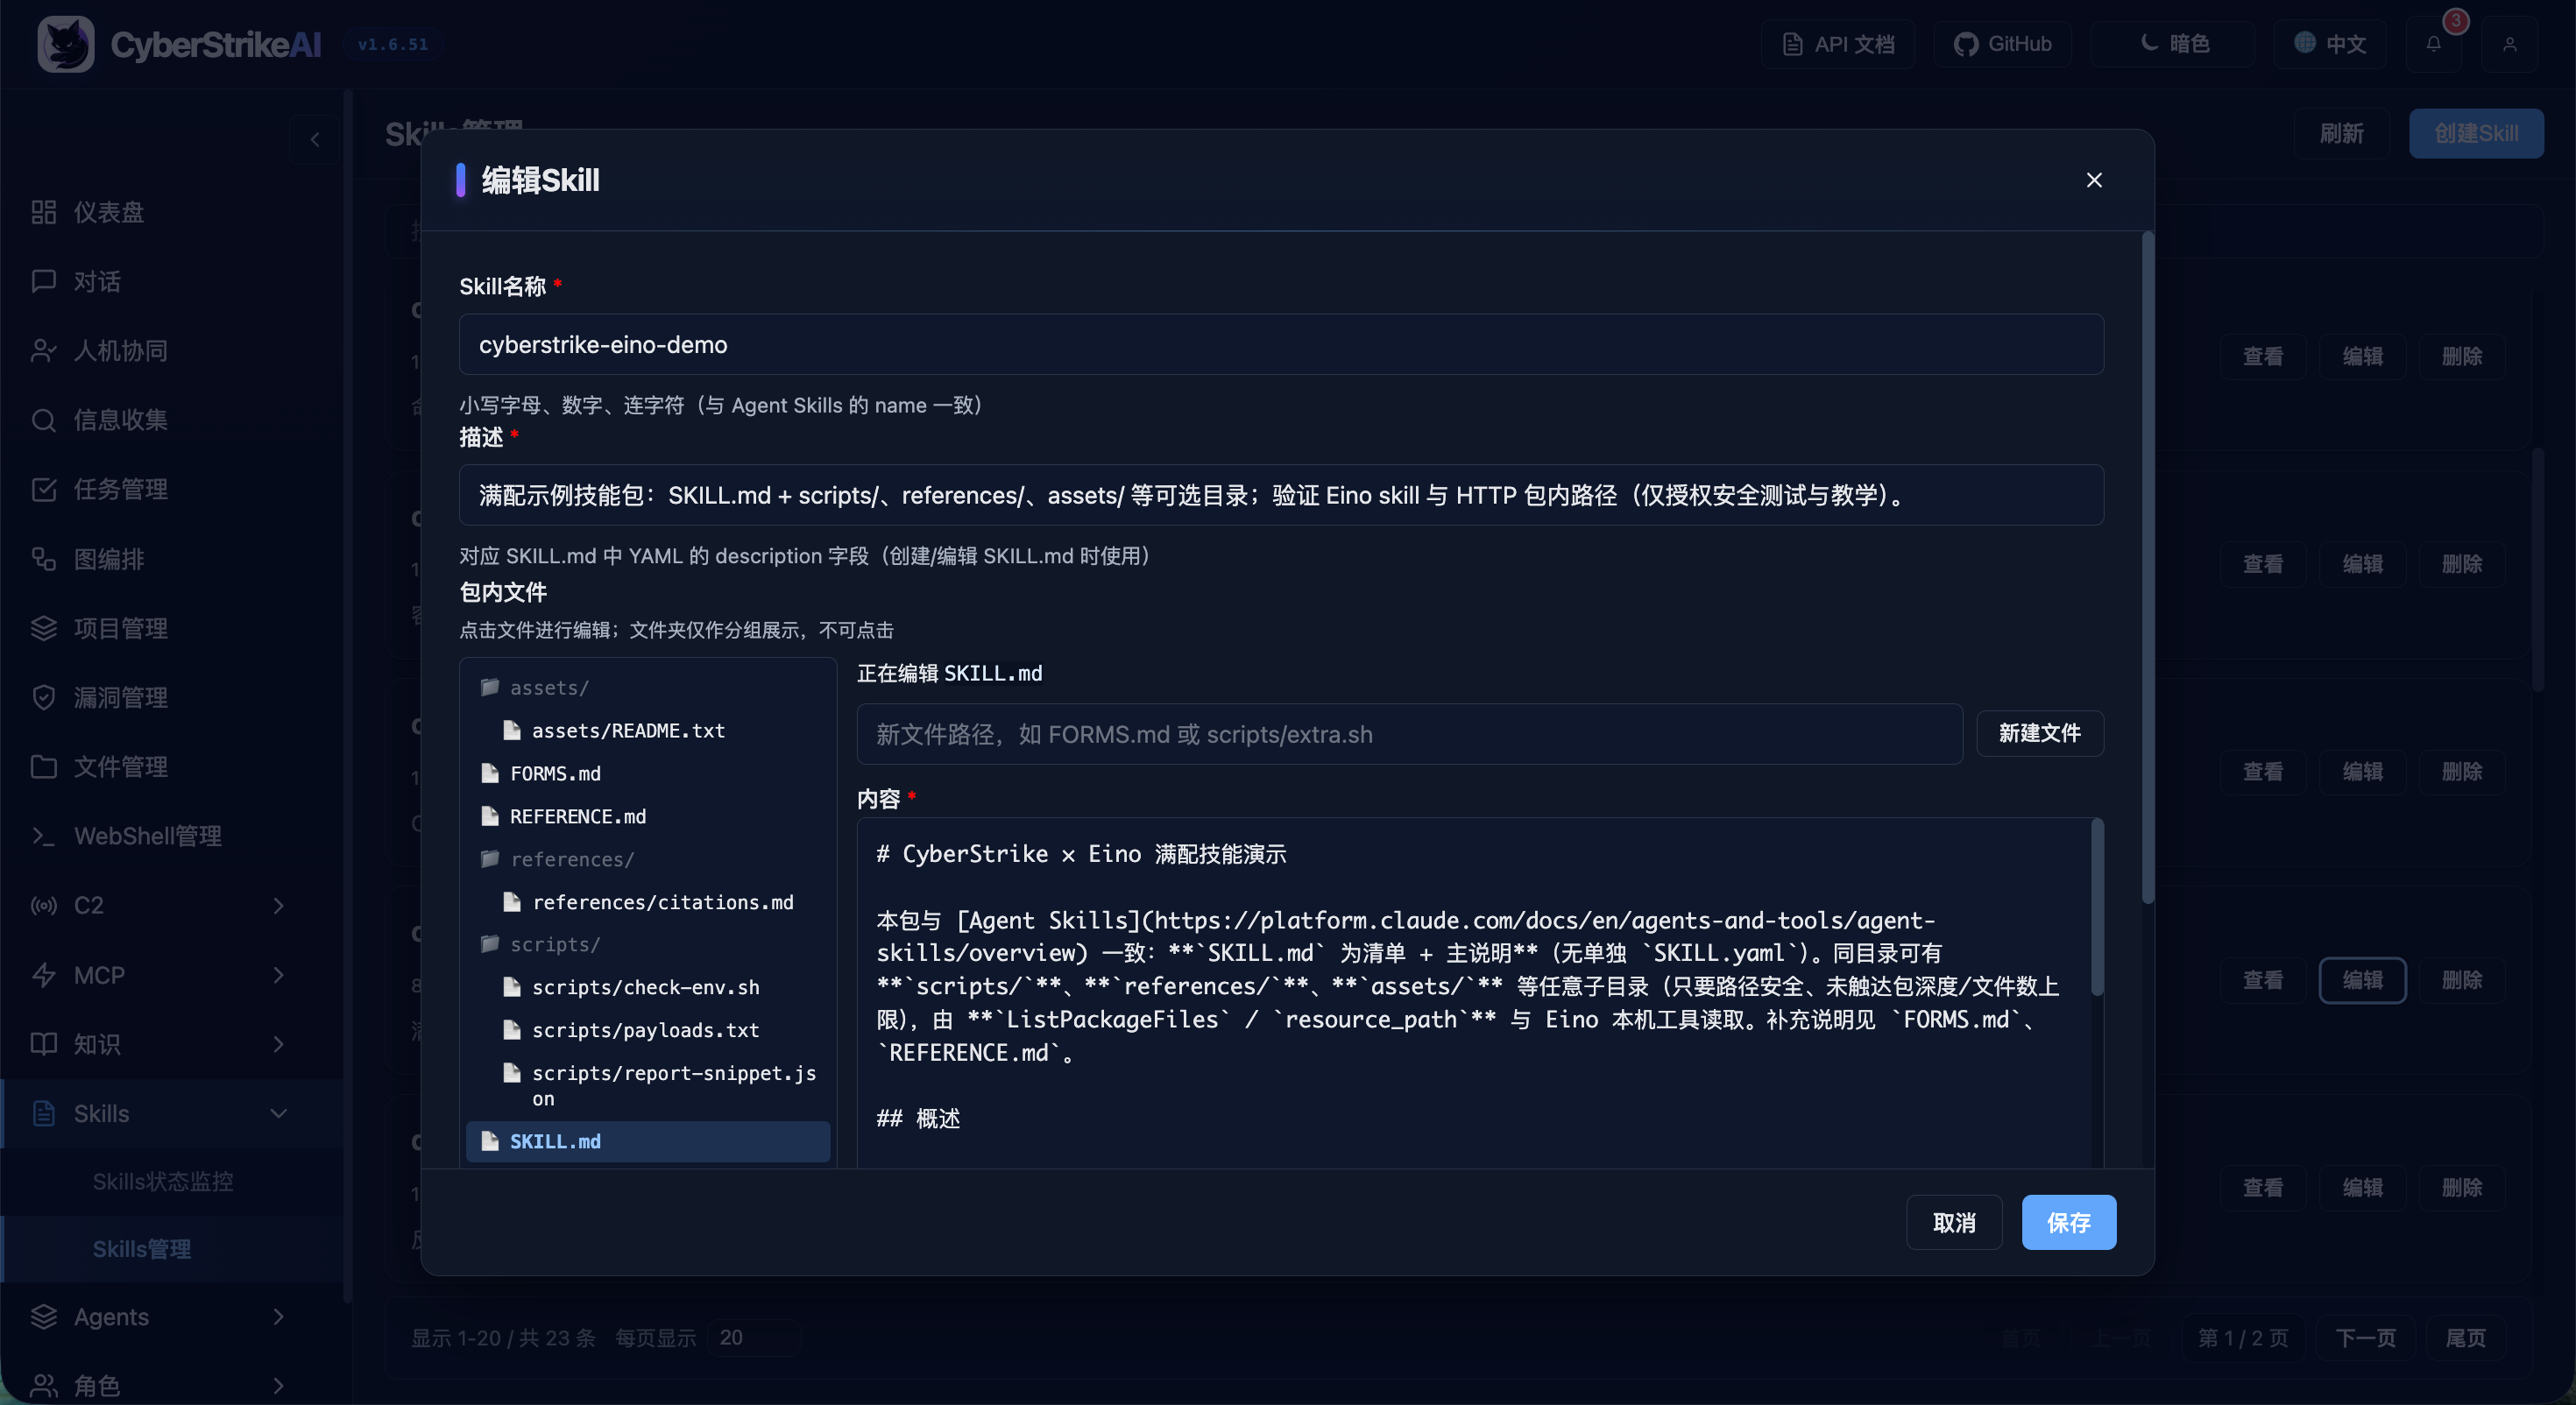
|
Agent 管理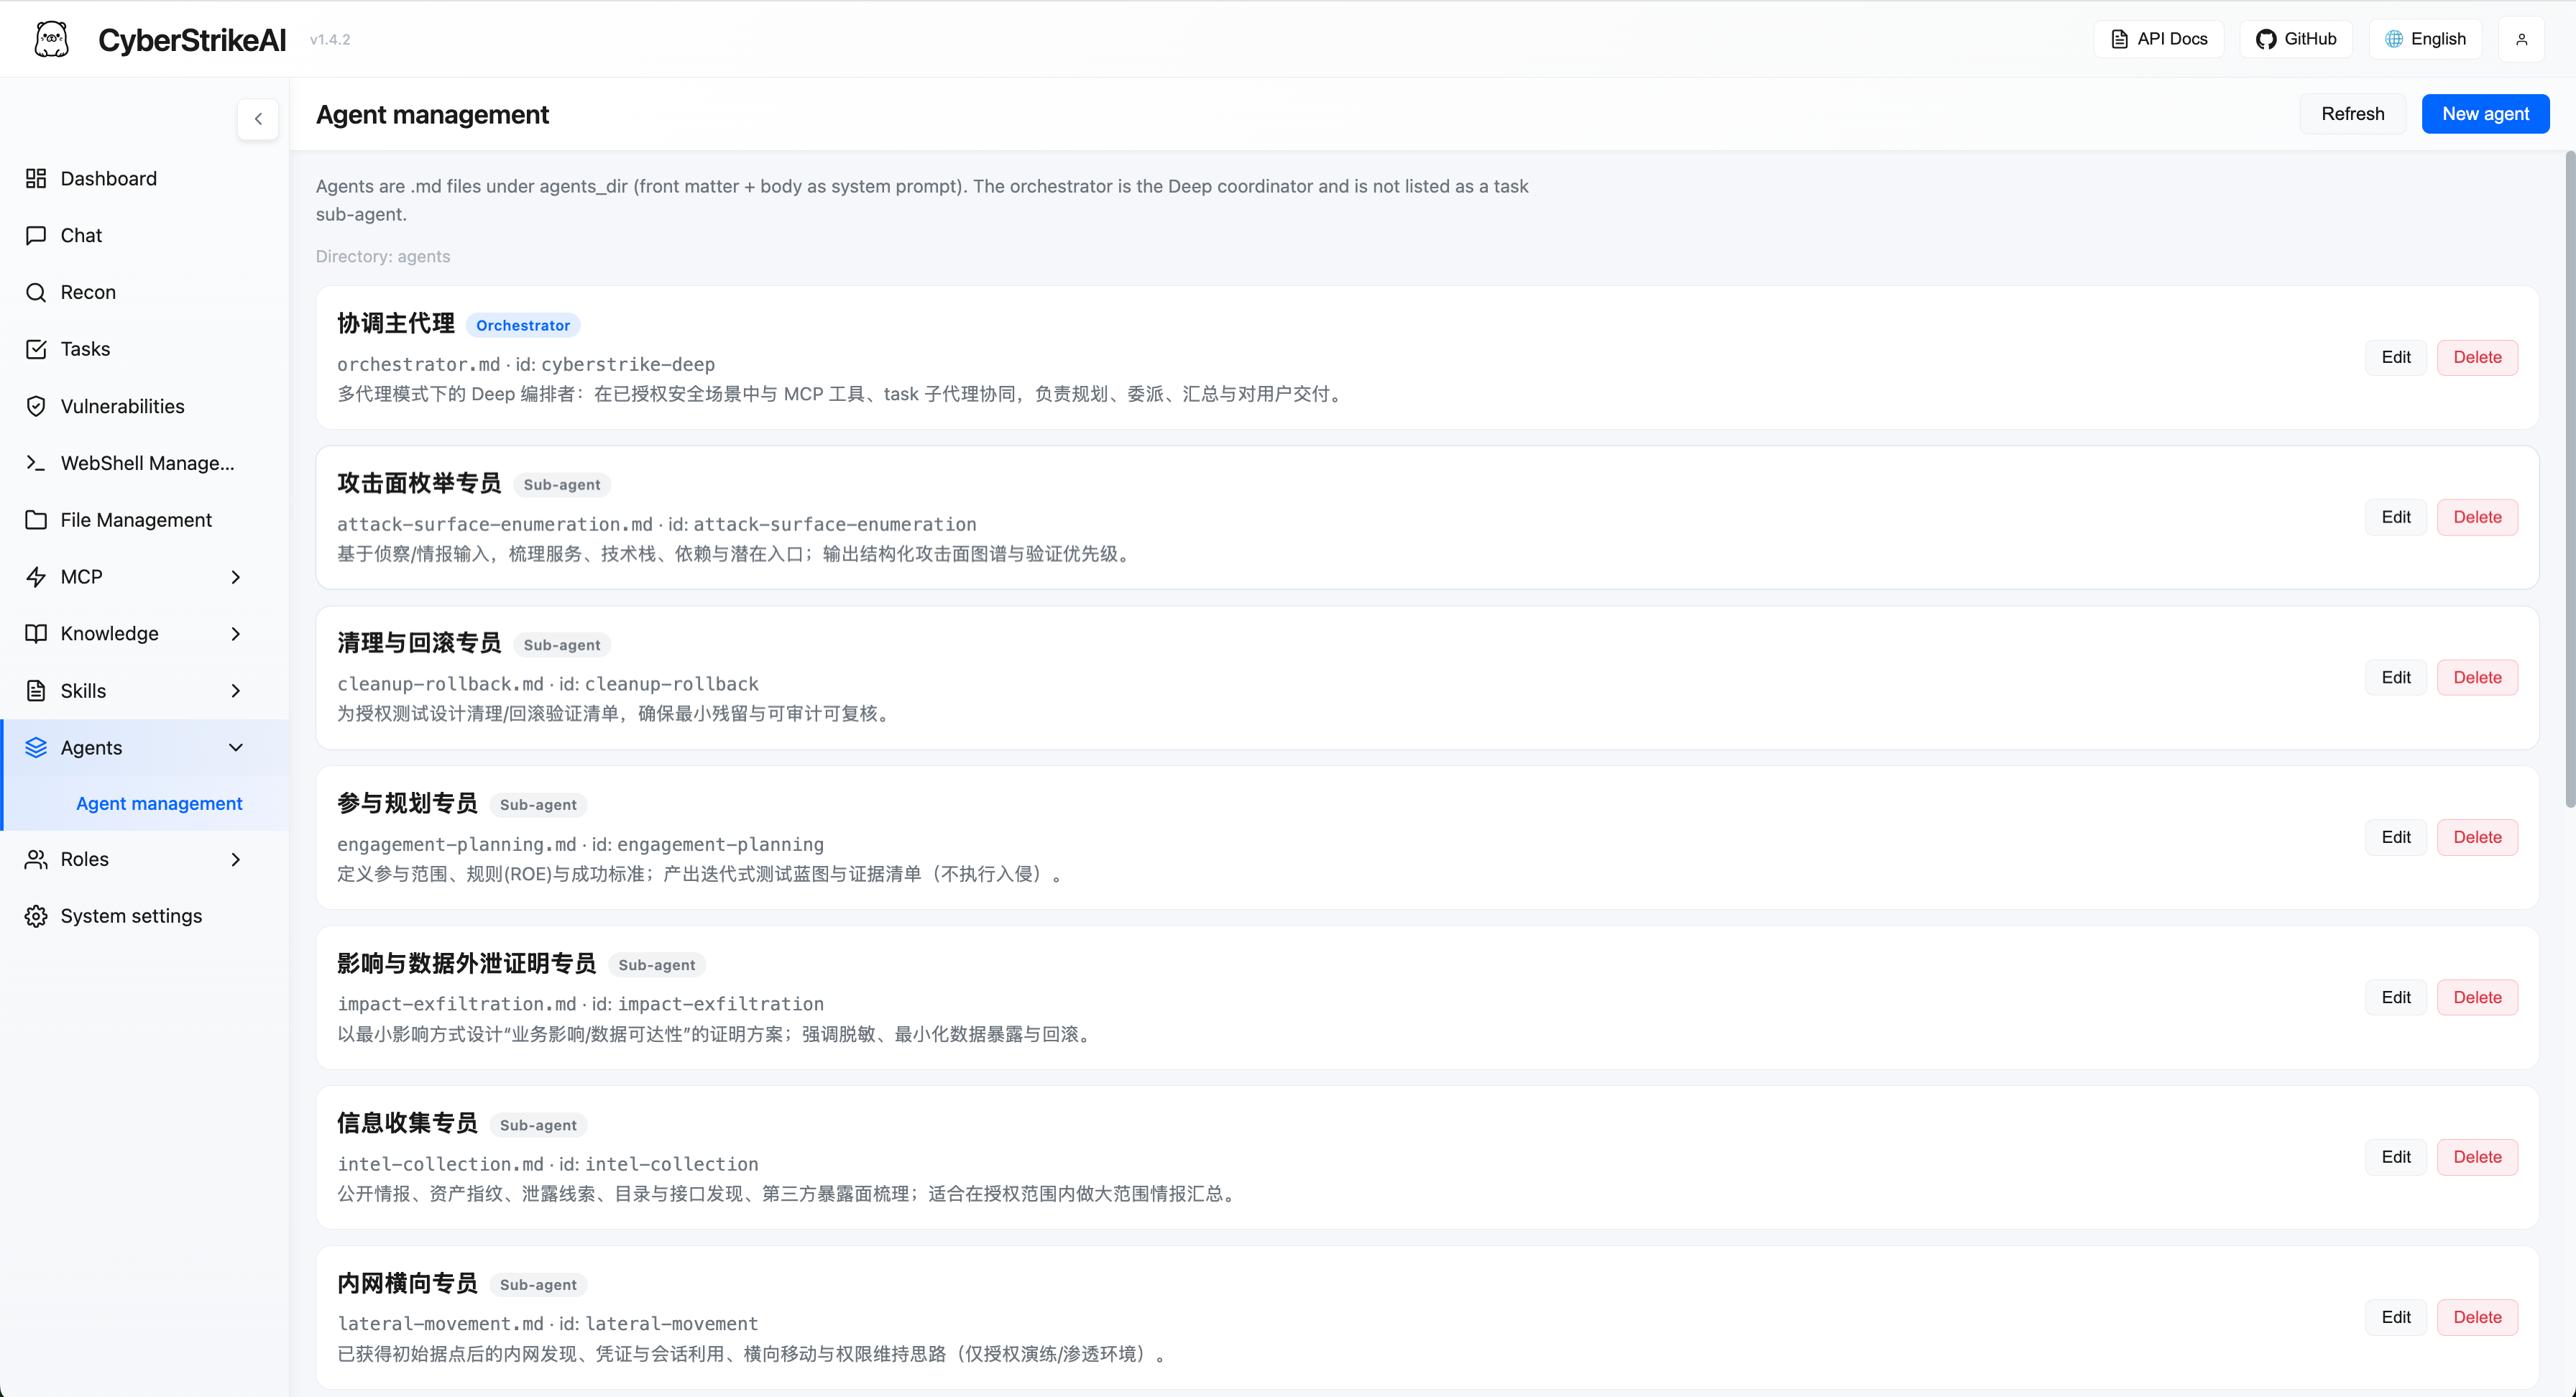
|
角色管理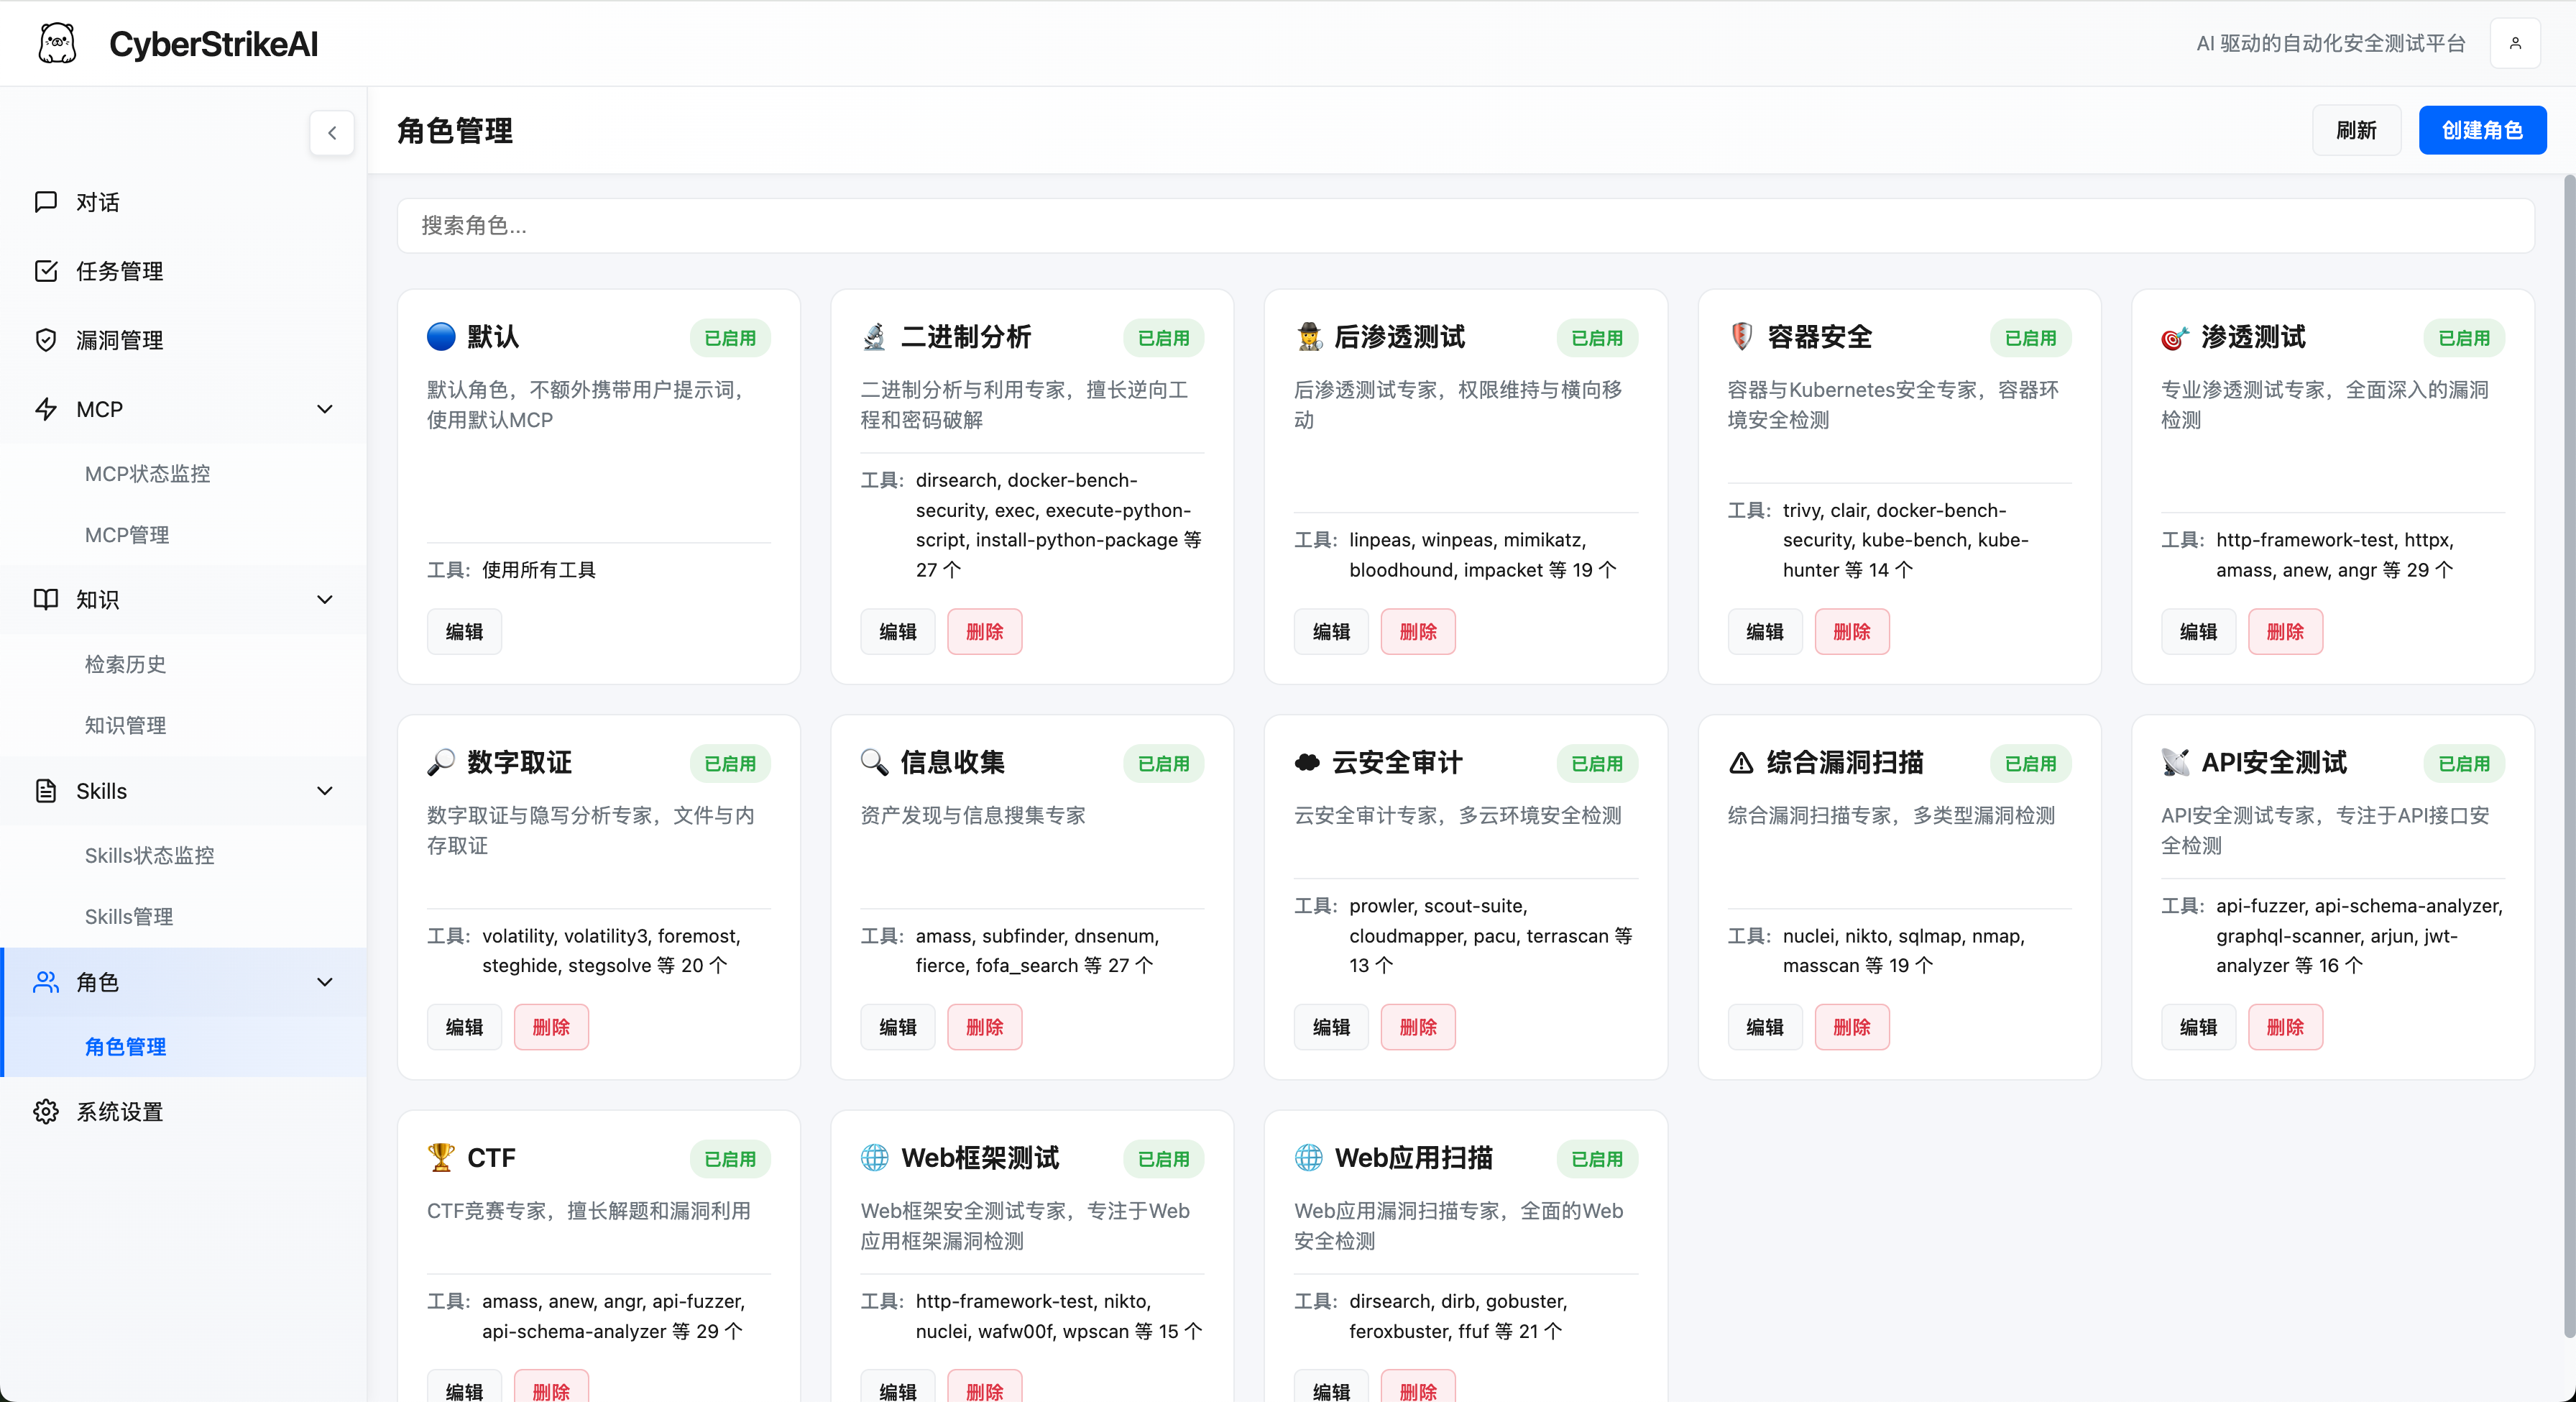
|
系统设置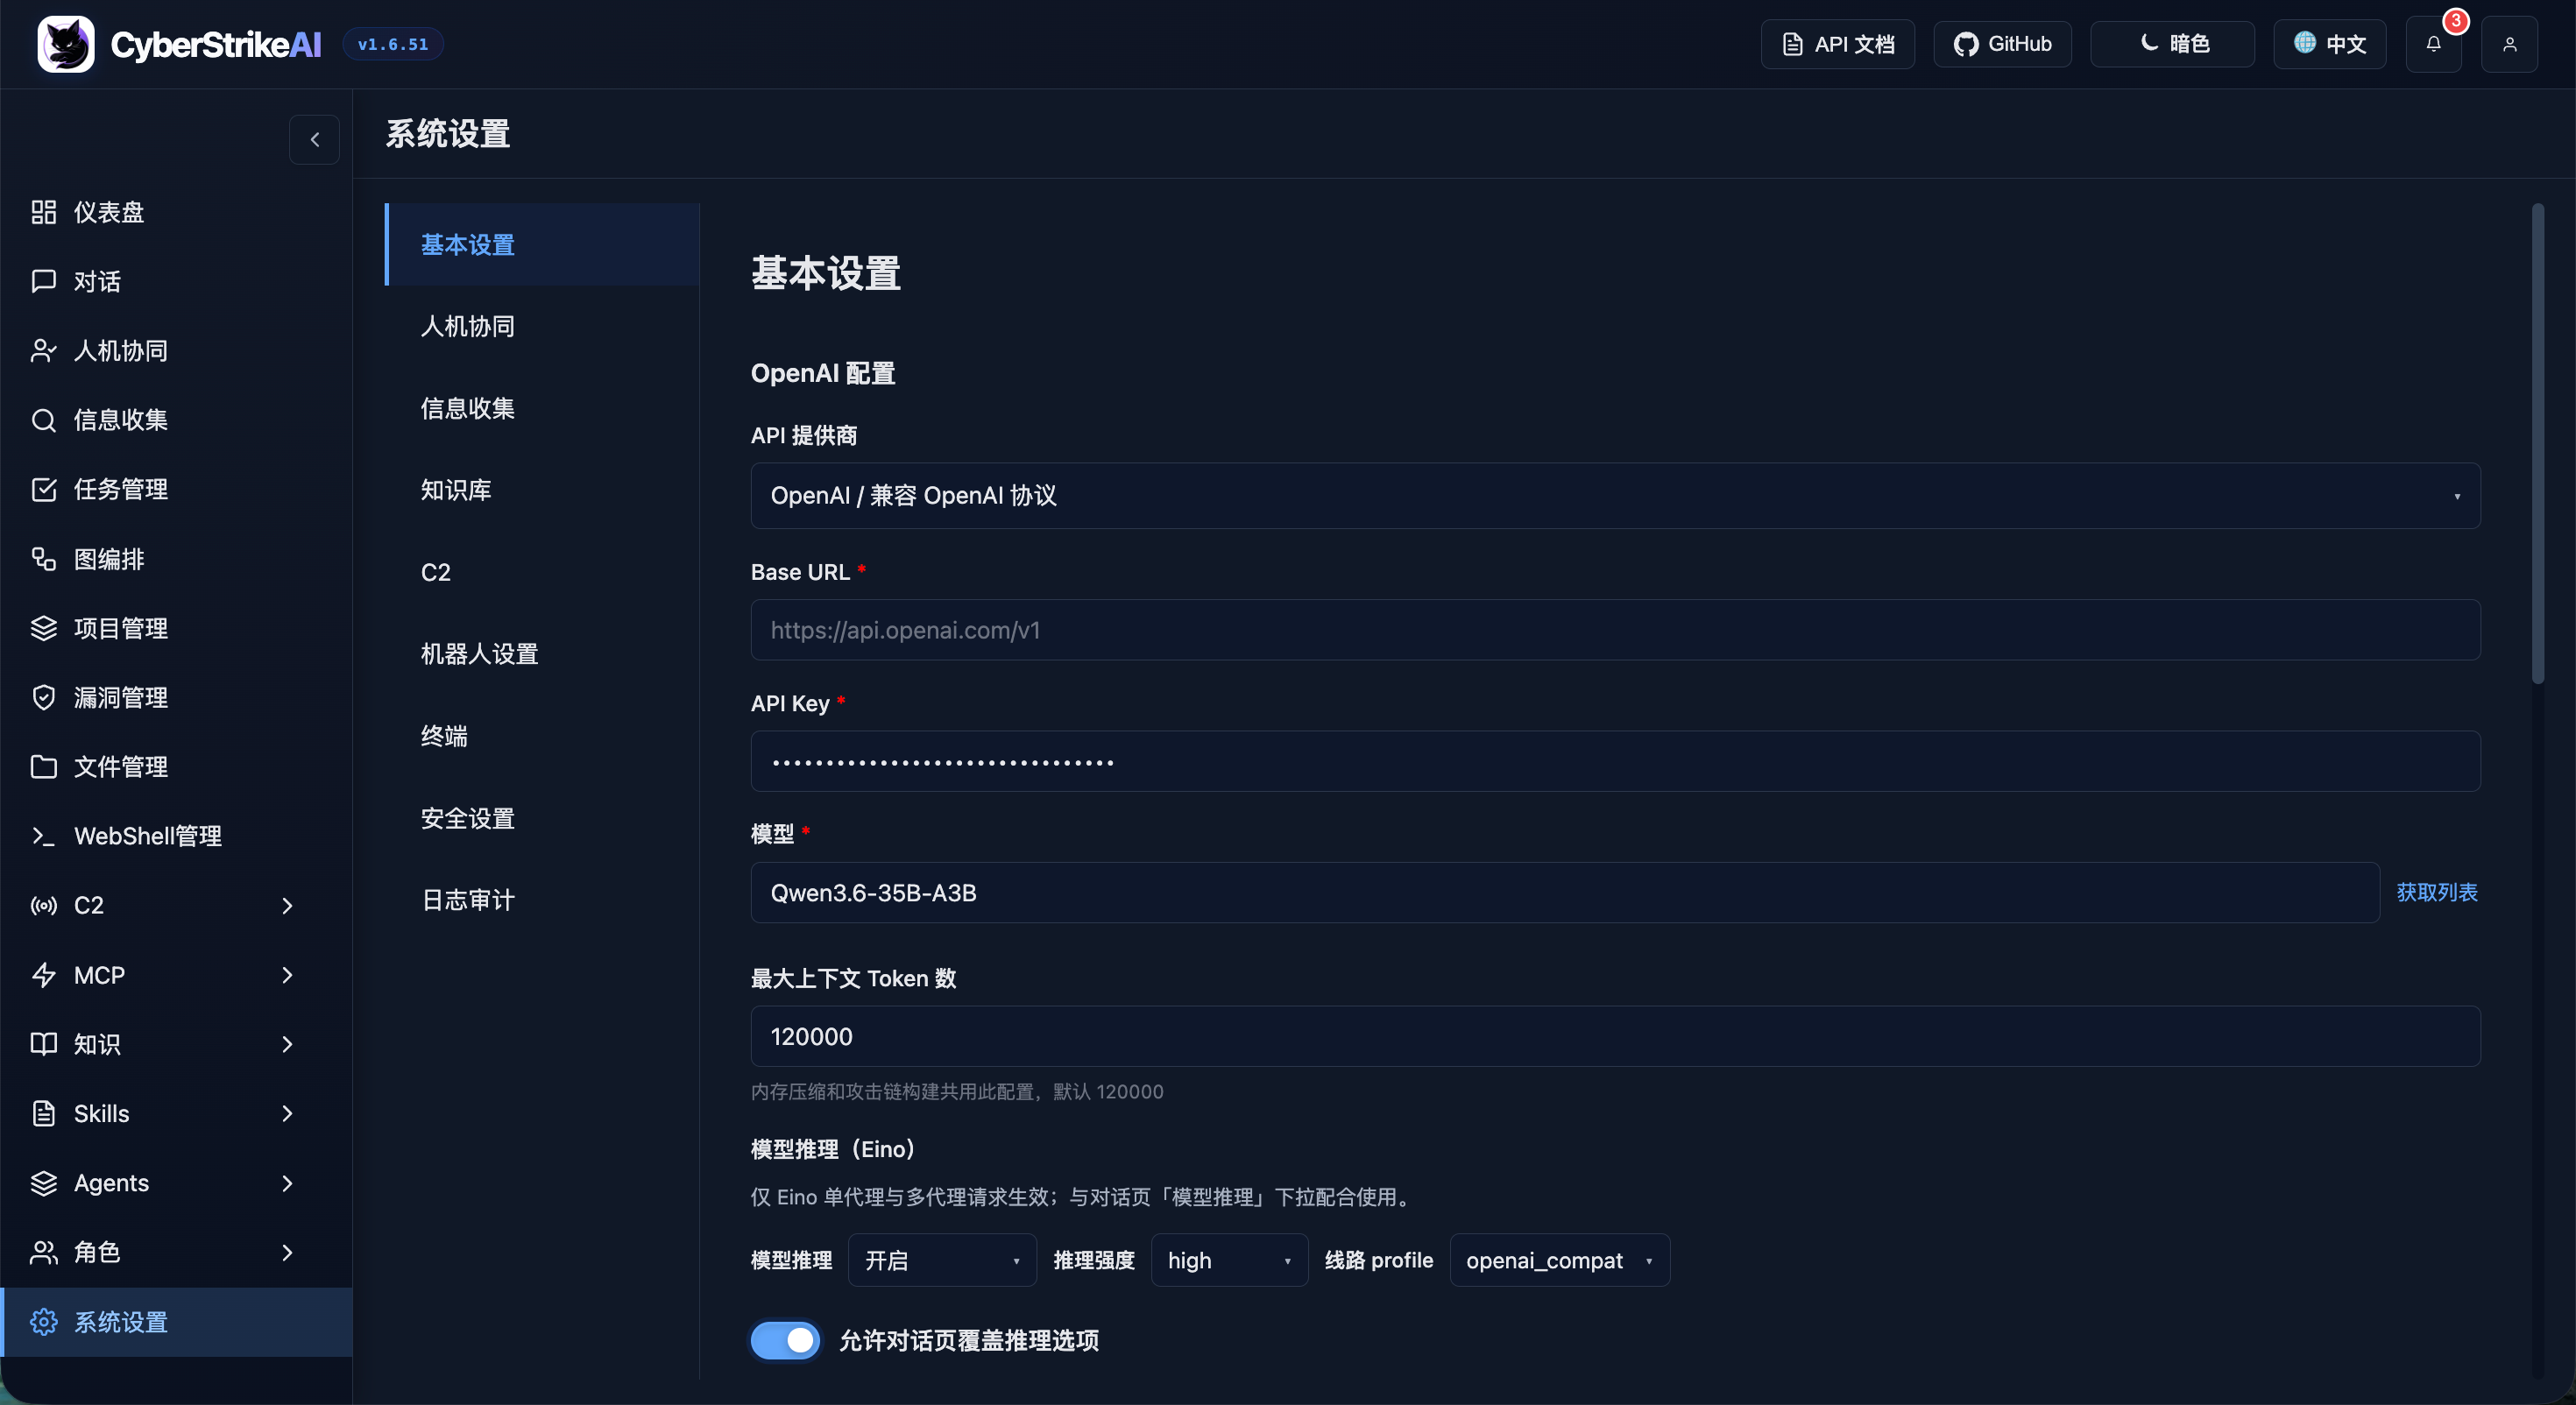
|
MCP stdio 模式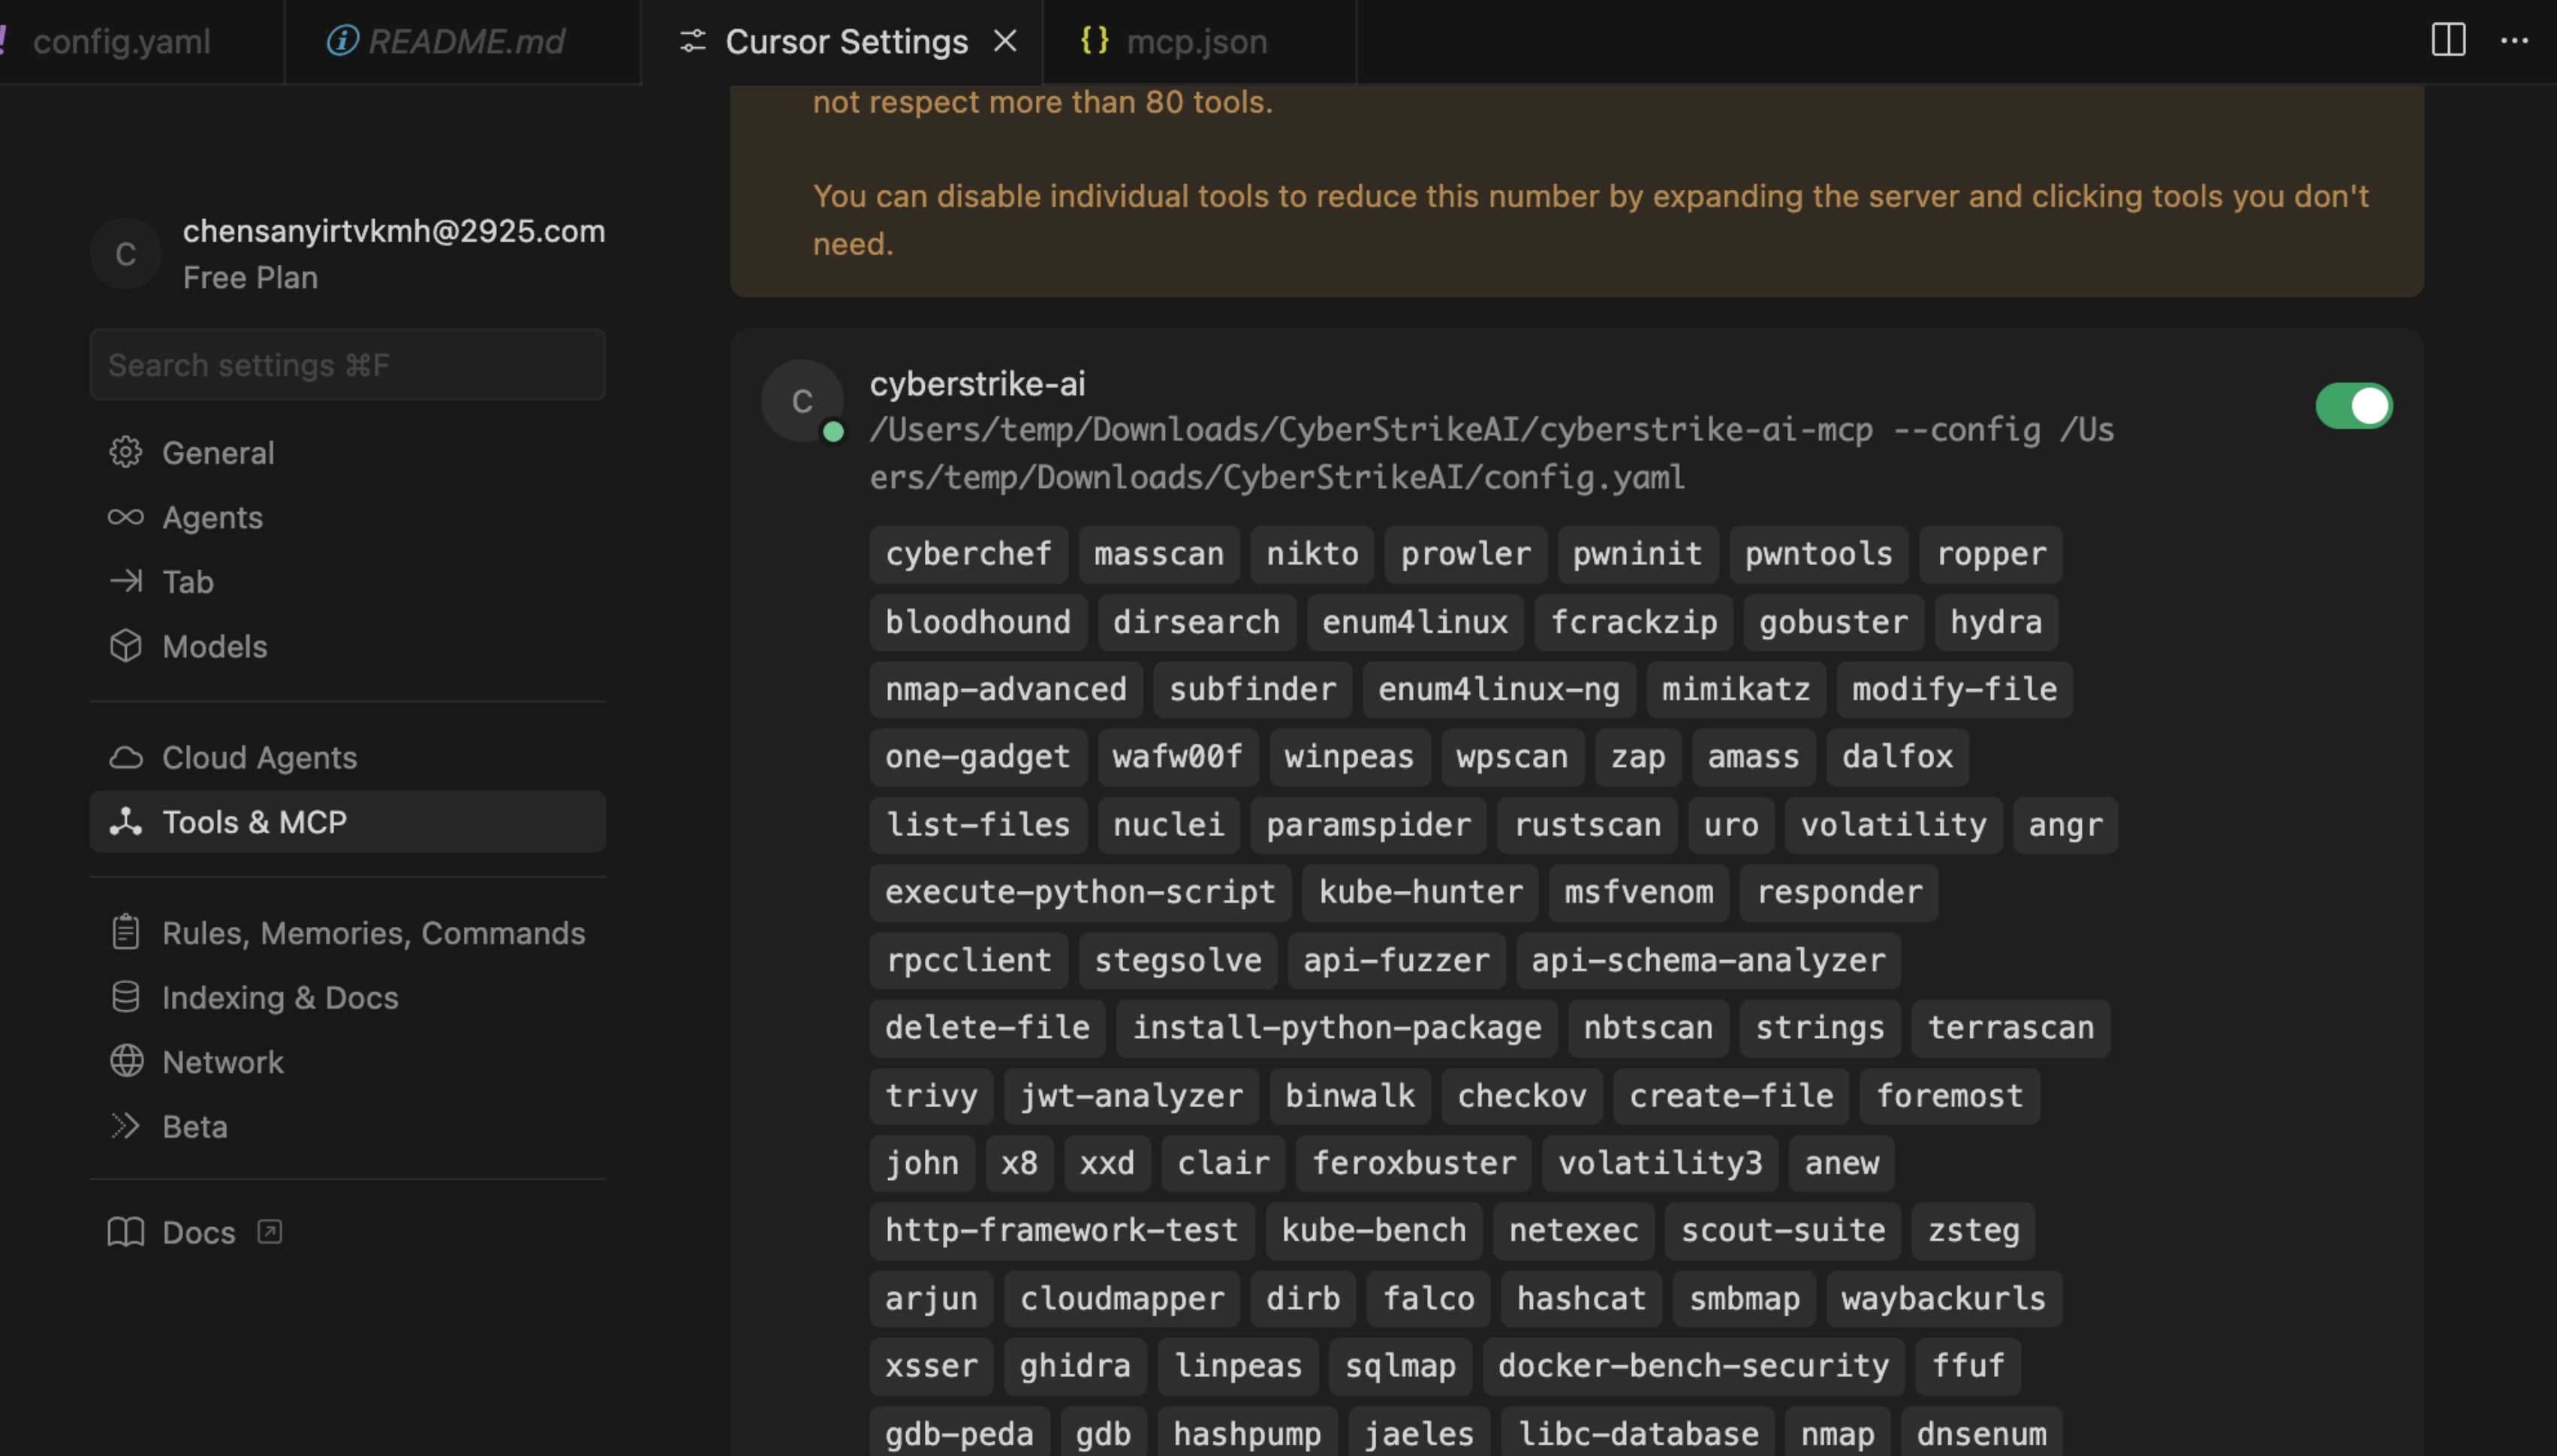
|
Burp Suite 插件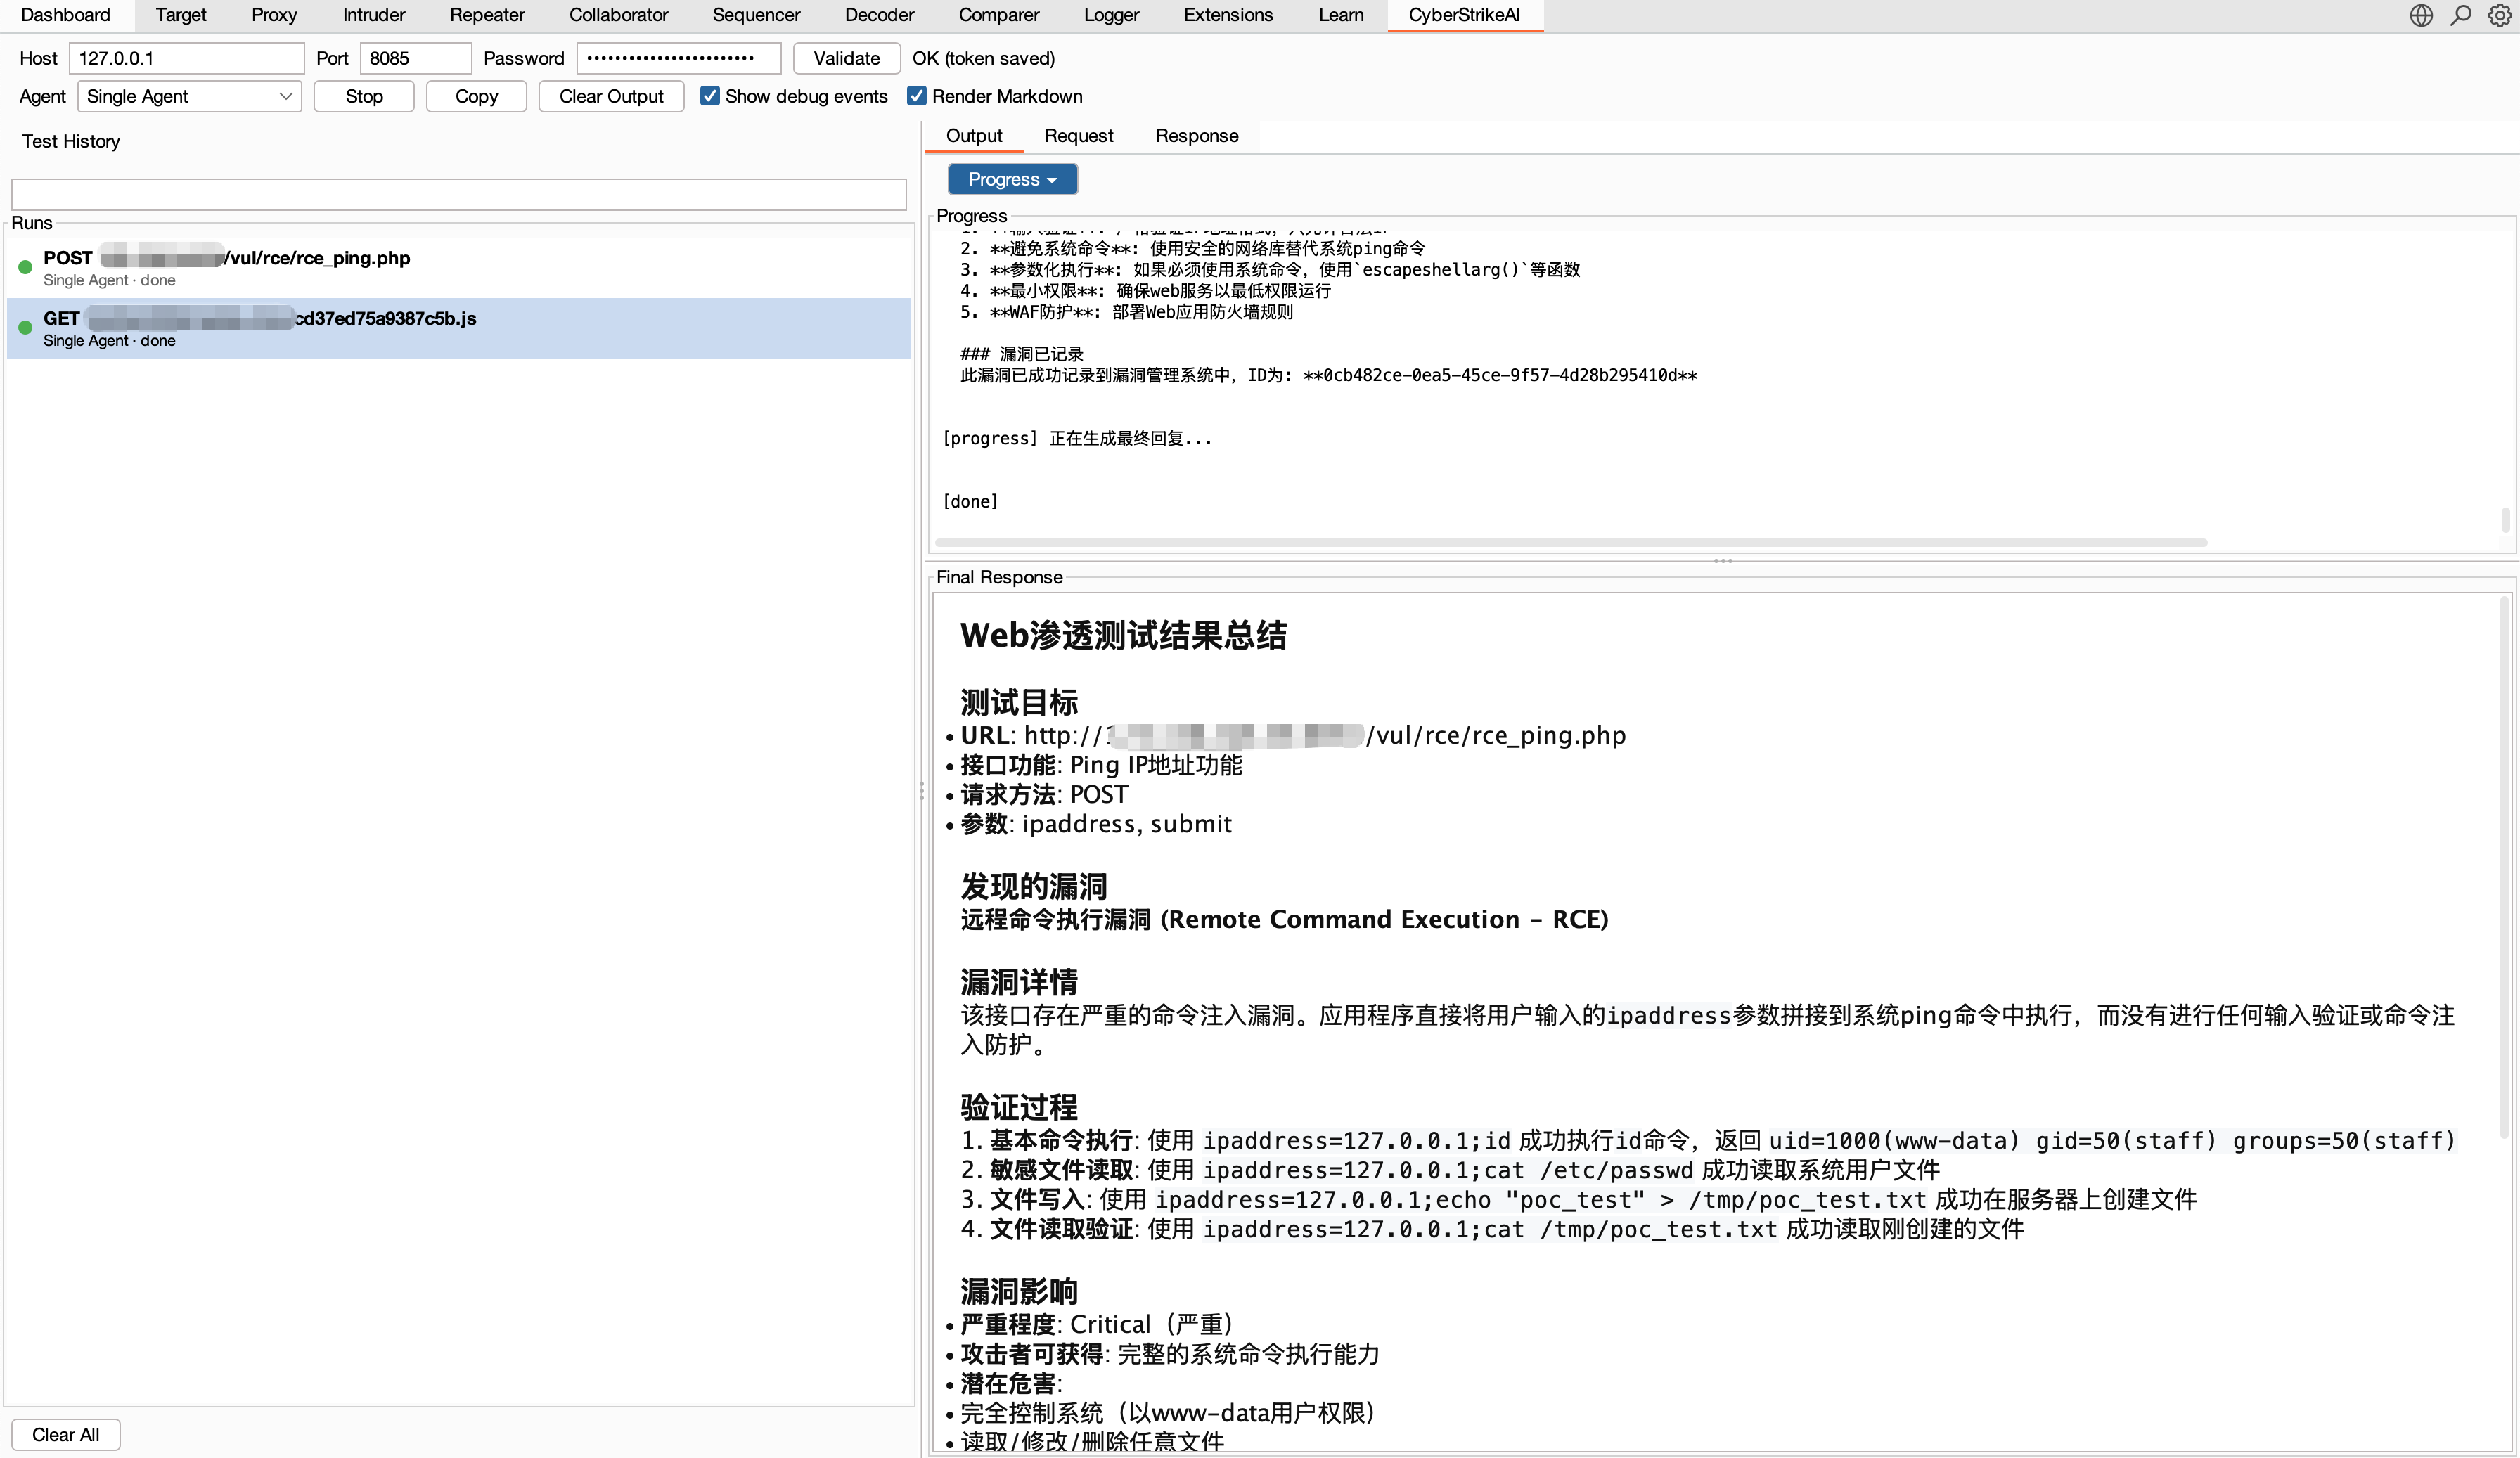
|
特性速览
智能体与编排
- 🤖 智能体执行层:将自然语言意图转化为受控、可审计的安全行动。
- 🧩 Eino 编排:支持单智能体及 Deep、Plan-Execute、Supervisor 多智能体模式。
- 🔀 工作流:通过 Agent、工具、条件、审批和输出节点构建可复用流程。
- 🎭 角色化测试:为常见安全场景提供聚焦的提示词和工具策略。
工具与知识扩展
- 🧰 安全工具:提供 100+ 精选 YAML 工具配方,支持自定义扩展和按角色控制。
- 🔌 MCP 集成:支持 HTTP、stdio、SSE、外部 MCP 联邦和动态工具发现。
- ⏱️ 弹性工具执行:阻塞型 MCP/工具调用交给 worker 执行,Agent 只有限等待;支持
execution_id多轮等待、主动取消、单 server 熔断、并发限制和统一输出兜底。 - 🎯 Agent Skills:遵循标准 Skill 目录结构,支持渐进式按需加载。
- 📚 知识库:组合查询改写、向量检索、精排和结果后处理能力。
- 🖼️ 视觉分析:使用独立视觉模型分析截图、验证码和 UI,对话中仅保留文字摘要。
安全治理与审计
- 🧑⚖️ 人机协同:支持审批模式、工具白名单、审计 Agent 复核和决策追踪。
- 🔐 平台 RBAC:支持多用户、系统及自定义角色、权限 Scope、资源归属和显式授权。
- 🔒 安全与审计:提供登录保护、审计日志、SQLite 持久化和行动证据留存。
- 📄 结果治理:数据库保存与 Agent 实际看到的同一份兜底后工具结果,恢复路径会再次防御历史超大输出,前端详情也有展示保护。详见工具执行治理。
安全运营管理
- 📁 对话管理:支持分组、置顶、重命名和批量管理。
- 📂 项目与攻击链:关联跨会话事实、风险评分、图谱视图和步骤回放。
- 🗂️ 资产管理:统一归档和去重域名、IP、端口与服务,支持 XLSX/CSV 导入导出、高级筛选与保存视图、责任和业务属性、跨页批量维护、重复资产合并,并跟踪扫描覆盖、关联漏洞和风险状态。详见资产管理指南。
- 🛡️ 漏洞管理:支持严重程度分级、状态流转、过滤和统计看板。
- 📋 批量任务:支持任务队列、编辑、状态跟踪和结果留存。
- 📱 机器人接入:支持个人微信、企业微信、钉钉、飞书、Telegram、Slack、Discord 和 QQ。
授权安全操作
- 🐚 WebShell 管理:提供连接管理、虚拟终端、文件操作和 AI 辅助工作流。
- 📡 内置 C2:提供监听器、加密 Beacon、会话、任务队列、Payload 辅助和实时事件。
插件(Plugins)
可选集成在 plugins/ 目录下。
- Burp Suite 插件:
plugins/burp-suite/cyberstrikeai-burp-extension/
构建产物:plugins/burp-suite/cyberstrikeai-burp-extension/dist/cyberstrikeai-burp-extension.jar
说明文档:plugins/burp-suite/cyberstrikeai-burp-extension/README.zh-CN.md - 浏览器扩展(Chrome / Edge):
plugins/browser-extension/cyberstrikeai-browser-extension/
在 DevTools 中捕获 Network 流量并发送到 CyberStrikeAI 进行 AI 辅助安全测试,能力与 Burp 插件对齐。
安装:chrome://extensions/→ 加载已解压 → F12 → CyberStrikeAI 标签页
打包产物:plugins/browser-extension/cyberstrikeai-browser-extension/dist/cyberstrikeai-browser-extension.zip
说明文档:plugins/browser-extension/cyberstrikeai-browser-extension/README.zh-CN.md
工具概览
系统预置 100+ 渗透/攻防工具,覆盖完整攻击链:
查看完整工具分类
- 网络扫描:nmap、masscan、rustscan、arp-scan、nbtscan
- Web 应用扫描:sqlmap、nikto、dirb、gobuster、feroxbuster、ffuf、httpx
- 漏洞扫描:nuclei、wpscan、wafw00f、dalfox、xsser
- 子域名枚举:subfinder、amass、findomain、dnsenum、fierce
- 网络空间搜索引擎:fofa_search、zoomeye_search、quake_search、shodan_search
- API 安全:graphql-scanner、arjun、api-fuzzer、api-schema-analyzer
- 容器安全:trivy、clair、docker-bench-security、kube-bench、kube-hunter
- 云安全:prowler、scout-suite、cloudmapper、pacu、terrascan、checkov
- 二进制分析:gdb、radare2、ghidra、objdump、strings、binwalk
- 漏洞利用:metasploit、msfvenom、pwntools、ropper、ropgadget
- 密码破解:hashcat、john、hashpump
- 取证分析:volatility、volatility3、foremost、steghide、exiftool
- 后渗透:linpeas、winpeas、mimikatz、bloodhound、impacket、responder
- CTF 实用工具:stegsolve、zsteg、hash-identifier、fcrackzip、pdfcrack、cyberchef
- 系统辅助:exec、create-file、delete-file、list-files、modify-file
工具定义、自定义方式与使用说明见 tools/README.md。
基础使用
快速上手(一条命令部署)
环境要求:
一条命令部署:
git clone https://github.com/Ed1s0nZ/CyberStrikeAI.git
cd CyberStrikeAI
chmod +x run.sh && ./run.sh
run.sh 脚本会自动完成:
- ✅ 检查并验证 Go 和 Python 环境
- ✅ 创建 Python 虚拟环境
- ✅ 安装 Python 依赖包
- ✅ 下载 Go 依赖模块
- ✅ 编译构建项目
- ✅ 启动服务器
验证是否启动成功: