
nebula v2.0.0
AI驱动的渗透测试助手,用于自动化侦察、笔记记录和漏洞分析。
Nebula
AI 驱动的渗透测试
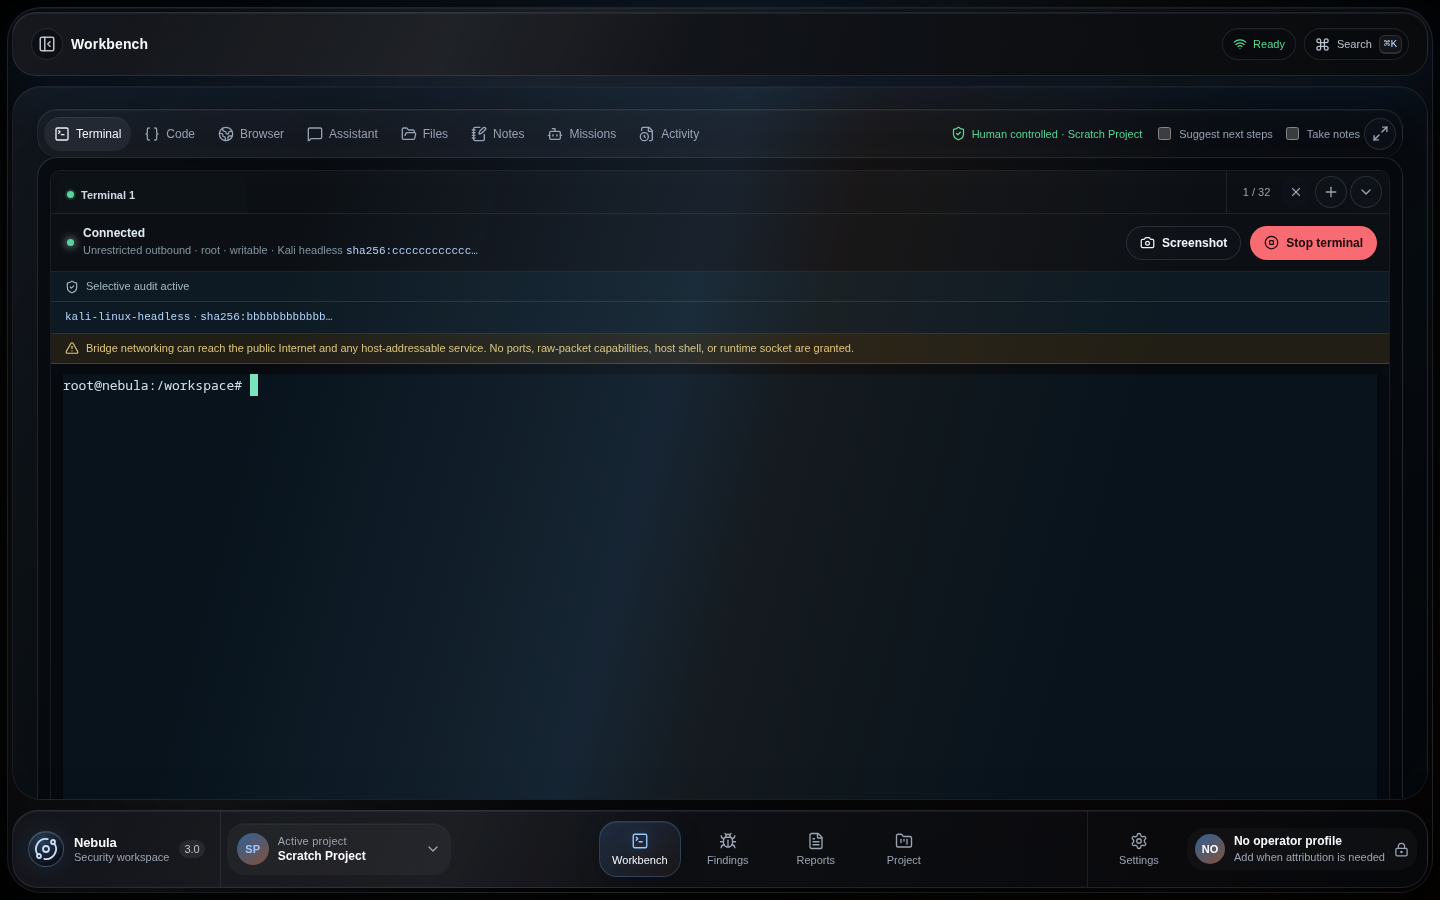
Zero Layer 工作台
致谢
首先,我要感谢全能的上帝,祂是一切知识的源头。没有祂,这一切都不可能实现。
Nebula 将安全项目中的各个工作环节整合到一个桌面界面中:终端、代码、浏览器、助手、文件、笔记、任务、发现和报告。
AI 可以调查、整理和撰写。操作员定义范围、授予权限,并决定运行什么。
围绕操作员设计
在一个地方工作。 从研究到受控终端,将有用的输出保存为证据,并将其带入发现和报告中,而不会丢失上下文。
保持权限明确。 范围强制执行、审批暂停、硬性预算和隔离的 OCI 执行位于 AI 辅助与受测系统之间。
留下持久痕迹。 内容寻址的工件、仅追加事件、执行溯源和完整性清单导出,保留了得出结论的过程。
intent → assistance → approval → execution → evidence
Nebula 支持托管、本地和 OpenAI 兼容的模型运行时。模型提供商是可选的;即使没有模型提供商,人工终端、证据工作流、笔记、发现和报告仍然可用。
仅在您拥有或明确授权测试的系统和网络上使用 Nebula。
安装预览版
适用于 Linux x86_64 的 Nebula 3 预览版构建以 nebula-v3.* 预发布版本的形式出现在 GitHub Releases 上。请选择包含原生工件的版本,并在安装前阅读其发布的说明;已检入的发布说明也可能描述尚未发布的候选版本。容器终端和 Docker 模式自动化需要 Docker 或 Podman。源代码检出中的功能可能领先于已发布的预览版。
首选的安装方法是使用已签名的 Nebula APT 仓库。其归档密钥指纹为:
1D90 1EB3 4C8C 1065 F118 680D 1C5C 924C B4B5 823D
验证该指纹,添加当前预览通道,然后安装:
sudo apt update
sudo apt install -y ca-certificates curl gnupg
curl -fsSL https://berylliumsec.github.io/nebula-apt/nebula-archive-keyring.asc |
  gpg --show-keys --fingerprint
curl -fsSL https://berylliumsec.github.io/nebula-apt/nebula-archive-keyring.asc |
  sudo gpg --dearmor --batch --yes -o /usr/share/keyrings/nebula-archive-keyring.gpg
echo "deb [arch=amd64 signed-by=/usr/share/keyrings/nebula-archive-keyring.gpg] https://berylliumsec.github.io/nebula-apt prerelease main" |
  sudo tee /etc/apt/sources.list.d/nebula.list >/dev/null
sudo apt update
sudo apt install nebula
nebula
在 Nebula 3 处于预览阶段时,使用 prerelease 通道是有意为之。该 DEB
支持 Debian、Ubuntu、Kali 及兼容系统。未来的更新仍
通过正常的 APT 工作流由管理员控制。
改为手动安装已下载的 DEB
从 GitHub Releases 下载 DEB 和 SHA256SUMS-linux-x64.txt,然后验证并安装(将 <version> 替换为已发布的版本号):
sha256sum --check --ignore-missing SHA256SUMS-linux-x64.txt
sudo apt install ./Nebula-<version>-linux-x86_64.deb
改为使用便携式 AppImage
从同一版本下载 AppImage 和校验和文件,然后运行:
sha256sum --check --ignore-missing SHA256SUMS-linux-x64.txt
chmod +x Nebula-<version>-linux-x86_64.AppImage
./Nebula-<version>-linux-x86_64.AppImage
AppImage 无需系统级安装,并使用 Nebula 已签名的直接更新通道。
启动后,检查捆绑的 Core 和本地运行时边界:
nebula-core doctor --json
首次启动: 在终端和自动化功能准备就绪之前,Nebula 可能需要下载、准备并验证官方 Kali 镜像。根据您的连接和容器运行时,这可能需要几分钟。
关于预览版构建
只有当
nebula-v3.*条目及其原生工件出现在 GitHub Releases 上时,构建才存在。在使用前备份项目数据并查看发布说明和校验和。请勿使用pip install nebula-ai安装 Nebula 3。
macOS、Windows 和 Linux arm64 安装程序不属于当前发布矩阵的一部分。
从源代码运行
安装 Python 3.11–3.13、Poetry 2.1.3、带 npm 的 Node.js 20、稳定的 Rust 工具链,以及适用于您操作系统的 Tauri 先决条件。
git clone https://github.com/BerylliumSec/nebula.git
cd nebula
poetry install --with dev
poetry run playwright install chromium
npm --prefix ui ci
npm --prefix ui run dev:desktop
Playwright 浏览器用于渲染 JavaScript 驱动的 URL 知识源。已签名的 Linux 安装程序包含打包桌面所使用的锁定 Chromium 无头运行时。源代码检出需要上述显式安装步骤; Nebula 也可以使用现有的系统 Chrome 或 Chromium 浏览器。最后一条 命令会构建本地 Nebula Core sidecar,启动 UI 开发服务器, 并直接从检出目录打开原生桌面。
仅浏览器开发和针对性检查
构建工作区并让 Core 选择一个可用的回环端口:
npm --prefix ui run build
poetry run nebula-core ui
检查版本元数据和 UI 构建。使用针对性测试策略为变更的 流程选择并收集测试;常规变更不会运行完整的后端或 UI 测试套件。
python scripts/nebula3_version.py check
npm --prefix ui run build
从 Nebula 2 迁移
退出 Nebula 2,保留项目目录的备份,并在不修改源的情况下导入它:
nebula-core import-2x "/path/to/nebula-2-engagement"
在删除原始数据之前,验证导入的项目及其证据。完整完整性和恢复流程请参见从 Nebula 2 迁移。
了解更多
为审慎的安全工作而构建。