

Dark-Moon v1.4.0
自主AI渗透测试引擎,持续对Web、云、AD及Kubernetes进行主动安全测试。智能体推理+真实漏洞利用执行,交付基于证据的漏洞。隐私网关:LLM永远不会看到你的真实IP、主机、凭据或路径(确定性占位符在本地还原),任何数据都不会离开你的边界。
DarkMoon
开源自主 AI 渗透测试 —— 在您自己的基础设施上发现、利用并验证每一个漏洞


⭐ 为 DarkMoon 加星 · 🚀 快速开始 · 🧩 集成 · 📊 基准测试 · 🔒 Darkmoon Pro · ▶️ 安装与运行(开源版) · ▶️ 演示(Pro 版)
DarkMoon 是为您自己的基础设施打造的自主 AI 渗透测试工具。 将其指向一个已授权的目标,它便会自行完成整个评估,然后用确切的命令和原始输出记录每一个发现。
- 🟢 真正的开源。 GPLv3 许可、可自托管,每个 agent 的方法论都是纯 Markdown,您可以阅读、对比差异并 fork。
- 🎯 发现并证明。 每个漏洞都附带确切的命令和原始输出(利用过程由 agent 断言;Pro 版的修复复测是机器验证的步骤),因此几乎无需人工分诊。
- 🔒 运行在本地 LLM + 隐私网关之上。 网关在本地对您的真实 IP、主机和凭据进行令牌化,因此模型基于占位符进行推理,而真实值始终留在您的边界之内。
- 🧩 随处构建。 可从 GitHub、GitLab、Jenkins、VS Code、JetBrains、n8n、Grafana 或 Splunk 运行它 —— 开源版可与基于 CLI 的集成配合使用。查看集成 ↓
了解开源引擎(CLI)
开源版 Darkmoon 是一个命令行工具。这就是您克隆仓库后得到的东西。您从命令行启动一次评估,然后实时观看每个 agent、命令和发现流式输出。
从 CLI 启动一次运行。 一行 |
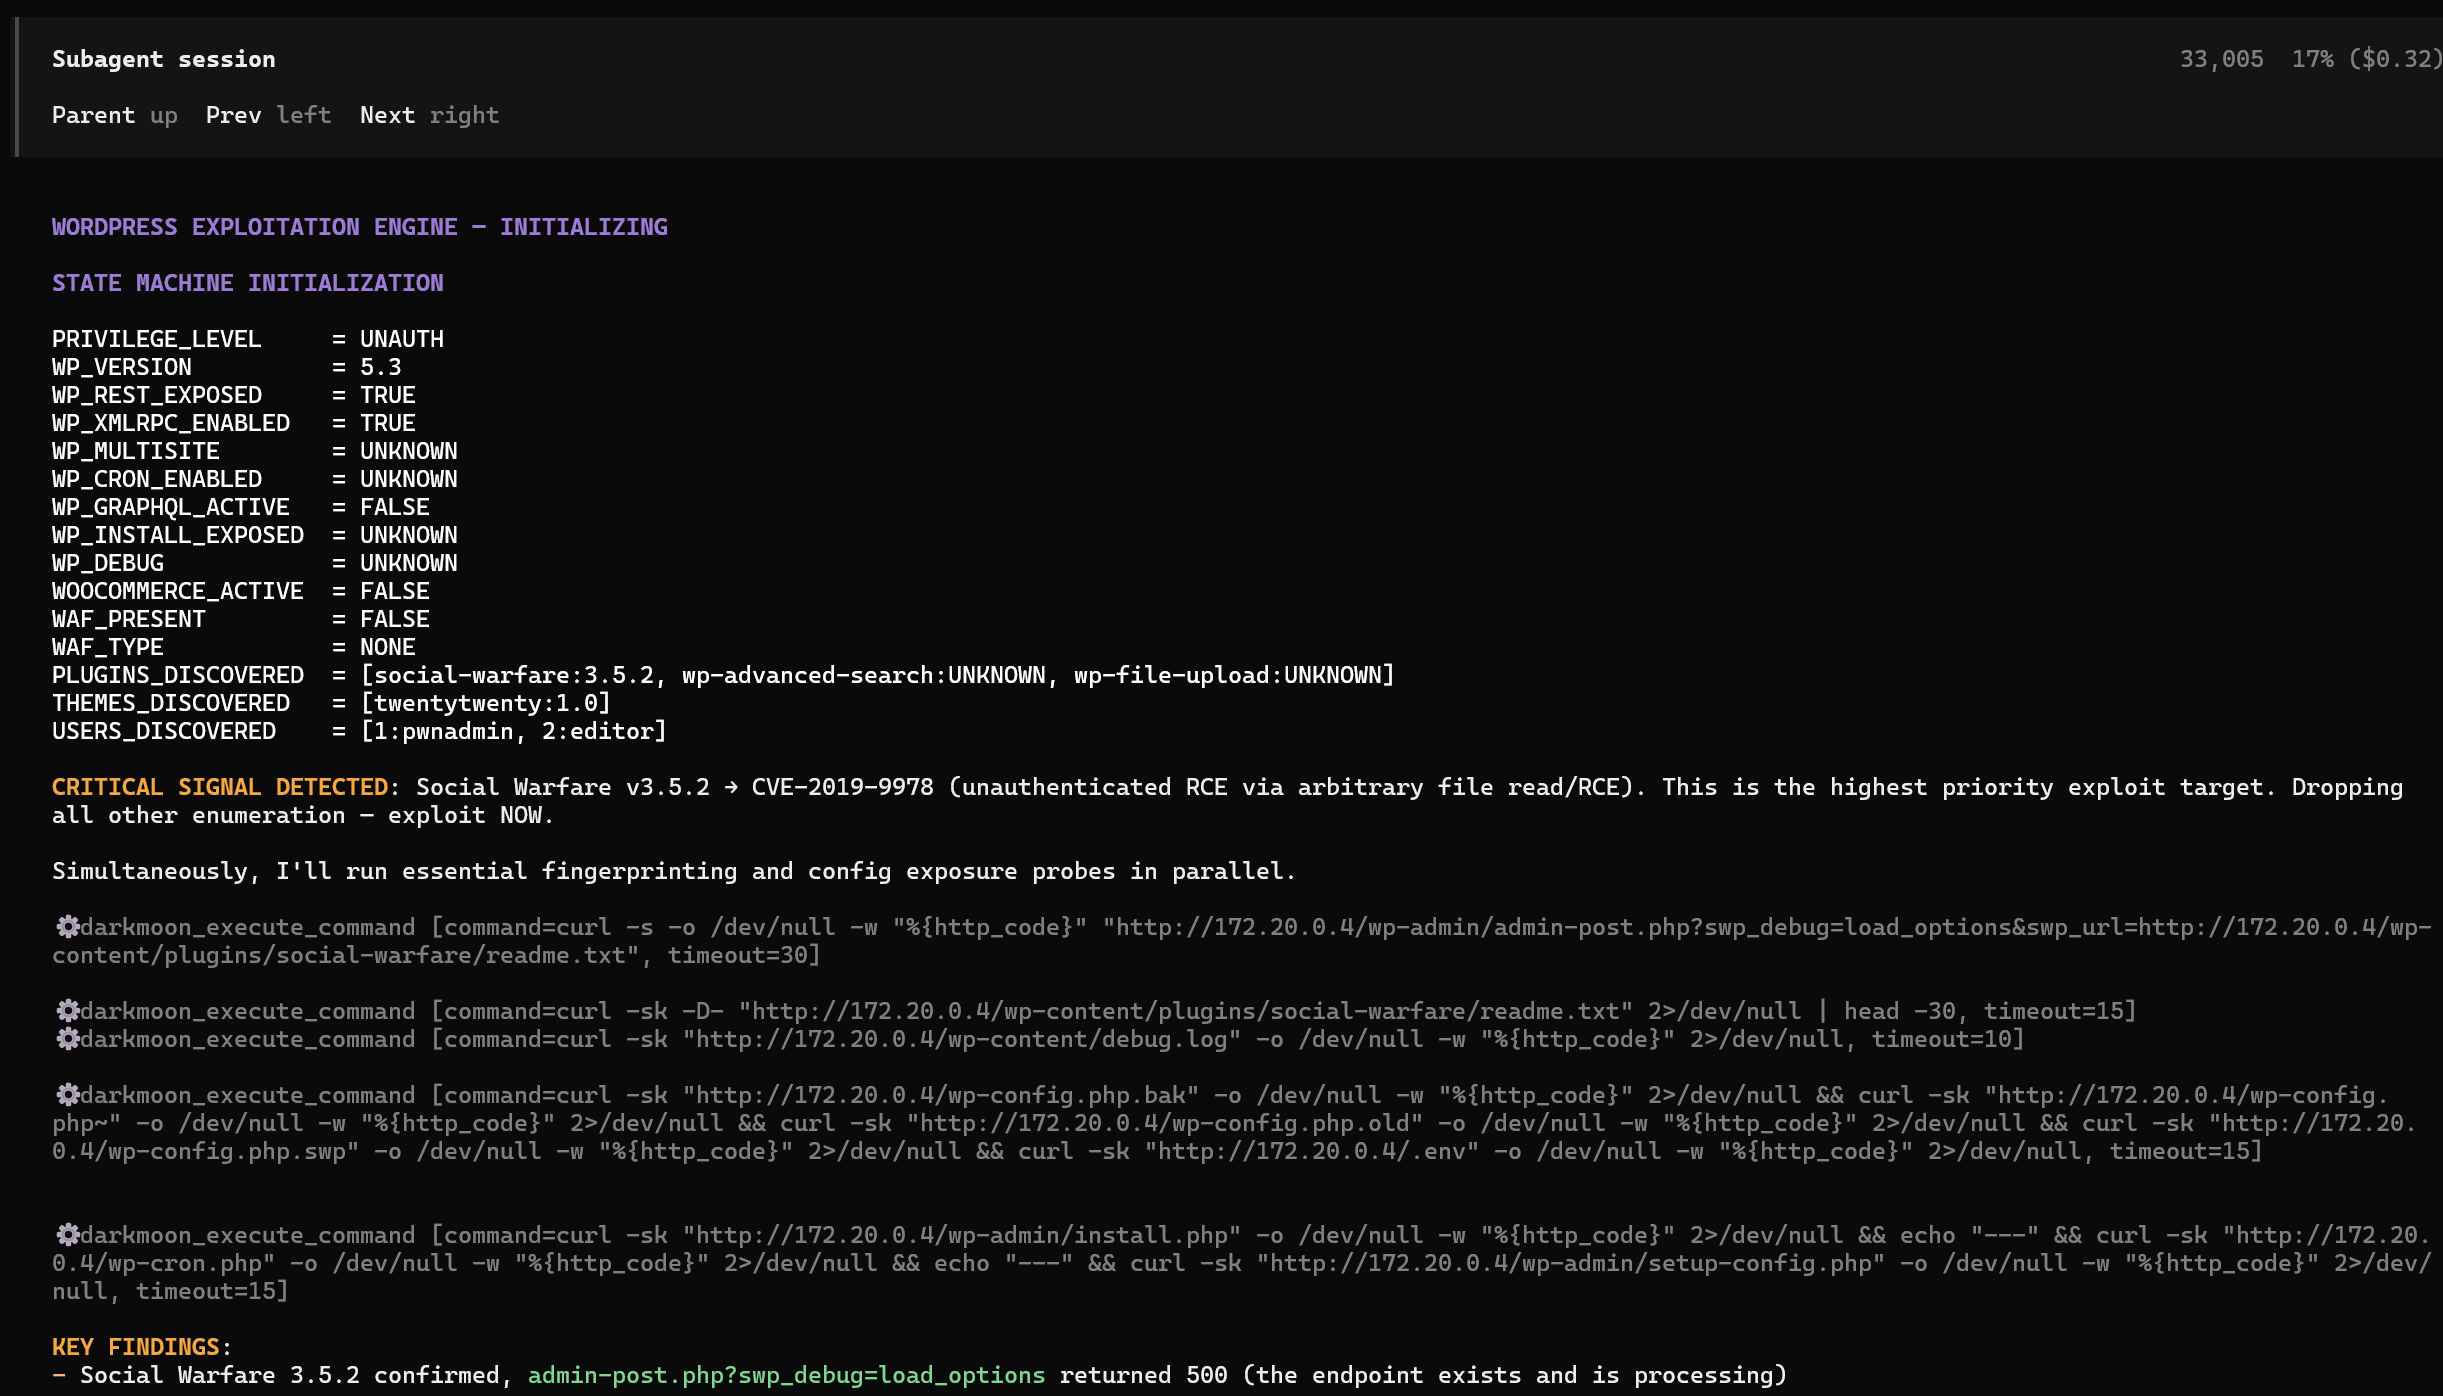
自主 agent 在您的终端中实时推理并利用。 此处一个子 agent 标记出 CVE-2019-9978 并直接转向利用。 |
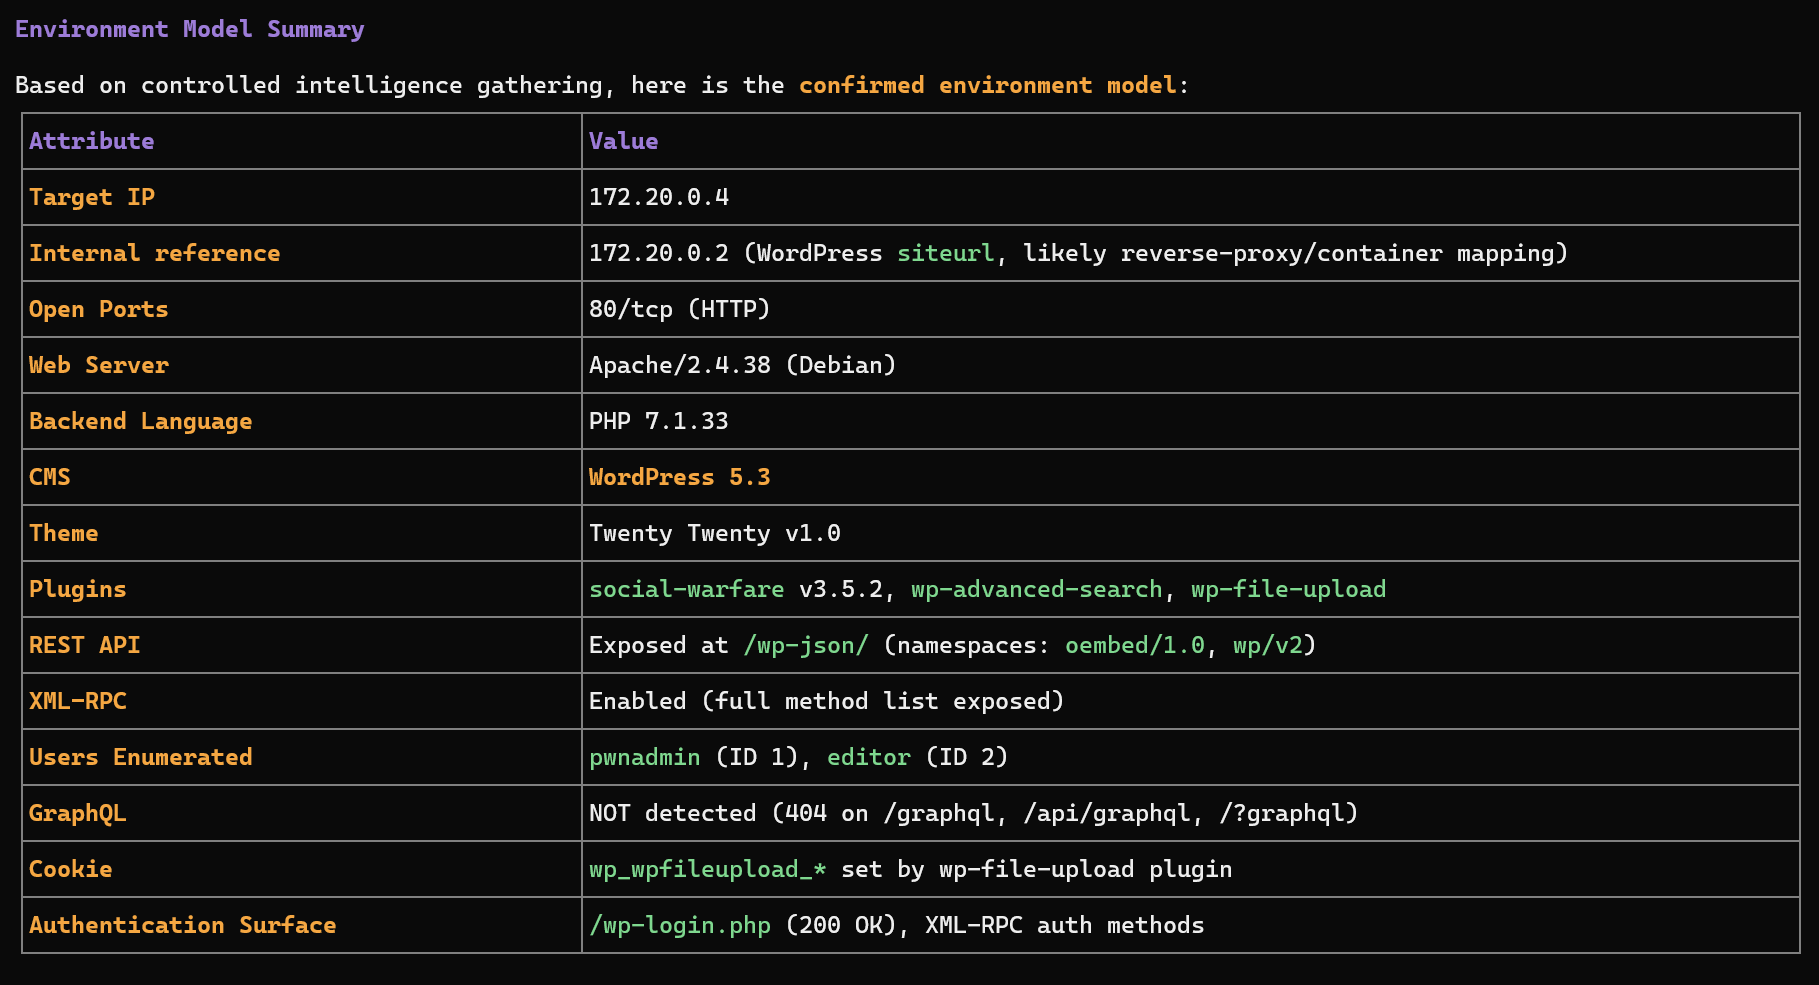
侦察与环境模型。 DarkMoon 在发起攻击前先对技术栈进行指纹识别并确认攻击面。 |
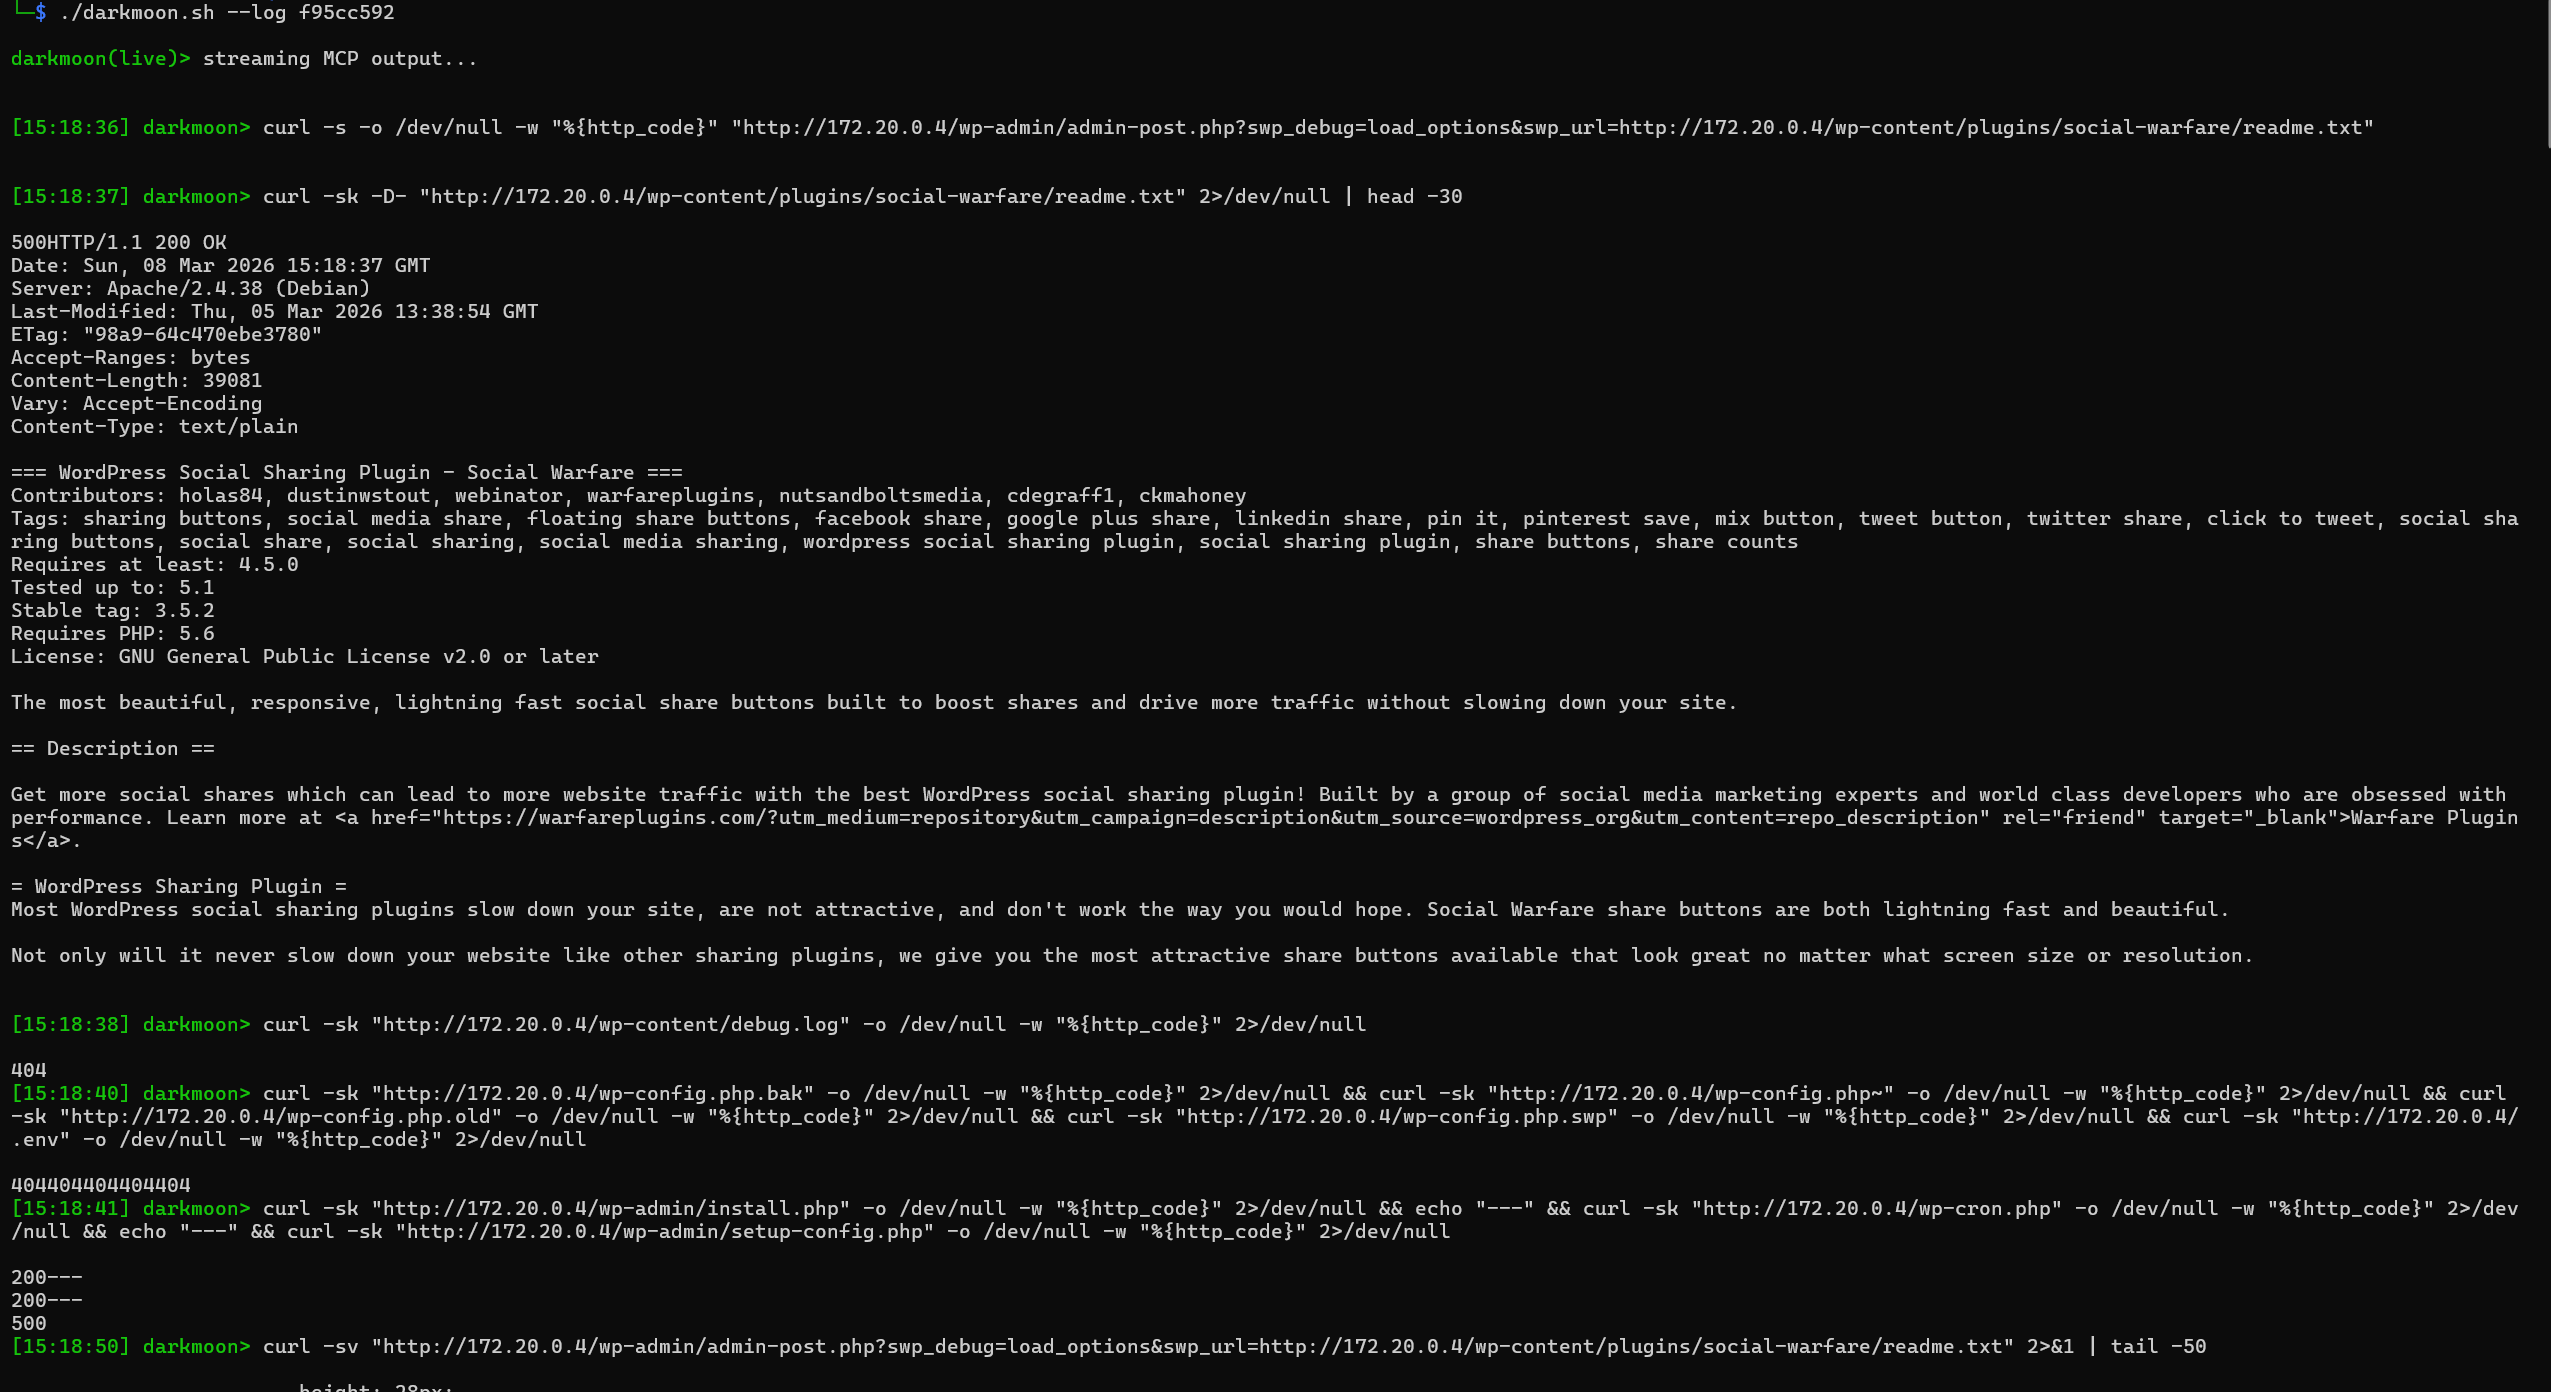
实时 MCP 流。 agent 运行的每条命令及其原始输出,均带时间戳,使用 |
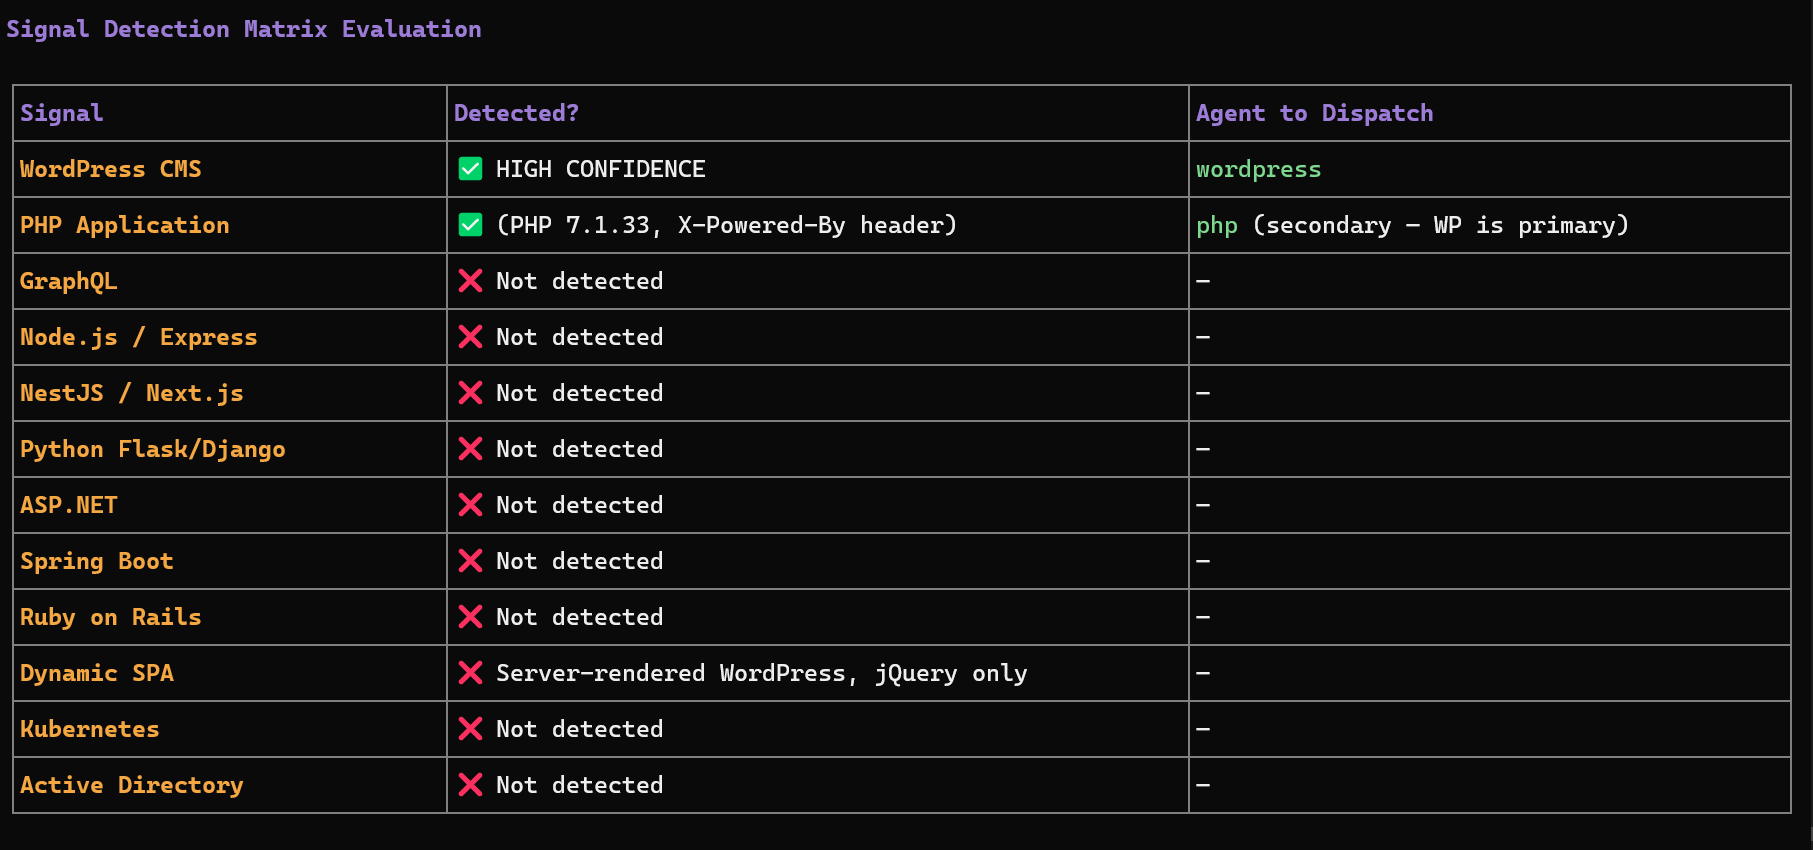
从信号到 agent 调度。 DarkMoon 根据在目标上检测到的确切内容来决定部署哪些专家 agent。
媒体报道 Help Net Security · Cyber Security News · DevOps.com · SecurityBrief · LinuxLinks · IT Brief · ChannelLife
快速开始
git clone https://github.com/ASCIT31/Dark-Moon.git
cd Dark-Moon
./install.sh
install.sh 以交互方式配置你的 LLM 提供商(无需编辑 docker-compose.yml)并构建完整技术栈:
./install.sh           # skip form if .opencode.env already configured
./install.sh --init    # force reconfiguration (cloud or local model)
./install.sh --help    # show usage
支持 云服务提供商(Anthropic、OpenAI、OpenRouter……)以及 本地模型(Ollama、llama.cpp)。然后运行你的首次评估并实时观看:
./darkmoon.sh "TARGET: example.com"
./darkmoon.sh --log <session_id>
前置条件: Docker 与 Docker Compose,以及一个 LLM API 密钥(或本地模型)。GPU 配置、环境变量和完整的参数参考见完整文档。
功能网格
| 🧠 50 个专家智能体 | 一个智能体系统进行推理、规划,并向它发现的每一个攻击面派遣专家智能体。 |
| 🌐 覆盖每一个攻击面 | Web、API、Active Directory、Kubernetes、云(AWS、Azure、GCP)、CI/CD、数据库、IoT 固件和 AI/LLM 端点,端到端串联。 |
| 🔒 隐私网关 | 可逆的本地令牌化将真实 IP、主机、URL 和凭据转换为确定性占位符,仅在工具运行的瞬间于本地还原。 |
| 🏠 本地模型 | 在本地 LLM(Ollama、llama.cpp)上运行整个评估,让你的基础设施数据留在自己的边界内。 |
| 🧾 证据,而非评分 | 每一项发现都附带确切的命令和原始输出;Pro 复测会重新运行漏洞利用以确认修复。 |
| 🛡️ 设计即安全 | AI 从不直接运行命令,每一个操作都通过受控、有日志记录的 MCP 接口流转。 |
| 🤖 也对你的 AI 进行渗透测试 | 一个专用 LLM 智能体借助 garak 支持的探针,针对 OWASP LLM Top 10 探测 AI/LLM 推理端点。 |
| ♾️ CI/CD 原生 | 在流水线中触发渗透测试,并以构件形式获取发现结果。 |
| 🔌 MCP | 通过 MCP 编排 140+ 攻击性工具。 |
| 🔧 修复它(Pro) | 付费 Pro 层级将发现结果转化为经人工审查的拉取请求,并针对原始漏洞利用重新测试。 |
为安全团队、DevSecOps 工程师、红队成员和道德黑客专业人士打造。
🧩 DarkMoon 无处不在
在你已经构建的地方运行 DarkMoon——CI/CD、你的 IDE、自动化和 SecOps 中。标记为 OSS + Pro 的集成适用于开源版本(本地 CLI + JSON);仅 Pro 的集成使用 DarkMoon Pro REST API(实时仪表盘、修复→PR)。
| 平台 | 功能 | 获取 | 版本 | 教程 |
|---|---|---|---|---|
| GitHub Actions | 按严重程度在发现结果上使流水线失败 | GitHub Marketplace | OSS + Pro | ▶ 观看 |
| GitLab CI/CD | 发现结果作为代码质量 + SAST 报告 | CI/CD Catalog | OSS + Pro | ▶ 观看 |
| Jenkins | 发现结果作为构建中的 Warnings-NG 问题 | 插件 .hpi(Releases) | OSS + Pro | ▶ 观看 |
| VS Code | 从编辑器中浏览和启动评估 | VS Code Marketplace | OSS + Pro | ▶ 观看 |
| JetBrains | 在 IDE 工具窗口中查看发现结果 | JetBrains Marketplace | OSS + Pro | ▶ 观看 |
| n8n | 自动化活动、复测和告警 | npm n8n-nodes-darkmoon | Pro | ▶ 观看 |
| Grafana | 安全态势仪表盘 | 自托管(Releases) | Pro | ▶ 观看 |
| Splunk | SOC 摄取(HEC)+“发送到 Darkmoon”告警操作 | 应用(Releases) — Splunkbase 待定 | OSS + Pro | ▶ 观看 |
| SDK / CLI | 在共享契约上构建你自己的集成 | npm @darkmoon_ai/client | OSS + Pro | ▶ 观看 |