#1

 sqrtrev/cve-2021-1965
CVE-2021-1965 的概念验证漏洞利用程序,针对 Android MBSSID 解析中的 WiFi 零点击远程代码执行漏洞,可导致缓冲区溢出和设备重启。
 benadia/an-integrated-wireless-network-forensic-analysis-framework
该框架将一组现有的开源工具整合为一个集成套件,可自动化取证调查流程。它能够捕获无线网络流量,根据调查需求分析所捕获的流量,并从分析后的流量中提取和记录数字证据。
 jawadasghar471600-dot/wi-fi-fortress-auditor
2026 年 Wi-Fi 安全审计与 WPA2 密码测试指南:掌握监听模式
 occasionpuffbird12/airstrike
Audit Wi-Fi security on Linux with monitor mode, handshake capture, and offline WPA/WPA2 password testing in one guided GUI

 syss-research/protectimus-slim-proxmark3
用于攻击存在漏洞的 Protectimus SLIM NFC TOTP 硬件令牌的 Proxmark3 Lua 脚本
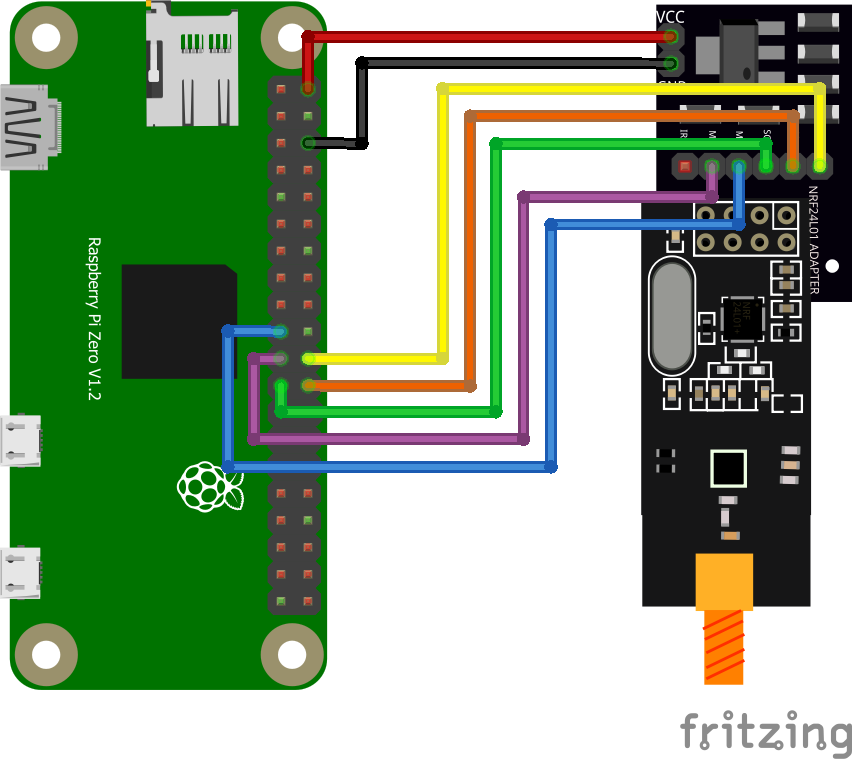
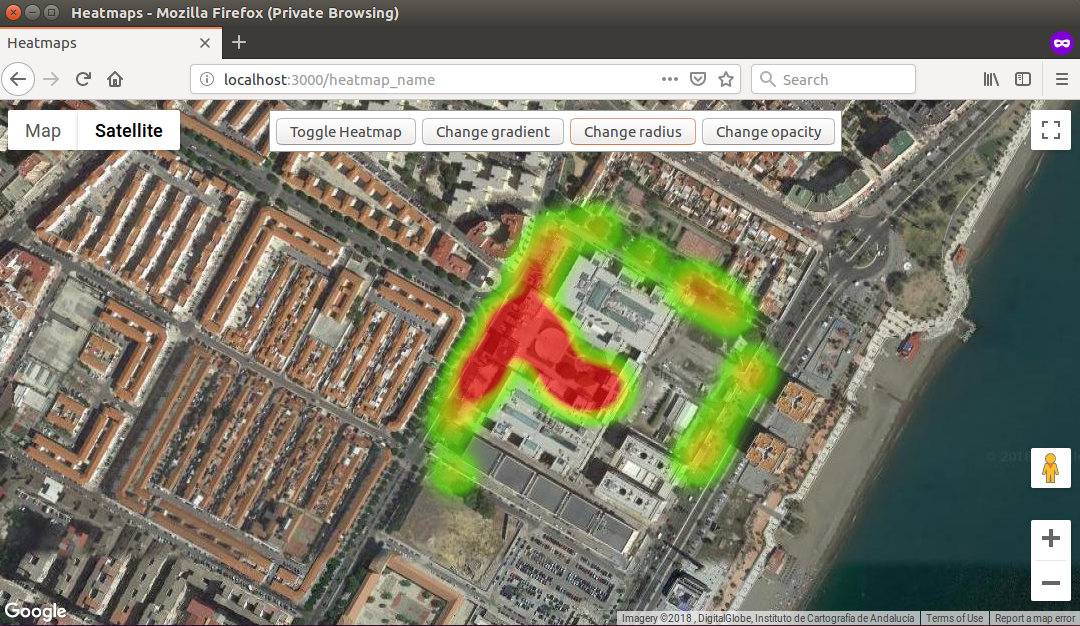 t1gr3s/airo-heat
T1GR3$团队在Cybercamp 2018黑客马拉松的仓库
 bitplugg/kitsune
🦊 nine-tailed 渗透测试框架 — nmap + msf + aircrack + sqlmap 集于一个 CLI · 25 个模块 · SQLite 会话 · TUI · REST API · pipx install
 xqi1337/poc-cve-2026-0073
针对 CVE-2026-0073 的 Python 概念验证,利用 ADB 守护进程证书验证中的逻辑缺陷,绕过 Android 设备上无线 ADB 的 TLS 双向认证。
 sgxgsx/blueborne-cve-2017-1000251
Linux内核 < 4.13.1 - 蓝牙缓冲区溢出 (PoC) BlueBorne - 概念验证 - 未武装/非武器化 - 仅DoS(崩溃)
 ynwarcs/cve-2023-23388
CVE-2023-23388的poc(Windows 10/11 bthserv服务中的本地权限提升)
 joshuapassos/cmf-watch-pro-2-ble-protocol
逆向工程CMF Watch Pro 2的BLE协议,记录了GATT布局、AES-128-CBC加密命令帧、认证握手以及健康数据同步,用于开发替代配套应用。
 esperto-input/esperto-wiimote
高级 Wiimote 重映射软件
 turretsec/disclosure-thinkware-u3000
Thinkware U3000 行车记录仪本地 WiFi 控制协议中存在三个未认证漏洞:任意文件写入、任意文件读取以及明文 WiFi 凭据泄露。CVE-2026-101053、CVE-2026-101054、CVE-2026-101055。
 tonixtoolkitofficial-afk/esp32-blue-ducky
用于授权安全测试的 ESP32 固件,可模拟蓝牙 HID 键盘,自动与 Android 手机配对并注入脚本化按键输入。
 mahmoud-sadder/airstrike
AirStrike 是一个高级无线安全评估框架,旨在通过集成的基于 Web 的界面简化和增强 Wi-Fi 渗透测试。