#1
 iamckn/mousejack_transmit
无线鼠标/键盘攻击,附带重放/传输PoC
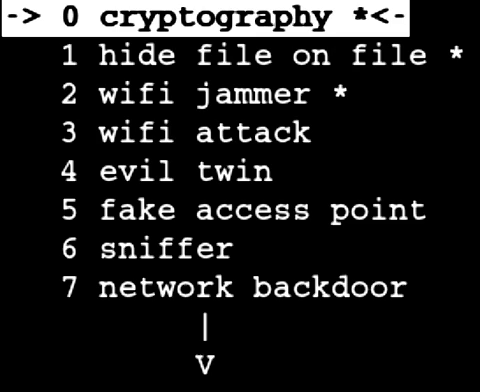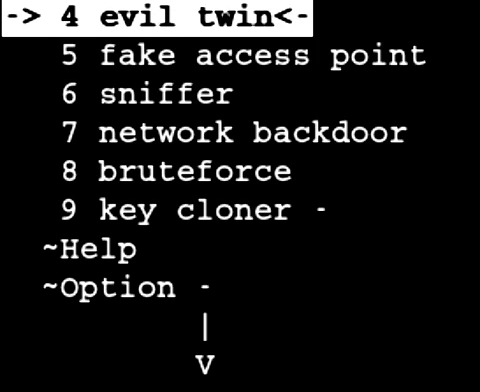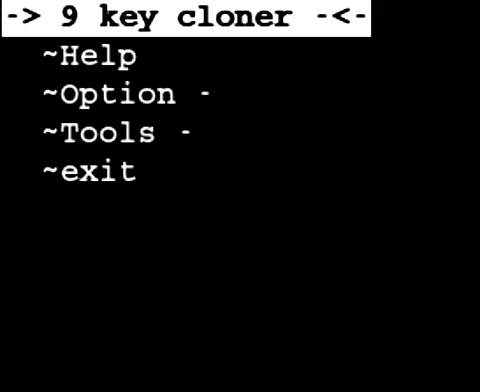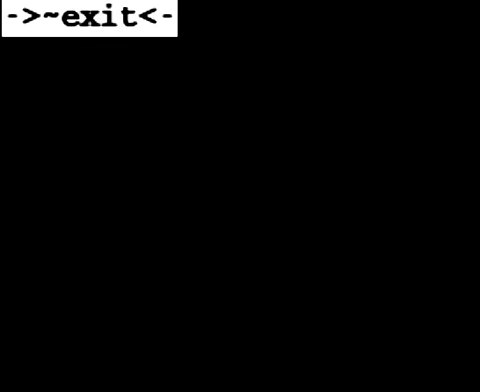
 cyb0r9/network-attacker
专为渗透测试初学者设计。本程序基于Mdk3。“WiFi压力测试:信标洪泛与去认证攻击”
 marcrowproject/bramble
Bramble 是一个黑客开源套件。
 pinecone-wifi/pinecone
面向红队的模块化WLAN审计框架,包含去认证、流氓AP和WPA握手捕获模块。具备类似Metasploit的命令行界面,用于无线网络的侦察与利用。
 cisc0-gif/kitt-lite
基于Python的渗透测试CLI工具
 buybitart/cyclepatrol
用于循环执行步行 Wi-Fi 安全检查并生成证据报告的 Bash 工具。(重新发明的 Wi-Fi WarDriving)
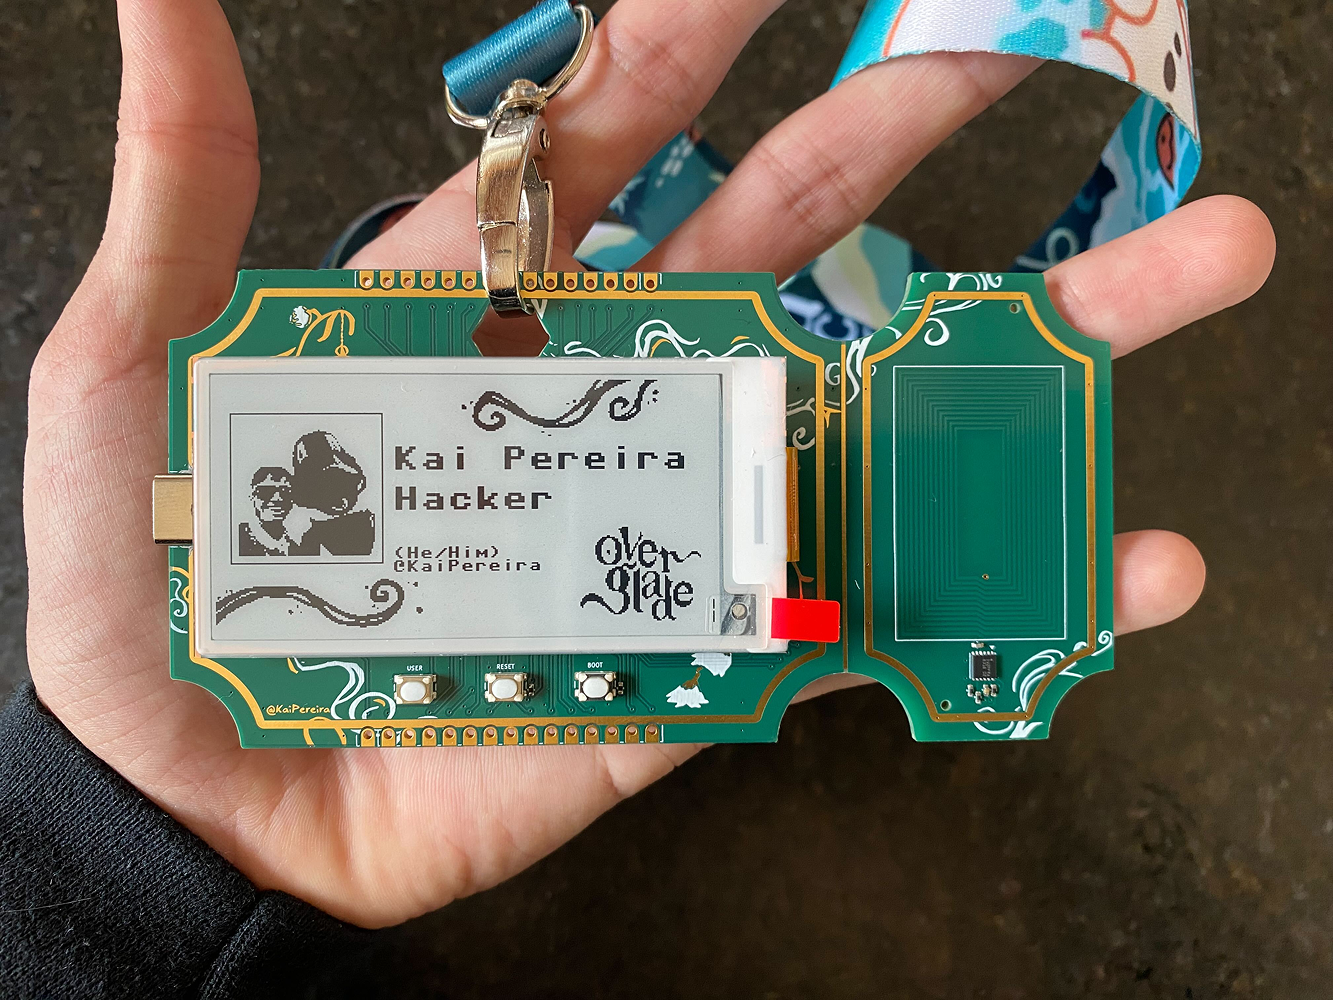 kaipereira/overglade-badges
NFC黑客马拉松徽章,用于新加坡的Overglade游戏创作马拉松!
 aleksamcode/preferred-network-list-sniffer
一种用于捕获并显示设备首选网络列表中SSID的侦察工具。
 mahdamin/esp-idf-injection-ng
在 ESP-IDF v5+/v6+ 上通过一条命令的 objcopy --weaken-symbol 补丁实现原始 802.11 帧注入。通过 esp_wifi_80211_tx() 启用认证(SAE Commit)、Deauth、Reassoc、Disassoc…
 syss-research/radio-hackbox
用于演示无线输入设备漏洞的概念验证工具
 nccgroup/nobex
nOBEX 允许模拟 PBAP、MAP 和 HFP 配置文件,以测试车载信息娱乐系统及使用这些配置文件的类似设备。

 k0r0pt/project-tauro
一款带有独特设计的路由器 WiFi 密钥恢复/破解工具。
 redgridtactical/redgridlink
已于2026年9月27日退役。最终v1.7.0源代码保留以供参考;不再提供新的商店下载或购买。开发工作继续在Red Grid MGRS中进行,其Meshtastic无线电功能不能替代Link的电话到电话传输。
 tw-d/wifi-pineapple-mk7_rest-client
使用 WiFi Pineapple Mark VII API 的 WiFi 破解工作流
 akabe1/kr00ker
一个针对 Kr00k 漏洞(CVE-2019-15126)的实验性脚本 PoC
 rew-sploit/rew-sploit
模拟与分析 MSF 及*其他*攻击