#1
 shaikusaf/system_bt_aosp10_r33_cve-2020-0380
AOSP 蓝牙协议栈(Fluoride),已应用 CVE-2020-0380 补丁,支持在 Android 10 上分析和测试蓝牙漏洞。
 cipherx1802/cve-2025-69821-beat-xp-vega-smartwatch-security-assessment
对 Beat XP VEGA 智能手表(固件 RB303ATV006229)的以蓝牙低功耗(BLE)连接为重点的安全评估揭示了一个设计和实现弱点,该弱点使附近的 BLE 中央设备能够在不进行身份验证或会话访问控制的情况下建立并保持唯一的可用 BLE 会话。
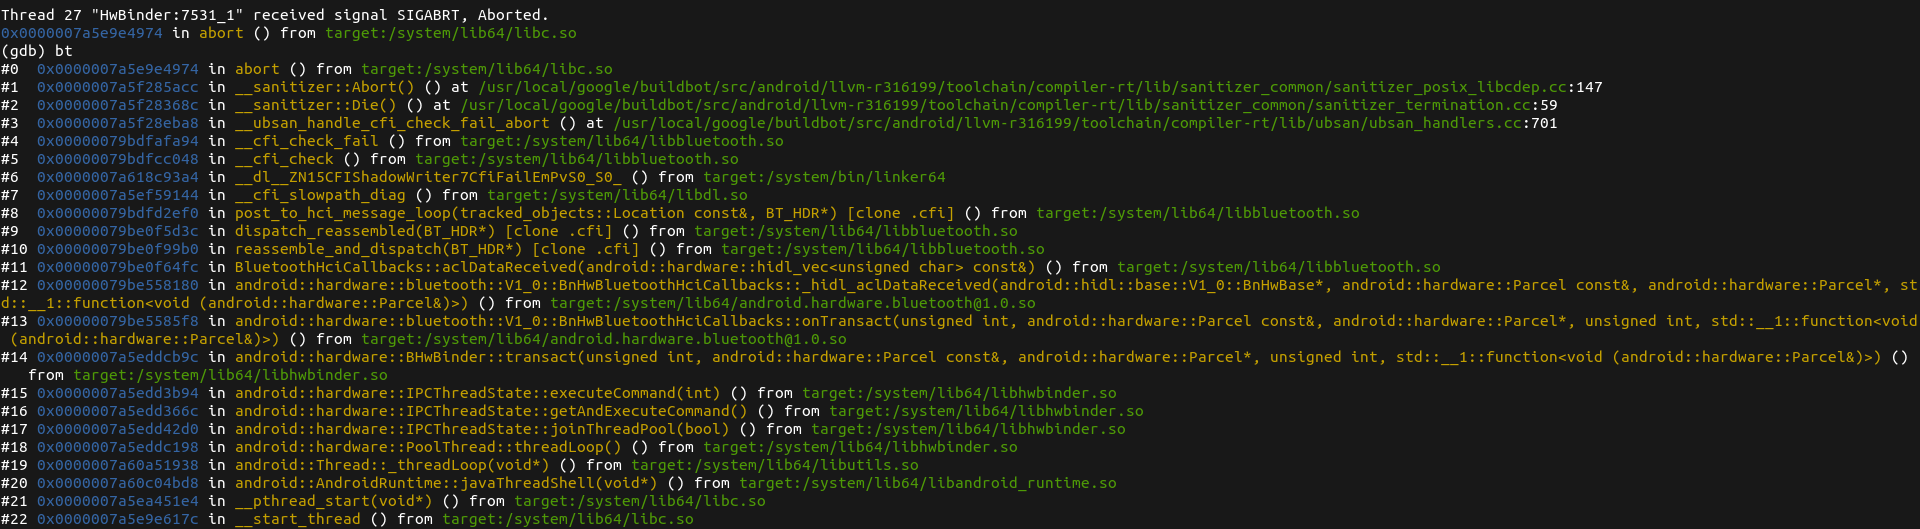 themmokhtar/cve-2020-0022
一个完全公开的 CVE-2020-0022 BlueFrag Android RCE 漏洞利用程序(已在 Pixel 3 XL 上测试)
 pivotchip/frostedfastpair
WhisperPair (CVE-2025-36911) ESP32设备的PoC
 keldnorman/cve-2024-0230-blue
CVE-2024-0230 蓝牙 POC 的辅助脚本
 itseclab-hsel/cve-2022-24611
关于 Z-Wave S0-No-More 攻击的详细信息
 satheesh575555/system_bt_aosp_10_r33_cve-2021-0316
面向 Android 10(AOSP r33)的已修补蓝牙协议栈,修复了缓冲区溢出漏洞 CVE-2021-0316。
 ravss/bluetooth-crash-cve-2017-0785
CVE-2017-0785 的漏洞利用脚本,通过发送精心构造的 SDP 搜索请求,使 Android 4.0+ 设备上的蓝牙模块崩溃,导致越界内存访问和拒绝服务。
 nanopathi/packages_wpa_supplicant8_cve-2021-0326
wpa_supplicant 和 hostapd 的源代码,专注于 CVE-2021-0326 漏洞,用于分析、测试和理解 Wi-Fi 安全缺陷。
 butterflyhack/cve-2019-10207
CVE-2019-10207 的 PoC
 anonymouz4/apple-remote-crash-tool-cve-2018-4407
崩溃任何在同一WiFi网络上的macOS High Sierra或iOS 11设备。
 own2pwn/blueborne-cve-2017-1000251-poc
BlueBorne漏洞CVE-2017-1000251的概念验证利用,针对蓝牙协议栈。展示了远程代码执行的可能性。仅用于教育和测试目的。
 explxx/cve-2023-33538
TP-Link TL-WR940N/TL-WR841N 命令注入漏洞的 Python 利用工具
 k3vinlusec/bluefrag_cve-2020-0022
这是一个针对Android 8.0和9.0的RCE蓝牙漏洞。
 kh4sh3i/cve-2025-34152
基于 Go 编写的 PoC 漏洞利用程序,针对深圳艾特米 M300 Wi-Fi 中继器的未授权远程代码执行漏洞。包含扫描器,且不会重启设备。
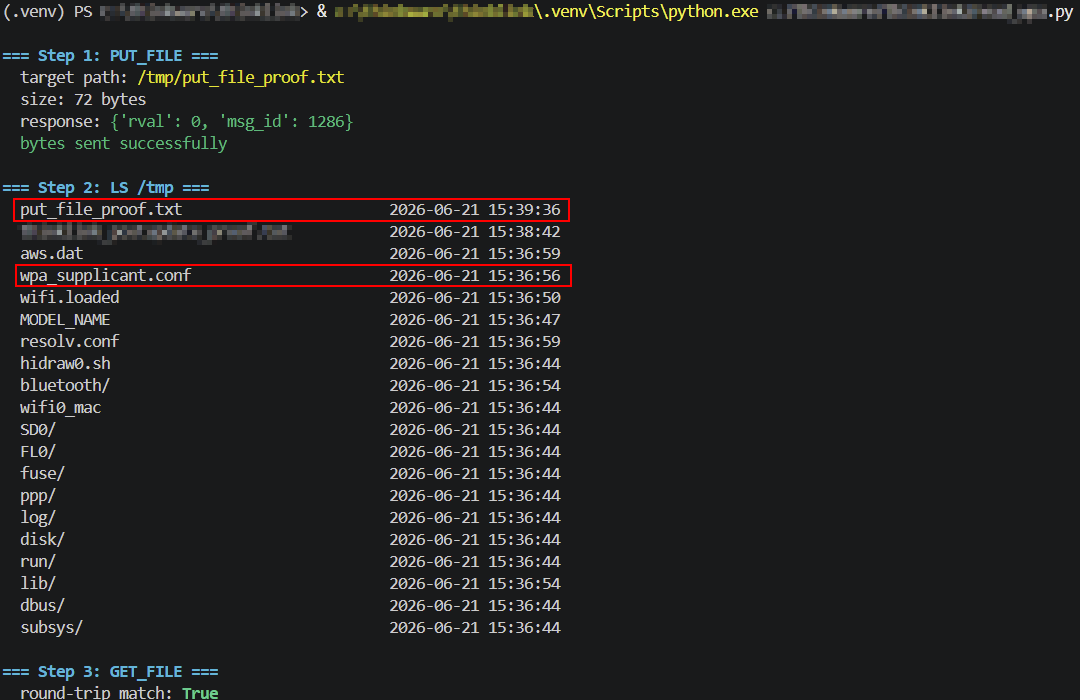 turretsec/disclosure-thinkware-u3000
Thinkware U3000 行车记录仪本地 WiFi 控制协议中存在三个未认证漏洞:任意文件写入、任意文件读取以及明文 WiFi 凭据泄露。CVE-2026-101053、CVE-2026-101054、CVE-2026-101055。
 d3adp3nguin/cve-2023-33105-transient-dos-in-wlan-host-and-firmware
此仓库包含CVE-2023-33105的漏洞利用代码,该漏洞影响高通设备。该漏洞利用认证帧,通过发送大量带有无效事务序列号的开放认证帧,对目标接入点(AP)进行拒绝服务(DoS)攻击。