
 #1

 emrekybs/wifi-purple
自动化的WiFi安全测试脚本,能够捕获握手包并使用airmon-ng和wifite执行去认证攻击,用于无线渗透测试。
 emenstanougat/esp32-bluejammer
基于ESP32和nRF24的2.4GHz干扰器,通过噪声和数据包洪泛干扰蓝牙、BLE、WiFi和RC信道,用于受控安全测试。
 kiminewt/pyshark
tshark 的 Python 封装,允许使用 Wireshark 解析器进行 Python 数据包解析。
 calebmadrigal/trackerjacker
类似于nmap,用于映射你未连接的Wi-Fi网络,外加设备追踪。
 scramblr/rf-chaos
# RF CHAOS RF CHAOS 是一款 Android 应用,旨在通过所有可能的 RF 适配器制造混乱——尽情享受吧!
 aircrack-ng/rtl8812au
用于RTL8812AU/21AU和RTL8814AU芯片组的Linux/Android内核驱动程序,支持监控模式和帧注入,用于无线安全测试。
 pinecone-wifi/pinecone
面向红队的模块化WLAN审计框架,包含去认证、流氓AP和WPA握手捕获模块。具备类似Metasploit的命令行界面,用于无线网络的侦察与利用。
 cipherx1802/cve-2025-69822-atomberg_erica_smatfan_security_assessment
此漏洞影响 Atomberg Erica 智能风扇(固件版本 1.0.36)的设备可用性和可靠运行。该问题源于设备缺乏针对伪造去认证帧的防护机制,也缺乏回退或重新连接验证。
 aleksamcode/preferred-network-list-sniffer
一种用于捕获并显示设备首选网络列表中SSID的侦察工具。
 0xa1m/cve-2025-63353
这是 CVE-2025-63353 的概念验证
 vanhoefm/macstealer
MacStealer:Wi-Fi 客户端隔离绕过
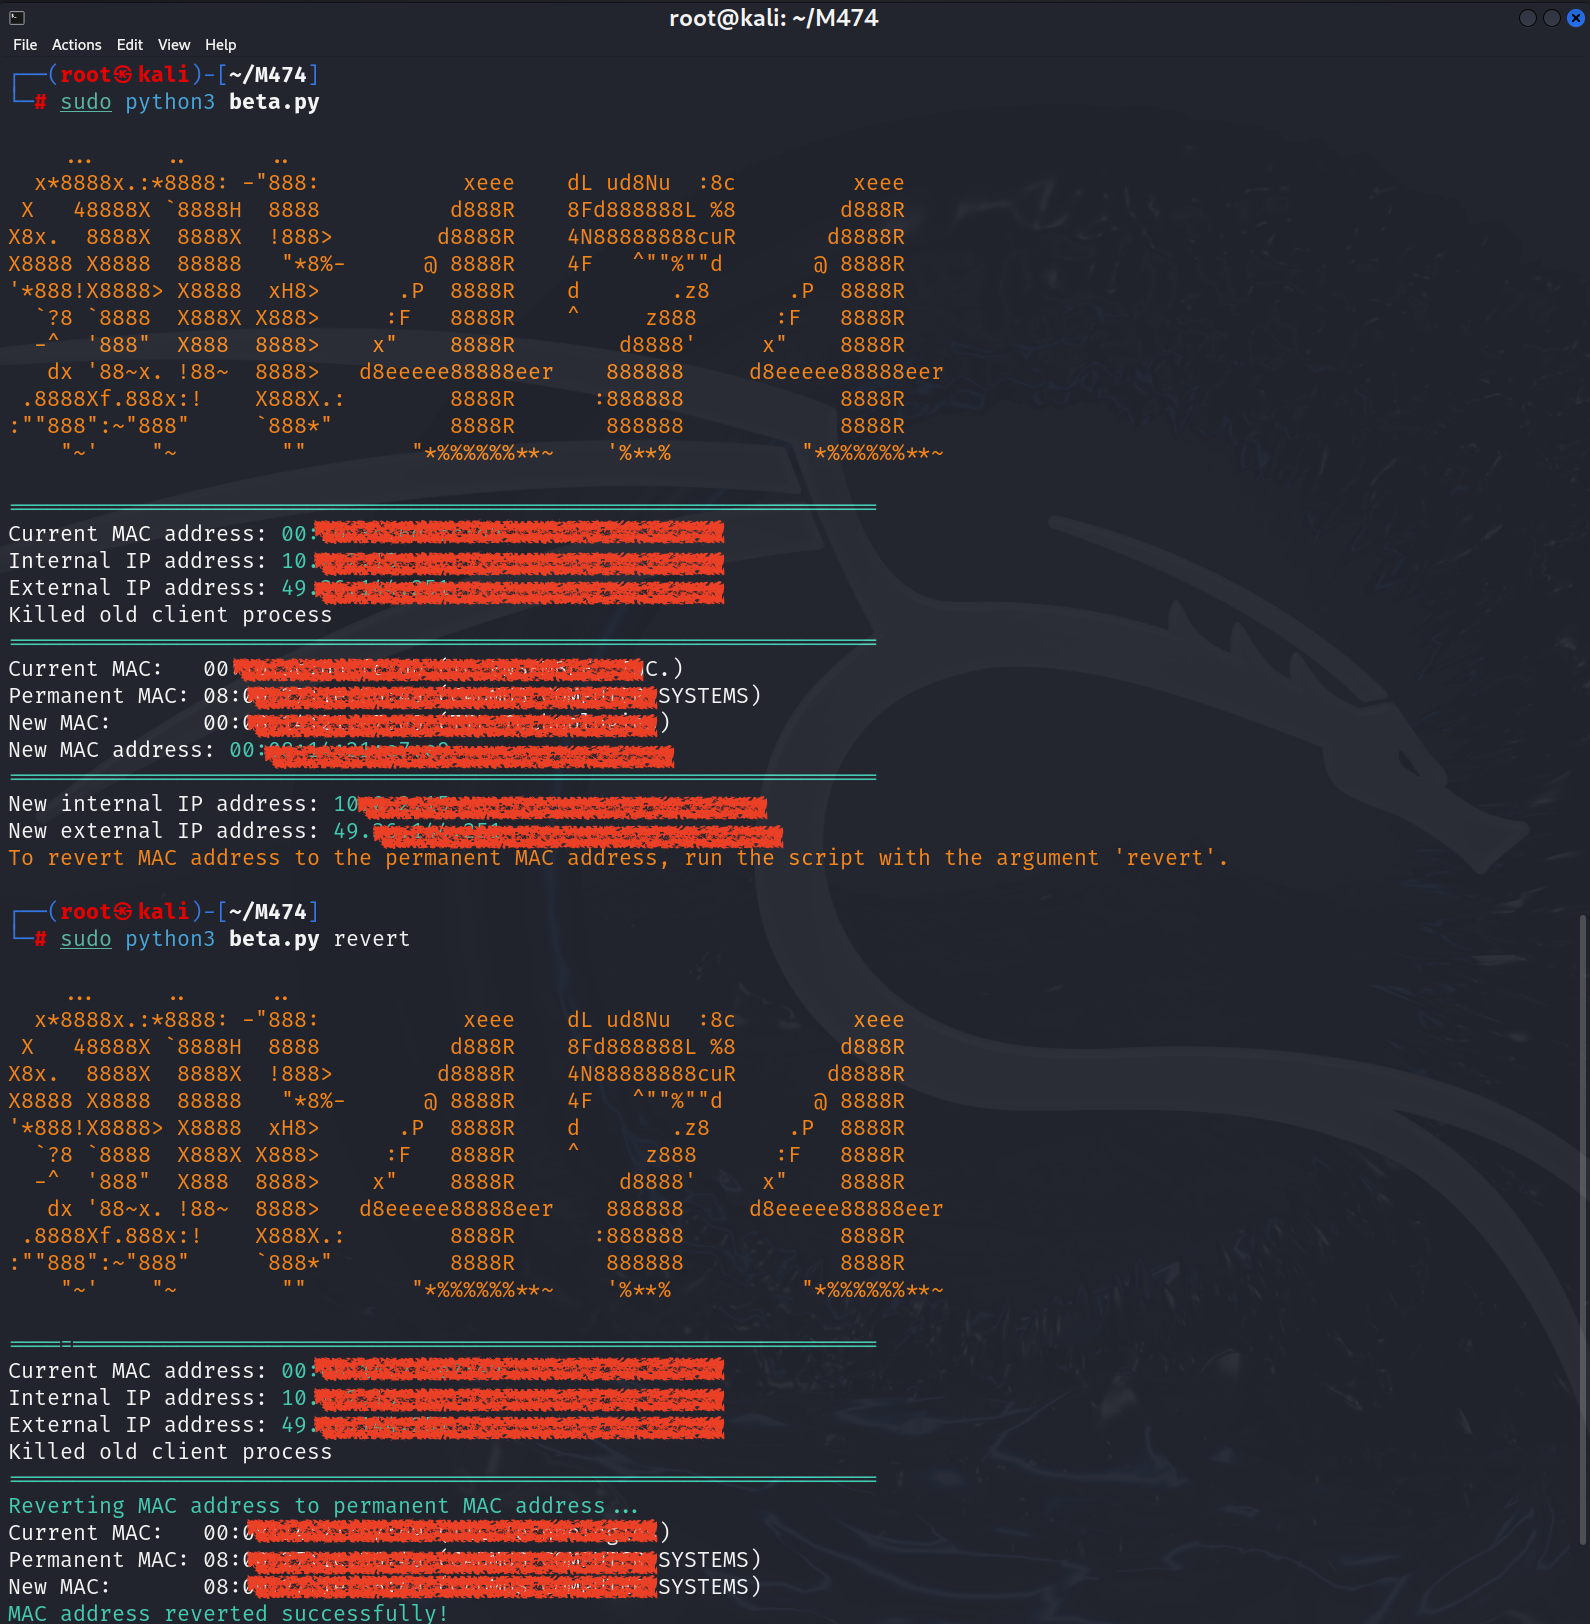 spyboy-productions/m474
网络隐私与安全工具 - 更改MAC地址、随机化内部IP地址以及续订IP地址
 pegork/f32
专为嵌入式安全研究设计的超紧凑ESP32-C3开发板,具有带WiFi扫描和LED控制的 captive portal 示例。包括详细的硬件构建指南和固件刷写说明。
 shur1k-n/project-pwnag0dchi
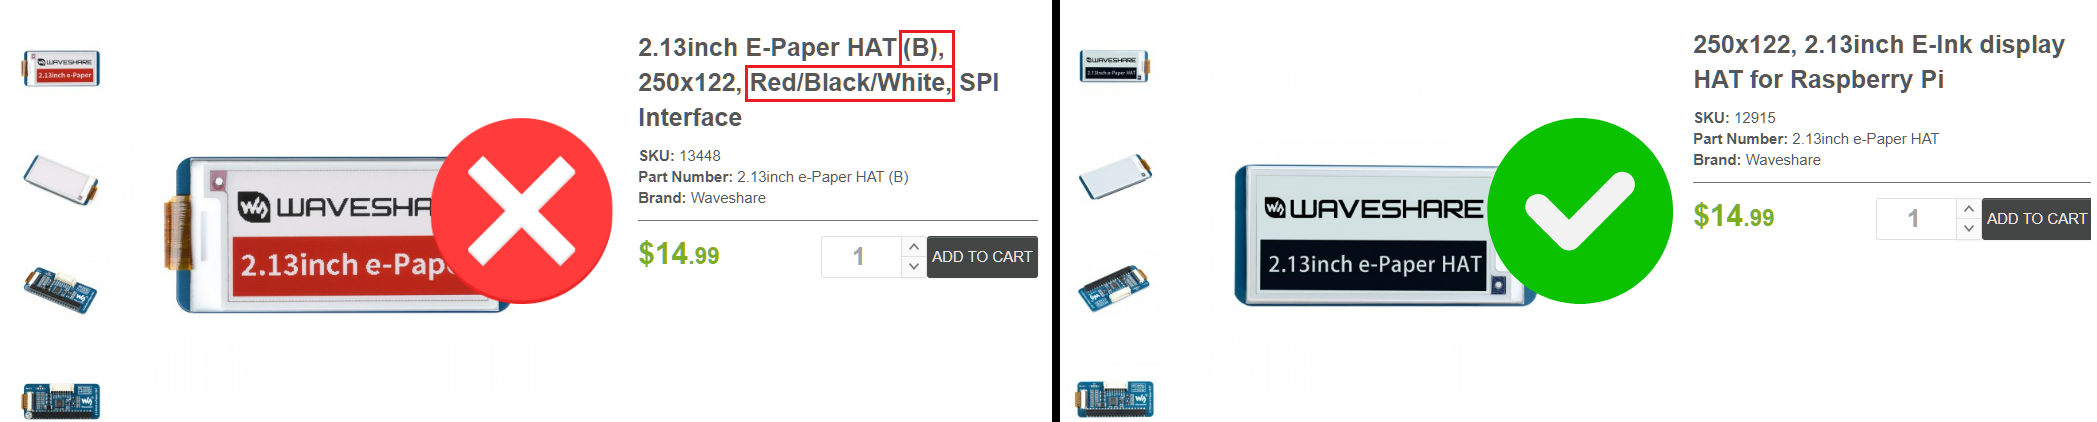
一个超赞的仓库,包含我所有自定义插件和配置,如我的社交媒体/YouTube所示。还包含实用的指南和故障排除。
 jean-nestor/evil-twin-ap
自动化邪恶双子接入点工具包,具有流量捕获和实时监控功能,用于无线渗透测试和安全研究。

 stiffies/airscout
一个很好的工具,可自动捕获网络哈希值,并具有漂亮的 GUI。请阅读 README.md 了解更多信息,切勿在未经目标明确许可的情况下使用此工具!








