#1

 1n3/prism-ap
一个自动化的无线 RogueAP MITM 攻击框架。
 eartoearoak/rtlsdr-scanner
一个基于Python的跨平台频率扫描GUI,用于OsmoSDR rtl-sdr库



 djsime1/awesome-flipperzero
🐬 一个收集Flipper Zero设备精彩资源的合集。
 mailinneberg/broadpwn
Broadpwn 漏洞(CVE-2017-9417)
 toffeenutt/cve-2022-47522-poc
针对CVE-2022-47522的概念验证漏洞利用程序,演示通过去认证攻击和MAC地址欺骗实现Wi-Fi帧拦截,以捕获HTTP和ICMP响应。
 web-logs2/hostapd_mirror
# hostap 镜像(截至 2023 年 1 月 30 日,针对 CVE-2022-23303/4 - c22) https://w1.fi/cgit/hostap/ 的镜像

 r0otk3r/cve-2025-63353
CVE-2025-63353
 0n1con3/fluxer
FluxER - 在Termux中安装并运行Fluxion工具的bash脚本。用于执行WPA/WPA2审计和MITM审计的无线安全审计工具。
 badrrx/wifi-spiderweb
一个针对OpenWrt路由器的主动网络防御与蜜罐系统,可从USB驱动器运行。
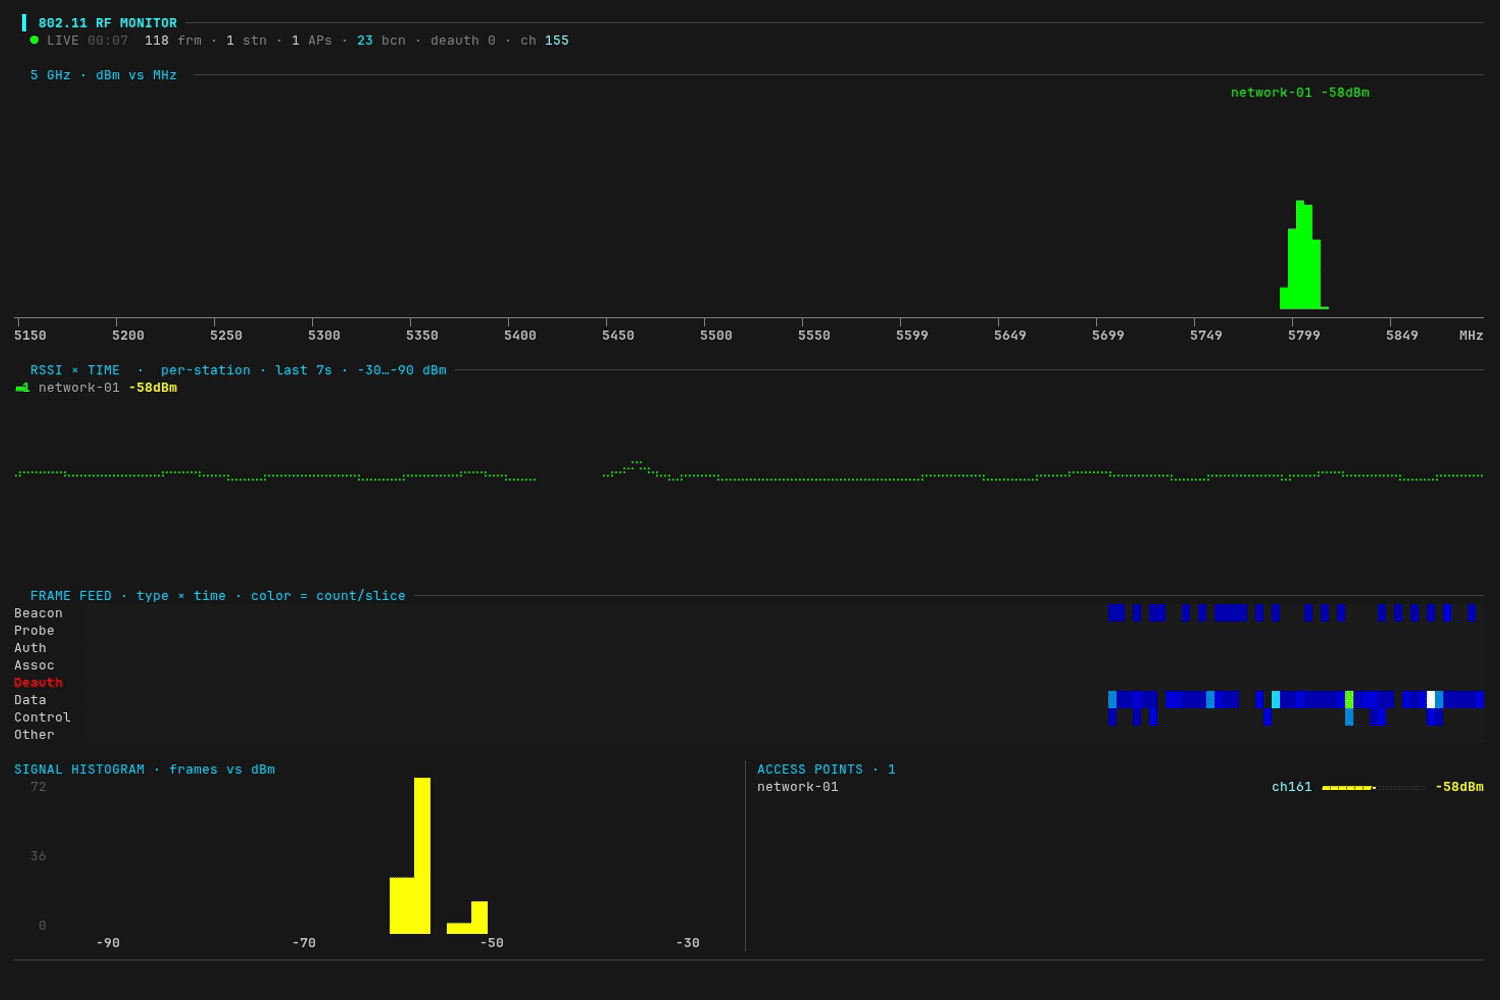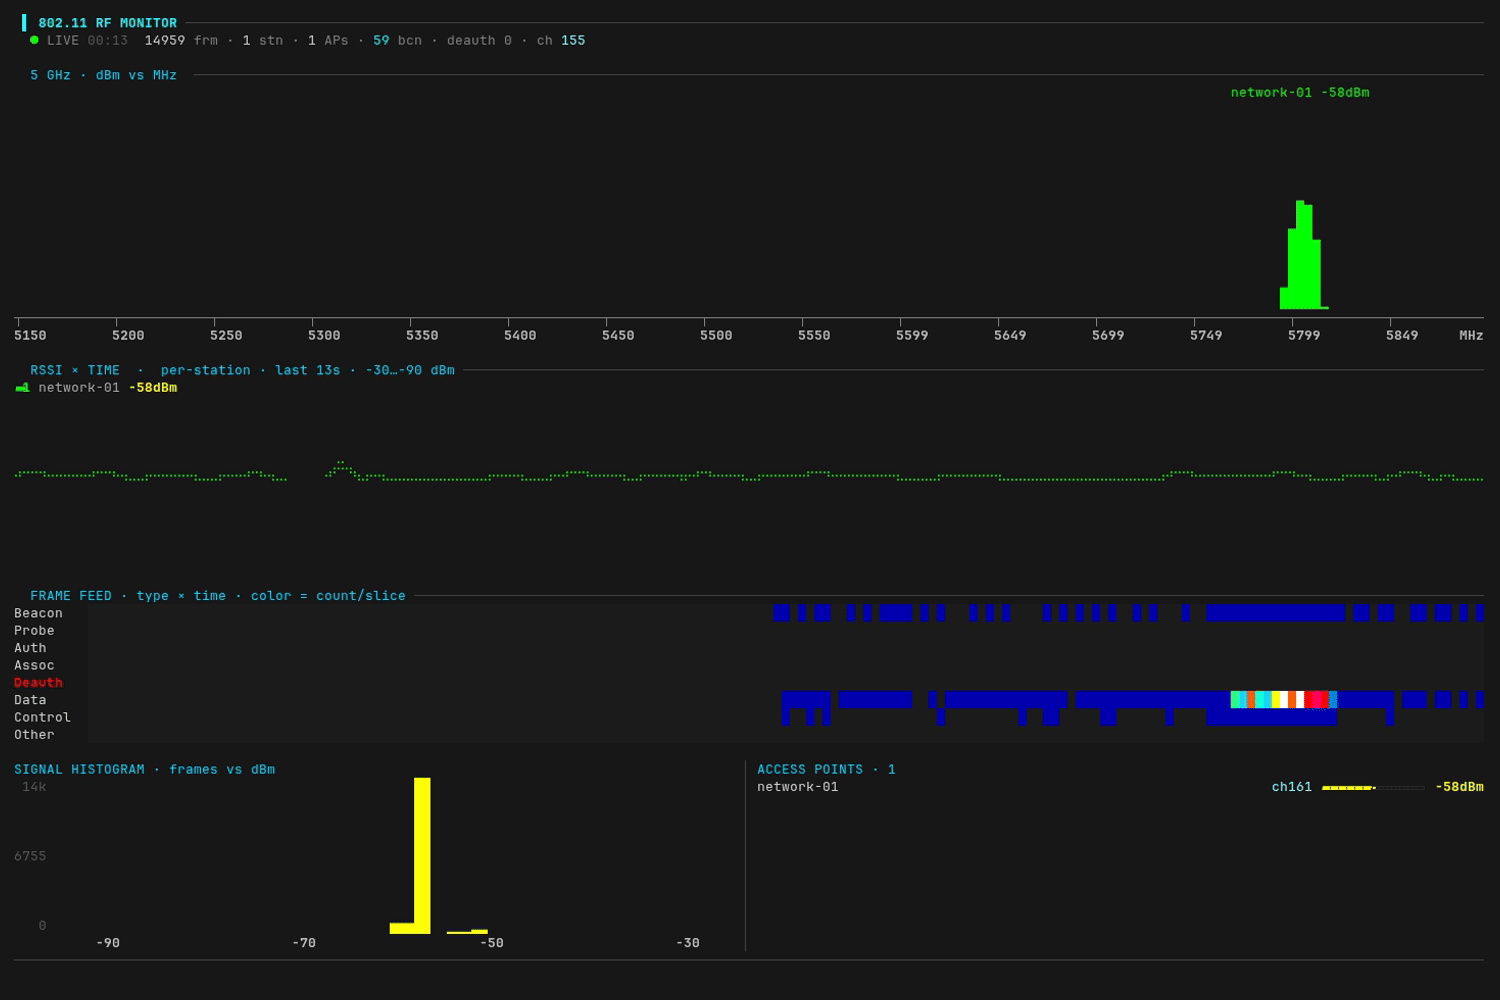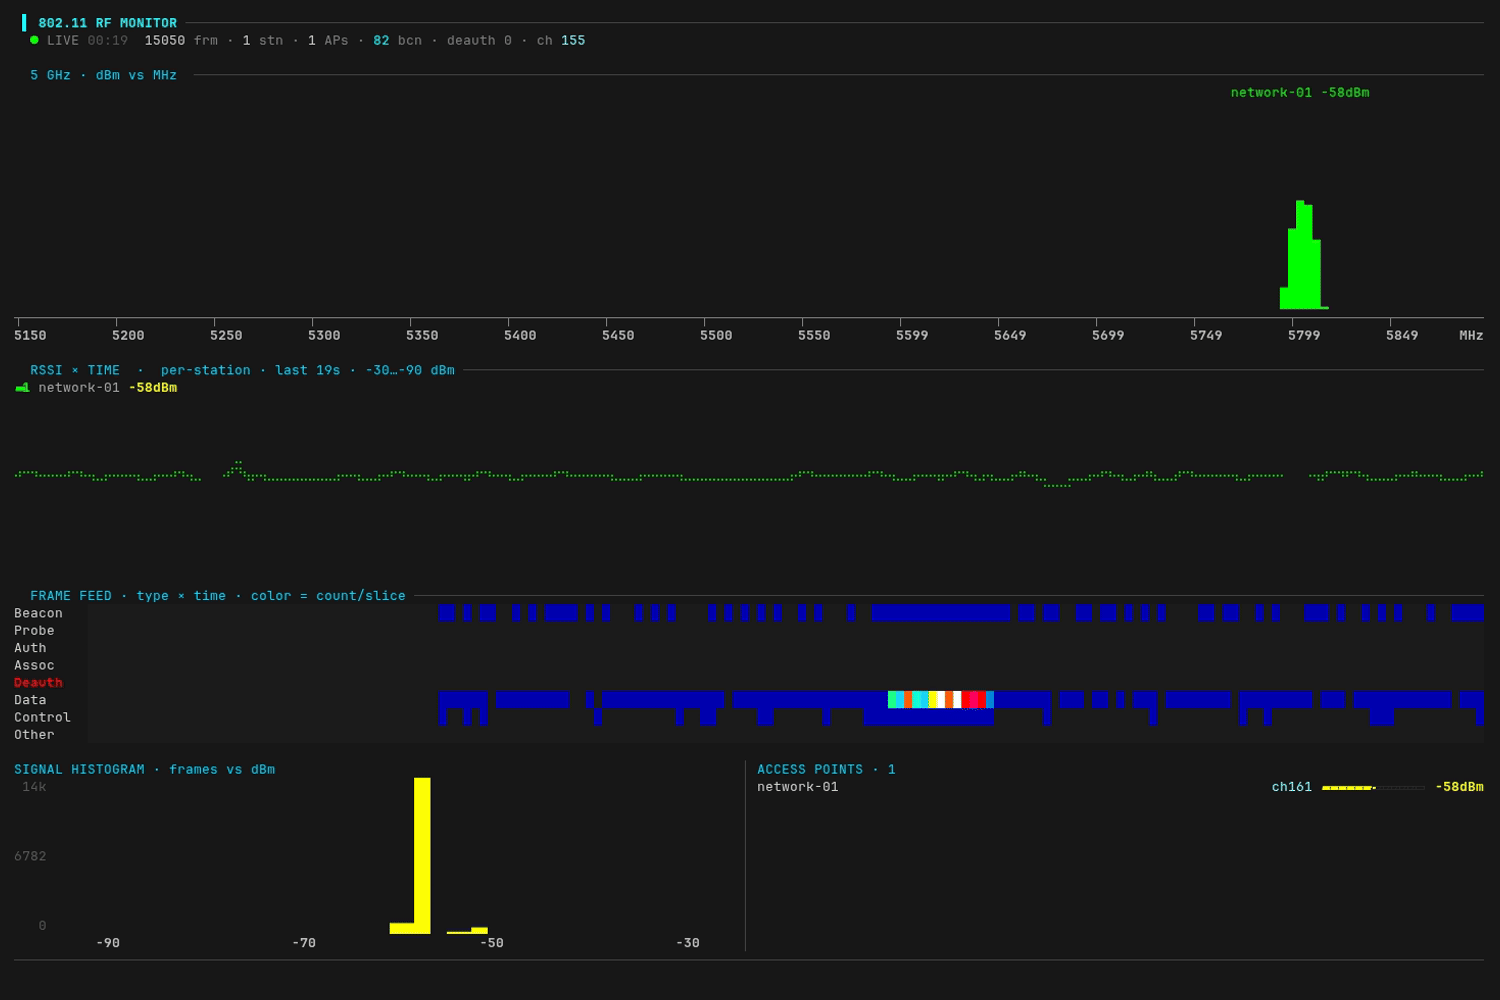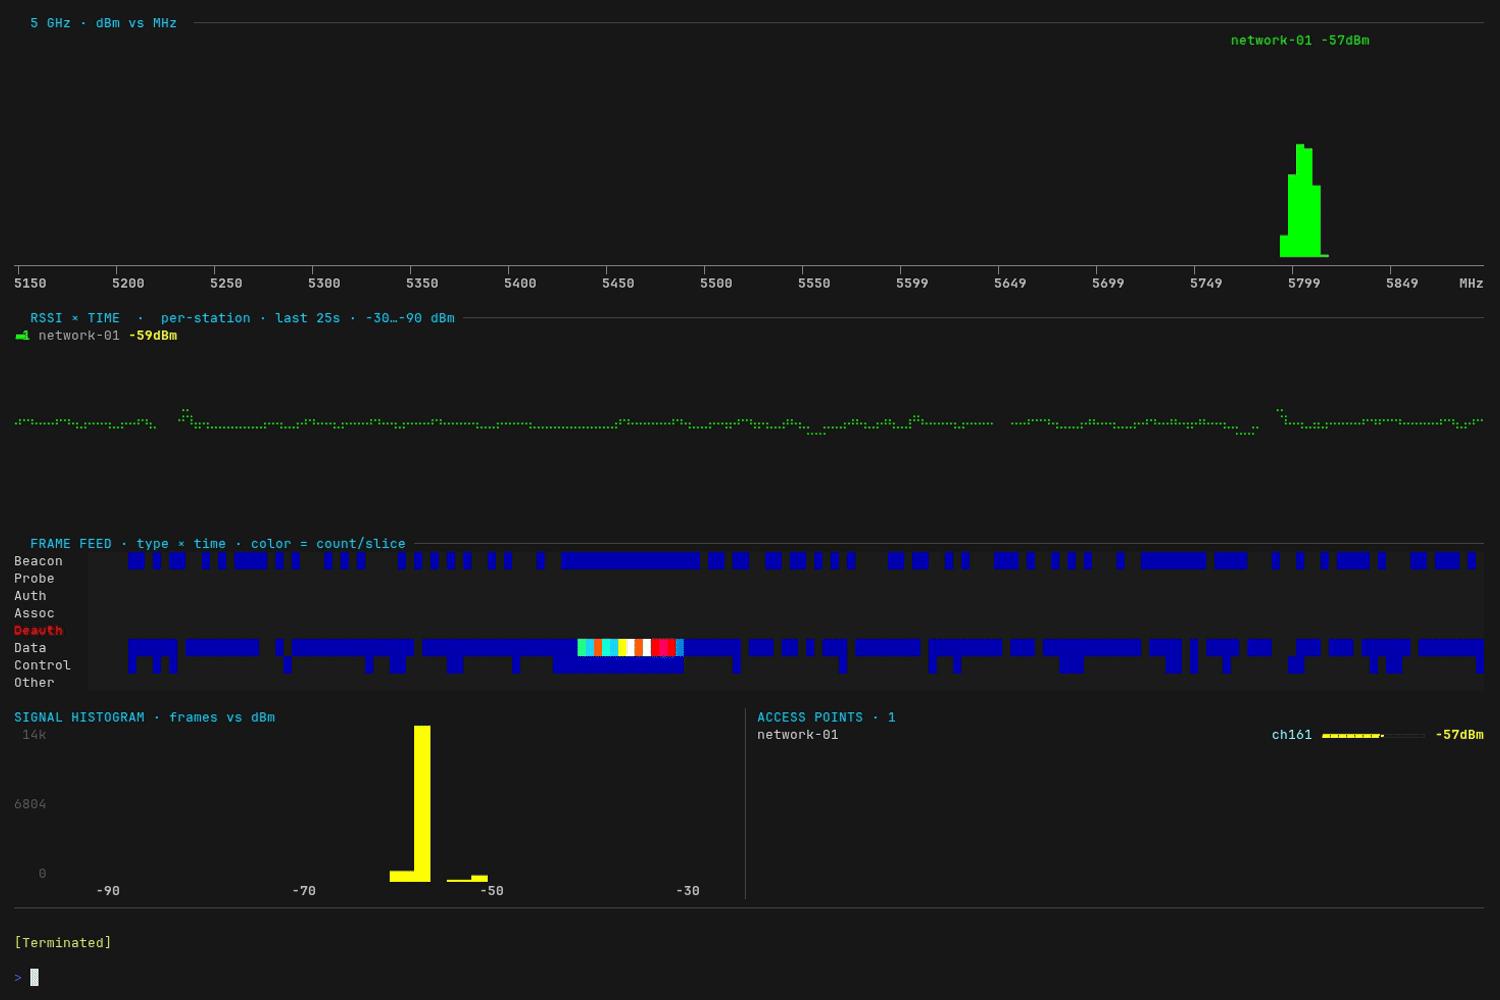 yeet-src/airtop
针对空中电波的htop——终端中的实时802.11 (Wi-Fi)射频仪表盘
 mahmoud-sadder/airstrike
AirStrike 是一个高级无线安全评估框架,旨在通过集成的基于 Web 的界面简化和增强 Wi-Fi 渗透测试。
 xchwarze/frieren
Frieren 是一个专为路由器和单板计算机(SBC)设计的微框架。该框架旨在轻量、高效,并易于集成到各种硬件项目中。