#1

 brannondorsey/mitm-router
☠ 在 Docker 容器内的中间人无线接入点 🐳
 arismelachroinos/lscript
LAZY 脚本将使您的生活更轻松,当然也更快。



 t6x/reaver-wps-fork-t6x
针对WPS注册器PIN的暴力破解攻击工具,用于恢复WPA/WPA2密码,支持对脆弱接入点进行在线暴力破解和离线Pixie Dust攻击。
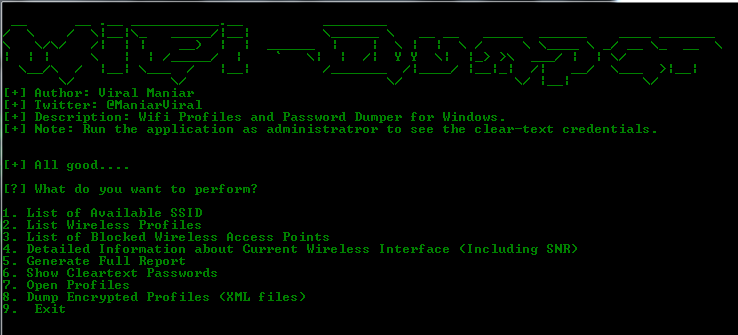 viralmaniar/wifi-dumper
这是一个开源工具,用于导出Windows机器上已连接接入点的WiFi配置文件和明文密码。该工具将帮助您进行WiFi渗透测试。此外,在进行红队行动或内部基础设施评估时也非常有用。
 geniuszly/genwififaker
是一个用于创建虚假WiFi接入点的工具
 vanhoefm/macstealer
MacStealer:Wi-Fi 客户端隔离绕过

 astsam/rtl8812au
RTL8812AU/21AU和RTL8814AU驱动程序,支持监控模式和帧注入
 infamoussyn/rogue
一个可扩展的工具包,为渗透测试人员提供易用的平台,以便在渗透测试和红队行动中部署接入点。
 commonexploits/weape
Weape-Wireless-EAP-Extractor
 calebmadrigal/trackerjacker
类似于nmap,用于映射你未连接的Wi-Fi网络,外加设备追踪。
 sensepost/hostapd-mana
SensePost 修改的 hostapd,用于 Wi-Fi 攻击。
 tw-d/wifi-pineapple-mk7_rest-client
使用 WiFi Pineapple Mark VII API 的 WiFi 破解工作流